
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 outflanknl/evilclippy
مساعد متعدد المنصات لإنشاء مستندات Microsoft Office ضارة. يمكنها إخفاء وحدات ماكرو VBA، والكتابة فوق كود VBA (عبر P-Code) وإرباك أدوات تحليل الماكرو.…
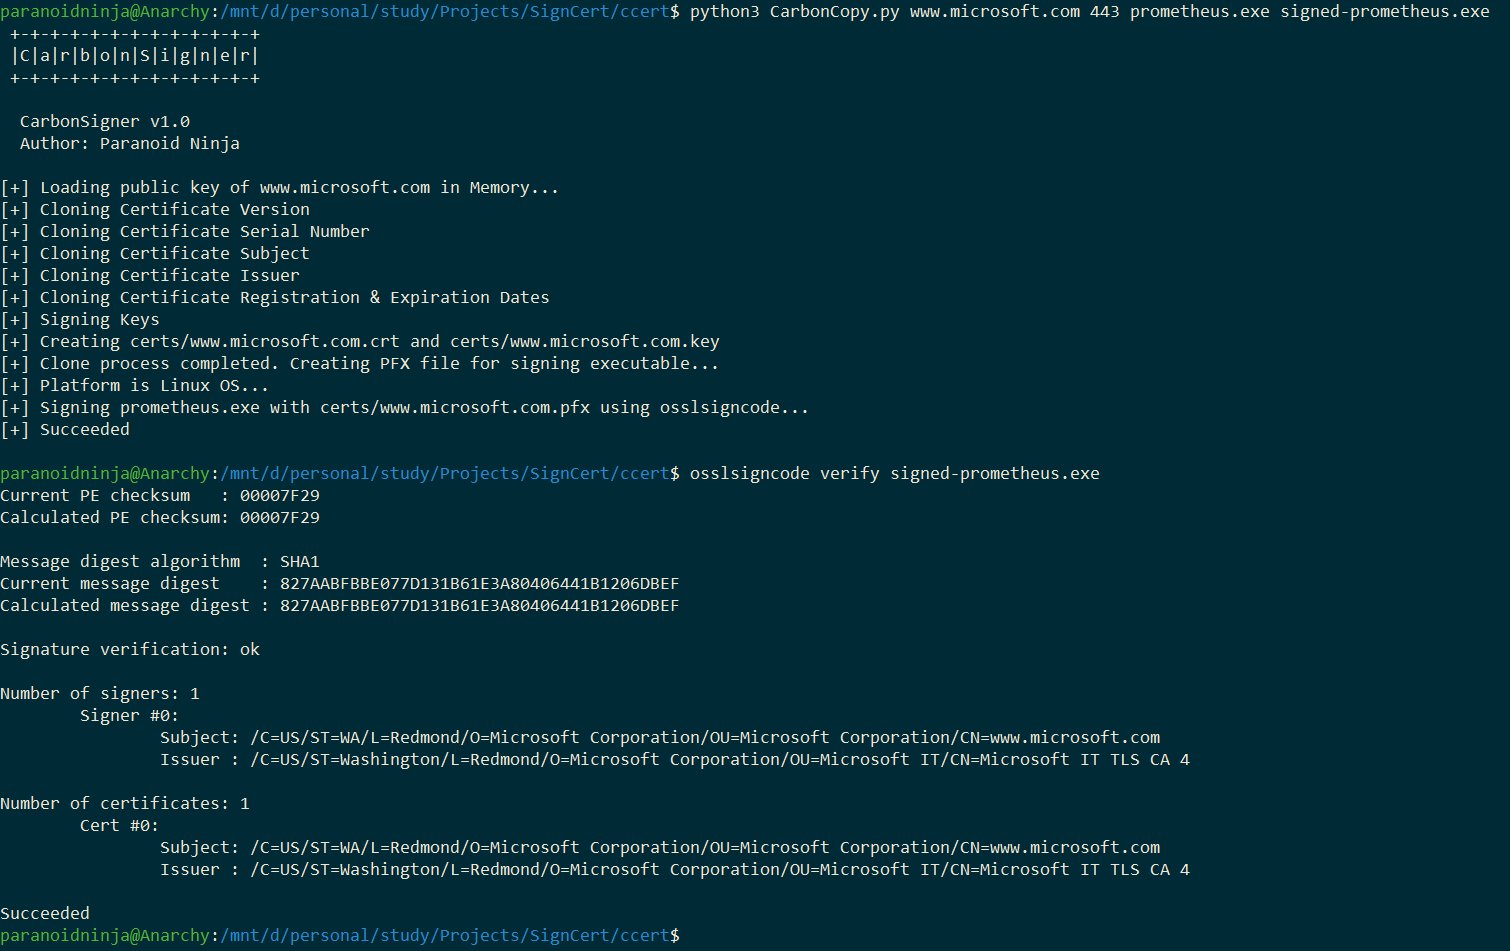 paranoidninja/carboncopy
أداة تقوم بإنشاء شهادة مزورة لأي موقع ويب عبر الإنترنت وتوقيع ملف تنفيذي لتجاوز برامج مكافحة الفيروسات. تعمل لكل من ويندوز ولينكس.
 klezvirus/syswhispers3
SysWhispers on Steroids - التهرب من AV/EDR عبر استدعاءات النظام المباشرة.
 orangetw/my-presentation-slides
مجموعات من شرائح العروض التقديمية العامة لأورانج تساي.
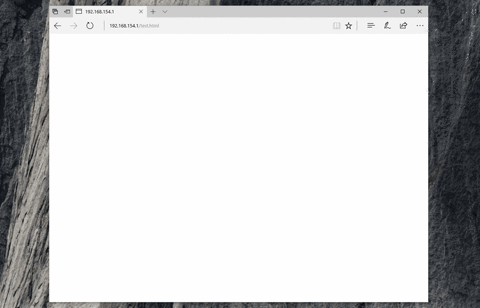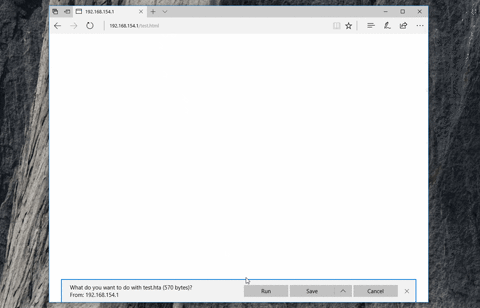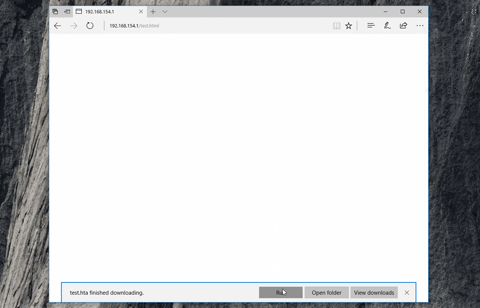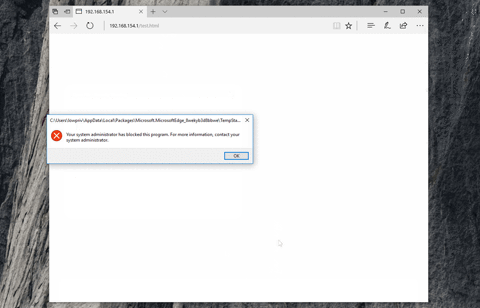 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
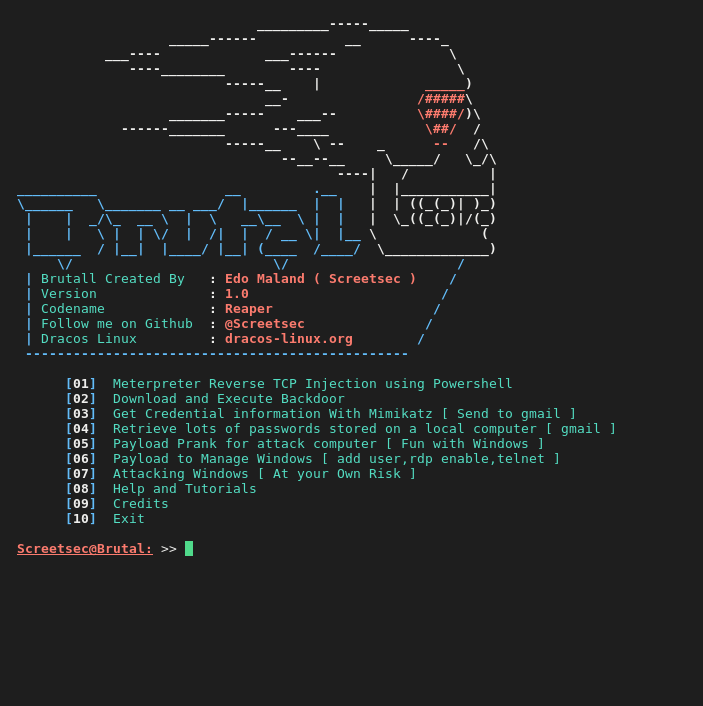 screetsec/brutal
حمولة لـ teensy تشبه rubber ducky ولكن التركيب مختلف. جهاز الواجهة البشرية هذا (هجمات HID). اختراق باستخدام Teensy. Brutal هي مجموعة أدوات لإنشاء…
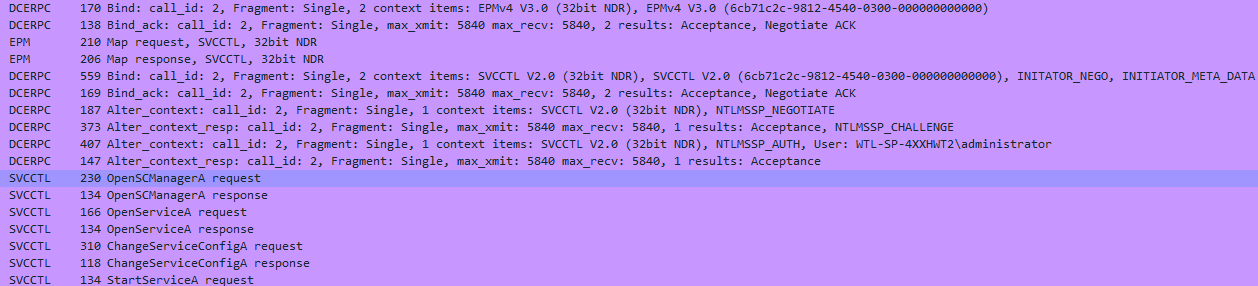 mr-un1k0d3r/scshell
أداة حركة جانبية بدون ملفات تعتمد على ChangeServiceConfigA لتشغيل أمر
 hasherezade/libpeconv
مكتبة مخصصة لتحميل ملفات PE ومعالجتها للتعيين اليدوي، وربط IAT، وتفريغ الذاكرة، وإعادة بناء الواردات لتحليل البرمجيات الخبيثة والهندسة العكسية.
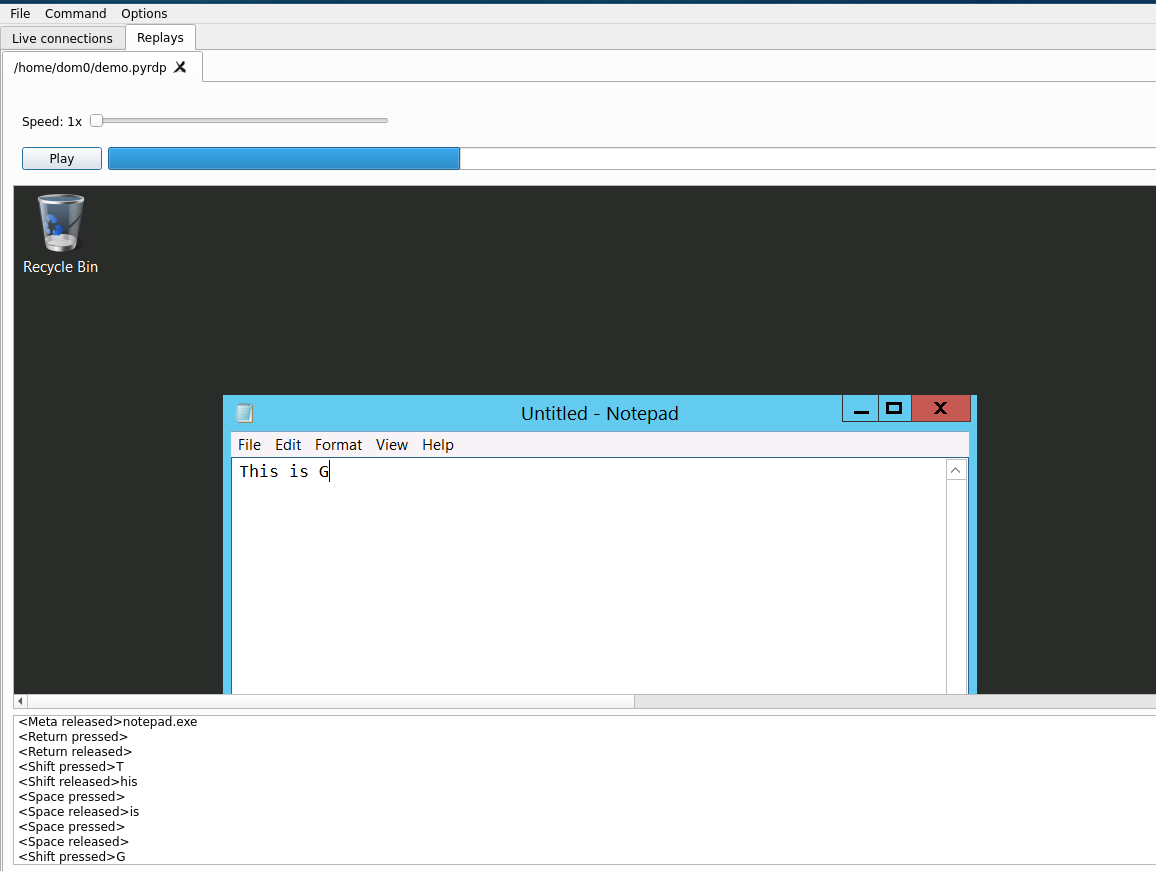 gosecure/pyrdp
RDP monster-in-the-middle (mitm) ومكتبة لـ Python مع القدرة على مشاهدة الاتصالات المباشرة أو بعد وقوعها
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 blacksnufkin/byovd
حالات استخدام بحث BYOVD تتضمن اكتشاف برامج التشغيل الضعيفة ومنهجية الهندسة العكسية. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501).
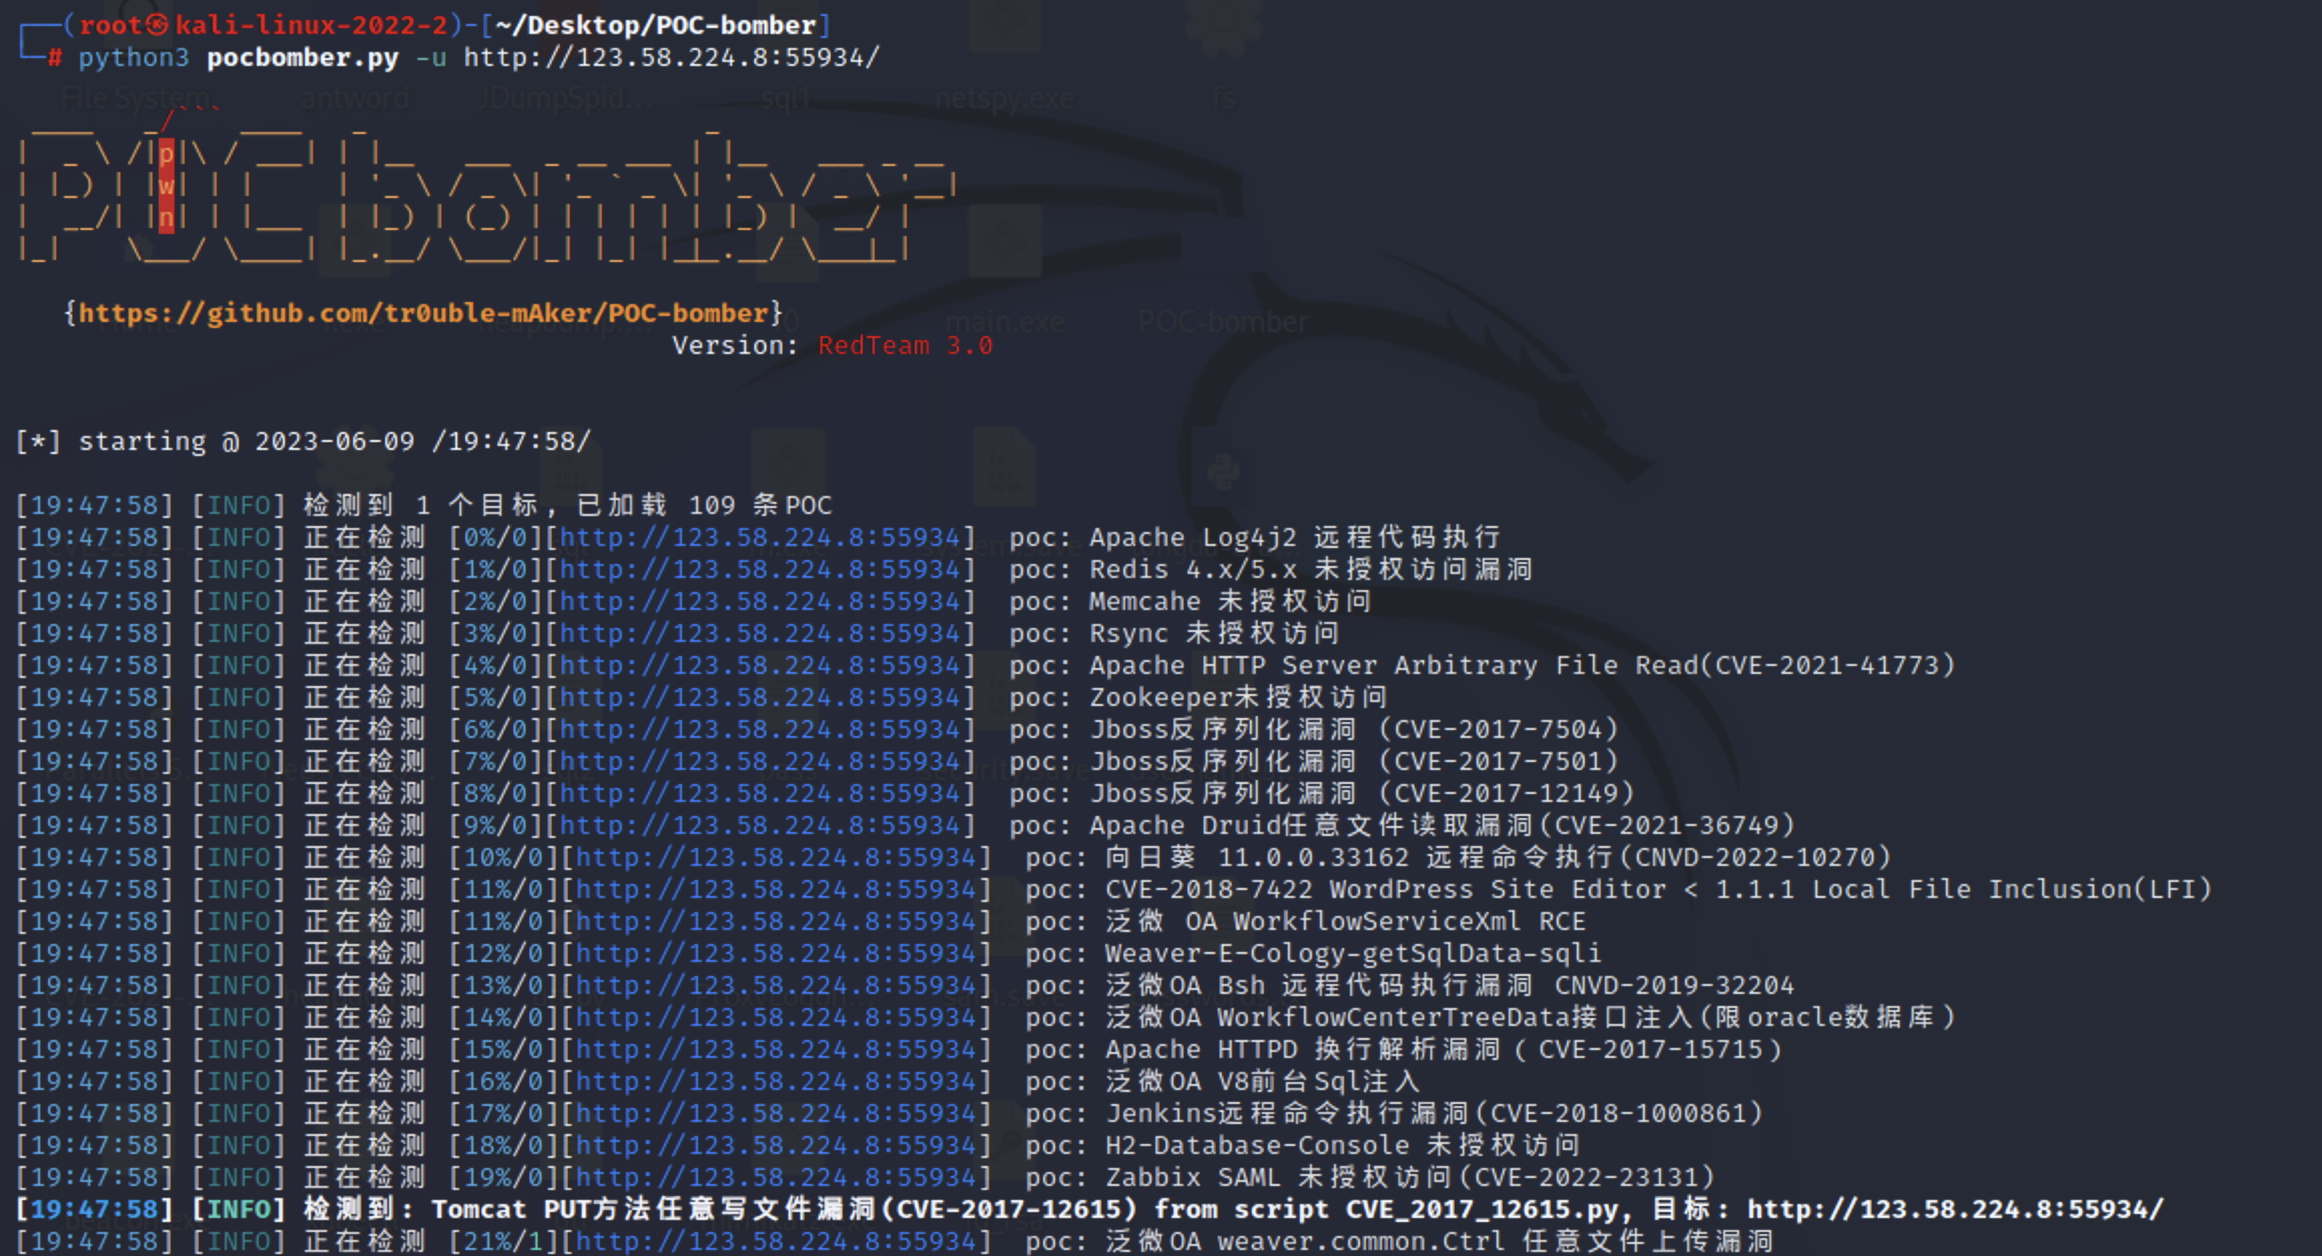 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) إثبات مفهوم لنظام أندرويد
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 ماسح & مستغل.
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…








