
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 oopnv70-lab/ghostlock-aak-apk
# مشغل GhostLock AAK - CVE-2026-43499 استغلال تصعيد الامتيازات المحلية في نواة لينكس عبر ثغرة rtmutex stack UAF (رخصة GPLv3)
 gmh5225/awesome-game-security
فهرس منسق لأبحاث أمن الألعاب: التفاصيل الداخلية لأنظمة مكافحة الغش، هجمات DMA، الهندسة العكسية، حمايات النواة/الأجهزة المحمولة، واعتراض واجهات برمجة…
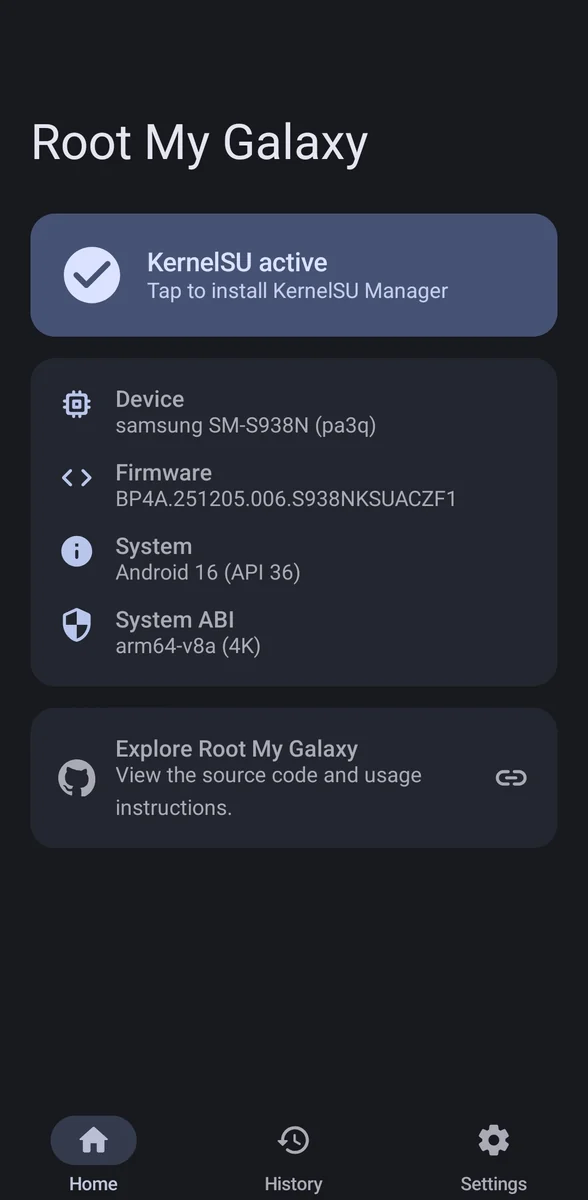 alk601/root-my-galaxy
# مثبّت KSU للبرامج الثابتة المدعومة من سامسونج جالاكسي مع CVE-2026-43499
 jonaschen0103/cve-2026-33439-poc
Python PoC يستغل CVE-2026-33439، وهو RCE قبل المصادقة في OpenAM عبر إلغاء تسلسل Java لمعامل jato.clientSession، مع أوضاع shell تفاعلية وعميقة.
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 capture0x/adstrike
إطار عمل أحمر للفريق الأحمر في Active Directory معياري مدعوم بالذكاء الاصطناعي لاختبار الاختراق المصرح به، وتعداد AD، وتحليل مسار الهجوم، وسير عمل…
 satheesh575555/linux-4.19.72_cve-2023-0386
استغلال النواة لـ CVE-2023-0386، وهي ثغرة تصعيد امتيازات في نواة Linux، يوفر إثبات المفهوم للبحث والاختبار الأمني.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 greydgl/pentestgpt
إطار وكيل اختبار الاختراق الآلي مدعوم بنماذج اللغة الكبيرة
 1n3/sn1per
منصة اختبار اختراق آلية وإدارة سطح الهجوم. استطلاع، فحص، استغلال، تقرير - أكثر من 600 استغلال، أكثر من 90 تكامل، أكثر من 10 آلاف اكتشاف.
 sabri-zaki/easy_hack
اخترق العالم باستخدام Termux
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - مجموعة رائعة من نصوص تصعيد الصلاحيات (مع الألوان)
 cryptogenic/ps5-ipv6-kernel-exploit
استغلال تجريبي قائم على webkit للنواة (Arb. R/W) لجهاز PS5 على الإصدارات <= 4.51FW
 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
 liaomilk/cve-2025-69212-for-myself
just record for myself
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.








