Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Root-My-Galaxy — # مثبّت KSU للبرامج الثابتة المدعومة من سامسونج جالاكسي مع CVE-2026-43499 | Kitploit

أدوات/GitHubGitHub/alk601/root-my-galaxy
أمان أندرويدالاستغلالأمن الجوالأمان الأجهزة وإنترنت الأشياءتطوير الحمولات
GitHubalk601/root-my-galaxy

Root-My-Galaxy

# مثبّت KSU للبرامج الثابتة المدعومة من سامسونج جالاكسي مع CVE-2026-43499
عرض المستودع
359منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

Root My Galaxy

sprout_icon_108

Root My Galaxy هو مثبّت بنقرة واحدة لمجموعات طرازات Samsung وأنوية محددة مدعومة صراحةً. التطبيق نفسه يبقى منفصلاً عن إزاحات الجهاز، وحمولات الاستغلال الأصلية، وملفات بناء KernelSU.

أحدث إصدار

يتم الحفاظ على موجز الأجهزة والحمولات الأصلية في Root-My-Galaxy-Payloads.
التطبيق

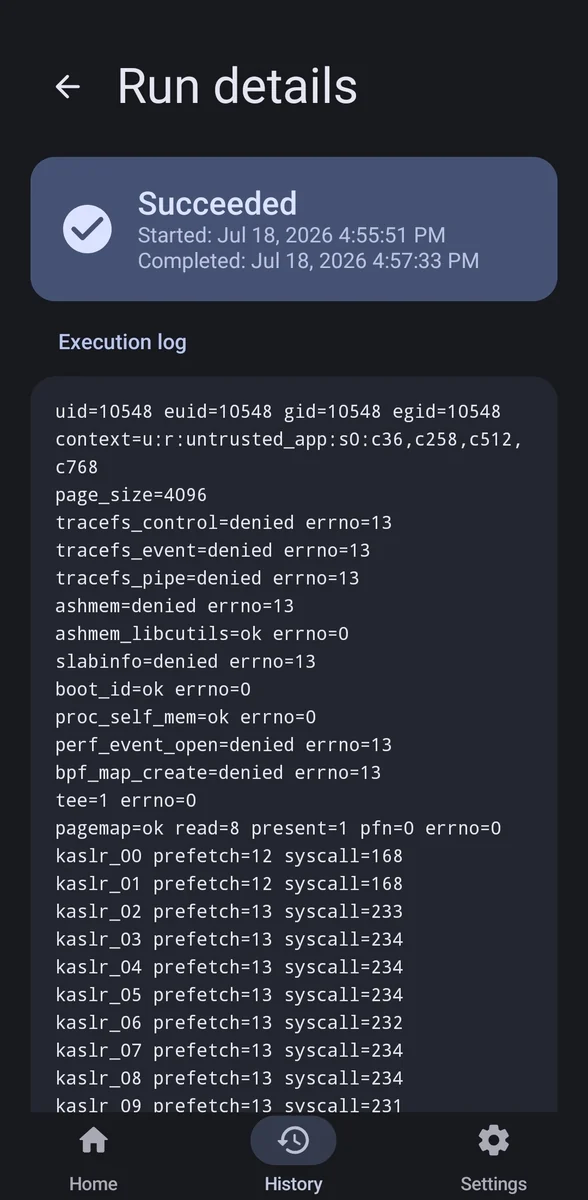
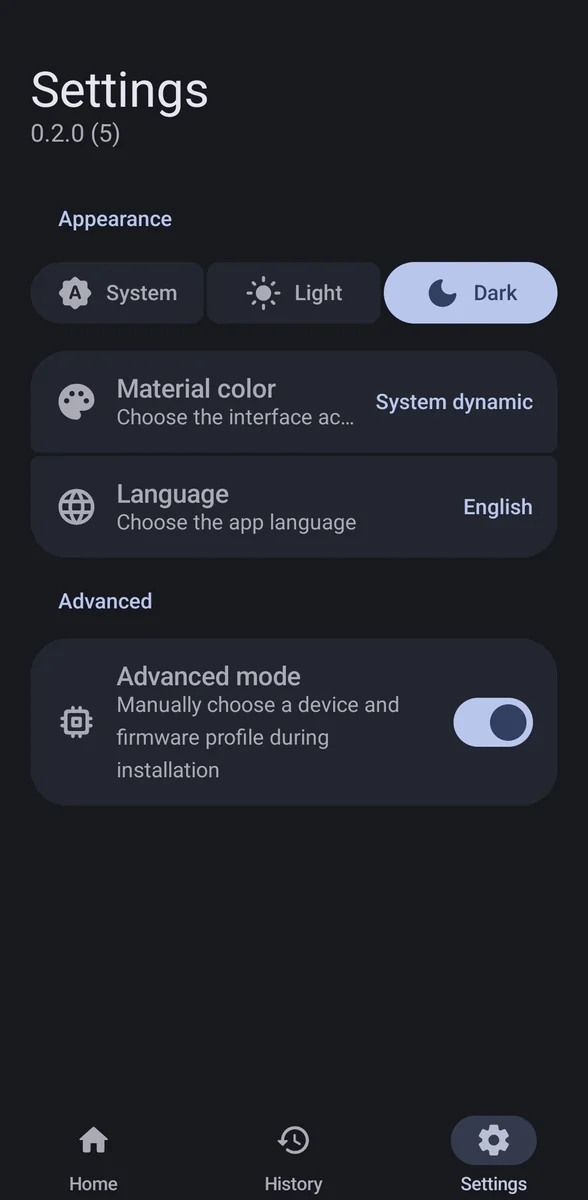
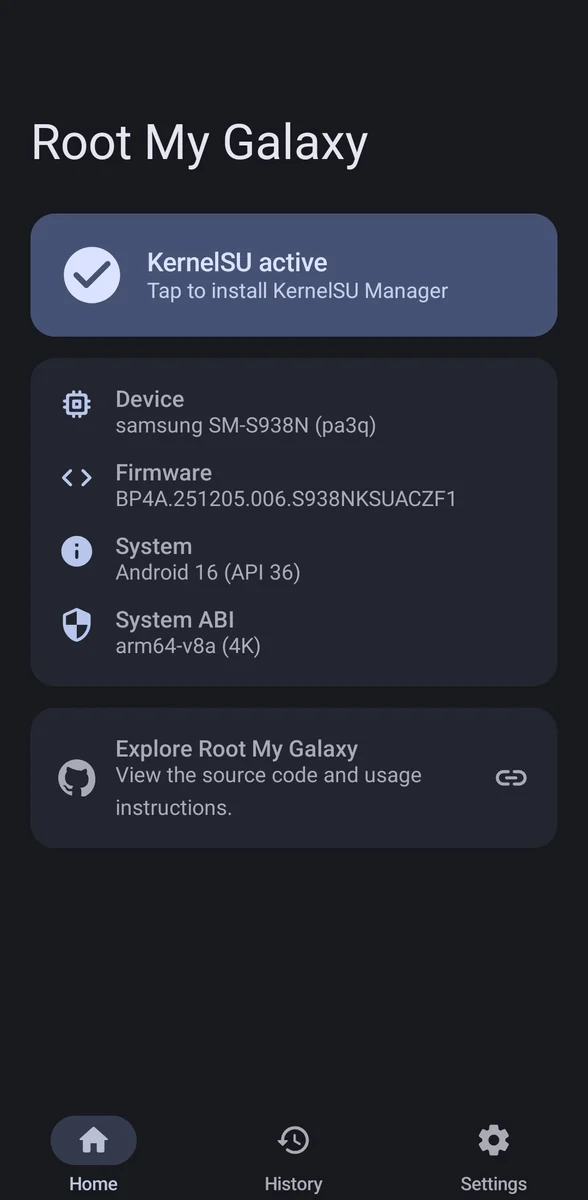
KakaoTalk_20260718_170922353 KakaoTalk_20260718_171127319 KakaoTalk_20260718_171030202

يختار التطبيق حمولة تتطابق قائمة طرازاتها وإصدار النواة المكوّن من ثلاثة أجزاء مع الهاتف. على سبيل المثال، 6.6.98-android15-8-... يطابق 6.6.98. الوضع المتقدّم يصفّي الكتالوج حسب القيمتين ويسمح بالاختيار اليدوي مع تحذيرات بشأن الطراز وإصدار النواة.

البناء

المتطلبات:

  • Android Studio JBR 21
  • Android SDK 37
  • Android NDK 28 أو أحدث
  • CMake 3.22.1
$env:JAVA_HOME='C:\Program Files\Android\Android Studio\jbr'
.\gradlew.bat :app:assembleDebug

المخرجات:

app/build/outputs/apk/debug/app-debug.apk

استخدمه فقط على الأجهزة التي تملكها أو التي لديك إذن صريح لاختبارها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    376
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    326
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    321

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →