
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit

 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
استغلال تصعيد صلاحيات محلي لنظام Windows لبرنامج تشغيل الوظائف المساعدة (afd.sys) يستهدف CVE-2023-21768، مع كود تنظيف ما بعد الاستغلال. تم اختباره…
 xaitax/winrar-cve-2023-38831
تستغل هذه الوحدة ثغرة أمنية في WinRAR (CVE-2023-38831). عندما يفتح المستخدم ملف RAR مُعدًّا ومستندًا مضمّنًا بداخله، يتم تنفيذ سكربت، مما يؤدي إلى…
 al1ex/cve-2017-16995
CVE-2017-16995(ثغرة رفع الامتيازات المحلية لـ Ubuntu)
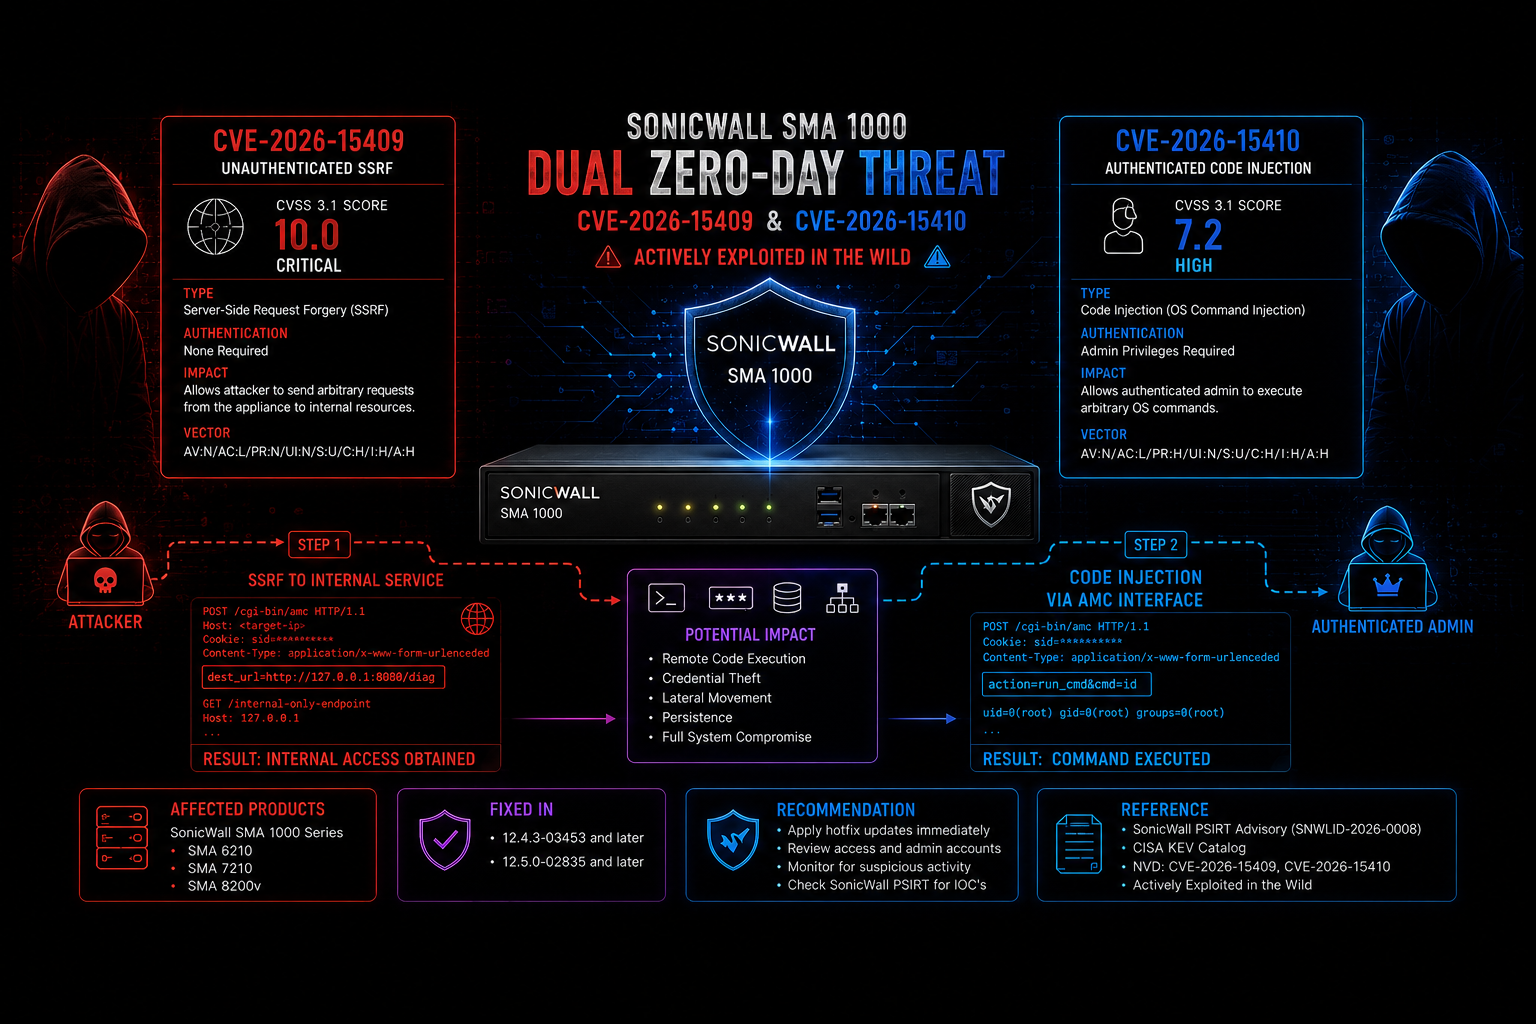 tc4dy/cve-2026-15409-15410-framework
إطار عمل متعدد الاستغلالات لـ SonicWall SMA1000 يربط ثغرة SSRF (CVE-2026-15409) للوصول إلى RCE في Erlang ورفع الصلاحيات إلى الجذر (CVE-2026-15410).…
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
أداة لتجنب برامج مكافحة الفيروسات مبنية على بايثون، تولّد ملفات تنفيذية غير قابلة للكشف من حمولات msfvenom باستخدام تقنيات متقدمة مثل حقن التعليمات…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### تتطلب هذه الوحدة Metasploit: https://metasploit.com/download# المصدر الحالي: https://github.com/rapid7/metasploit-framework##class…
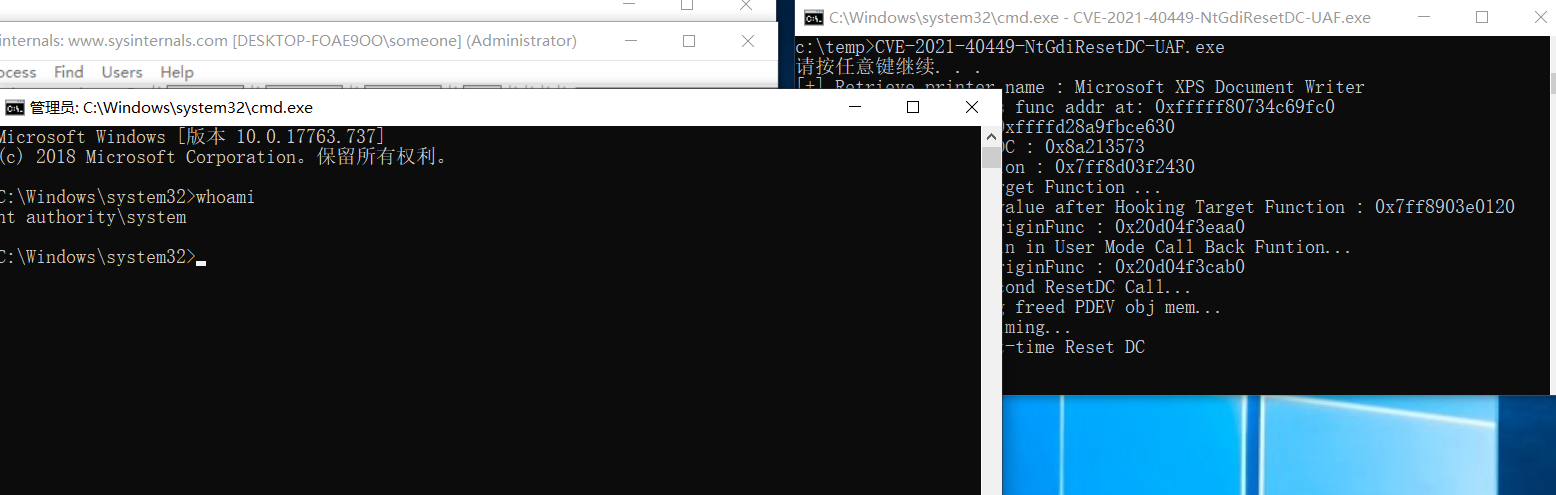 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
إثبات مفهوم لاستغلال CVE-2021-40449، وهو ثغرة استخدام بعد التحرير (use-after-free) في نواة ويندوز داخل NtGdiResetDC، مما يوضح تصعيد الامتيازات عبر…
 rbowes-r7/unrar-cve-2022-30333-poc
إثبات مفهوم لاستغلال CVE-2022-30333 الخاص بتجاوز المسار في unRAR، حيث يقوم بتوليد ملفات .rar خبيثة لزرع حمولات في مواقع عشوائية. يتكامل مع Metasploit…
 malwaretech/comodos
ثغرة رفض خدمة عن بُعد من نوع يوم صفر في جدار الحماية Comodo Internet Security
 sorrow404null/cve-2026-43499-rmx5200
استغلال رفع الامتيازات المحلي لنظام Android 16 لهاتف realme RMX5200 باستخدام سلسلة preload.so المبنية على LD_PRELOAD لتحقيق وصول جذر مؤقت عبر…
 askyeye/cve-2022-21894-payload
مثال على حمولة لـ CVE-2022-21894
 kphongagsorn/adobe-flash-cve2018-15982
وحدة Metasploit وسكربت Python لتوليد حمولات SWF تستغل CVE-2018-15982، ثغرة استخدام بعد التحرير في Adobe Flash Player تتيح تنفيذ التعليمات البرمجية عن…
 david-honisch/cve-2022-21882
CVE-2022-21882
 qing-root/cve-2019-0708-exp-msf-
CVE-2019-0708-EXP(MSF) برنامج استغلال الثغرة لـ cve-2019-0708
 victor0013/cve-2019-0708
ماسح ضوئي PoC لثغرة CVE-2019-0708 RDP RCE
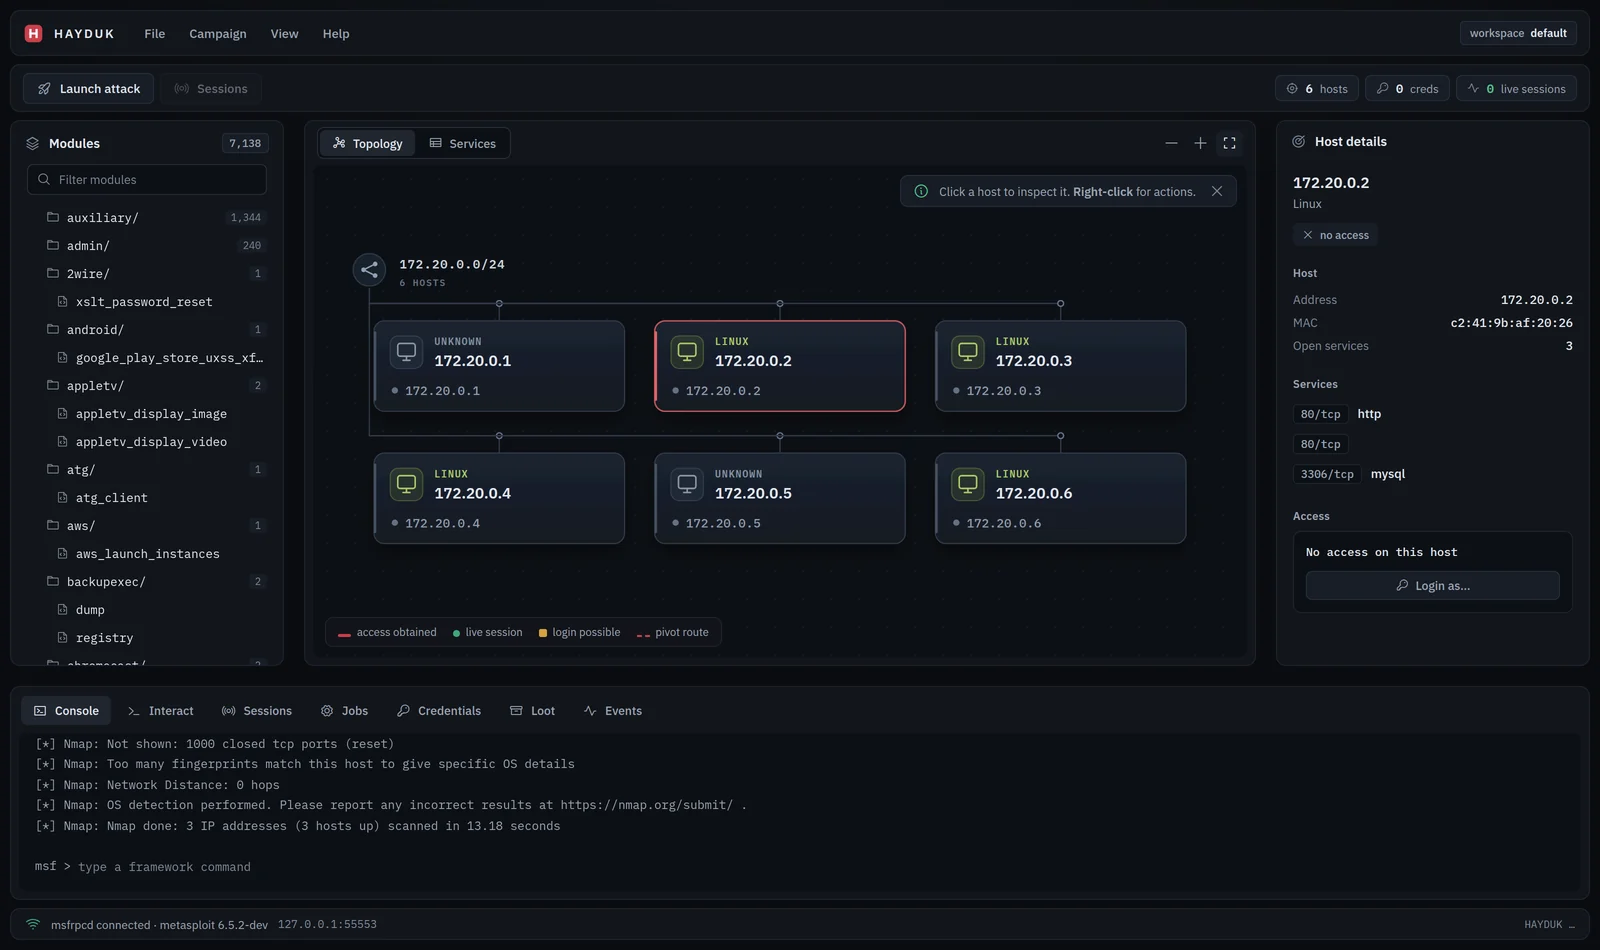 jolovicdev/hayduk
وحدة تحكم رسومية لإدارة الهجمات لـ Metasploit: سلالة Armitage كملف ثنائي واحد بلغة Go مع واجهة مستخدم عبر المتصفح. طوبولوجيا شبكة حية، سير عمل…
 ro0tmylove/cve-2024-35250-bof
BOF لـ CVE-2024-35250 الخاص بـ Cobalt Strike. (يرجى إضافة نجمة لي، شكرًا.)








