
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 go-spider/cve-2018-3252
استغلال لـ CVE-2018-3252 يستهدف ثغرة إلغاء التسلسل في WebLogic. يتضمن إنشاء حمولة باستخدام ysoserial ونص Python لإثبات المفهوم لتنفيذ الأوامر عن بُعد.
 xiaobailovesstirring/ghostlock-k419-adapter
محوّل GhostLock (CVE-2026-43499) لنواة أندرويد 4.19.152-perf+
 infobyte/ezviz_lan_rce
استغلالات PoC وبيئة بناء Docker لـ CVE-2023-34551 وCVE-2023-34552 تستهدف كاميرات EZVIZ IP، مع شرائح وفيديوهات محاضرة قرية اختراق العتاد الصلب في DEF…
 al1ex/cve-2017-7269
استغلال لـ CVE-2017-7269، تجاوز سعة مخزن مؤقت في IIS 6.0 WebDAV، مما يتيح تنفيذ التعليمات البرمجية عن بُعد. مصمم للاستخدام مع Metasploit في اختبار…
 sammwyy/copyfail-rs
نسخ استغلال الفشل (CVE-2026-31431) ولكن بلغة Rust.
 nafiez/metasploit-cve-2026-54121-certighost
一个Metasploit辅助模块,通过滥用AD CS注册的"chase"回退,从任何低权限域用户升级到完全域控制。CA可以被强制向攻击者控制的基础设施进行身份验证,然后颁发模拟域控制器的证书。
 xorrior/apfell-chrome-extension-c2server
خادم Apfell C2 لحمولة ملحق Google Chrome
 oxfemale/cve-2026-2636_poc
إثبات المفهوم لـ CVE-2026-2636، وهي ثغرة أمنية في CLFS.sys بنظام ويندوز تسبب شاشة الموت الزرقاء (BSoD) عبر ReadFile على مقبض CreateLogFile، مما يتيح…
 blacktechx011/react2shell
React2Shell: إطار استغلال لـ CVE-2025-55182 (Next.js/React RCE).
 lovechoudoufu/about_cobaltstrike4.5_cdf
نسخة 4.5 من CobaltStrike: اختراق، إزالة ميزة checksum8، تجاوز BeaconEye، إصلاح تسرب المسار الخاطئ للمرحلة، إضافة مصادقة ثنائية العوامل TOTP، إصلاح…
 nu11secur1ty/sqlmap-nu11secur1ty
امتداد احترافي لمشروع sqlmap
 readmsr/msi_featuremanager_cve
CVE-2026-57851
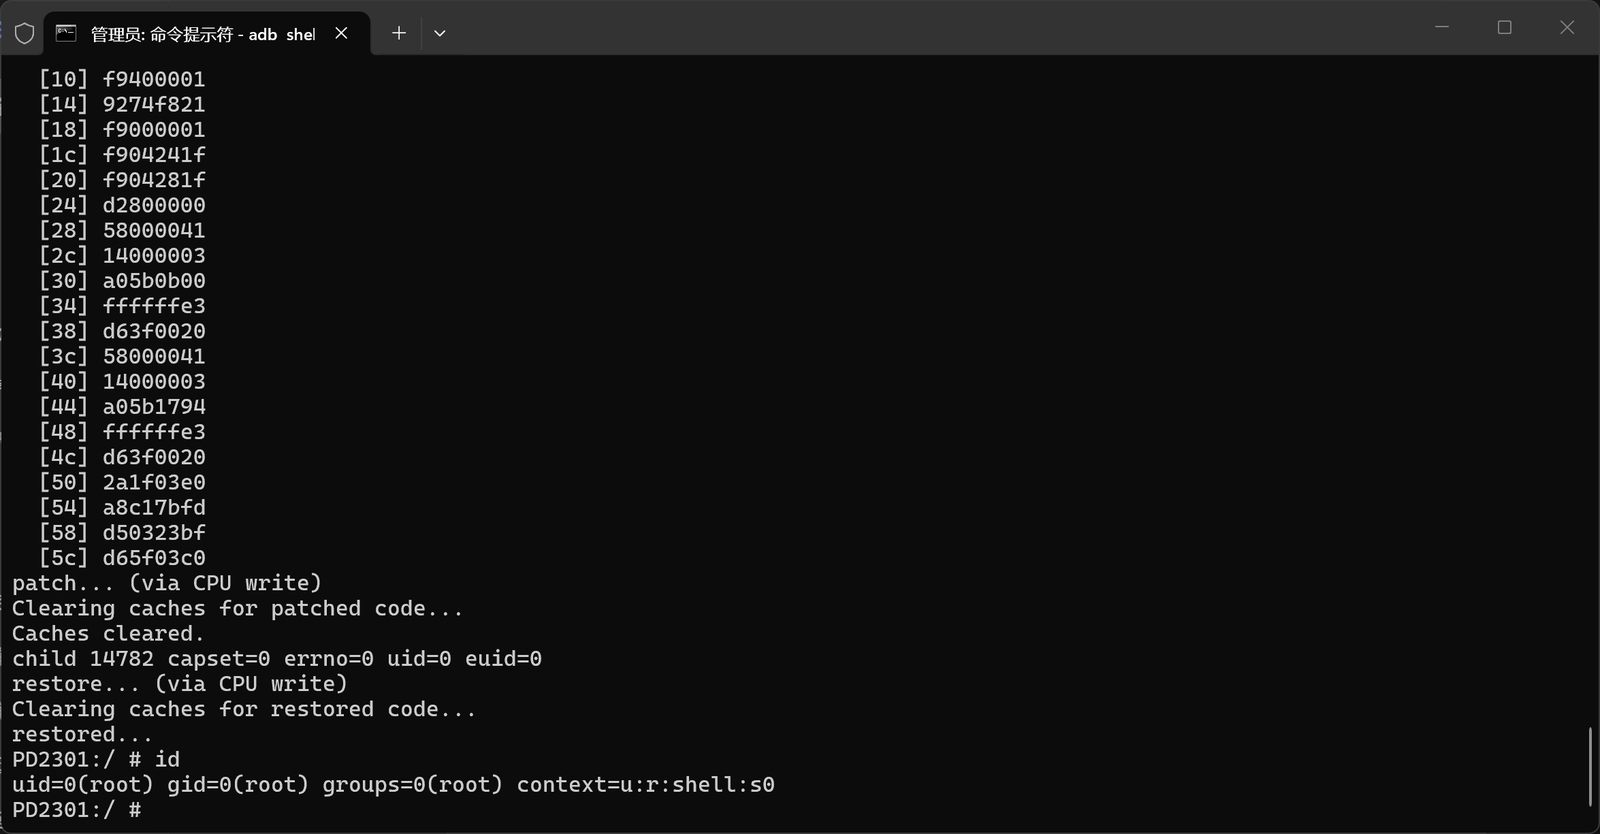 qingizi7/cve-2025-21479_iqooneo8
استغلال محلي لجذر النظام لثغرة CVE-2025-21479 (Adreno KGSL) على iQOO Neo8 (SM8475) - قراءة/كتابة الذاكرة الفعلية، تعطيل SELinux، وفتح قشرة جذر (root…
 j4ck3lsyn-gen2/cve-2026-39047
إطار عمل استغلال بروتوكول RAW لطابعات إبسون
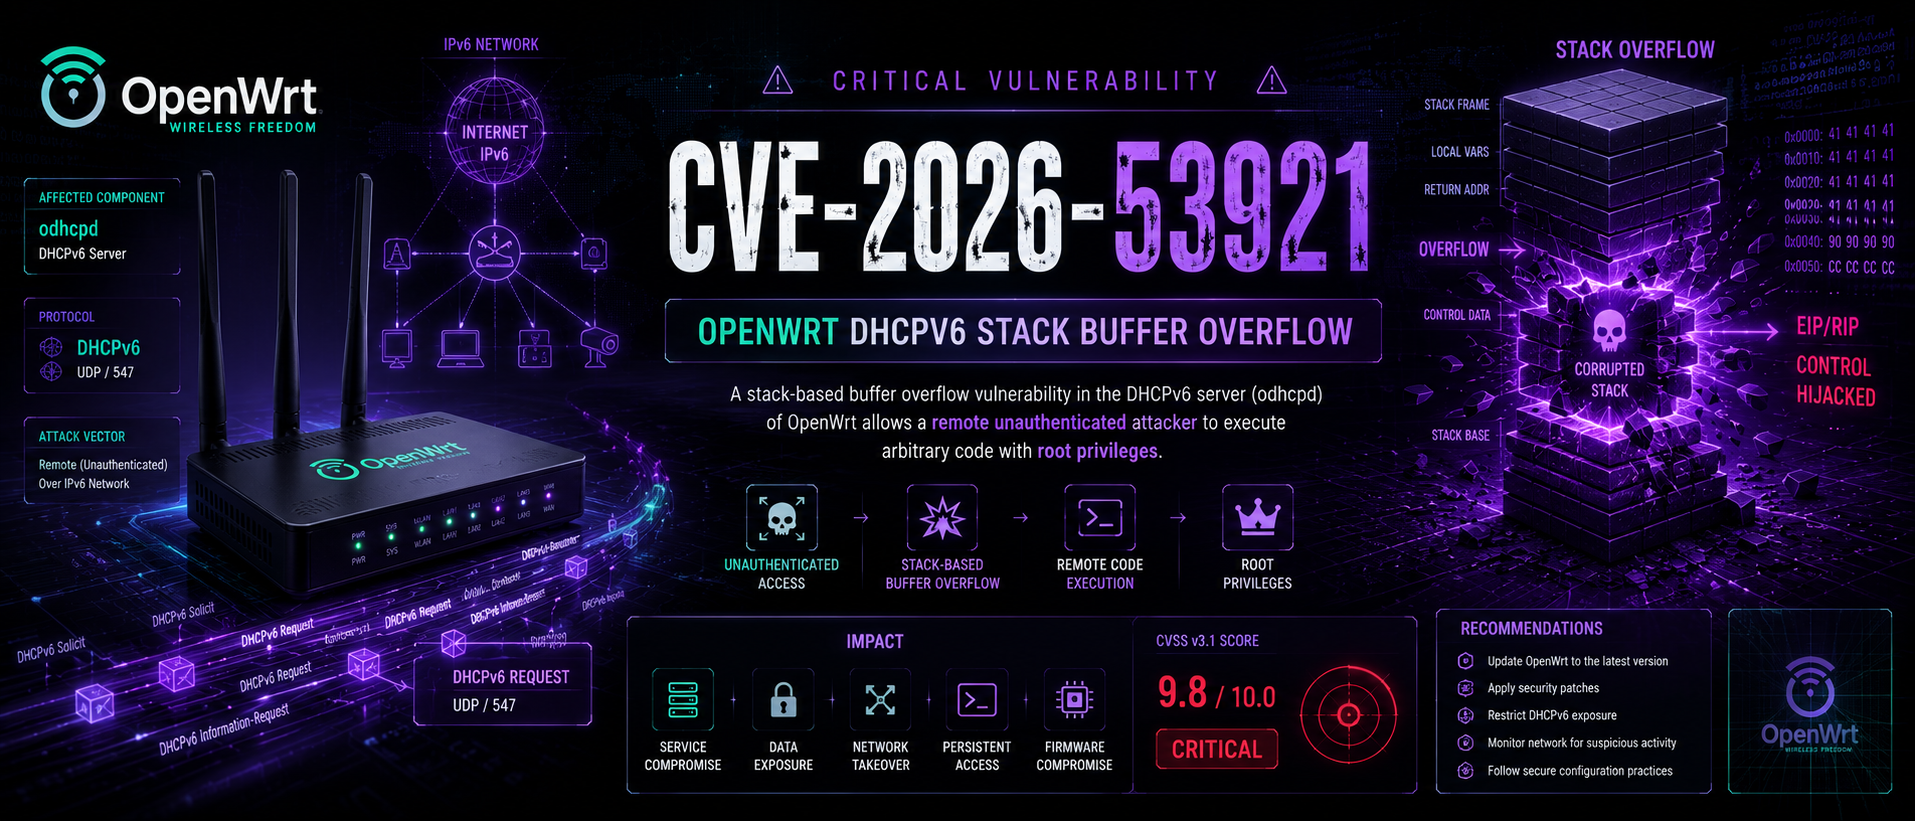 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ شرح تفصيلي وشامل للثغرة مع مُتحقِّق واستغلال متعدد لثغرة RCE في DHCPv6 الخاص بـ OpenWrt. تجاوز…
 shibaaa204/pack2theroot
إثبات مفهوم لاستغلال CVE-2026-41651، وهي ثغرة تصعيد صلاحيات محلية في نظام لينكس ضمن برنامج Pack2، تُظهر الوصول إلى صلاحيات الجذر واختراق النظام.
 diabl0w/cve-2022-22057_sm-f926u
# استغلال برنامج تشغيل Qualcomm kgsl (CVE-2022-22057) لأجهزة سامسونج جالاكسي يحقق قراءة/كتابة عشوائية لذاكرة النواة، وتجاوز SELinux، ووصول جذر مؤقت…
 ele7enxxh/cve-2014-7911
استغلال لإثبات المفهوم لتصعيد الامتيازات المحلية في أندرويد (CVE-2014-7911) يستهدف Nexus5 باستخدام سلسلة ROP و heap spraying للحصول على uid النظام.








