#1

 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 إصدار Zhuzhu إزالة الحواجز الخفية إزالة خصائص حركة المرور beacon يحاكي خدمة API حقيقية تصحيح CVE-2022-39197
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: منصة بحث متقدمة لفرق الاختراق الأحمر لـ LLM مع خوارزمية PAIR وتقييم LLM-as-a-Judge
 expliot-framework/expliot
مرآة للقراءة فقط - لا طلبات سحب
 nishitvp/better_opts_attacks
إطار هجوم لكسر الدفاعات القائمة على الضبط الدقيق ضد حقن التعليمات (SecAlign، SecAlign++، StruQ) باستخدام هجمات عدائية مدركة للبنية المعمارية على…
 taroballzchen/cve-2021-21972
CVE-2021-21972 ثغرة تنفيذ تعليمات عن بُعد غير مصرح بها في VMware vCenter سكريبت استغلال metasploit
 jiansiting/weblogic-cve-2018-2628
استغلال Python لثغرة CVE-2018-2628 التي تستهدف ثغرة إلغاء التسلسل في Oracle WebLogic Server. يوفر تنفيذ تعليمات برمجية عن بُعد ضد النسخ غير المصححة.
 voidsec/cve-2019-5624
إثبات مفهوم لثغرة CVE-2019-5624 في Metasploit (معالجة ZIP غير آمنة في Rubyzip تؤدي إلى تنفيذ أوامر عن بُعد)
 dinosn/cve-2026-32710
# ثغرة كتابة خارج الحدود في الذاكرة (Heap OOB write) في دالة JSON_SCHEMA_VALID() في MariaDB ← تصعيد امتيازات دائم (بمساعدة مختبر)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-3888 التي تستهدف snap-confine وsystemd-tmpfiles على أوبونتو، مع توفير نسختين SUID وcapabilities…
 h00die/msf-testing-scripts
وحدات Metasploit قيد الاختبار
 enki-kr/cve-2026-32223-usbprint-exploit
إثبات مفهوم لاستغلال CVE-2026-32223، وهو تجاوز سعة مخزن مؤقت قائم على الكومة في برنامج تشغيل الطباعة عبر USB في ويندوز (usbprint.sys)، مما يحقق…
 k8gege/cve-2021-1675
استغلال لـ CVE-2021-1675 (PrintNightmare) يتيح رفع الامتيازات إلى مستوى SYSTEM محليًا وعن بُعد على ويندوز عبر خدمة Print Spooler. يشمل تكامل وحدة…
 tc4dy/cve-2026-15409-15410-framework
إطار عمل متعدد الاستغلالات لـ SonicWall SMA1000 يربط ثغرة SSRF (CVE-2026-15409) للوصول إلى RCE في Erlang ورفع الصلاحيات إلى الجذر (CVE-2026-15410).…
 wqsemc/cve-2019-0708
استغلال أولي لثغرة CVE-2019-0708، BlueKeep CVE-2019-0708 BlueKeep RDP عن بُعد نواة ويندوز استخدام بعد التحرير يتعامل برنامج تشغيل RDP termdd.sys…
 taroballzchen/cve-2022-40684-metasploit-scanner
تجاوز المصادقة باستخدام مسار أو قناة بديلة في منتج Fortinet
 leviticus-triage/chromsploit-framework
إطار استغلال متقدم مدعوم بالذكاء الاصطناعي | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
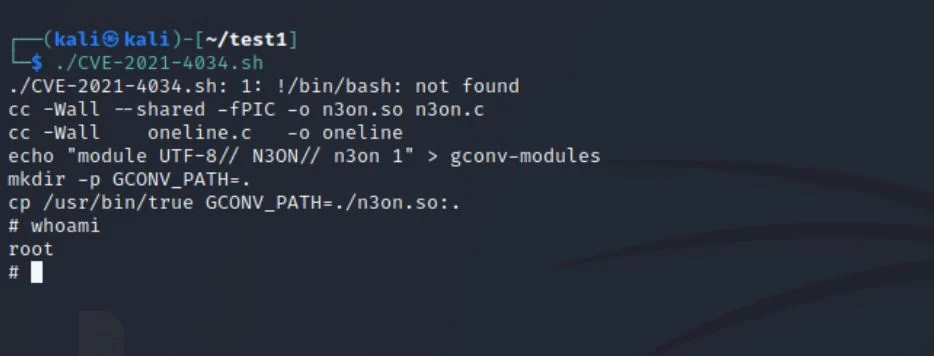 neonwhiterabbit/cve-2021-4034
# سكربت Bash لاستغلال CVE-2021-4034 (Pwnkit) لتصعيد الامتيازات المحلية على أنظمة Linux الضعيفة. تنفيذ بالنسخ واللصق للاختبار السريع.