
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 fenalik/cve-2021-1732
استغلال تصعيد الامتيازات المحلية CVE-2021-1732 لنظام ويندوز 10، مع بحث وكود إثبات مفهوم يستهدف ثغرات وضع النواة.
 m-cetin/cve-2023-29336
إثبات المفهوم لاستغلال CVE-2023-29336، وهي ثغرة رفع امتياز في Win32k تتيح الوصول على مستوى النظام (SYSTEM) في أنظمة ويندوز المتأثرة.
 broskigx/oihk-pentesting
محرك اختبار اختراق بالذكاء الاصطناعي متعدد الوكلاء ومستقل: بيئة أدوات معزولة ومحوكمة، وبوابة أدلة وتحقق غير قابلة للتغيير، وبيئة تقييم لوكلاء الأمن…
 rickgeex/msf-module-cve-2019-0708
وحدة Metasploit لـ CVE-2019-0708 (BlueKeep) - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exp…
 poliva/root-zte-open
استغلال لثغرة CVE-2012-4220 يعمل على zte-open
 smarttfoxx/copyfail
# CVE-2026-31431 (Copy Fail) PoC - تلف ذاكرة التخزين المؤقت للصفحات في نواة لينكس عبر authencesn AF_ALG + splice()
 slapah/ghostlock-h8q
# منفذ GhostLock CVE-2026-43499 لجهاز Galaxy Z Fold 8 (h8q)
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC لهاتف ZFlip5 مع Knox في الطريق!(˶˃ ᵕ ˂˶)
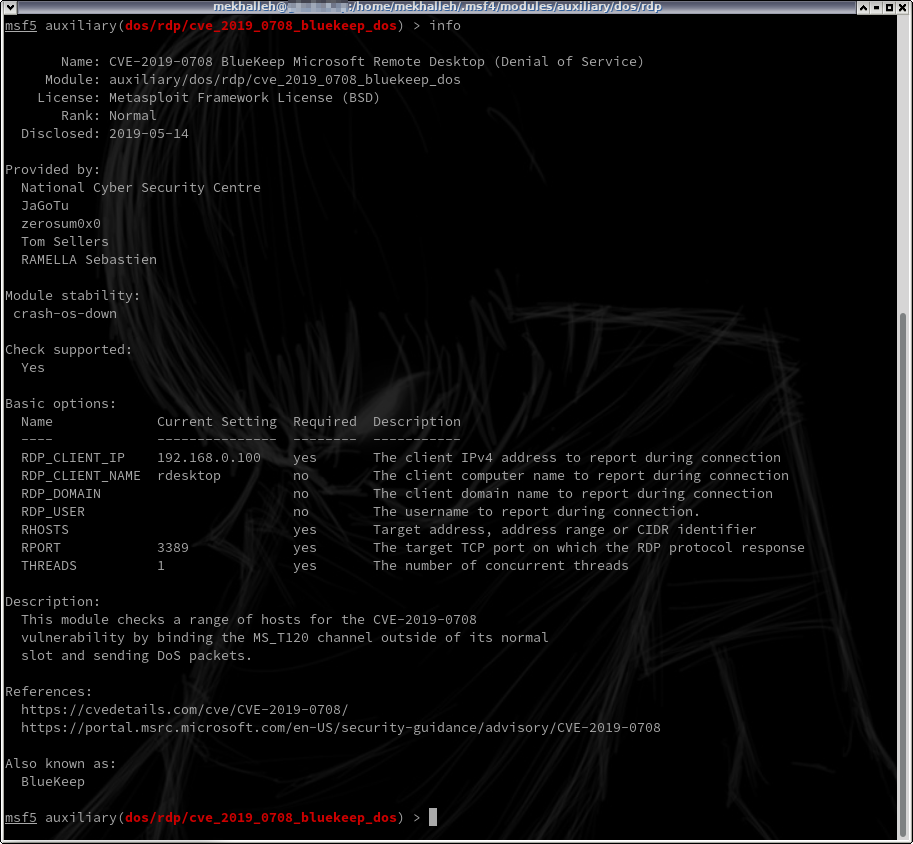 mekhalleh/cve-2019-0708
وحدة Metasploit لشنّ هجوم حجب الخدمة (Denial of Service) واسع النطاق باستخدام ناقل #Bluekeep.
 crackercat/cve-2024-35250
PoC لثغرة إلغاء مرجعية مؤشر غير موثوق في برنامج التشغيل ks.sys
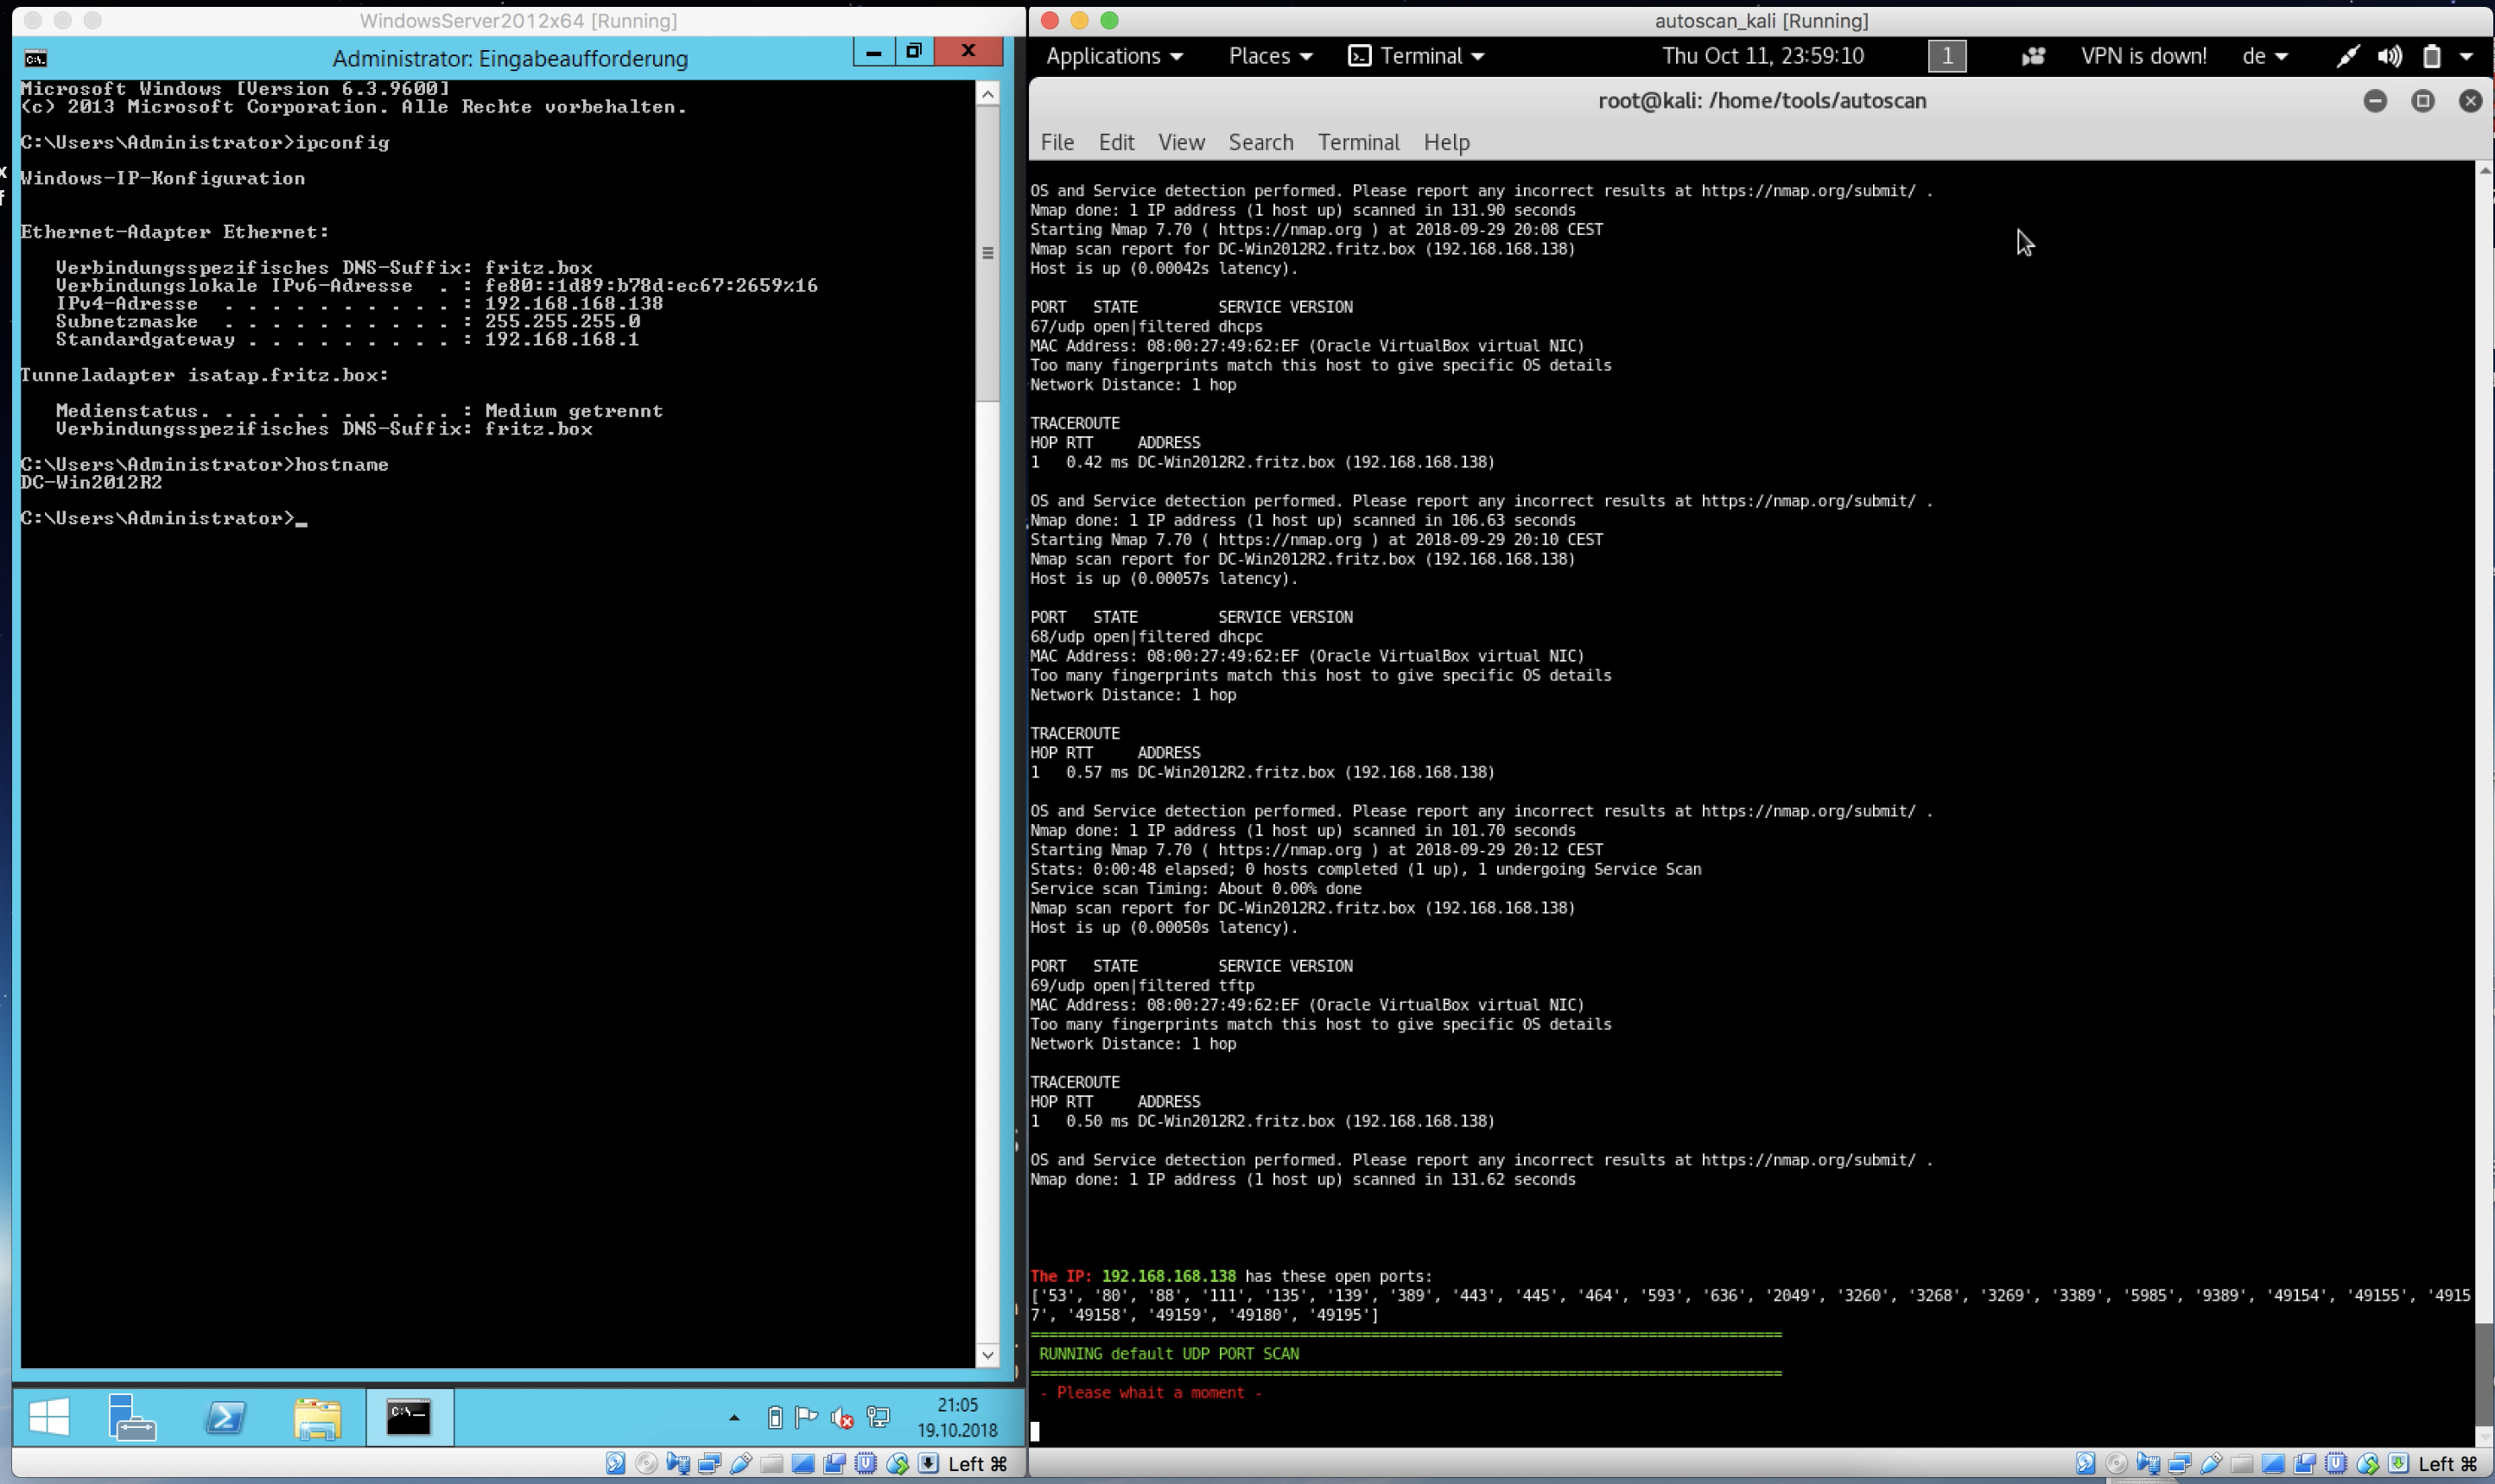 darksh3llgr/autoscan
المسح الآلي، اختبار الاختراق , الاستغلال والتقارير
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 إصدار Zhuzhu إزالة الحواجز الخفية إزالة خصائص حركة المرور beacon يحاكي خدمة API حقيقية تصحيح CVE-2022-39197
 doyensec/ksmbd-cve-2025-37947
استغلال لثغرة CVE-2025-37947 في ksmbd، وهو خادم SMB في نواة لينكس، مما يسبب كتابة خارج الحدود. يتضمن متتبع BPF، وإعداد QEMU، ومشغّل PoC بسيط.
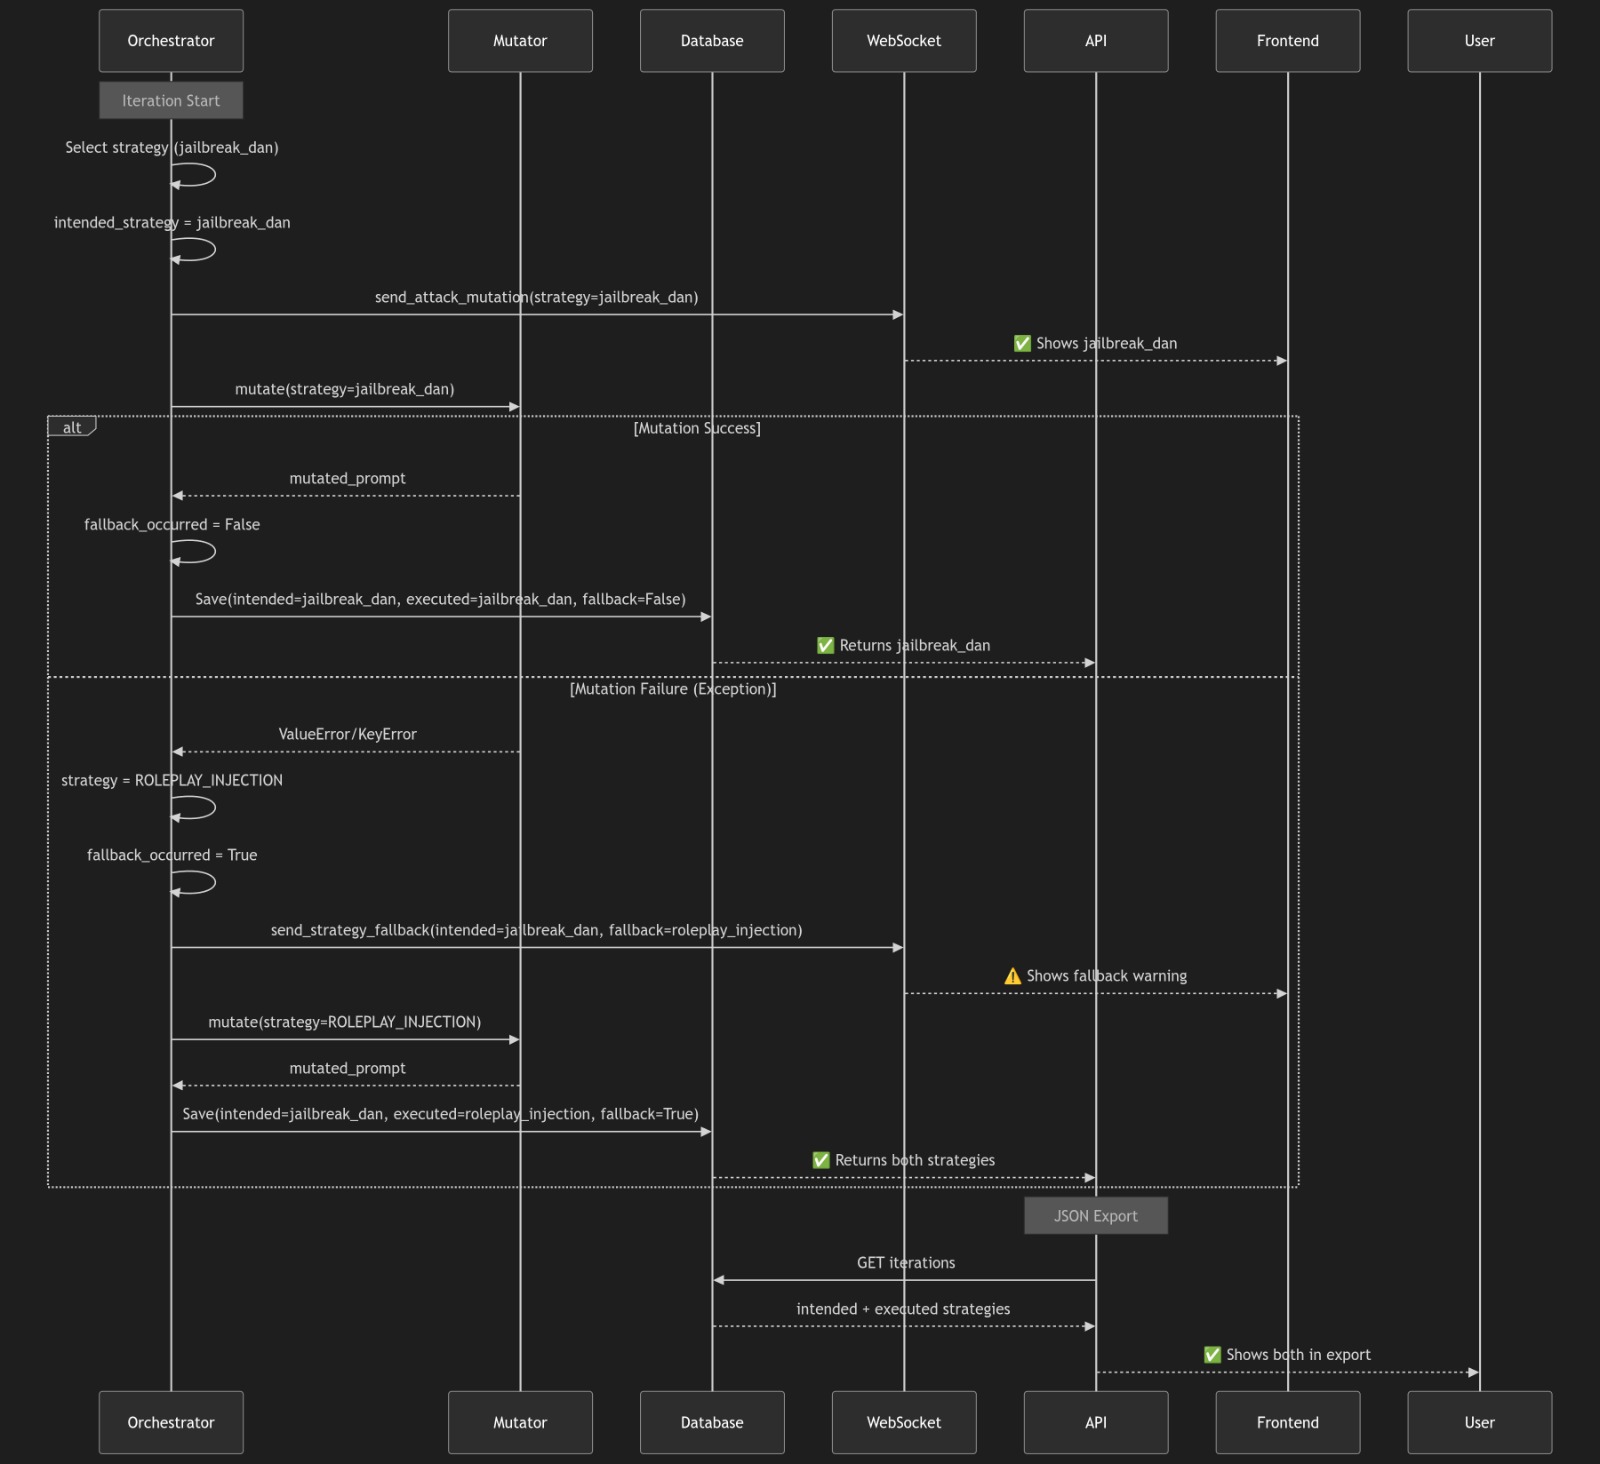 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: منصة بحث متقدمة لفرق الاختراق الأحمر لـ LLM مع خوارزمية PAIR وتقييم LLM-as-a-Judge
 expliot-framework/expliot
مرآة للقراءة فقط - لا طلبات سحب
 nishitvp/better_opts_attacks
إطار هجوم لكسر الدفاعات القائمة على الضبط الدقيق ضد حقن التعليمات (SecAlign، SecAlign++، StruQ) باستخدام هجمات عدائية مدركة للبنية المعمارية على…
 taroballzchen/cve-2021-21972
CVE-2021-21972 ثغرة تنفيذ تعليمات عن بُعد غير مصرح بها في VMware vCenter سكريبت استغلال metasploit
 jiansiting/weblogic-cve-2018-2628
استغلال Python لثغرة CVE-2018-2628 التي تستهدف ثغرة إلغاء التسلسل في Oracle WebLogic Server. يوفر تنفيذ تعليمات برمجية عن بُعد ضد النسخ غير المصححة.








