Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-32223-USBPrint-Exploit — إثبات مفهوم لاستغلال CVE-2026-32223، وهو تجاوز سعة مخزن مؤقت قائم على الكومة في برنامج تشغيل الطباعة عبر USB في ويندوز (usbprint.sys)، مما يحقق تصعيدًا محليًا للامتيازات إلى SYSTEM عبر محاكاة جهاز USB والتلاعب بتجمع الذاكرة. | Kitploit
أدوات/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
تصعيد الامتيازاتأطر الاستغلالالاستغلالأمان الأجهزة وإنترنت الأشياءالتعلم والتعليمتطوير الحمولاتاستغلال الملفات الثنائية
GitHub
مشاركة
enki-kr/cve-2026-32223-usbprint-exploit

CVE-2026-32223-USBPrint-Exploit

إثبات مفهوم لاستغلال CVE-2026-32223، وهو تجاوز سعة مخزن مؤقت قائم على الكومة في برنامج تشغيل الطباعة عبر USB في ويندوز (usbprint.sys)، مما يحقق تصعيدًا محليًا للامتيازات إلى SYSTEM عبر محاكاة جهاز USB والتلاعب بتجمع الذاكرة.

عرض المستودع
22236منذ 7 أشهرتمت المراجعة من قبل Kitploit

CVE-2026-32223: قم بتوصيلي إن استطعت: استغلال برامج تشغيل طابعات USB في ويندوز

تجاوز سعة المخزن المؤقت المستند إلى الكومة في برنامج تشغيل طابعة USB في ويندوز (usbprint.sys) مما يؤدي إلى تصعيد الامتيازات المحلية (LPE)

تم اكتشاف هذه الثغرة الأمنية والإبلاغ عنها بواسطة ENKI WhiteHat.

نظرة عامة

CVE-2026-32223 هي ثغرة تجاوز سعة المخزن المؤقت المستند إلى الكومة في برنامج تشغيل طابعة USB في ويندوز (usbprint.sys). تحدث الثغرة بسبب التحقق غير السليم من واصفات سلاسل USB أثناء معالجة IOCTL 0x220064 في الدالة Make1284IdStringFromUsbStrings.

عند توصيل جهاز طابعة USB مُصمم خصيصًا واستدعاء برنامج في وضع المستخدم لـ IOCTL الضعيف، يقوم برنامج التشغيل بنسخ البيانات من واصفات سلاسل MFG/MDL الخاصة بجهاز USB إلى مخزن مؤقت في الكومة دون التحقق بشكل صحيح من العلاقة بين حجم البيانات المصدر وحجم المخزن المؤقت الوجهة، مما يؤدي إلى تجاوز سعة في كومة NonPagedPoolNx.

تحقق سلسلة الاستغلال الكاملة تصعيد امتيازات إلى مستوى SYSTEM من خلال:

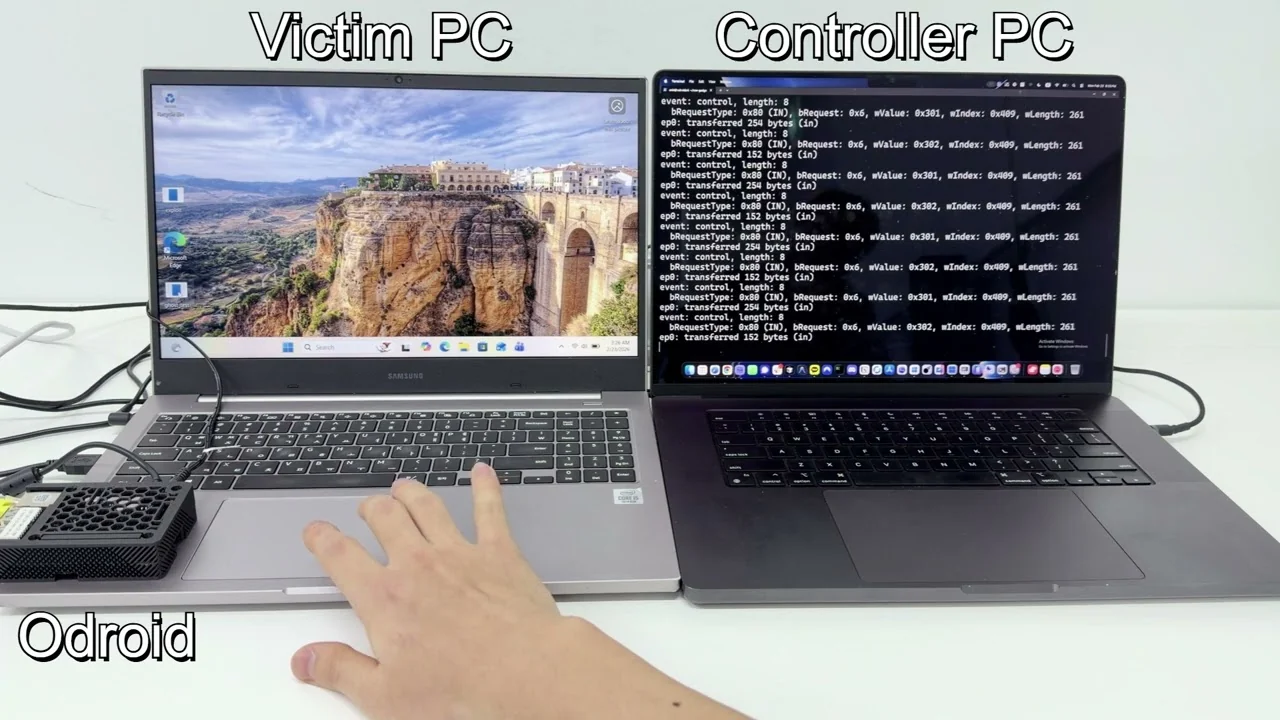
  • محاكاة جهاز USB بواصفات مشوهة (عبر Linux Raw Gadget على Odroid C4)
  • Pool Feng Shui باستخدام رش Named Pipe للتحكم في تخطيط الكومة
  • تقنية Ghost Chunk لتداخل التجمعات وتسريب عناوين النواة
  • بدائيات قراءة/كتابة عشوائية عبر هياكل IRP مزورة
  • تعديل LUID الخاص بـ SeDebugPrivilege لتصعيد الامتيازات

عرض توضيحي

مقال المدونة

الشرح الفني الكامل متاح على مدونة ENKI WhiteHat.

إخلاء مسؤولية

هذا المستودع مُقدَّم بشكل صارم لأغراض البحث الأمني والتعليم فقط.

  • لا تستخدم محتويات هذا المستودع في أي أنشطة غير مصرح بها أو خبيثة.
  • المؤلفون غير مسؤولين عن أي إساءة استخدام أو ضرر ناتج عن استخدام هذا الكود.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →