#1
 pimps/ysoserial-modified
يحتوي هذا المستودع على تحديثاتي لأداة استغلال إلغاء تسلسل Java المعروفة ysoserial.
 jephthai/evilvm
مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…
 turtlearm/cve-2023-0179-poc
استغلال لثغرة CVE-2023-0179، وهي تجاوز سعة مخزن مؤقت في مكدس نظام nftables في لينكس، مما يتيح تصعيد الامتيازات المحلية غير المصرح بها إلى صلاحيات…
 nettitude/scrounger
مجموعة أدوات اختبار تطبيقات الجوال
 genericcoding/pois0nsword
عرض توضيحي للقراءة والكتابة باستخدام cve-2025-43529 وتجاوز PAC في مساحة المستخدم على iOS 26.1
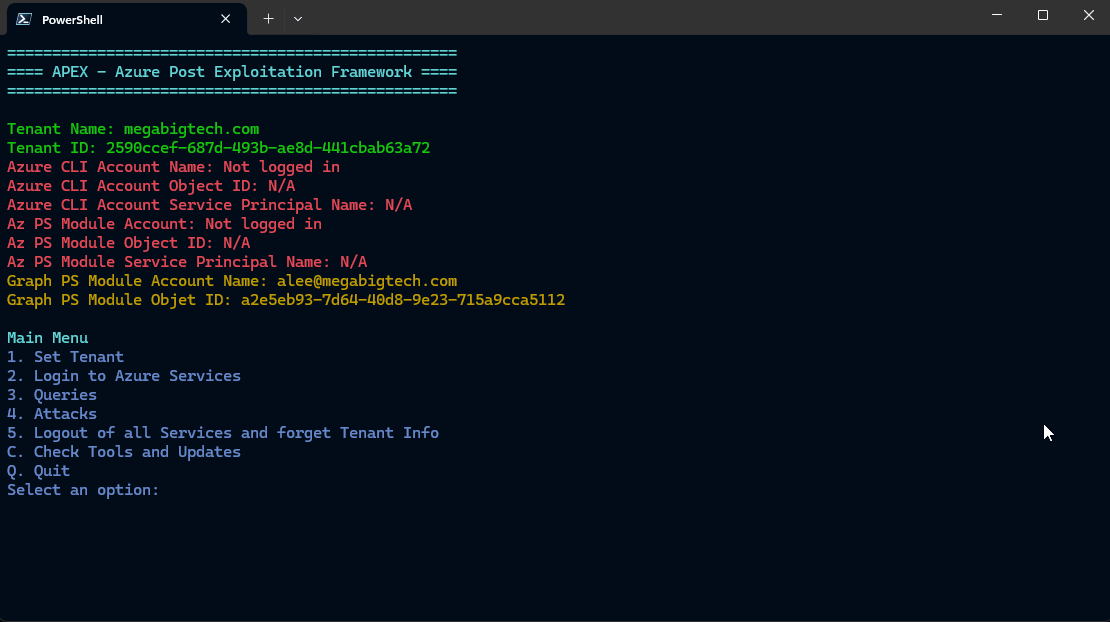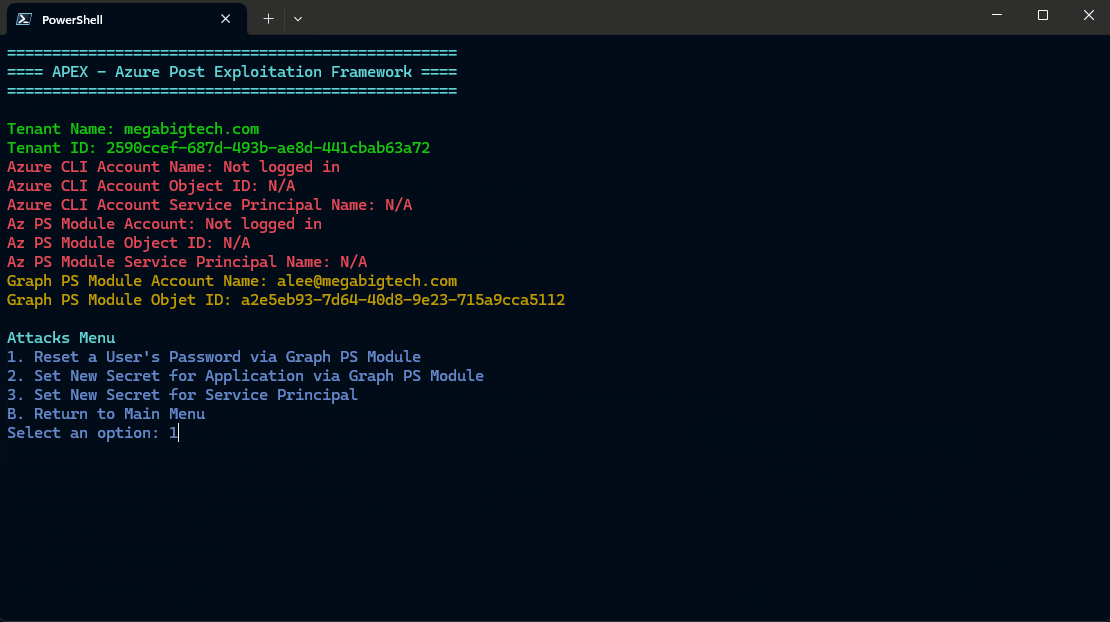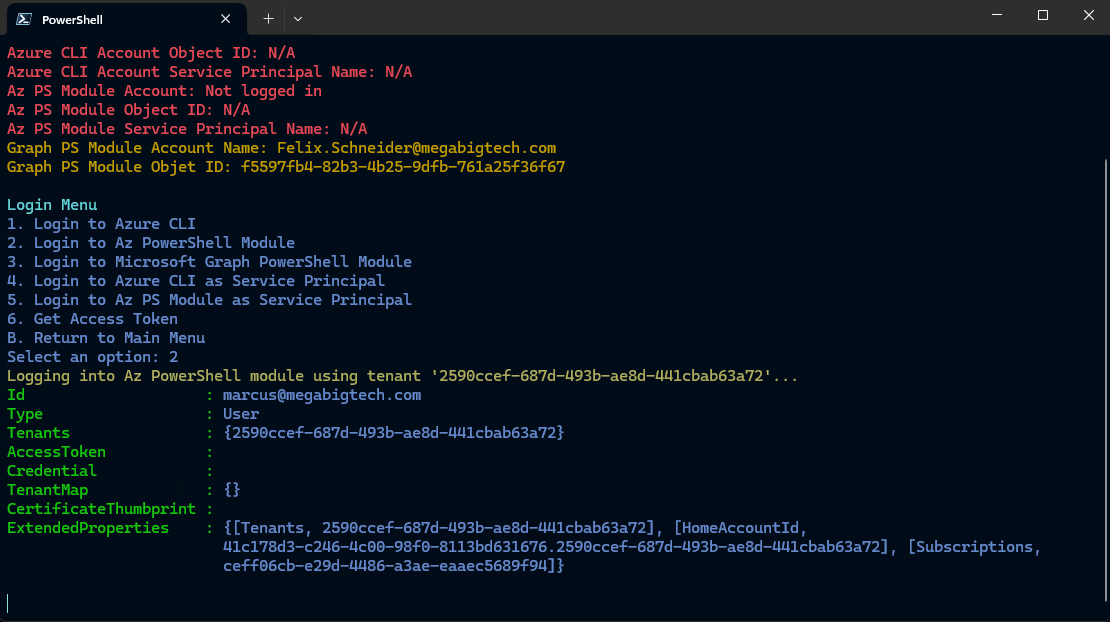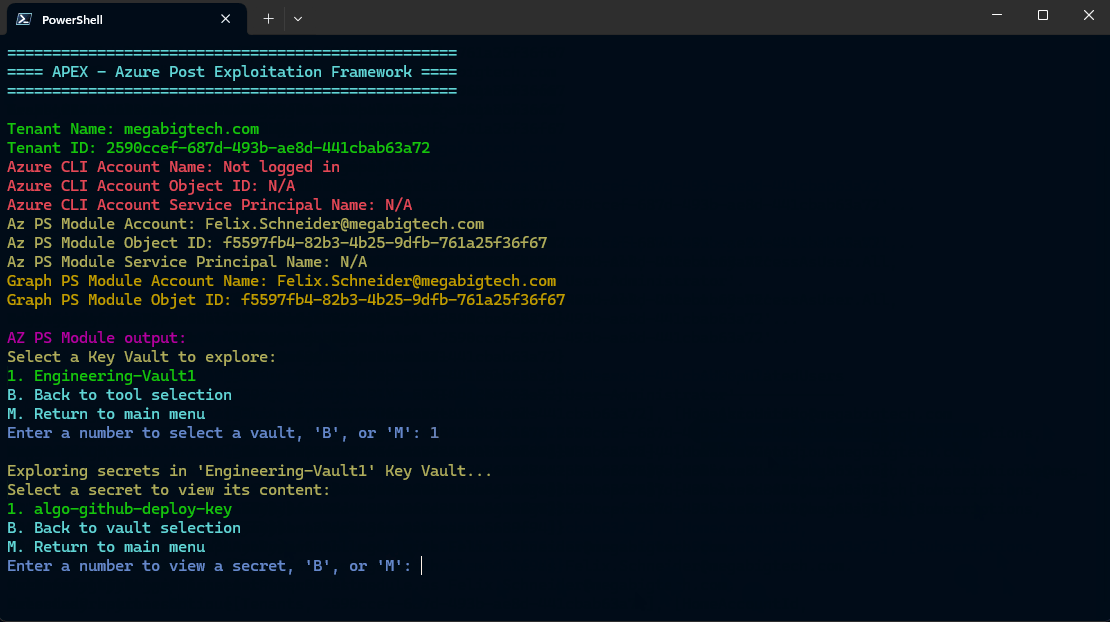 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 nvisosecurity/pycobalthound
pyCobaltHound هو امتداد لـ Aggressor script لـ Cobalt Strike يهدف إلى توفير تكامل عميق بين Cobalt Strike و Bloodhound.
 nullsecuritynet/tools
مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.
 stevenaldinger/decker
إطار عمل تنسيق اختبار الاختراق التصريحي
 d4em0n/exrop
مولد أوتوماتيكي لسلسلة ROP للملفات الثنائية x86-64 باستخدام التنفيذ الرمزي. يدعم كتابة السجلات/الذاكرة، استدعاء الدوال، استدعاءات النظام (syscalls)،…
 pownjs/pown
Pown.js هي أداة اختبار أمان واستغلال مبنية على Node.js و NPM.
 bw3ll/rop_rocket
ROP ROCKET هو إطار متقدم لهجمات إعادة استخدام الشيفرة (code-reuse)، يتمتع بقدرات واسعة لتوليد سلاسل ROP، بما في ذلك هجوم استدعاءات نظام ويندوز الجديد…
 darmado/atomic-red-team-c2
ARTi-C2 هو إطار عمل للاستغلال اللاحق يُستخدم لتنفيذ حالات اختبار Atomic Red Team مع قدرات نشر الحمولات وتنفيذها بسرعة عبر DLR الخاص بـ .NET.
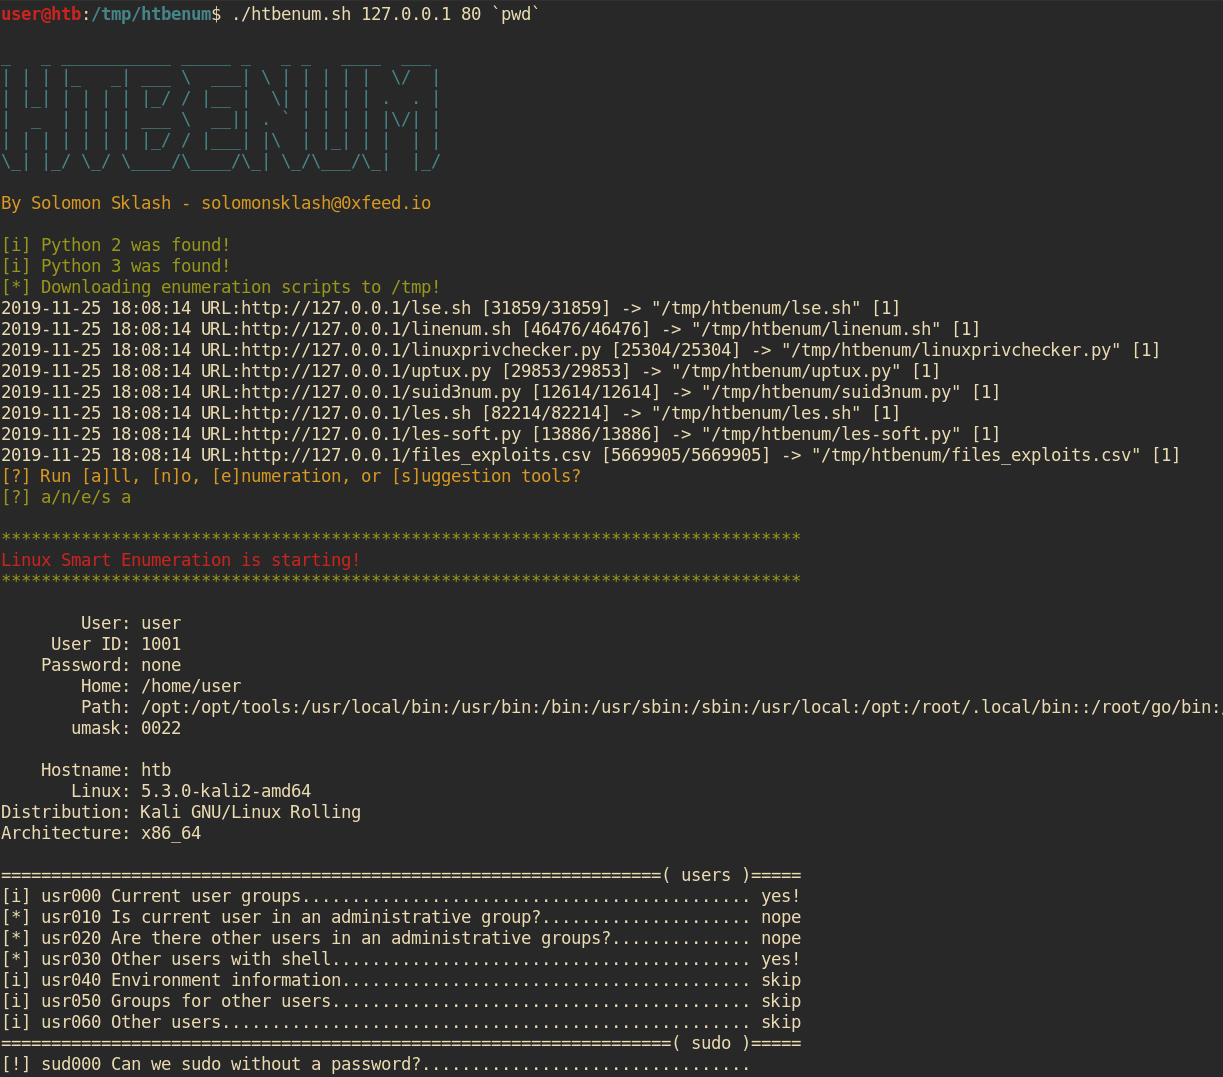 solomonsklash/htbenum
سكريبت تعداد لنظام Linux لـ Hack The Box
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 mogwaisec/mjet
مجموعة أدوات استغلال Java Management Extensions (JMX) من Mogwai
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.