#1
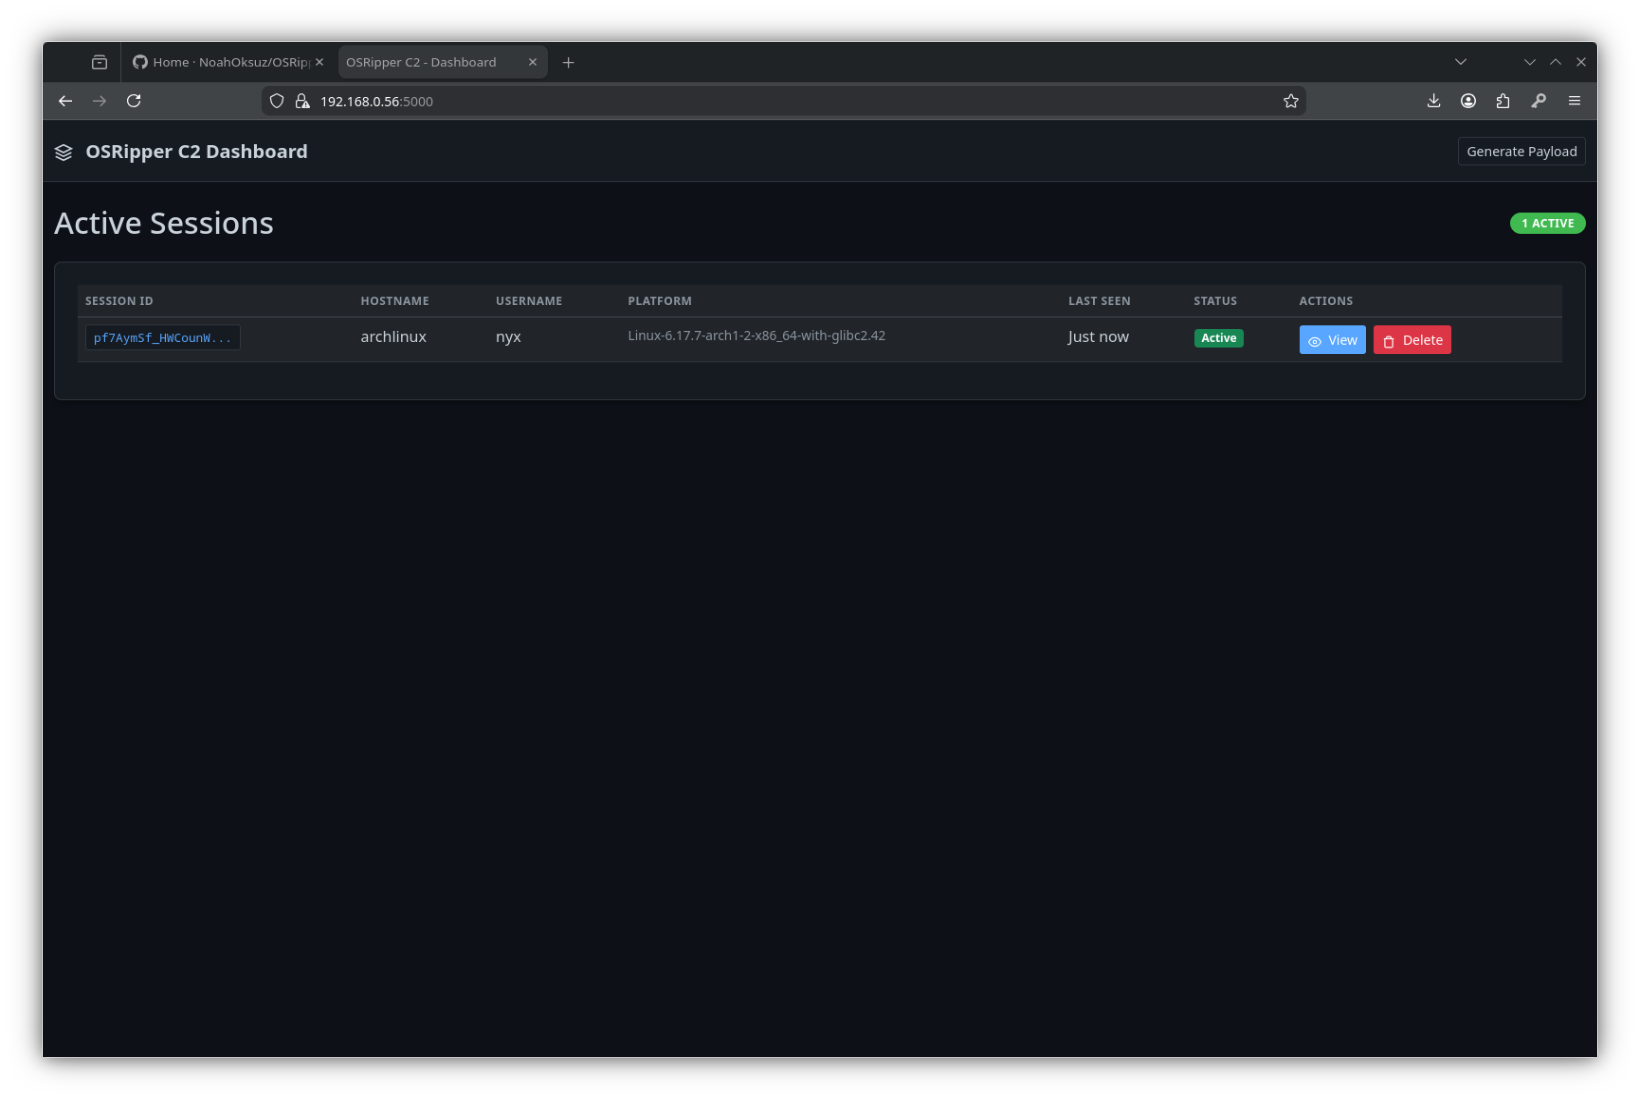
 noahoksuz/osripper
إطار عمل باب خلفي وتشفير متعدد المنصات يتجنب اكتشاف برامج مكافحة الفيروسات، مع واجهة ويب خفيفة الوزن مدمجة.
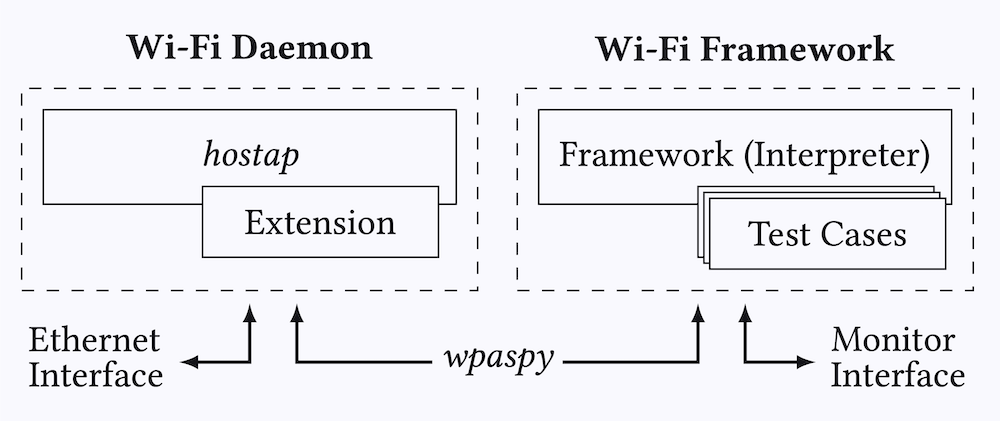 domienschepers/wifi-framework
إطار عمل Wi-Fi لإنشاء نماذج مفاهيمية، تجارب تلقائية، مجموعات اختبار، أدوات التشويش، والمزيد.
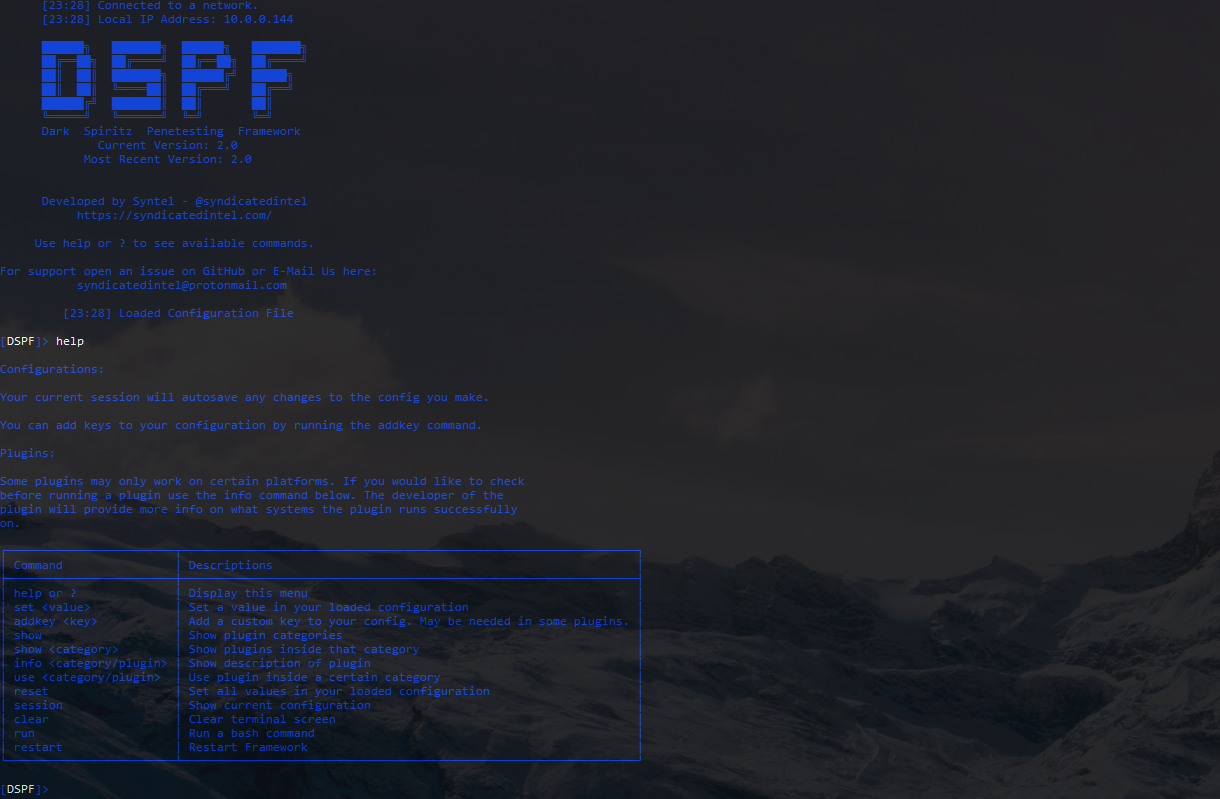 m4cs/darkspiritz
🌔 المستودع الرسمي لإطار اختبار الاختراق DarkSpiritz | مكتوب بلغة بايثون 🐍
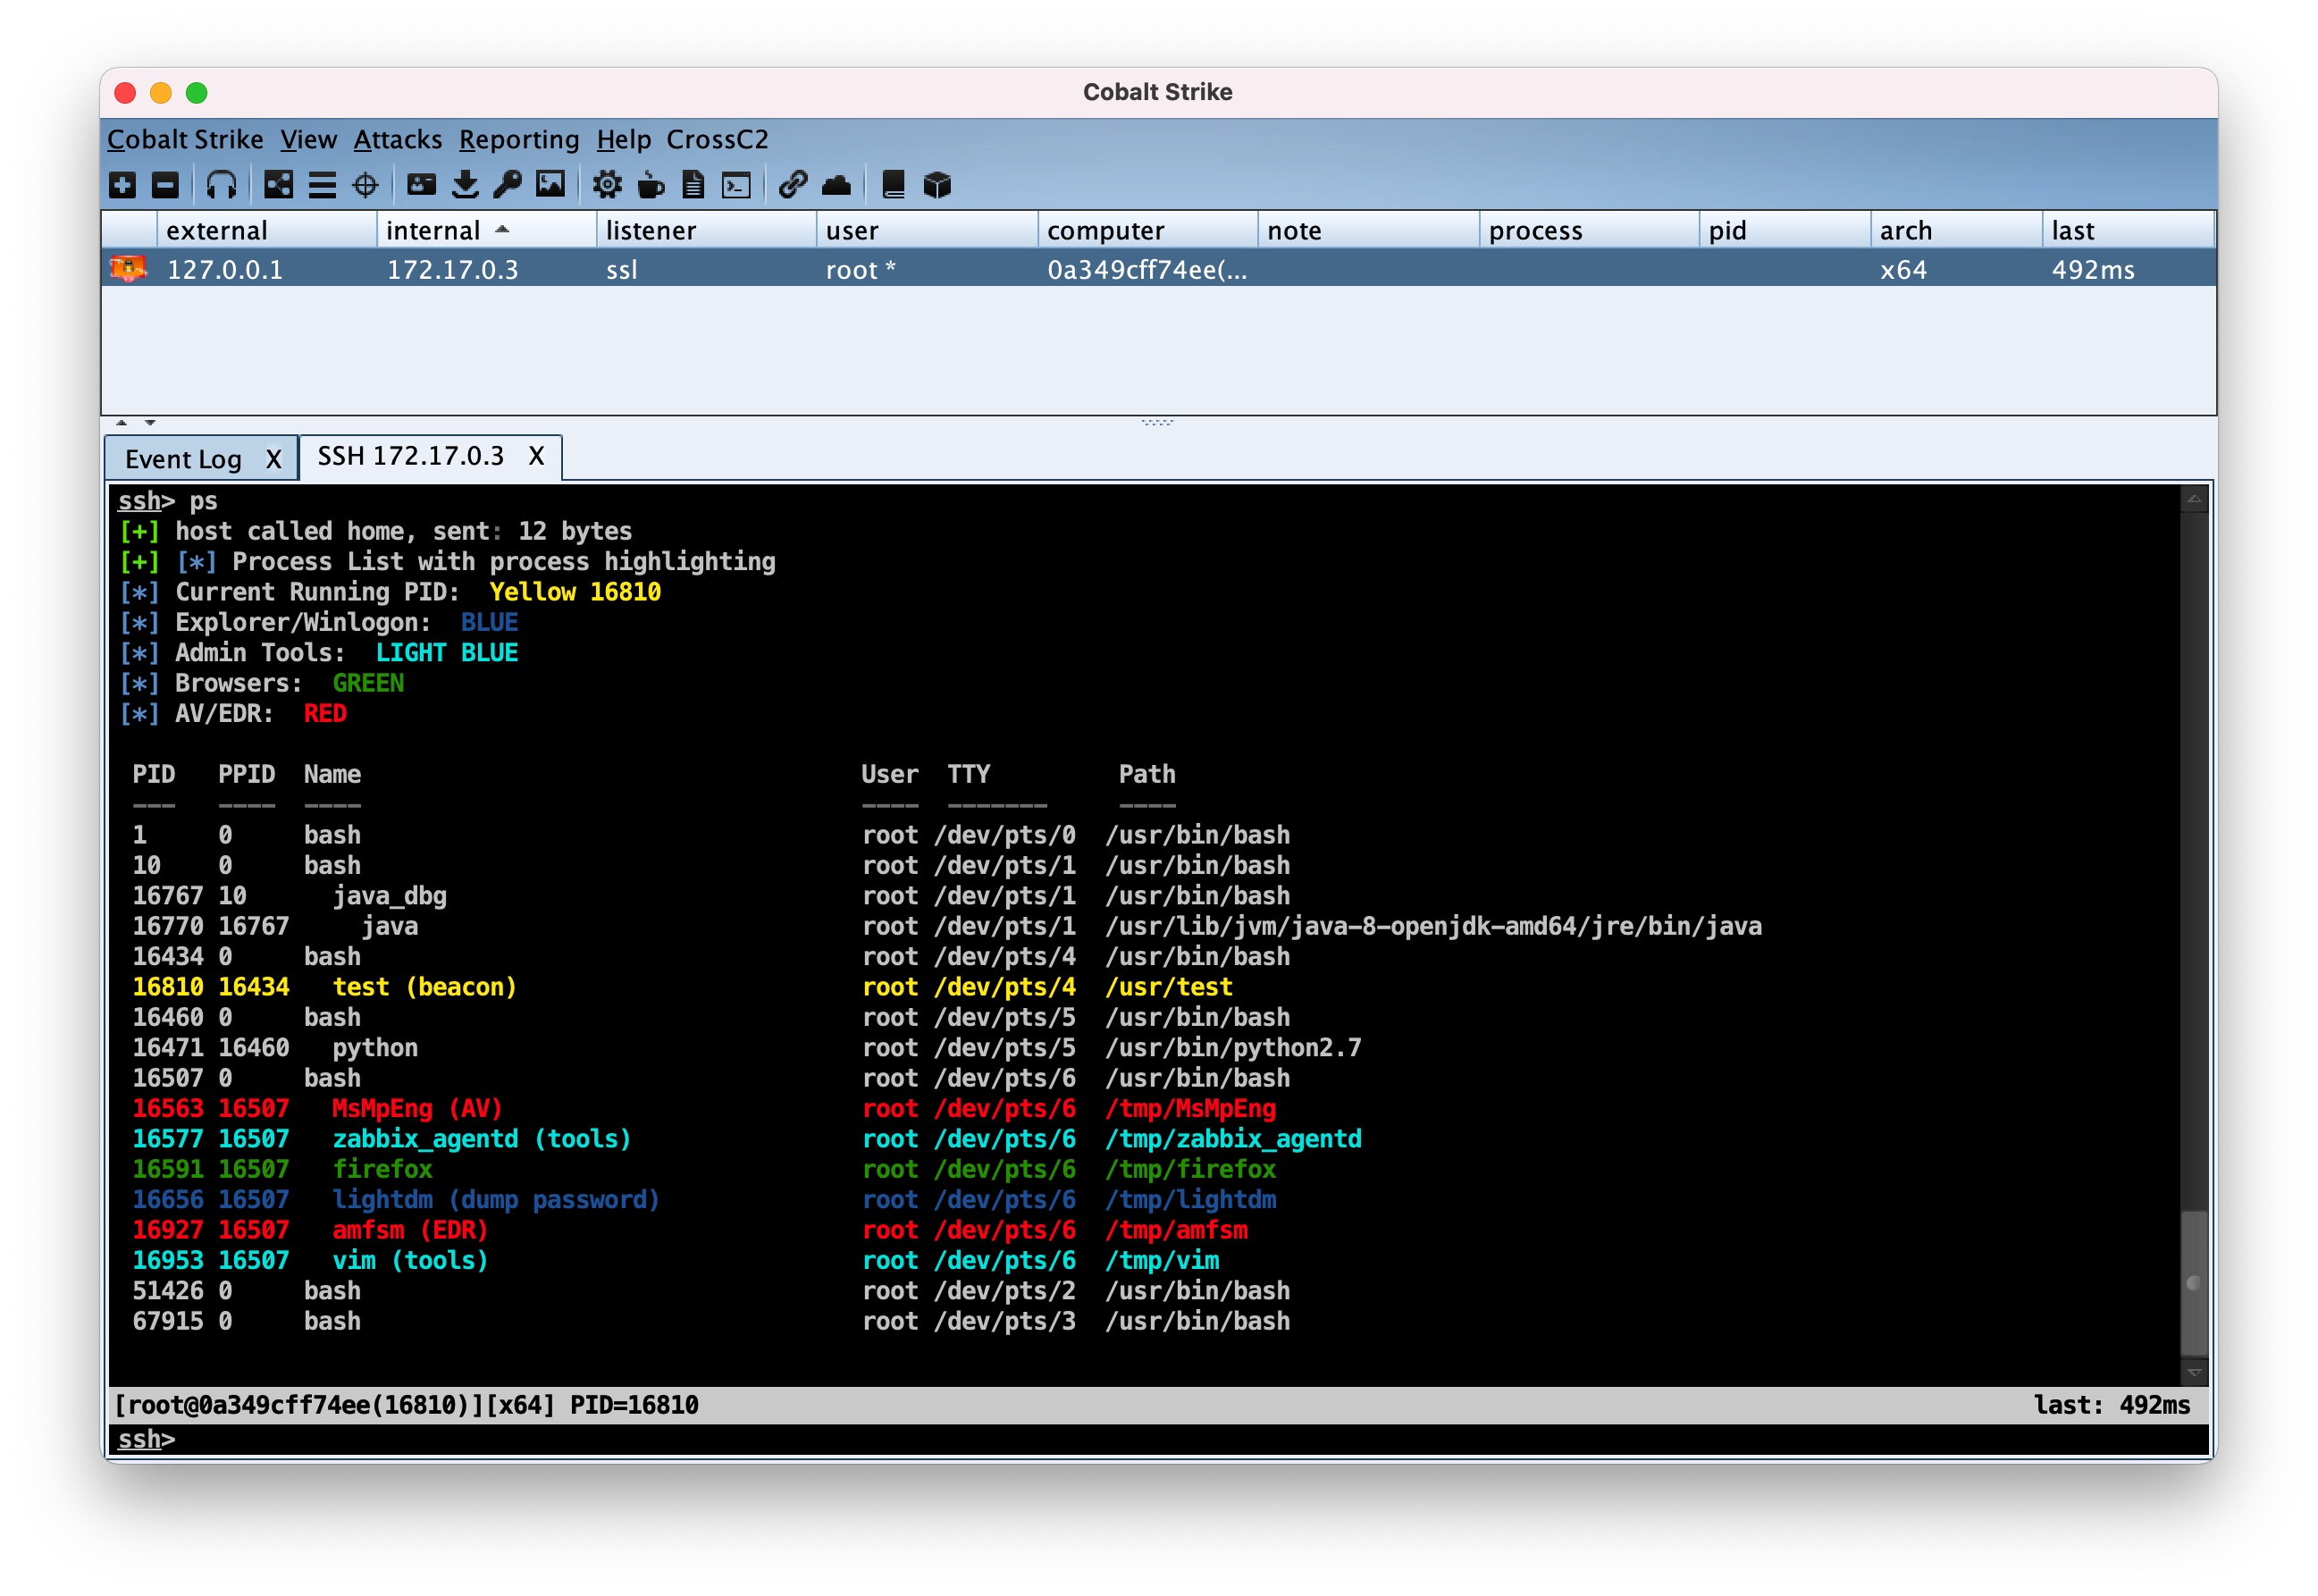 crossc2/crossc2kit
تم تطوير CrossC2 استنادًا إلى إطار عمل Cobalt Strike، ويمكن استخدامه للتحكم في الأنظمة عبر المنصات المختلفة. يوفر CrossC2Kit بعض الواجهات التي يمكن…
 flangvik/cobaltbus
تكامل C2 الخارجي لـ Cobalt Strike مع Azure Servicebus، حركة مرور C2 عبر Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 هو ثغرة تنفيذ كود عن بُعد (RCE) من نوع zero-day و zero-click في خدمة AudioConverterService التابعة لـ CoreAudio في نظام iOS، تُستغل…
 getrektboy724/betterxencrypt
نسخة أفضل من Xencrypt. Xencrypt نفسها هي أداة تشفير وقت تشغيل Powershell مصممة لتجنب برامج مكافحة الفيروسات.
 petitoto/chromium-exploit-dev
مجموعة أدوات لتسليح ثغرات Chromium وتحويلها إلى استغلالات موثوقة، متعددة المنصات، وكاملة السلسلة.
 risksense-ops/cve-2016-6366
مستودع عام للتحسينات على ثغرة EXTRABACON
 enelg52/kittystager
KittyStager هو C2 بسيط من المرحلة 0. يتكون من خادم ويب لاستضافة الشيل كود وعميل يُسمى kitten. الغرض من هذا المشروع هو أن يكون لديك خادم ويب وبعض…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - استغلال تلف الذاكرة في VBScript.
 outflanknl/wdtoggle
ملف Beacon Object File (BOF) لـ Cobalt Strike يستخدم استدعاءات نظام مباشرة لتمكين تخزين بيانات اعتماد WDigest.
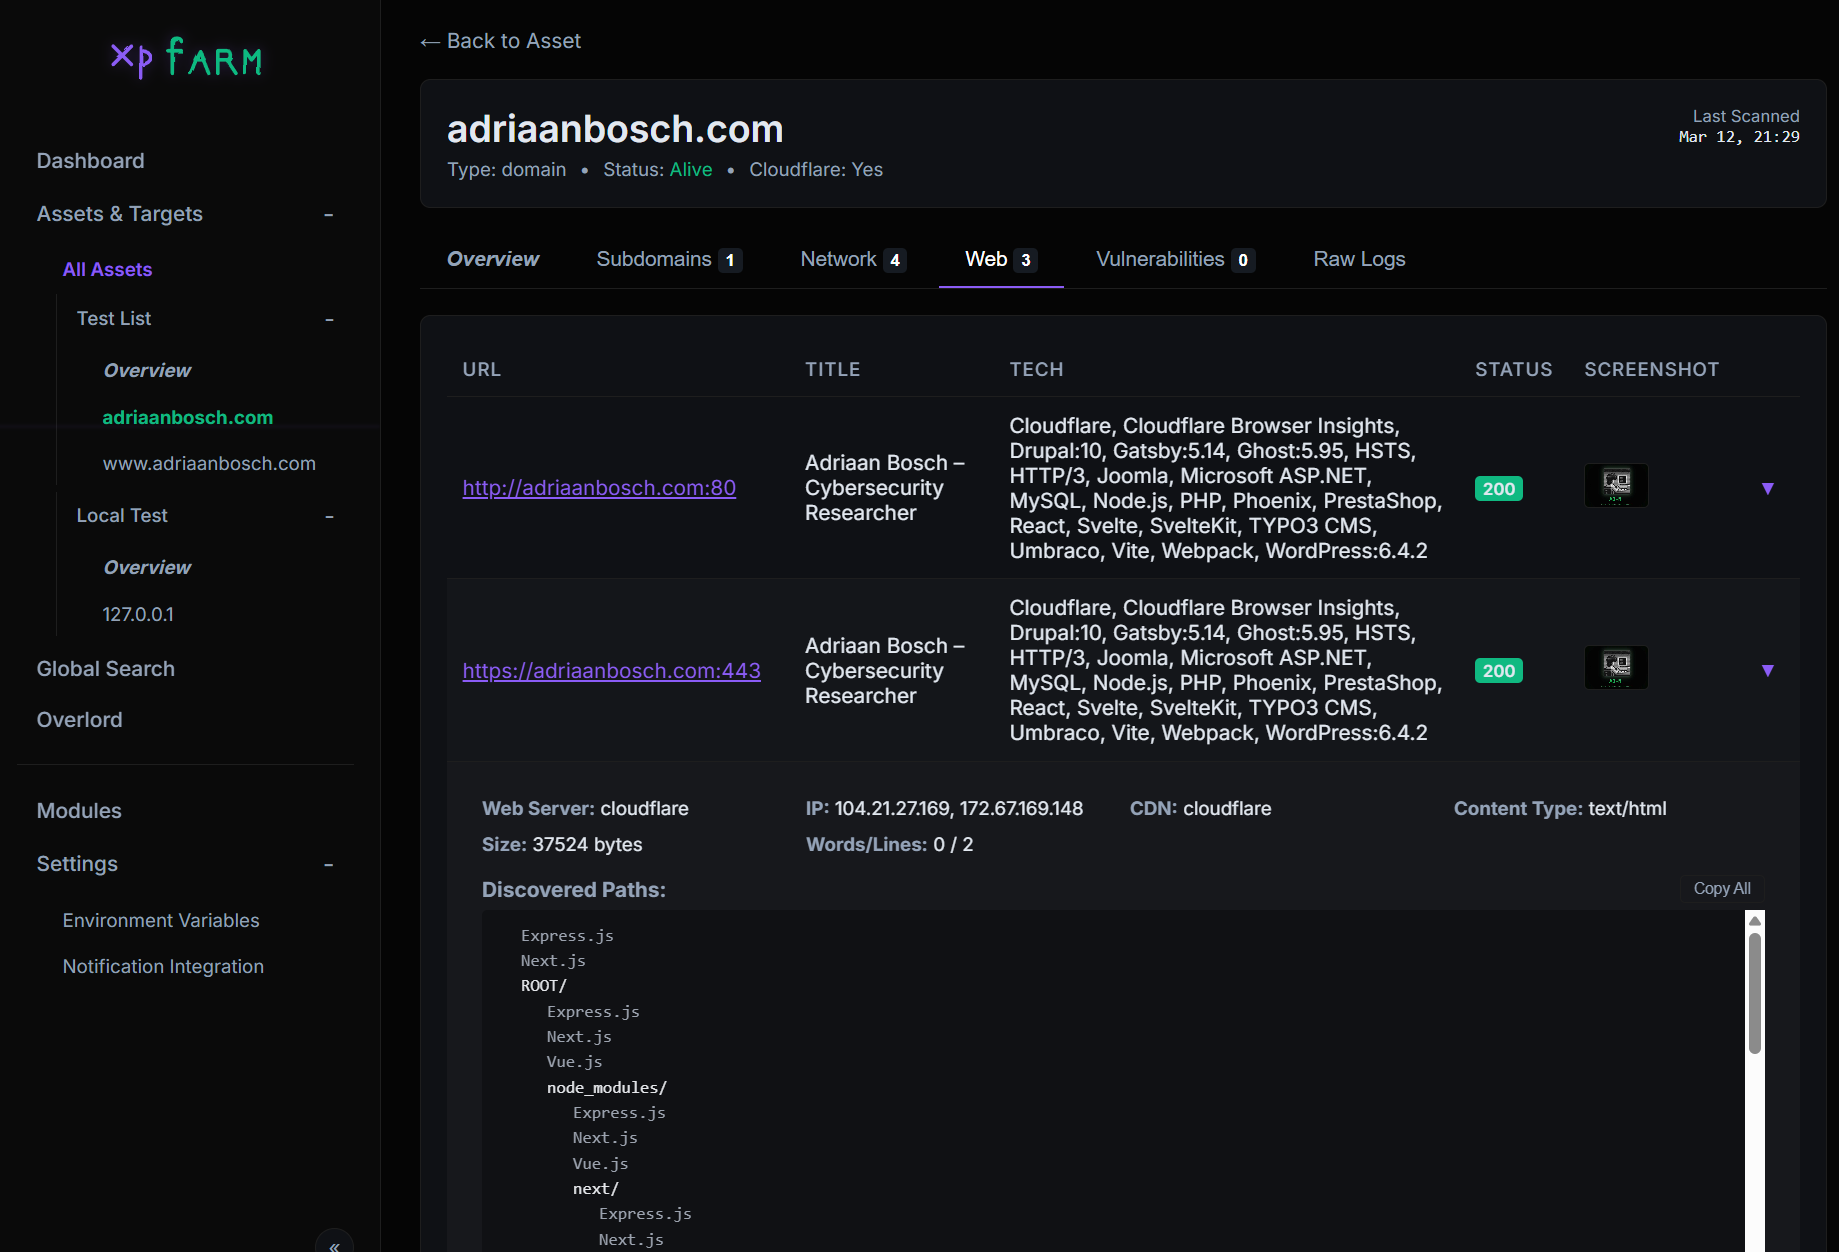 canuk40/xpfarm
إطار آلي لصيد الثغرات والاستطلاع — يضم Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana والمزيد خلف واجهة ويب موحدة
 allevon412/teamsimplant
زرع وكيل DLL خفي لـ Microsoft Teams يقوم بحقن شيلكود مشفر بـ AES عبر تقنيات إزالة الخطاف، مما يوفر وصولًا خلفيًا دائمًا مع جلسات Metasploit…
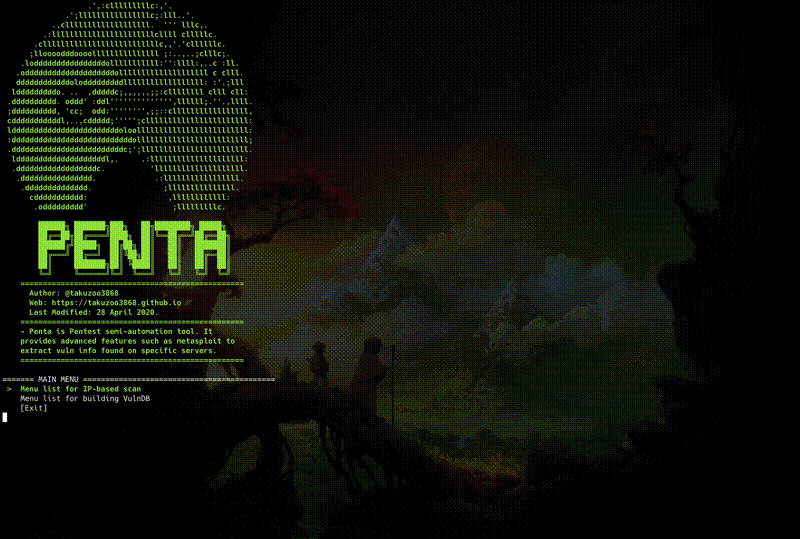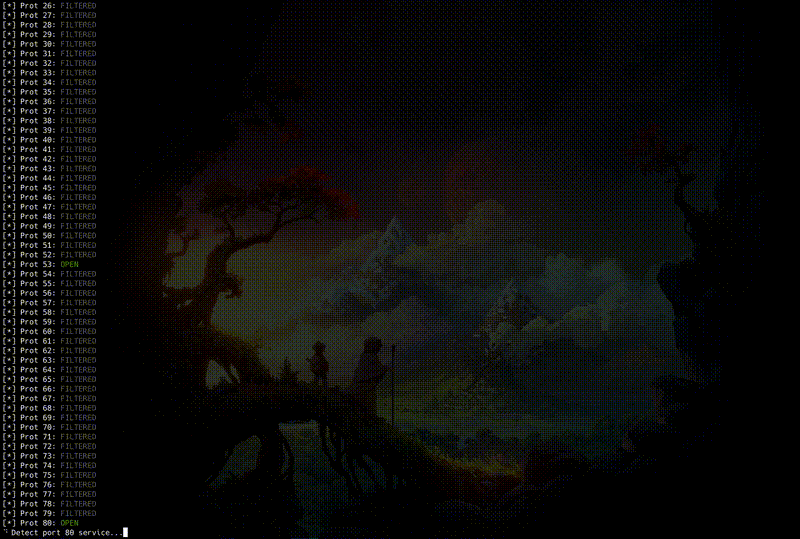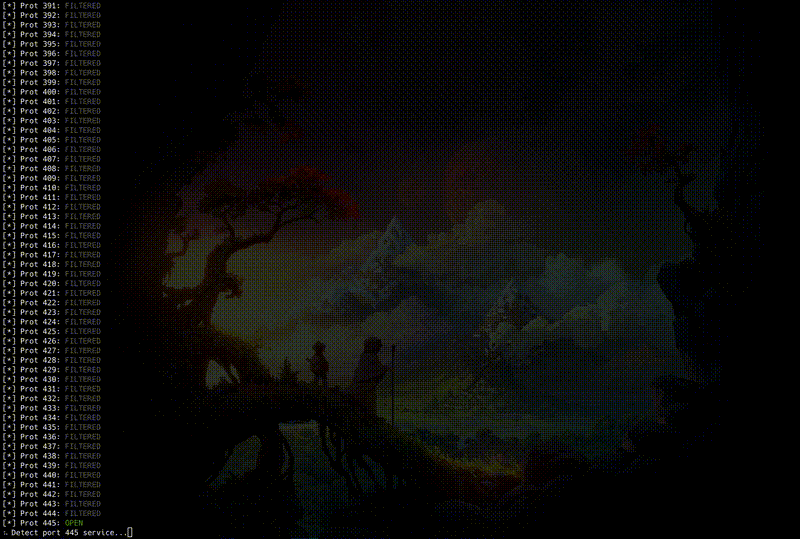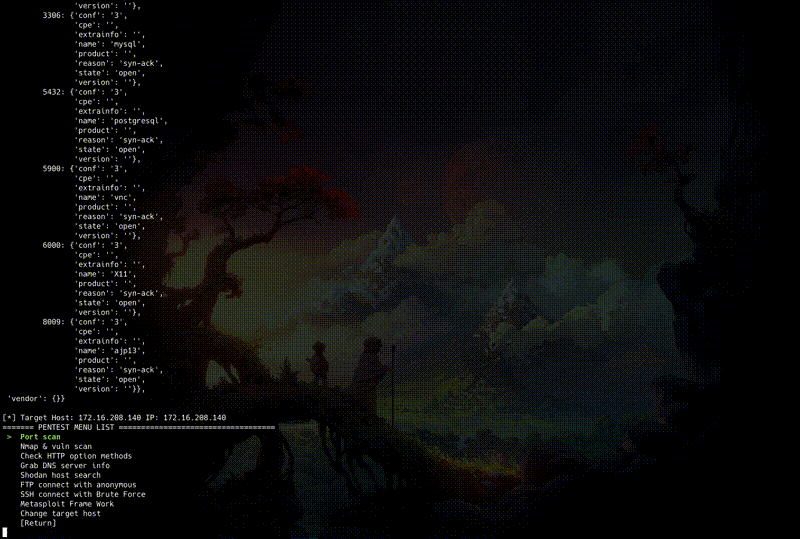 takuzoo3868/penta
أداة CLI شاملة ومفتوحة المصدر لأتمتة اختبار الاختراق بشكل شبه تلقائي.
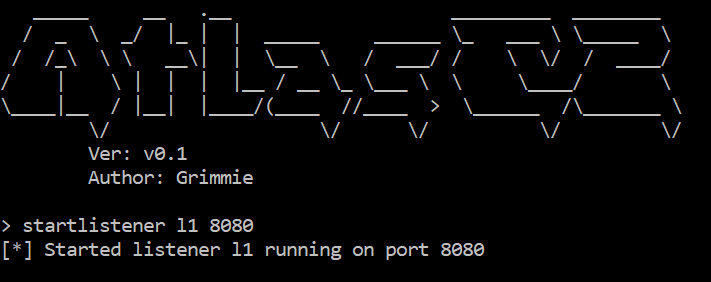 gr1mmie/atlasc2
إطار عمل C2 بلغة C# يركز على عمليات المرحلة الأولى