#1
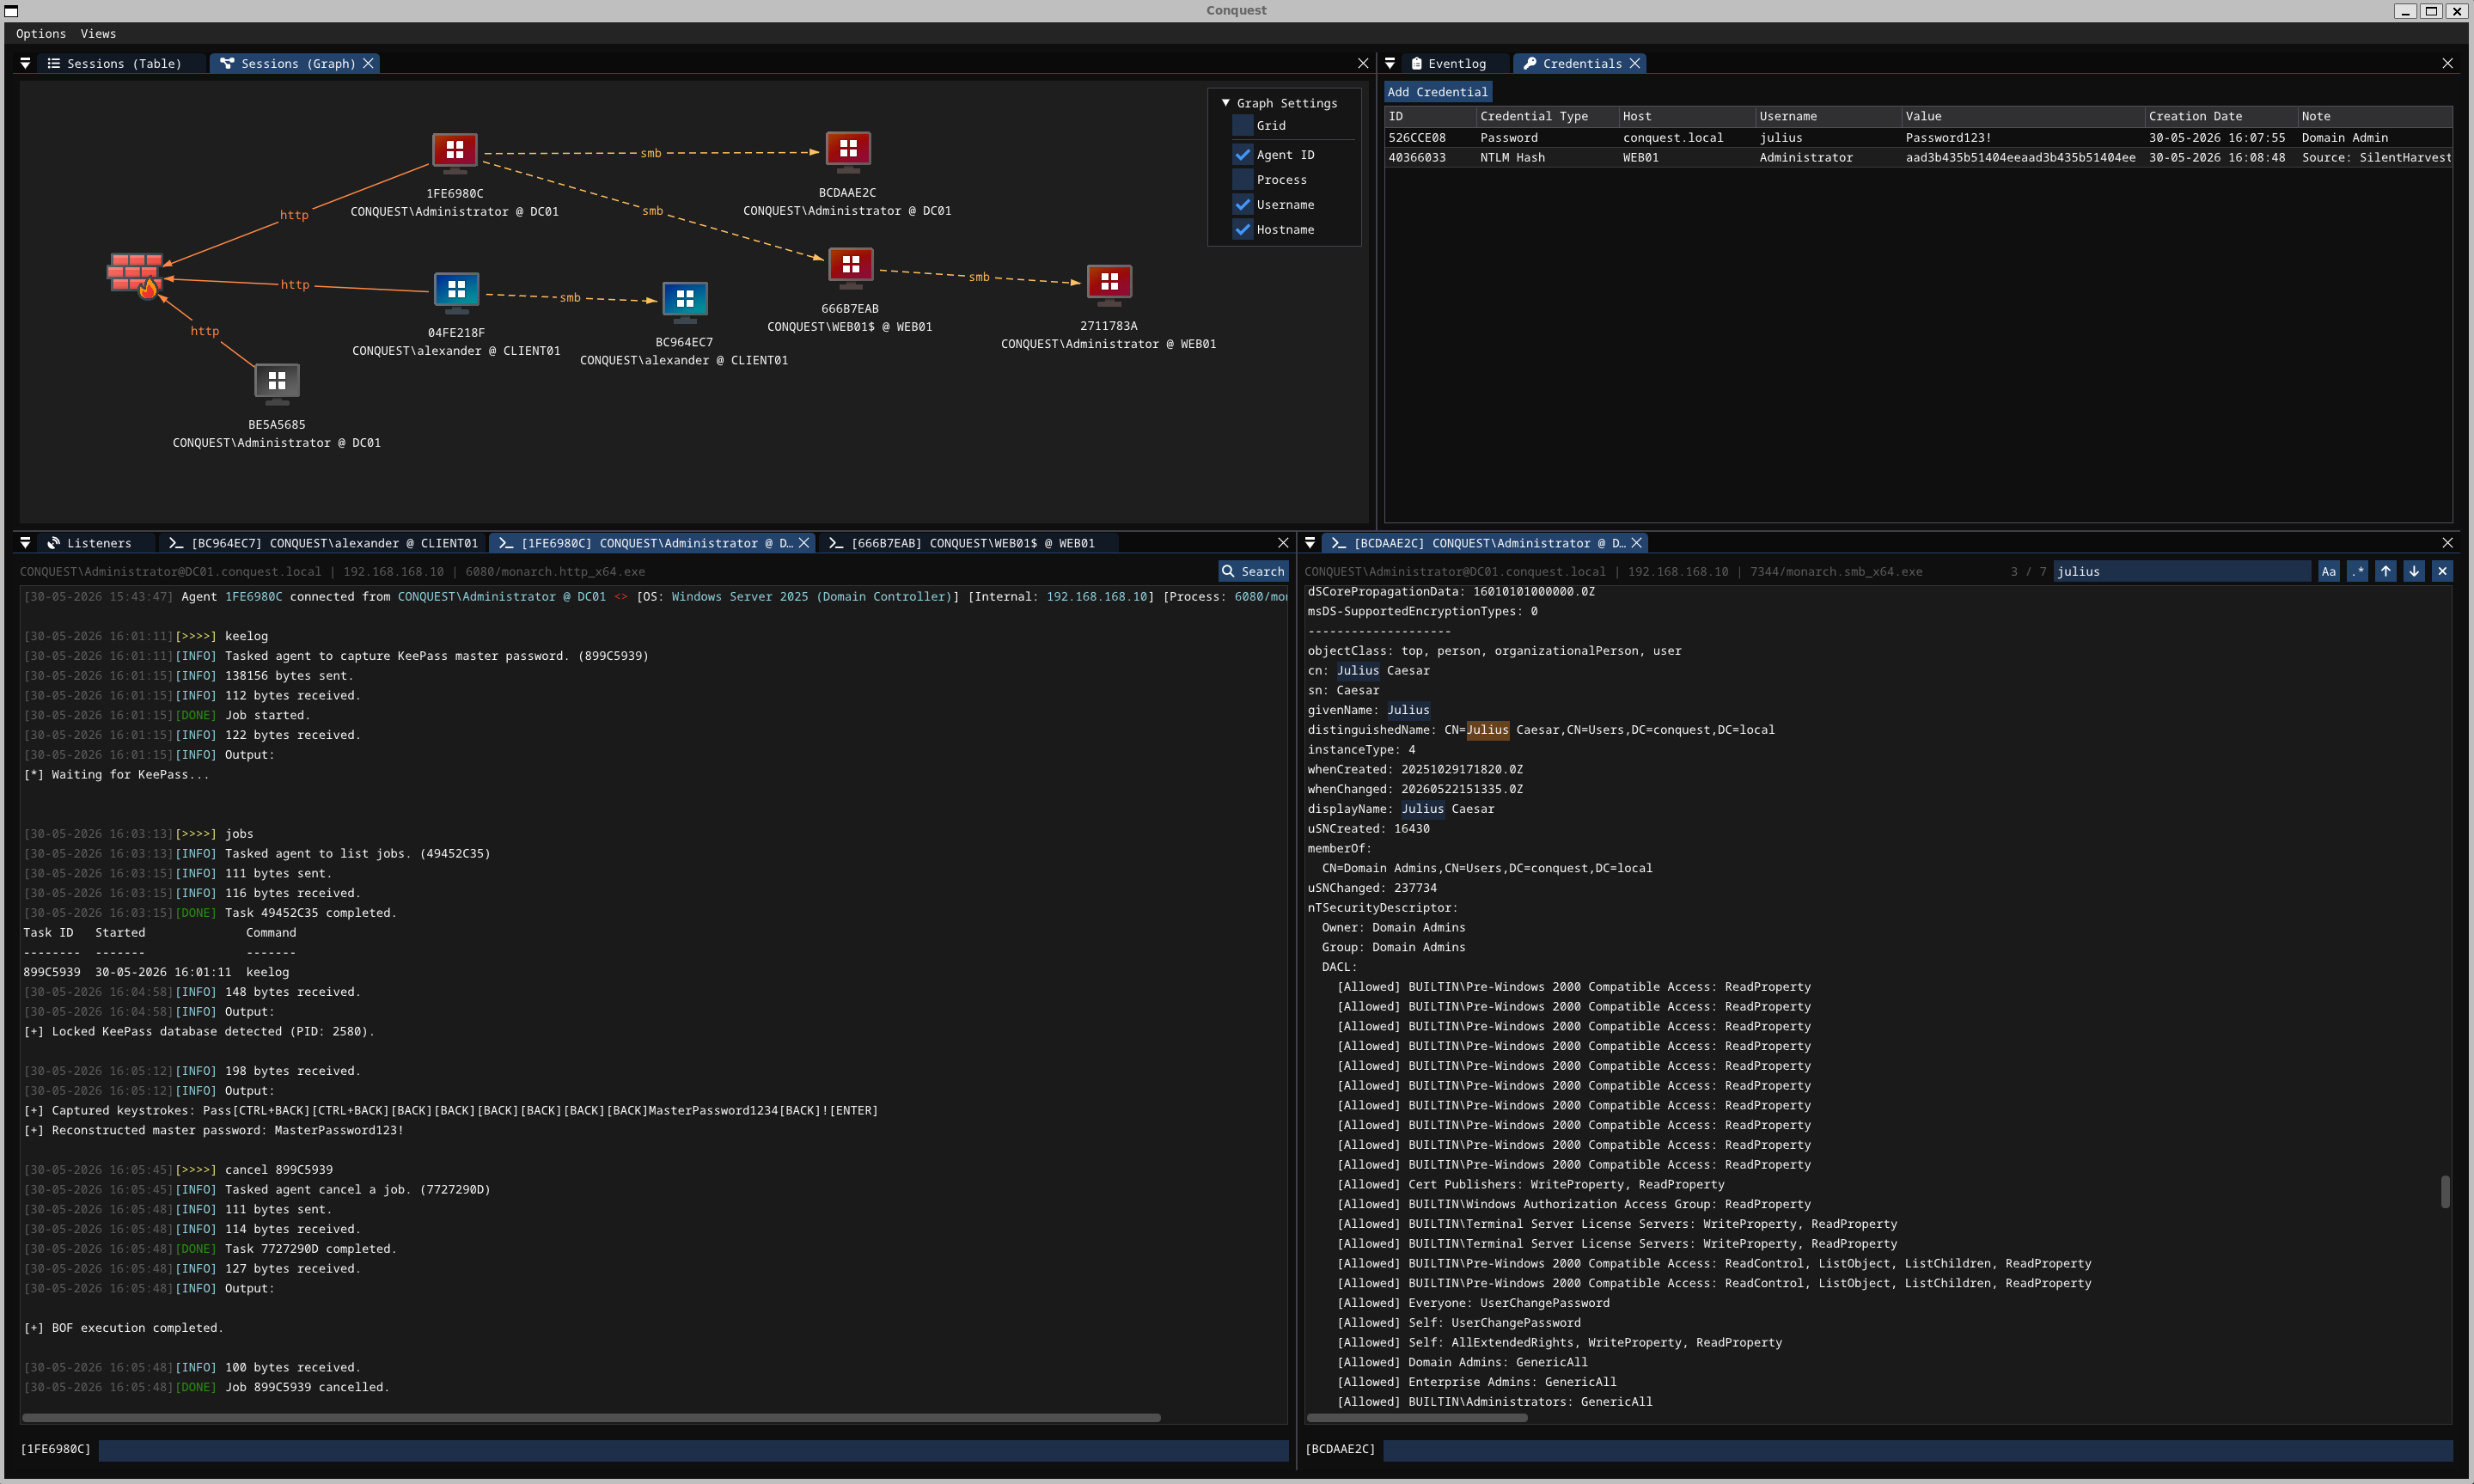
 jakobfriedl/conquest
Conquest هو إطار عمل للقيادة والتحكم/ما بعد الاستغلال، غني بالميزات وقابل للتشكيل، مطوَّر بلغة نيم.
 jesusprubio/bluebox
مجموعة من الاستغلالات لمختلف منتجات VoIP.
 und3rf10w/external_c2_framework
واجهة برمجة تطبيقات بايثون للاستخدام مع مواصفات C2 الخارجية لـ Cobalt Strike
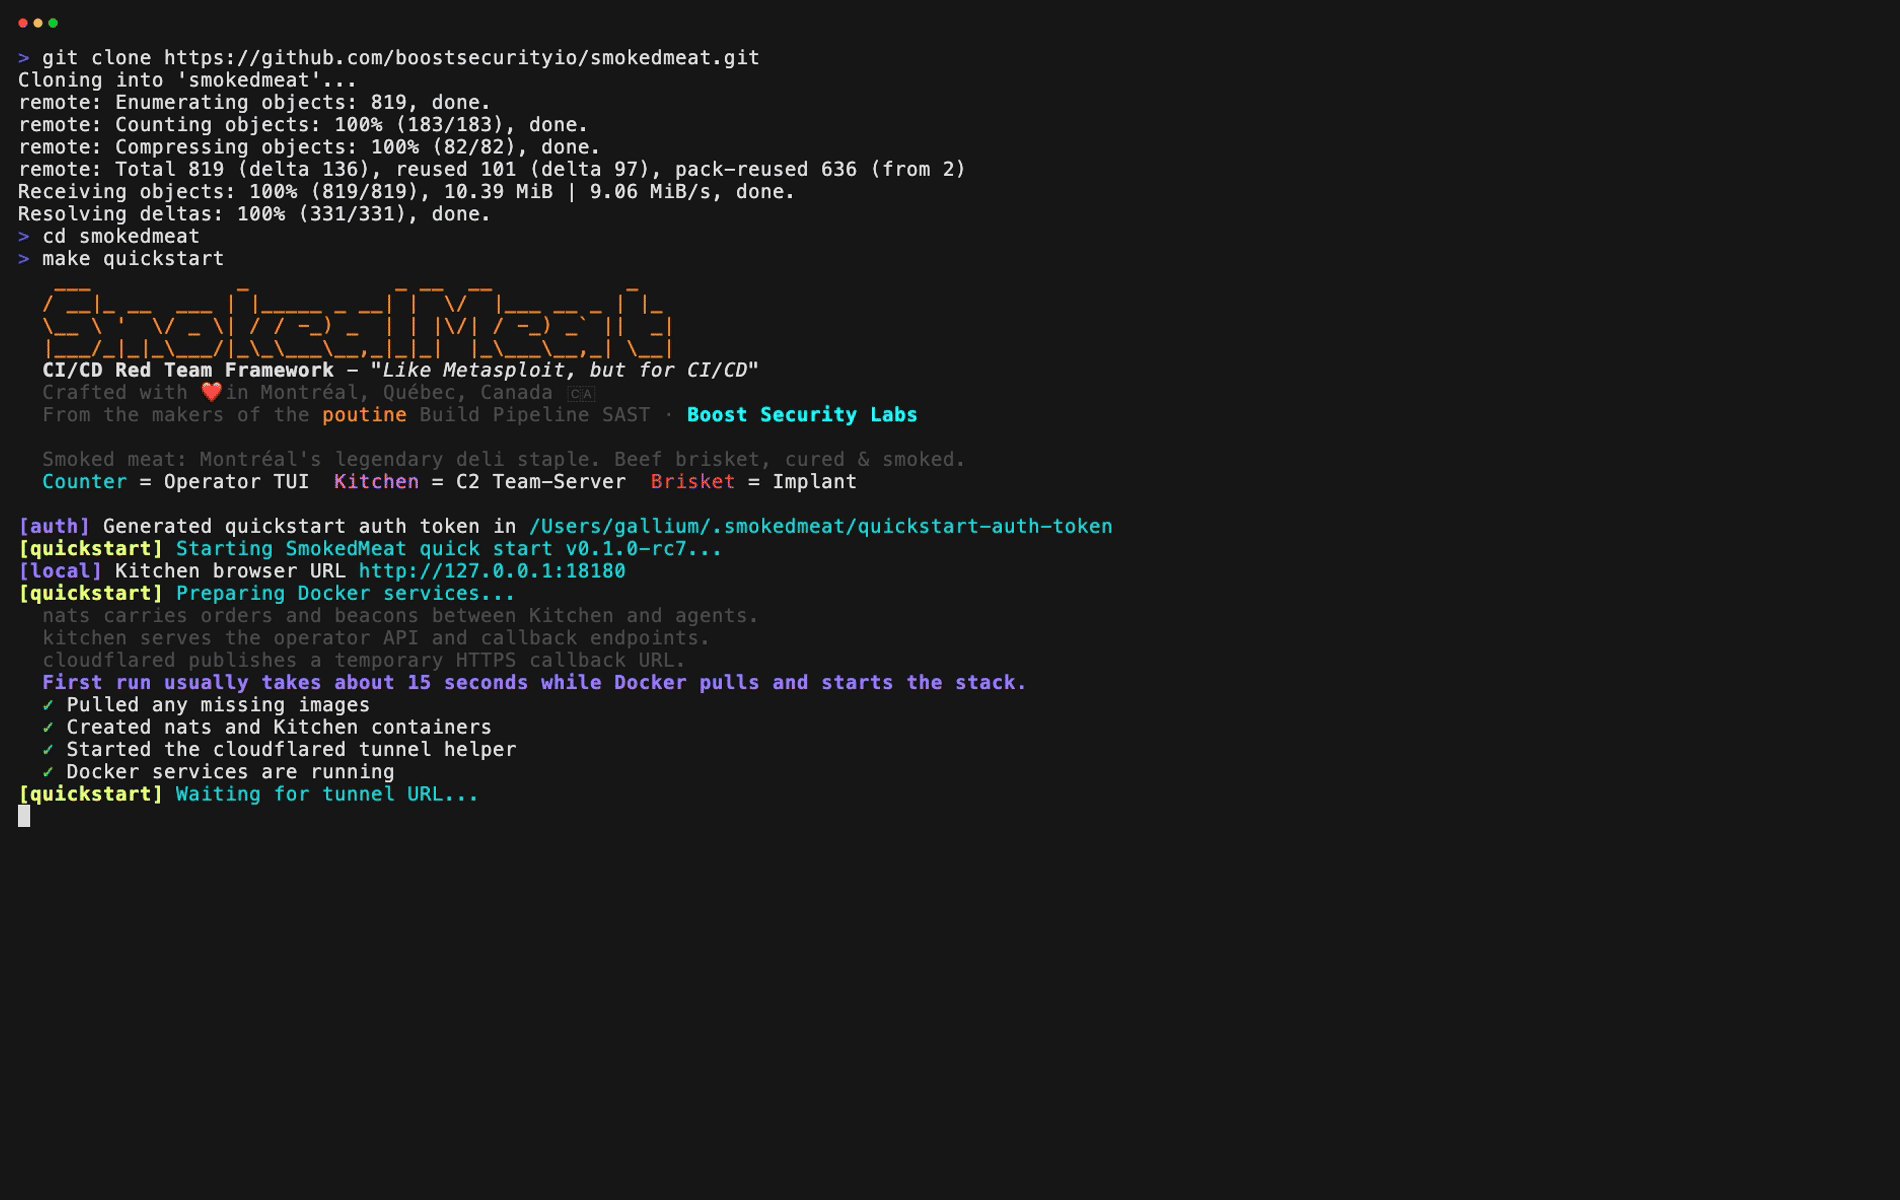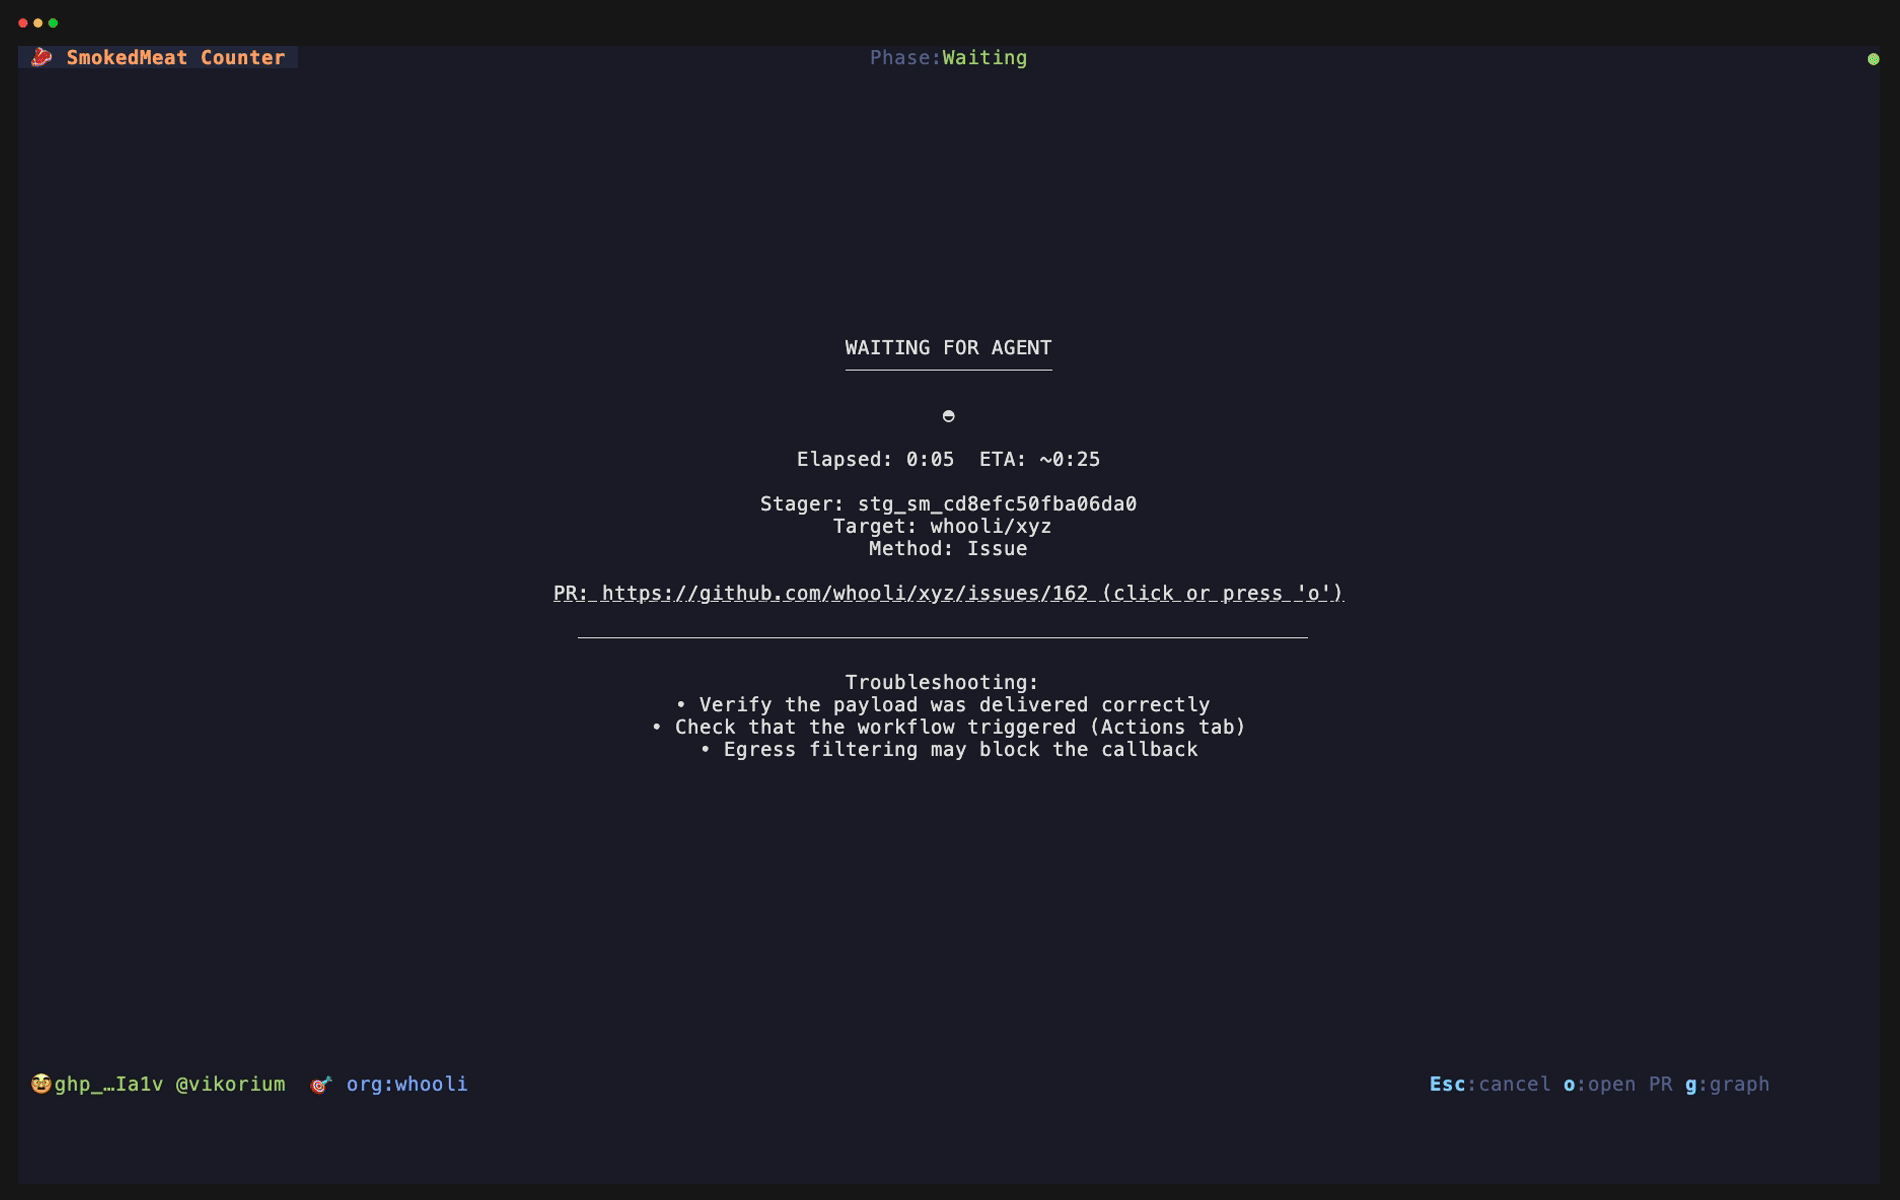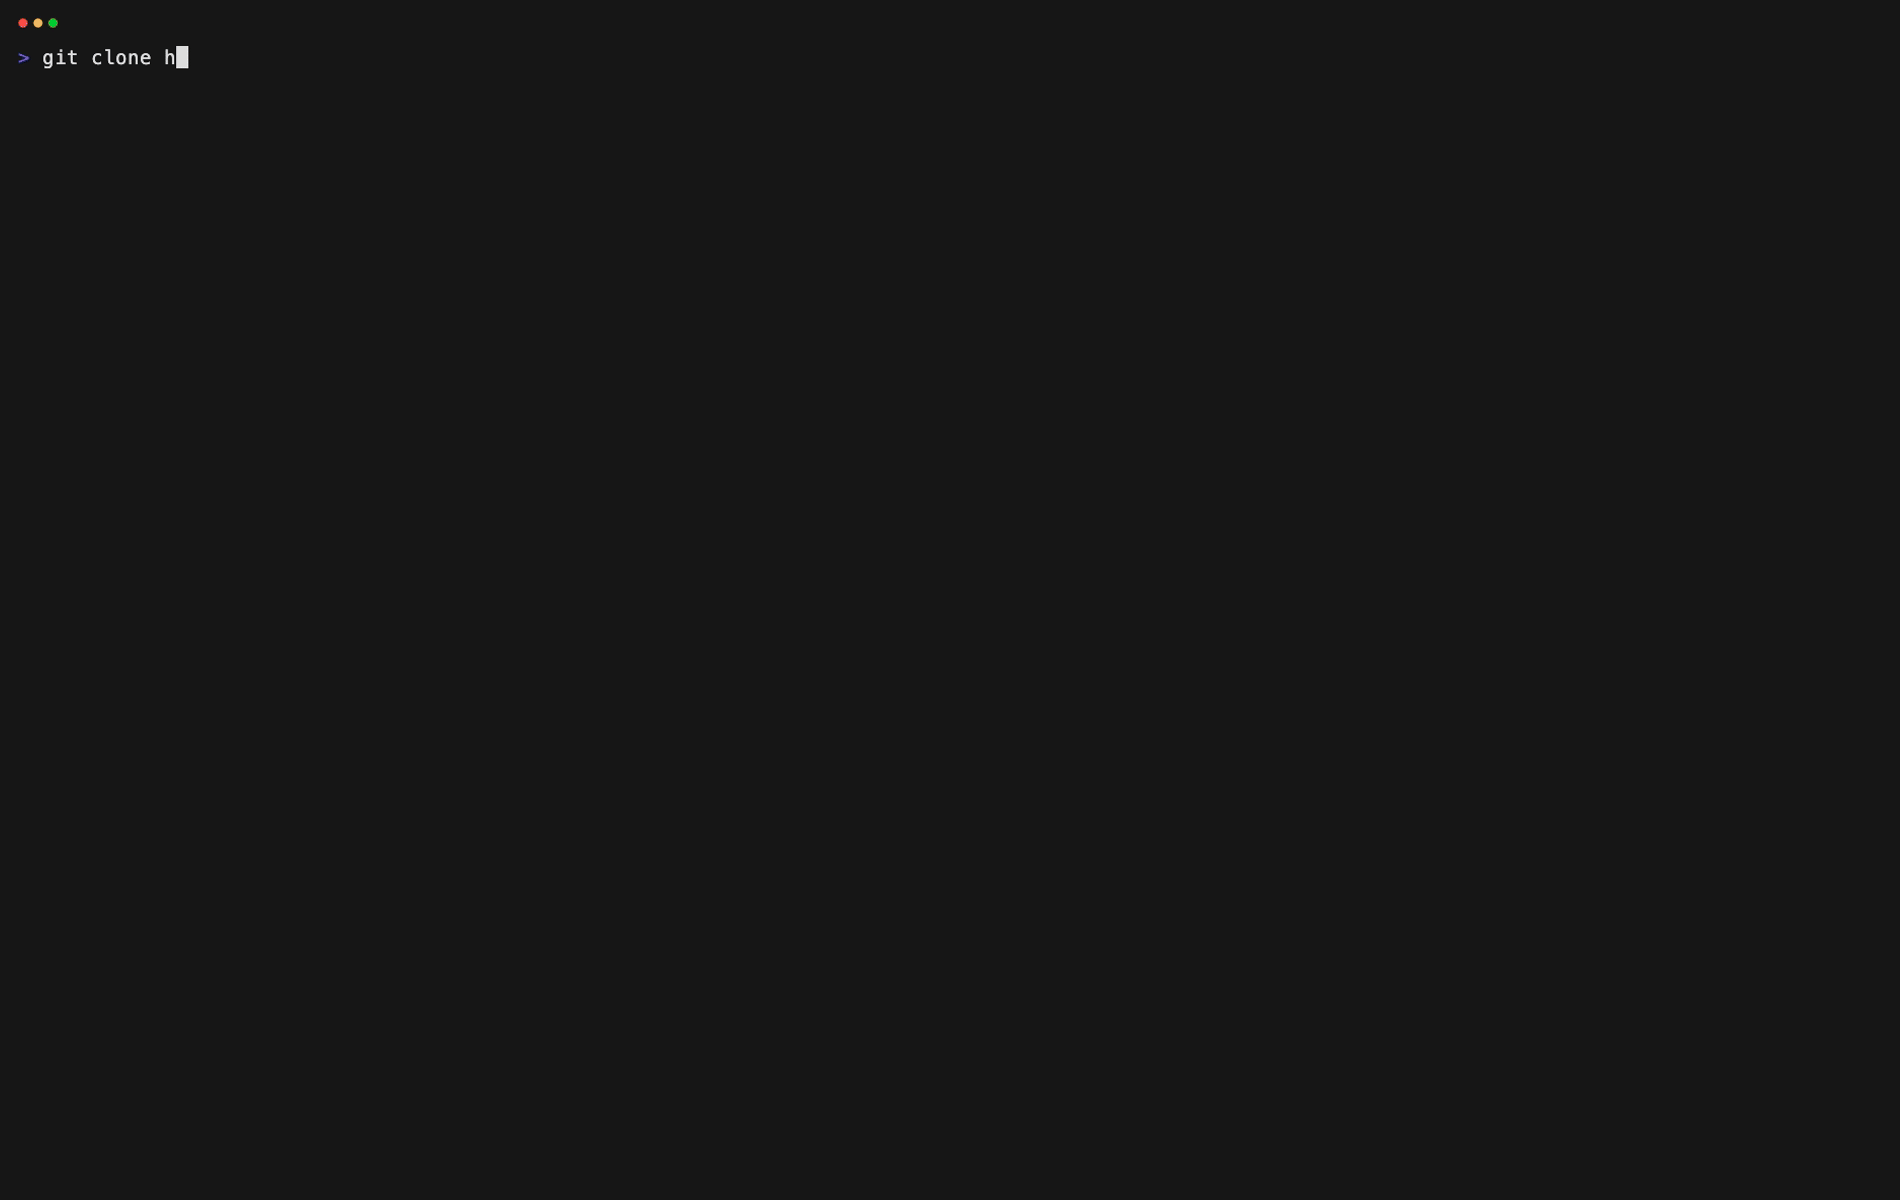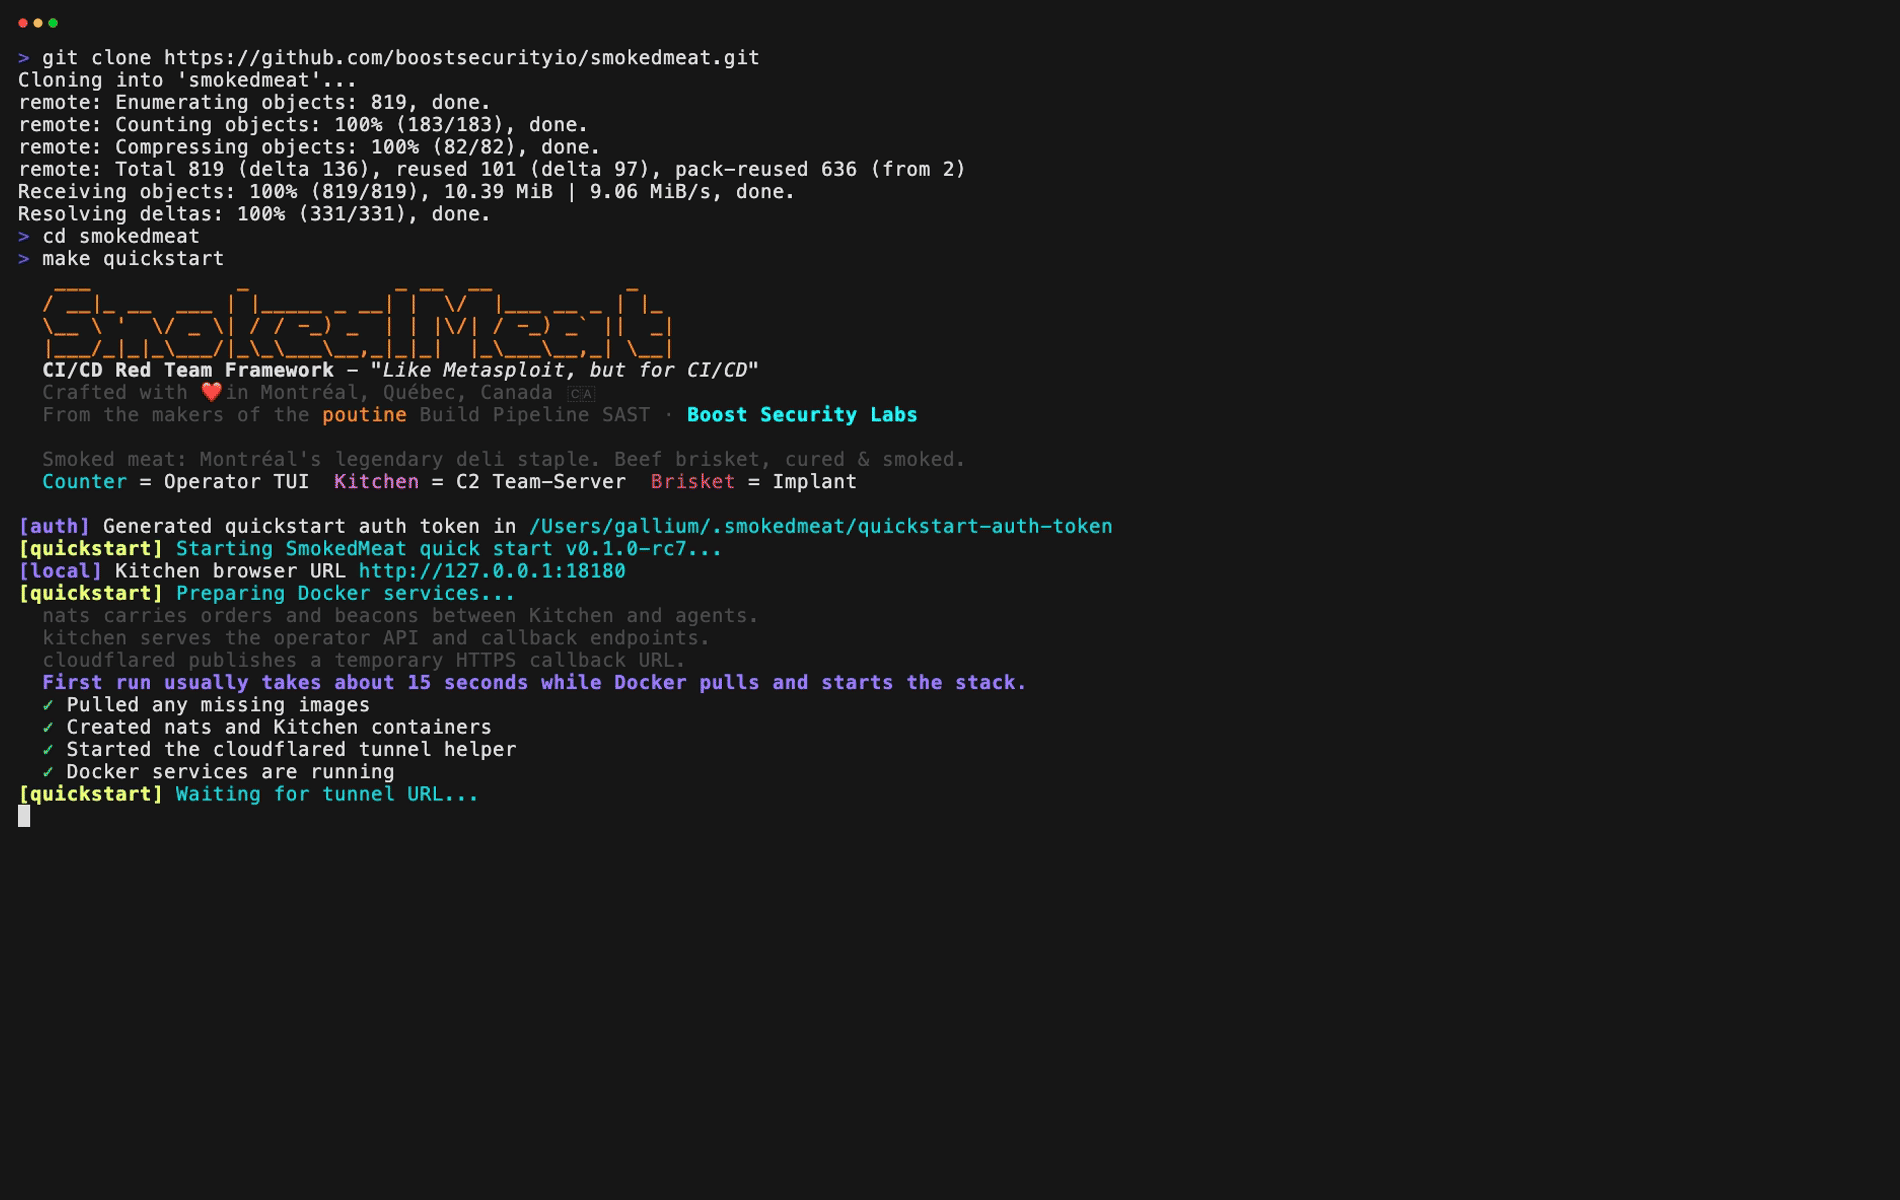 boostsecurityio/smokedmeat
إطار عمل للفريق الأحمر في CI/CD لإظهار مخاطر أمان خطوط البناء.
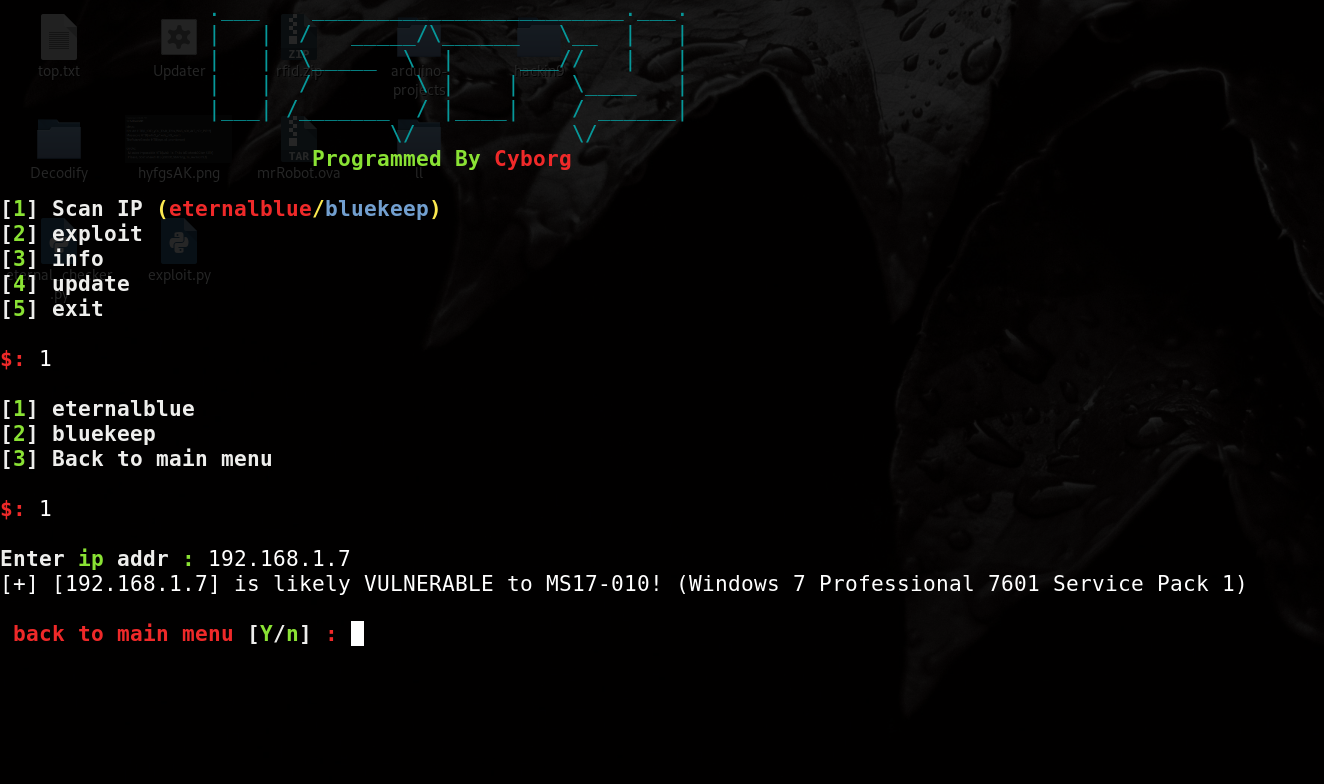 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) ماسح واستغلال ( أتمتة Metasploit )
 naksyn/pythonmemorymodule
تنفيذ خالص بلغة بايثون لتقنية MemoryModule لتحميل مكتبات dll وملفات exe غير مُدارة بالكامل من الذاكرة
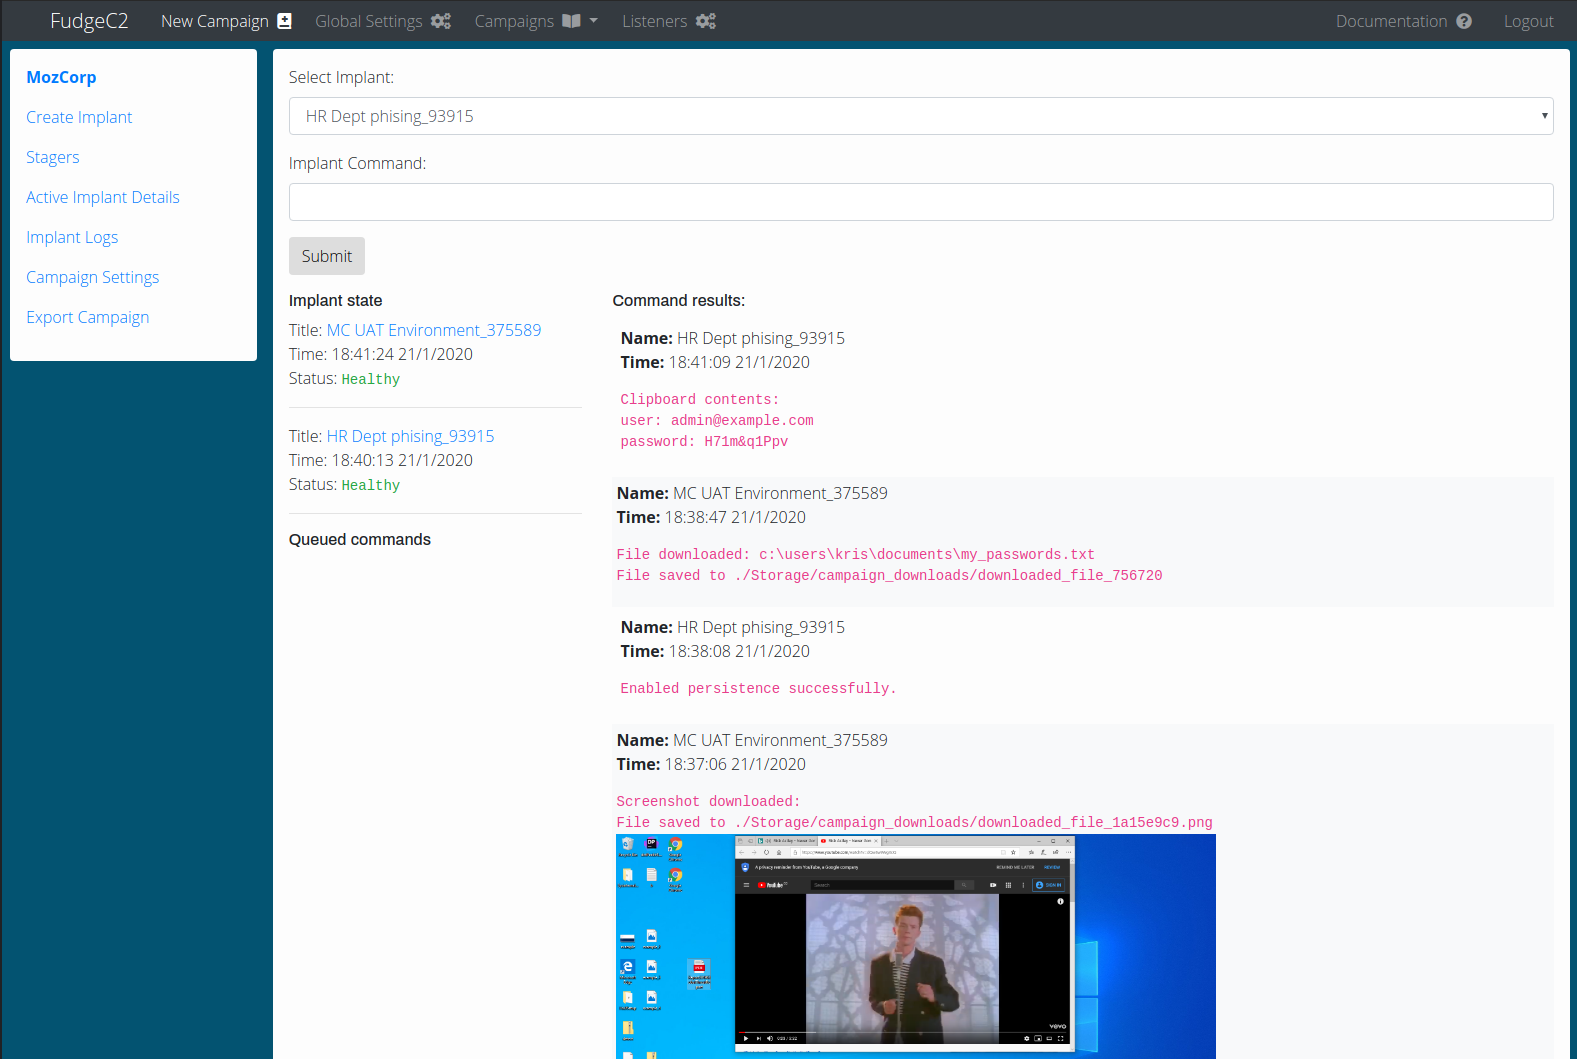 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 msd0pe-1/cve-maker
أداة واجهة سطر الأوامر للبحث عن CVEs والثغرات القابلة للاستغلال من قواعد بيانات NIST وExploitDB وGitHub. تدعم كشف تجميع الثغرات المستغلة وتعرض آخر…
 bb00/zer0dump
استغلال CVE-2020-1472 (Zerologon) للسيطرة على نطاق (domain) ثم إصلاح كلمة مرور حساب الجهاز المخزنة محليًا.
 straightblast/my-poc-exploits
استغلالات PoC التي كتبتها. هي كما هي ولن أقدم دعماً.
 catsploit/catsploit
أداة اختبار اختراق آلي تستخدم تقنية تسجيل هجمات السيبران (CATS) لاختيار وتنفيذ سيناريوهات الهجوم المثلى عبر تكامل Metasploit و Nmap و OpenVAS.
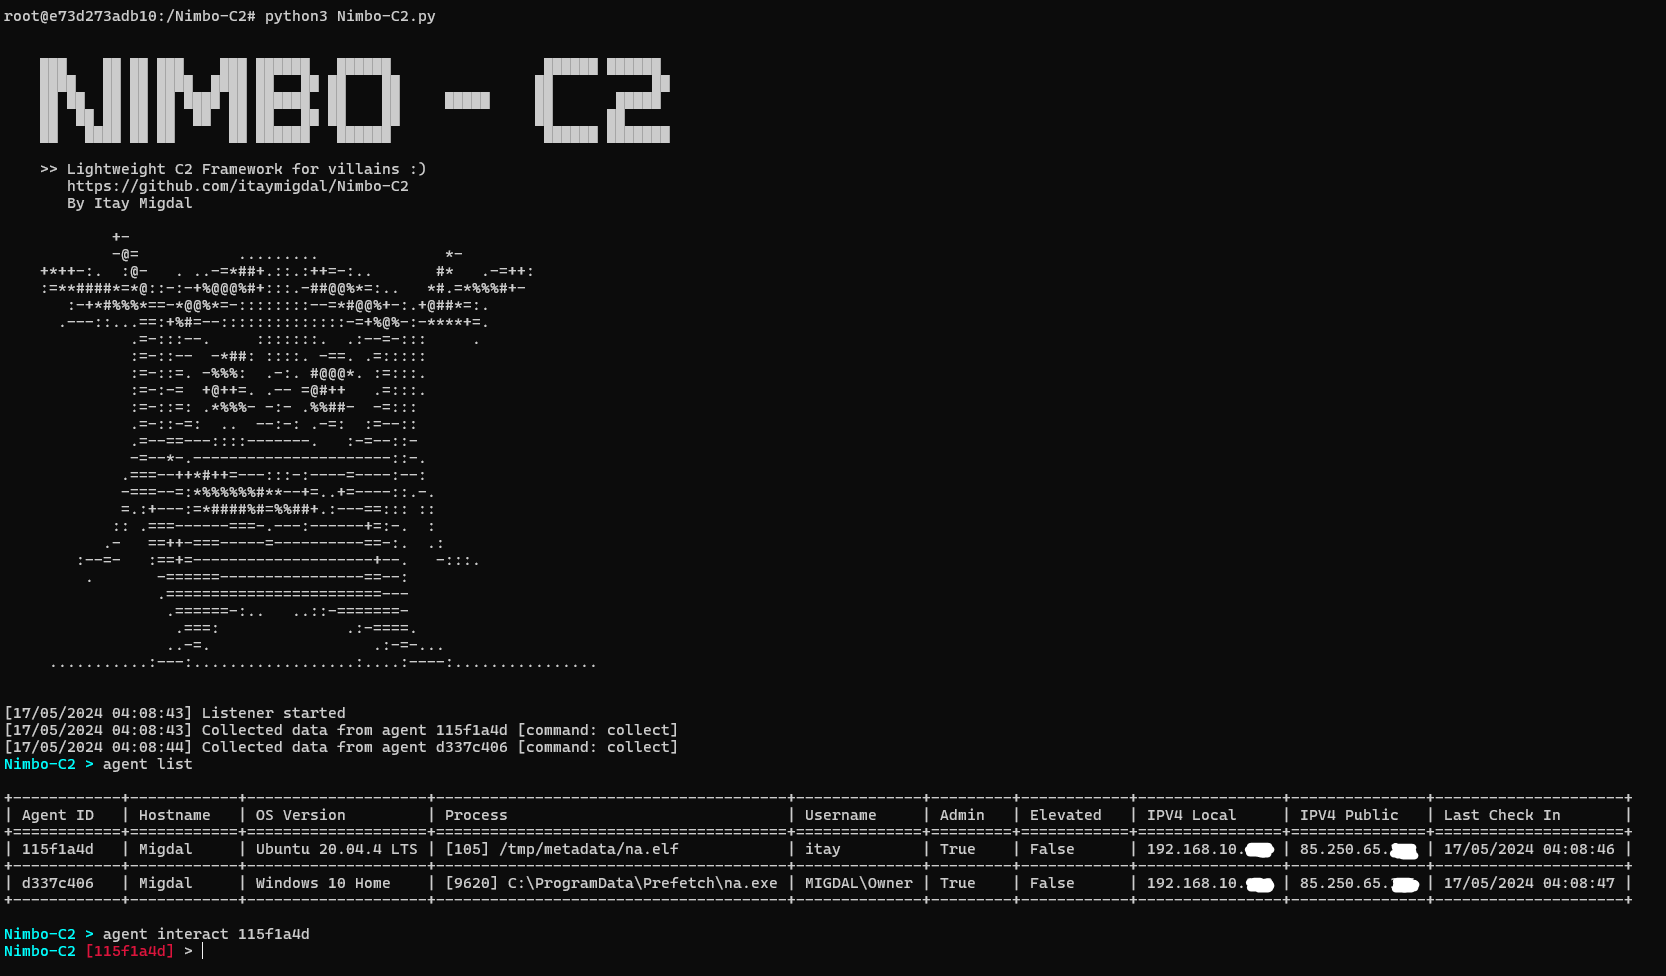 itaymigdal/nimbo-c2
Nimbo-C2 هو إطار عمل C2 آخر (بسيط وخفيف الوزن)
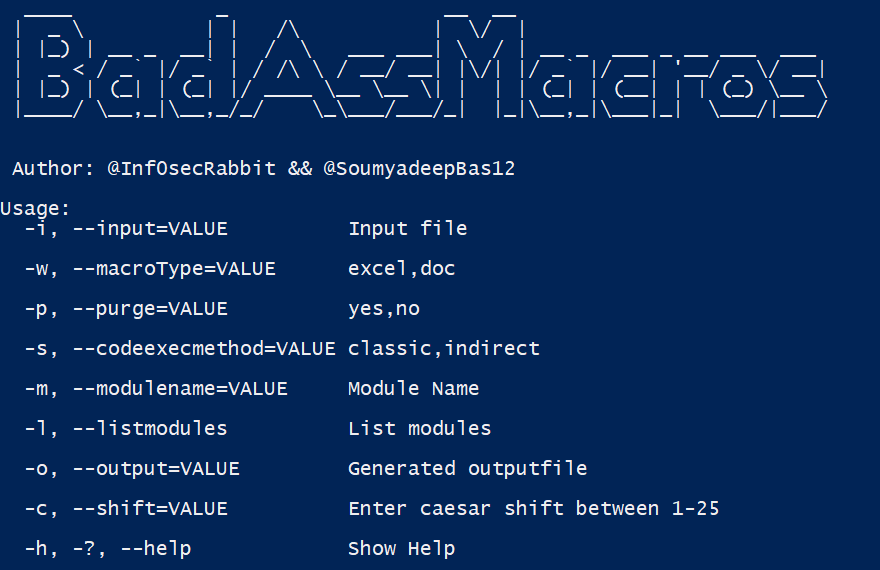 inf0secrabbit/badassmacros
أداة بلغة C# تُنشئ وحدات ماكرو VBA ضارة مع حقن شيل كود، وتطهير VBA، وكشف بيئة الاختبار (sandbox) لعمليات الفريق الأحمر.
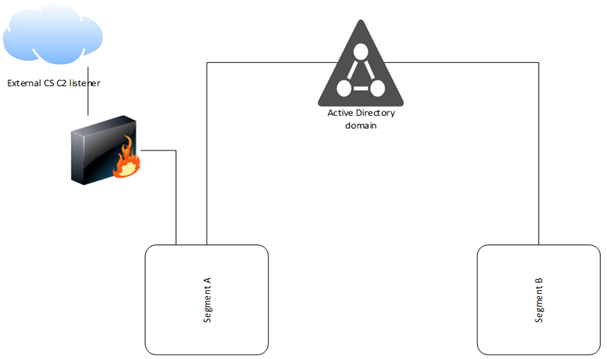 fox-it/ldapfragger
أداة C2 تقوم بتوجيه بيانات Cobalt Strike beacon عبر سمات مستخدم LDAP للقيادة والتحكم الخفية في الشبكات المجزأة.
 cleanunicorn/theo
أداة استطلاع واستغلال لإيثريوم.
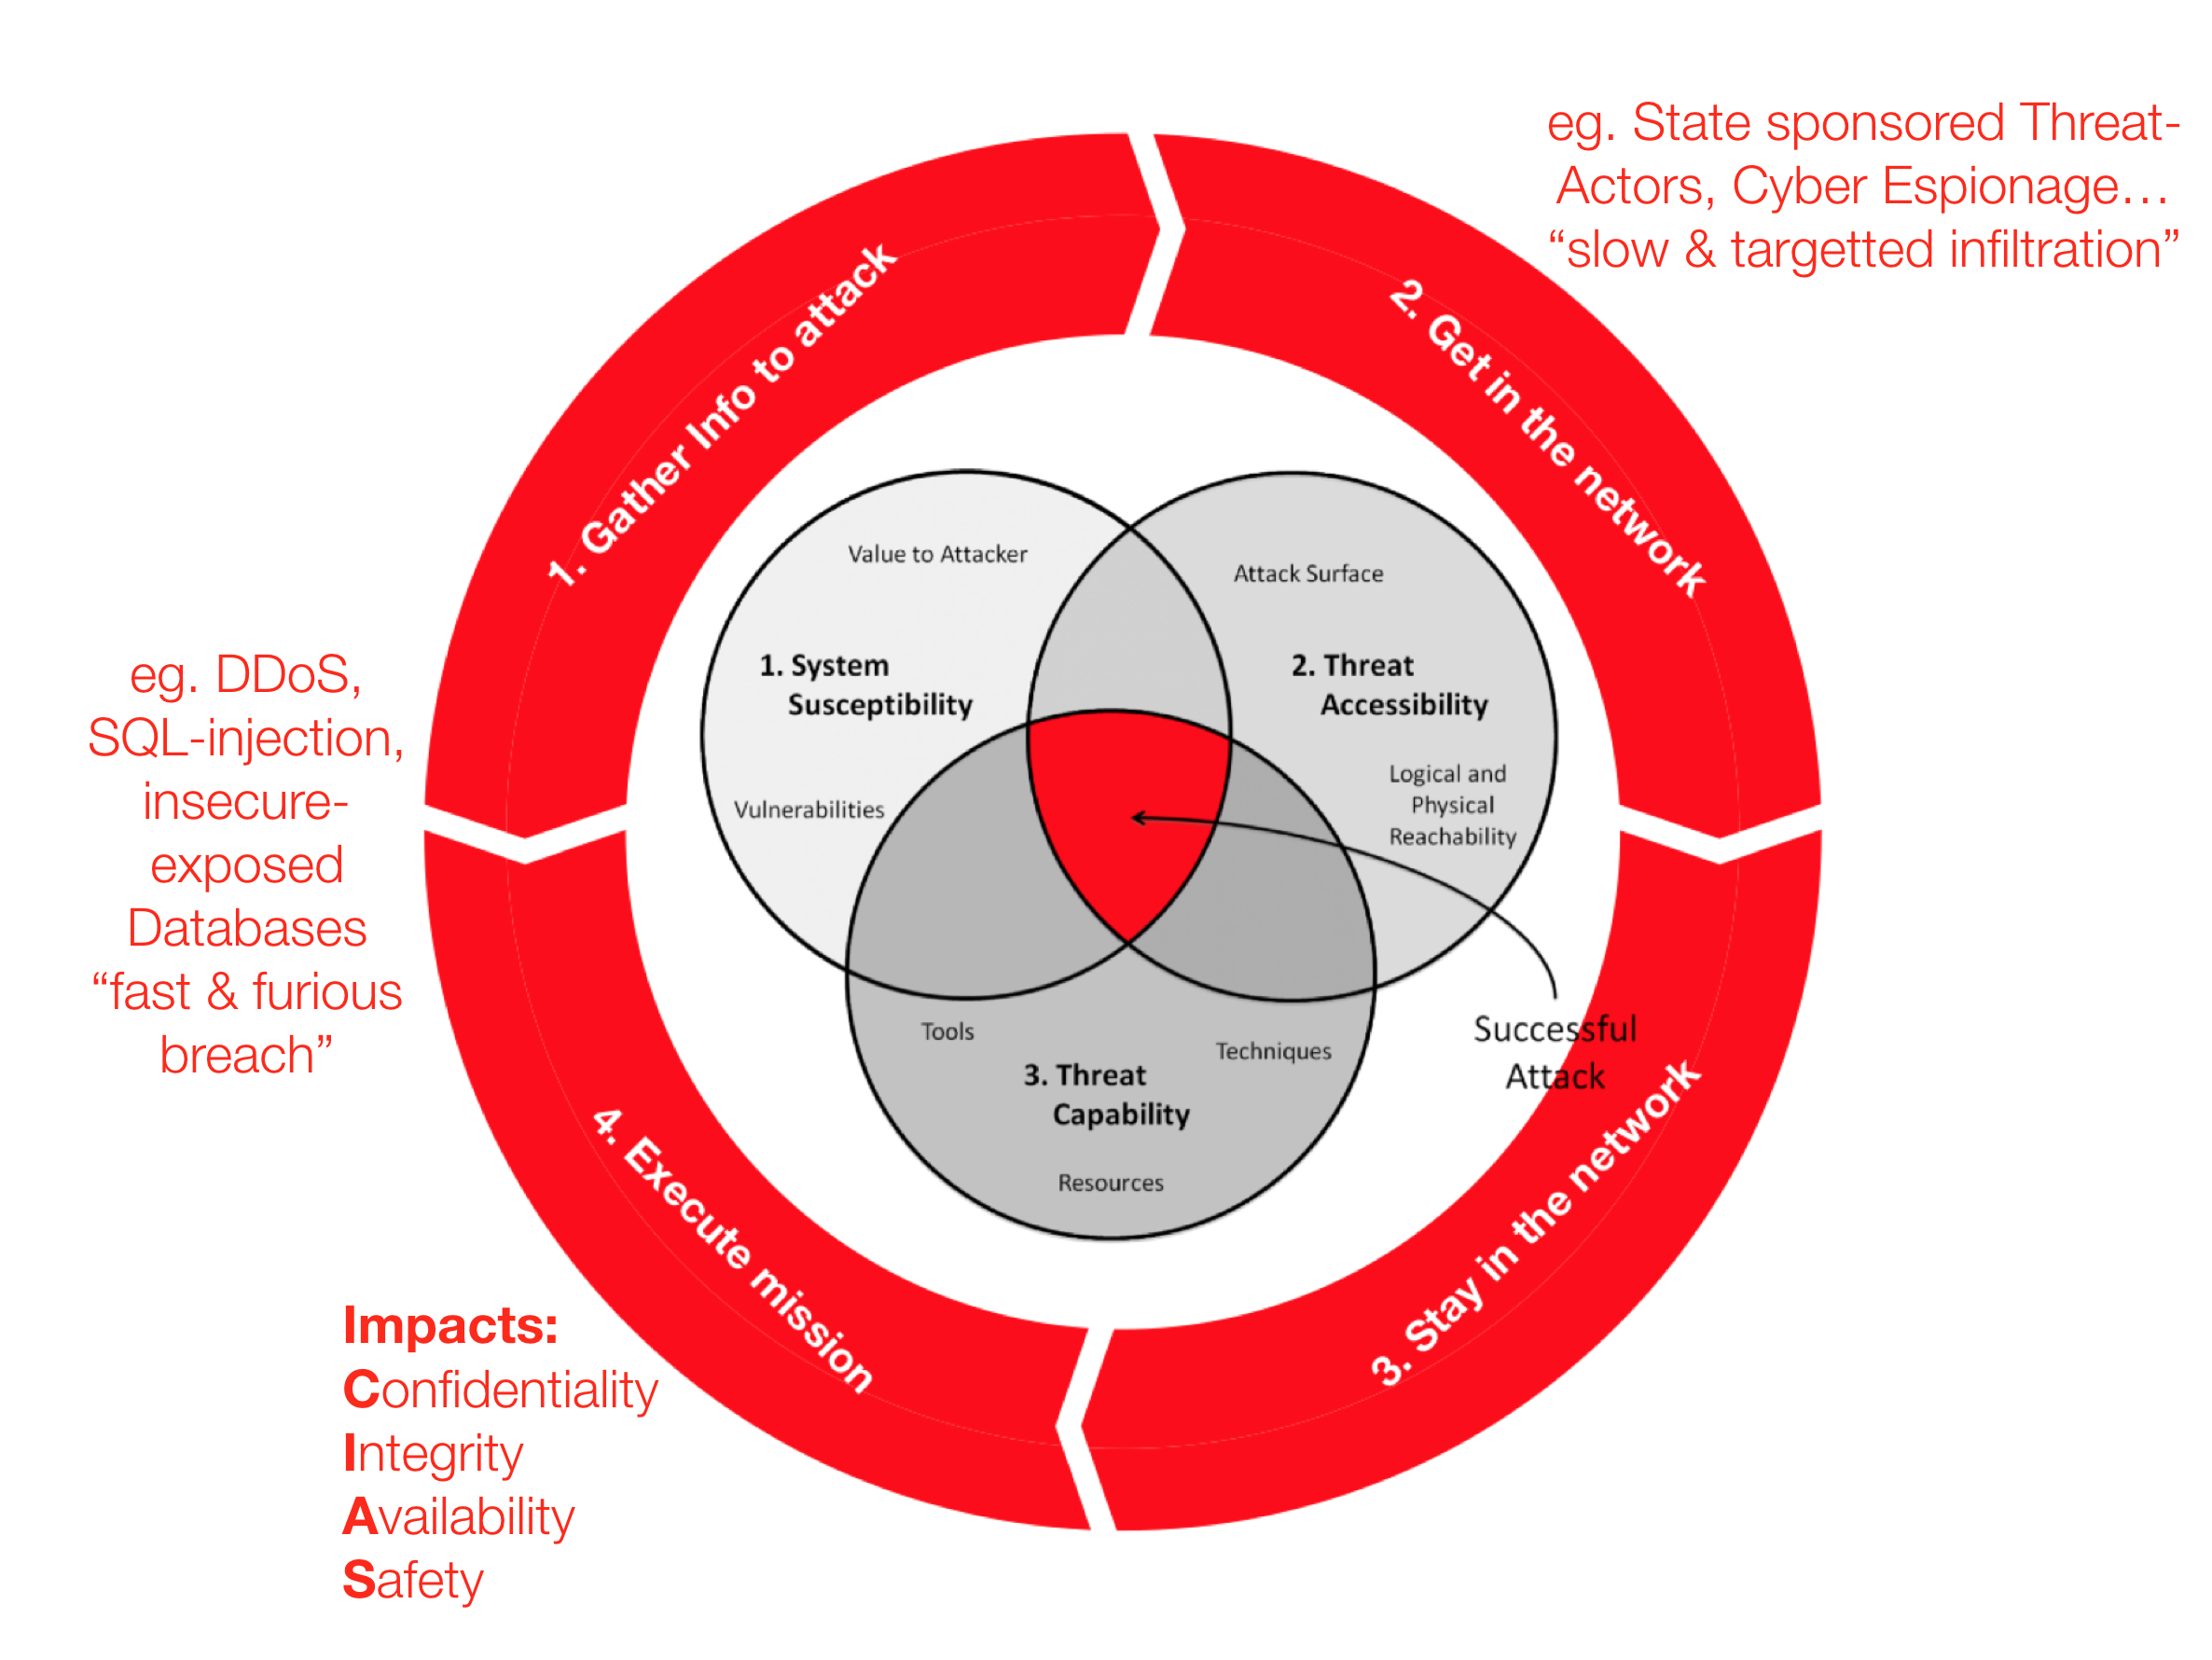 jymcheong/autottp
تكتيكات وتقنيات وإجراءات آلية
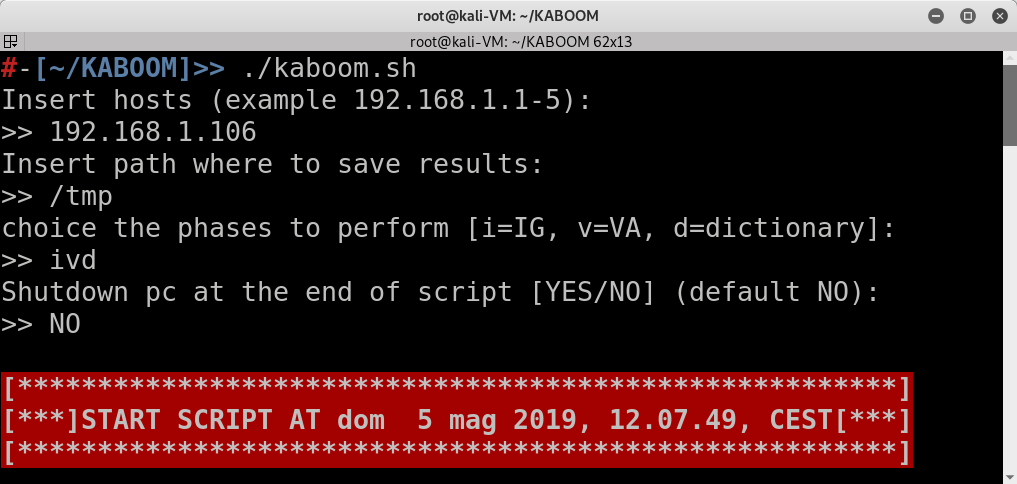 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق