
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BadAssMacros — أداة بلغة C# تُنشئ وحدات ماكرو VBA ضارة مع حقن شيل كود، وتطهير VBA، وكشف بيئة الاختبار (sandbox) لعمليات الفريق الأحمر. | Kitploit
أدوات/GitHubGitHub/inf0secrabbit/badassmacros
أطر الاستغلالتوليد الحمولةشيل كودالفريق الأحمر
GitHubinf0secrabbit/badassmacros

BadAssMacros

أداة بلغة C# تُنشئ وحدات ماكرو VBA ضارة مع حقن شيل كود، وتطهير VBA، وكشف بيئة الاختبار (sandbox) لعمليات الفريق الأحمر.

عرض المستودع
4448590منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Supported Python versions

BadAssMacros


الوصف

أداة إثبات مفهوم لإنشاء ماكروات ضارة تستخدم تقنيات مثل تنقية VBA (VBA Purging) وإخفاء شيل كود (Shellcode Obfuscation) لتجنب محركات مكافحة الفيروسات.

تأخذ هذه الأداة شيل كود خام يمكن إنشاؤه بواسطة أطر عمل C2 الشائعة مثل (Metasploit, Cobalt Strike إلخ) وتخرج ماكرو VBA.

تأخذ الأداة ملف doc/excel ضار جاهزاً ومضمنًا بكود VBA المُنشأ وتقوم بتنقية VBA.

الميزات الحالية

تتضمن ميزات BadAssMacros حالياً ما يلي:

  • حقن شيل كود VBA الكلاسيكي.
  • حقن شيل كود VBA غير المباشر (باستخدام LoadLibrary).
  • كشف الصندوق الرملي (Sandbox Detection).
  • تنقية VBA (VBA Purging).
  • إخفاء شيل كود.
  • توزيع عشوائي لأسماء المتغيرات.

تقنيات حقن الشيل كود

الاسمx32x64
كلاسيكينعمنعم
غير مباشرنعمقيد التطوير

الاستخدام الأخلاقي

أداة BadAssMacros مخصصة للاستخدام لأغراض أخلاقية فقط. لا تستخدمها لأغراض سيئة.

تعليمات البناء

بناء من المصادر

تتطلب BadAssMacros مكتبات طرف ثالث يمكن تثبيتها من خلال مدير حزم NuGet.

  • استنساخ المستودع في Visual Studio
  • بمجرد تحميل المشروع في Visual Studio، انتقل إلى "أدوات" --> "مدير حزم NuGet" --> "إعدادات مدير الحزم" --> "مدير حزم NuGet" --> "مصادر الحزم"
  • تحقق من وجود مصدر حزمة بالعنوان - "https://api.nuget.org/v3/index.json". إذا لم يكن موجودًا، قم بإنشائه.
  • تشغيل الأوامر التالية
    • Install-Package Costura.Fody -Version 3.3.3
    • Install-Package OpenMcdf -Version 2.2.1.3
    • Install-Package Fody -Version 4.0.2
  • بناء المشروع :)

سيكون ملف BadAssMacros.exe داخل مجلد bin.

أمثلة

  • عرض المساعدة
BadAssMacros.exe -h
  • إنشاء VBA لحقن شيل كود كلاسيكي من شيل كود خام
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s classic -c <caesar_shift_value> -o <path_to_output_file>

ClassicVBA

  • إنشاء VBA لحقن شيل كود غير مباشر من شيل كود خام
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s indirect -o <path_to_output_file>
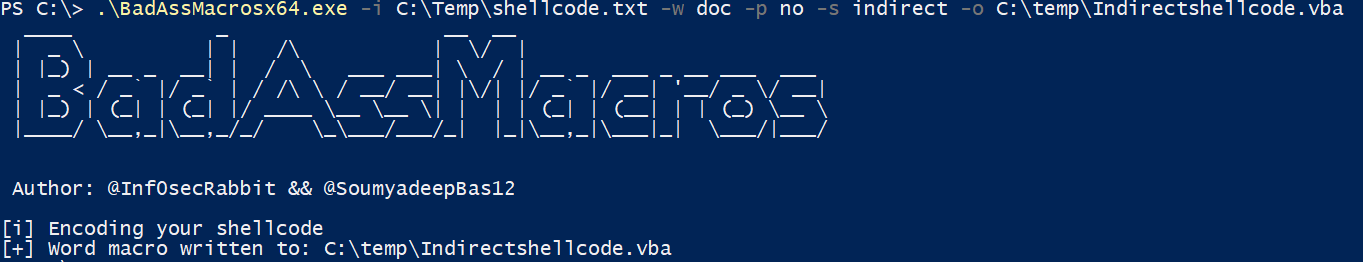
IndirectVBA

  • سرد الوحدات داخل ملف Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -l

ListingModules

  • تنقية ملف Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -o <path_to_output_file> -m <module_name>

PurgedDocument

الكشف

تم اختبار BadAssMacro ضد حلول مكافحة الفيروسات المحلية والخدمات عبر الإنترنت مثل antiscan.me. نتائج اختبار نفس الشيء باستخدام طريقة تنفيذ الشيل كود غير المباشر مرفقة أدناه.
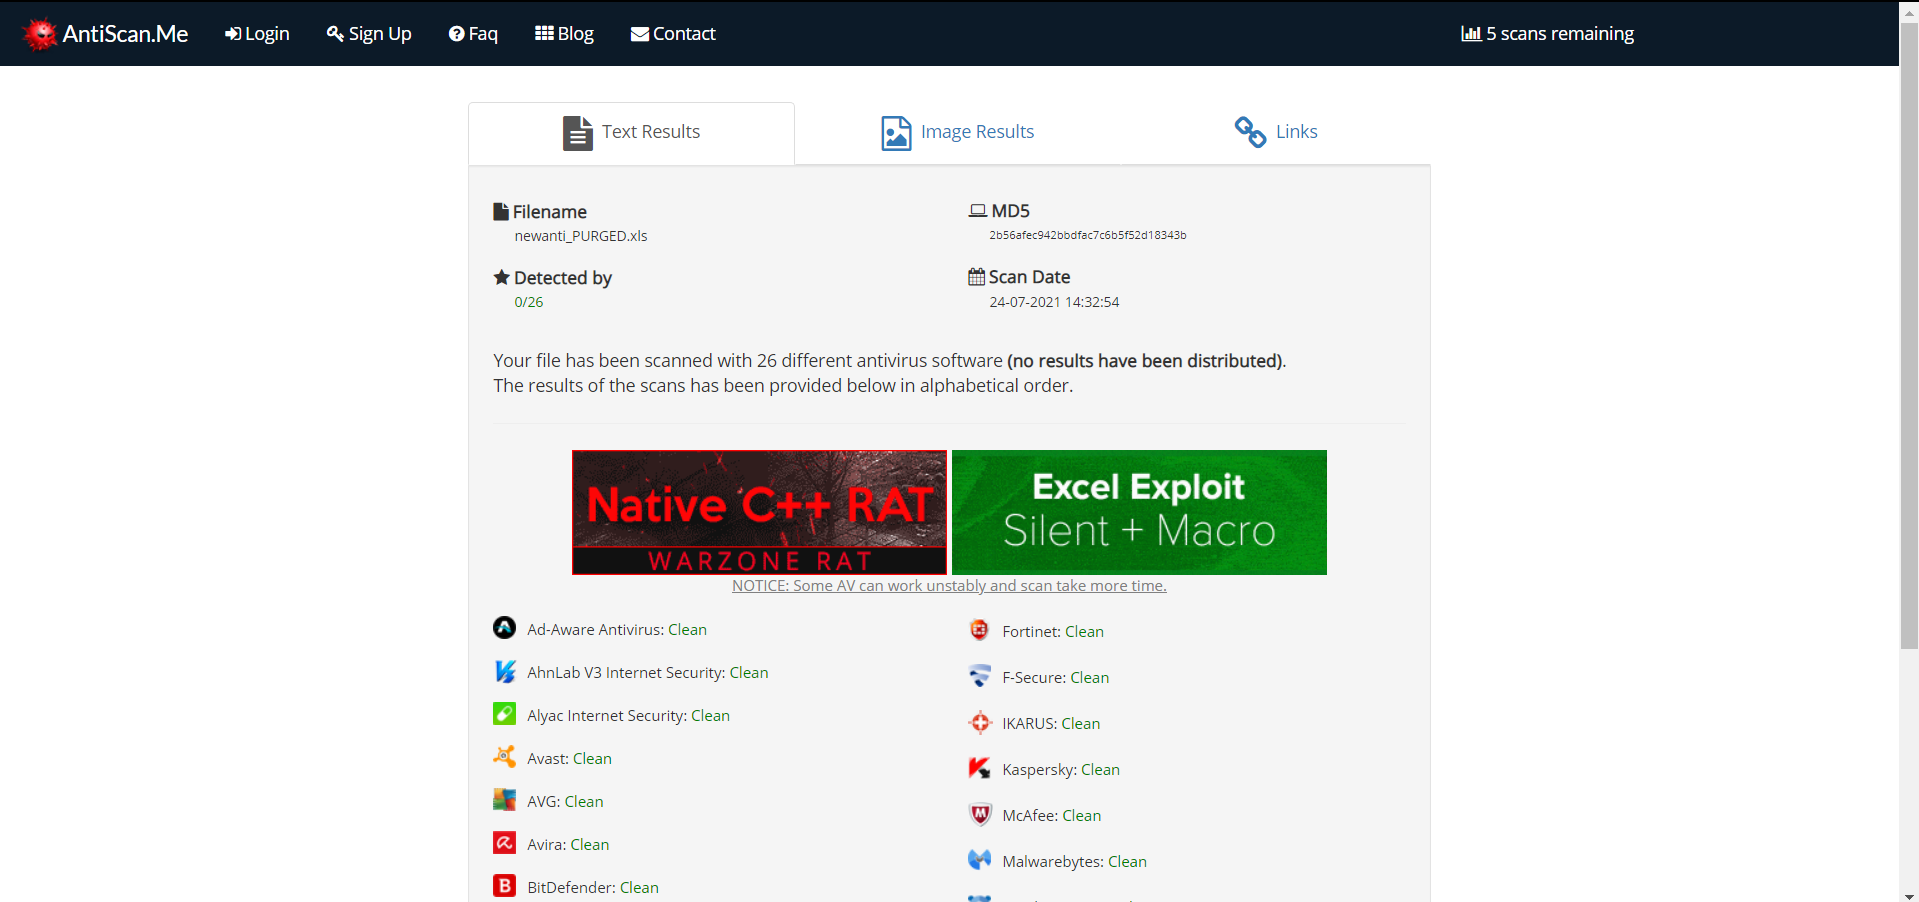
ملاحظة: يرجى عدم إرسال العينات إلى VirusTotal


اتصال

  • @Inf0secRabbit
  • @SoumyadeepBas12

الاعتمادات

  • OfficePurge من FireEye هنا
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




