
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 horizon3ai/cve-2022-40684
استغلال لإثبات المفهوم لثغرة CVE-2022-40684 التي تؤثر على Fortinet FortiOS وFortiProxy وFortiSwitchManager
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 tgies/copy-fail-c
منفذ C عبر المنصات لـ Copy Fail Linux LPE (CVE-2026-31431). تم الإفصاح عنه في 2026-04-29 بواسطة Theori / Xint.
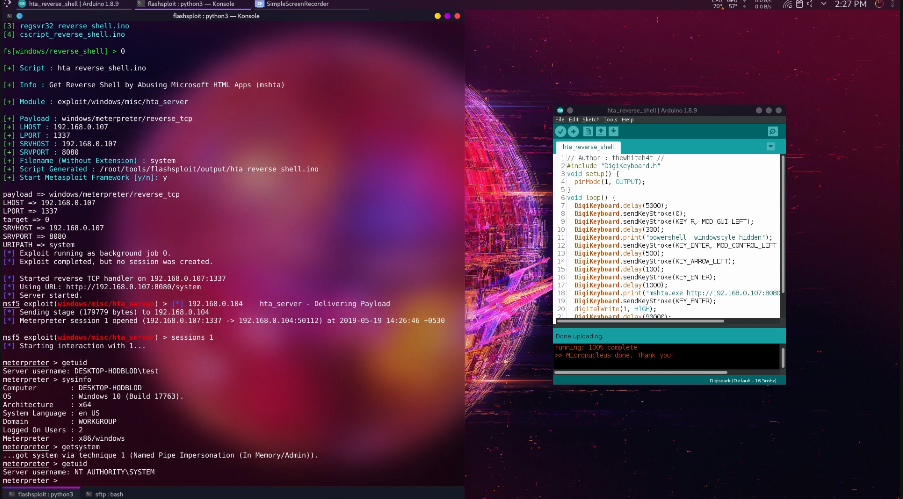 thewhiteh4t/flashsploit
إطار عمل استغلال لهجمات HID المستندة إلى ATtiny85
 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
 last-emo-boy/rikune
خادم MCP لهندسة عكسية للملفات التنفيذية لنظام ويندوز وتنسيقات ثنائية. يجمع بين الفحص الثابت، واستعادة الوظائف بمساعدة Ghidra، وأدوات قابلة للتوسع عبر…
 johackim/docker-hacklab
مختبر الاختراق الشخصي الخاص بي، اصنع مختبرك الخاص.
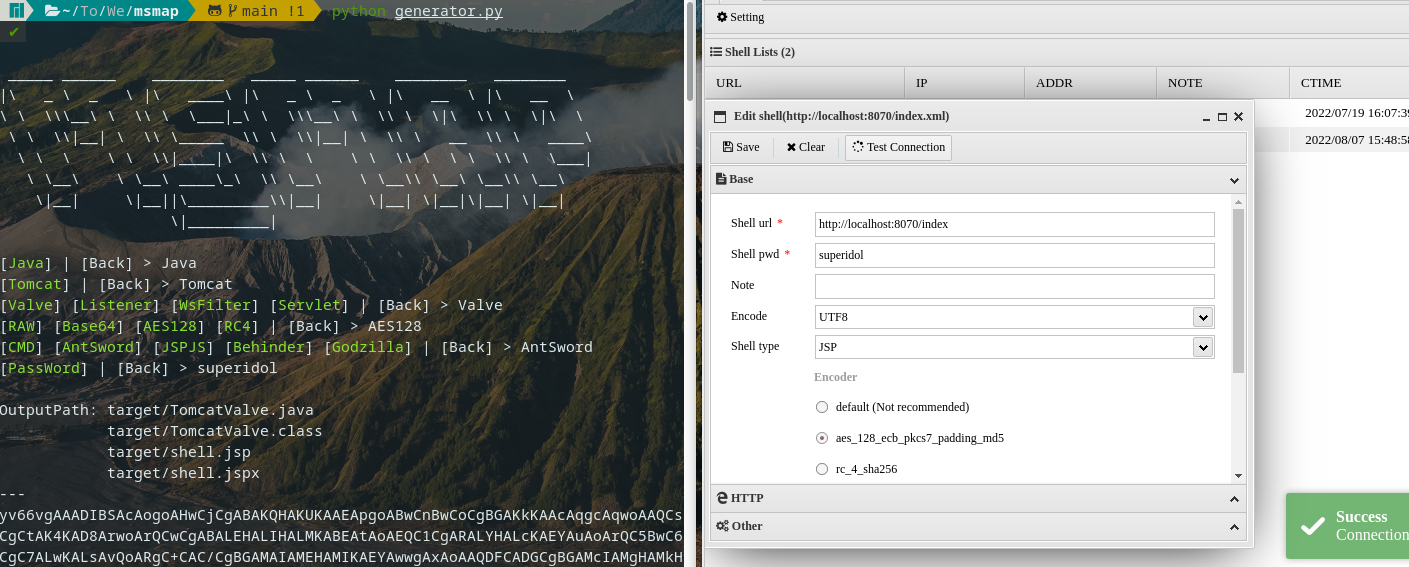 hosch3n/msmap
مولد ويب شيل وحدوي يعمل بالذاكرة يدعم حاويات Java (Tomcat, Spring, WebLogic) مع أنواع متعددة من الشيلات، ومشفرات، وتجميع تلقائي لاختبار الاختراق بعد…
 abedalqaderswedan1/aswcrypter
نص Bash وPython لإنشاء حمولات تخترق جميع برامج مكافحة الفيروسات حتى الآن [FUD]
 0xm3r/cgpwn
آلة افتراضية خفيفة لمهام hardware hacking، RE (fuzzing، symEx، exploiting، إلخ) ومهام wargaming.
 jack-new-project/zeebsploit
إطار عمل استغلال ثغرات معياري لاختبار الاختراق، يتميز بتوليد الحمولات تلقائيًا، ووحدات الاستطلاع، وقدرات ما بعد الاستغلال.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
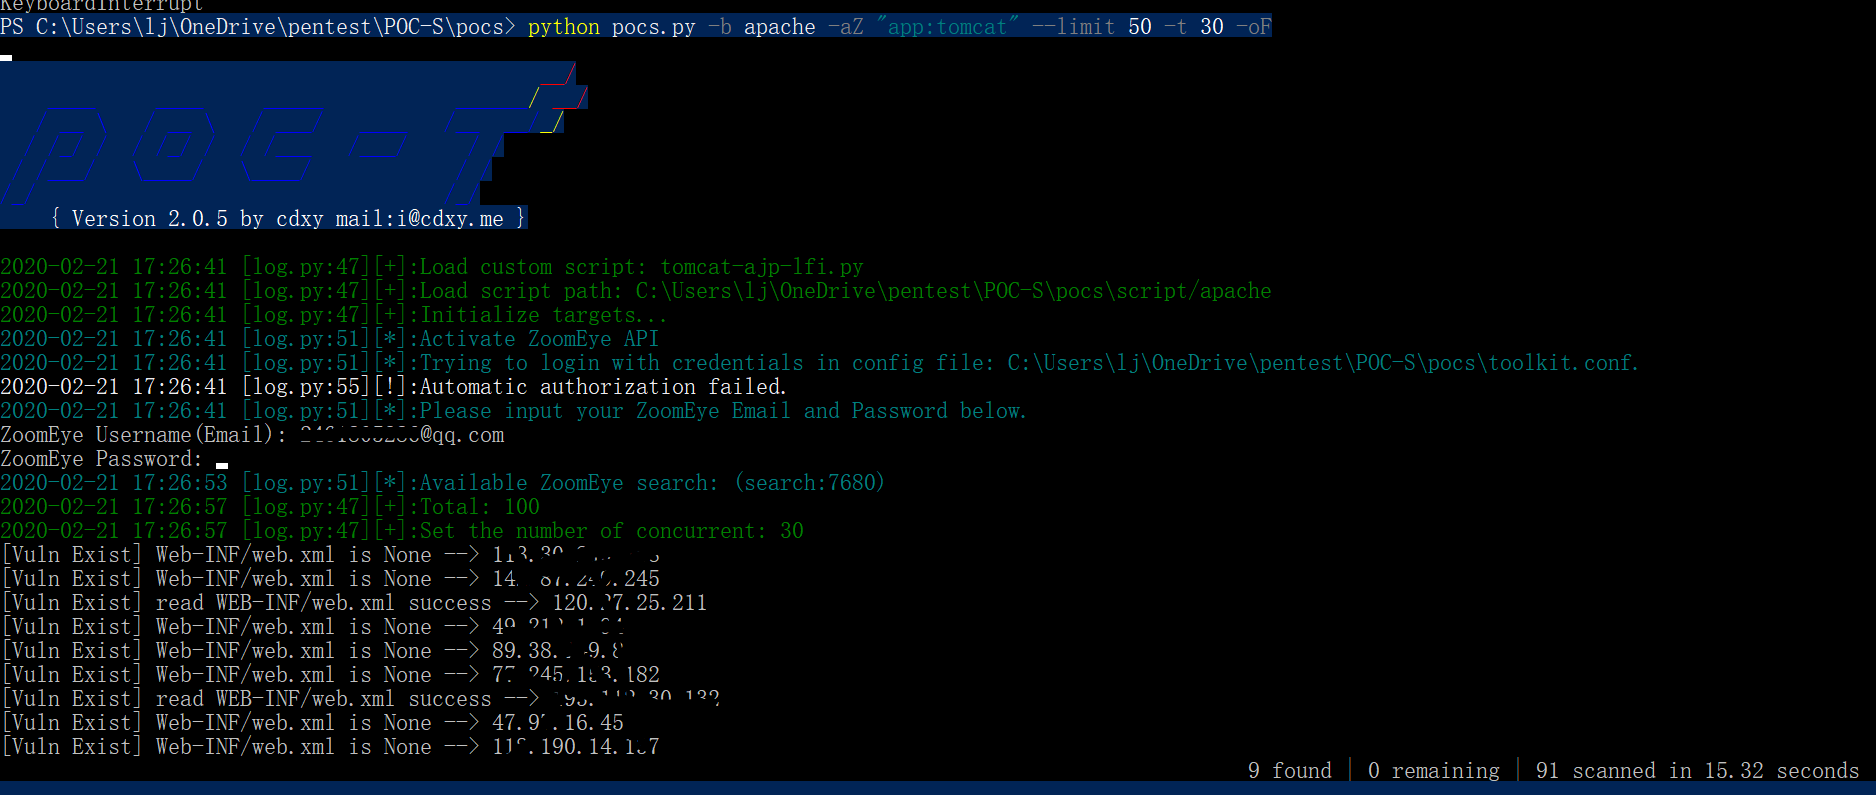 jiangsir404/poc-s
نسخة معززة من POC-T هي POC-S، تُستخدم للتحقق السريع من ثغرات تطبيقات الويب في مواجهة الفريق الأحمر والأزرق، مع تعزيز الوظائف وإضافة نصوص برمجية…
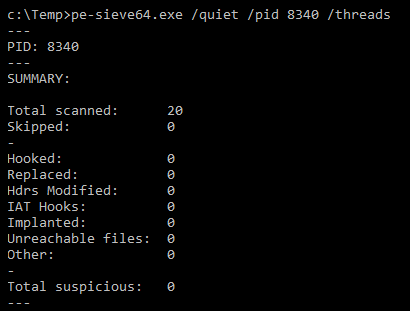 kudaes/shelter
إخفاء النوم القائم على ROP لتجنب ماسحات الذاكرة
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 0ca/boxpwnr
إطار عمل معياري لتقييم نماذج اللغة الكبيرة (LLMs) والاستراتيجيات الوكيلة في التحديات الأمنية عبر HackTheBox وTryHackMe وPortSwigger Labs وCybench…
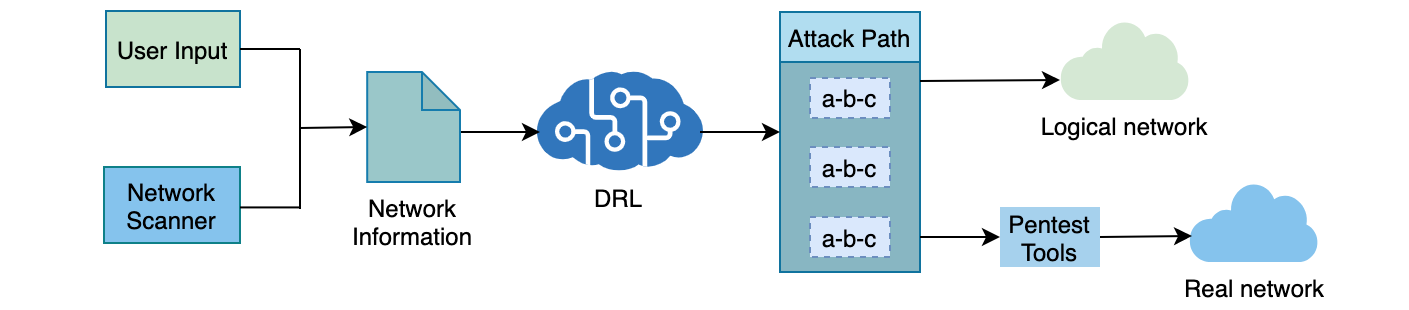 crond-jaist/autopentest-drl
AutoPentest-DRL: اختبار الاختراق الآلي باستخدام التعلم المعزز العميق
 cyb0r9/androspy
مولد باك دور أندرويد آلي مع مشفر، وتسمم IP، وتكامل حمولات Metasploit لاختبار الاختراق وعمليات الفريق الأحمر.








