Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/jakobfriedl/conquest
أطر اختبار الاختراقتصعيد الامتيازاتأطر الاستغلالتوليد الحمولةآليات الاستمراريةالحركة الجانبيةما بعد الاستغلالالقيادة والسيطرةالتعلم والتعليمالفريق الأحمر
GitHubjakobfriedl/conquest

conquest

Conquest هو إطار عمل للقيادة والتحكم/ما بعد الاستغلال، غني بالميزات وقابل للتشكيل، مطوَّر بلغة نيم.

عرض المستودع
4184647منذ 3 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Banner

Conquest هو إطار عمل غني بالميزات وقابل للتوسعة والتشكيل للقيادة والتحكم/ما بعد الاستغلال (C2)، طُوِّر لاختبار الاختراق ومحاكاة الخصوم. خادم الفريق، وعميل المشغِّل، والوكيل في Conquest جميعها طُوِّرت باستخدام لغة البرمجة Nim وصُمِّمت مع مراعاة النمطية والمرونة. يتضمن نظامًا متقدمًا لملفات التعريف المرنة (malleable profiles) لتخصيص حركة مرور الشبكة، وواجهة مستخدم رسومية متعددة المستخدمين طُوِّرت باستخدام Dear ImGui، وواجهة برمجة تطبيقات Python قوية، بالإضافة إلى وكيل Monarch، وهو أداة C2 قابلة للتوسعة تستهدف أنظمة Windows.

Conquest

[!CAUTION] صُمم Conquest ليُستخدم فقط للأغراض التعليمية والبحثية ولاختبارات الأمان المصرح بها للأنظمة التي تملكها أو لديك إذن صريح لمهاجمتها. لا يقدم المؤلف أي ضمان ولا يتحمل أي مسؤولية عن إساءة الاستخدام.

البدء

خادم فريق Conquest وعميل المشغِّل مصممان حاليًا ليتم تجميعهما واستخدامهما على نظام تشغيل قائم على Ubuntu/Debian. لإعداد الإطار وتشغيله، اتبع تعليمات التثبيت.

لمزيد من المعلومات حول البنية والاستخدام والميزات، راجع التوثيق!

الميزات

خادم فريق Conquest

  • أنواع مختلفة من المستمعين: HTTP، SMB
  • نظام متقدم لملفات تعريف C2 المرنة لتكوين حركة مرور الشبكة (TOML v1.1)
  • اتصال C2 آمن يعتمد على تبادل مفاتيح X25519 وتشفير ChaCha20-Poly1305 المتماثل
  • تسجيل جميع أنشطة المشغِّل
  • إدارة الغنائم:
    • التنزيلات
    • لقطات الشاشة
    • بيانات الاعتماد

عميل المشغِّل

  • واجهة مستخدم رسومية قائمة على Websocket مطوّرة باستخدام Dear ImGui
  • دعم متعدد العملاء ومصادقة المستخدم القائمة على كلمة المرور
  • توليد مرن للحمولات مع اختيار الوحدات
  • عرض بياني لجلسات الوكيل
  • مكونات لتصفح الملفات والعمليات
  • سجل وحدة التحكم والإكمال التلقائي لأوامر الوكيل
  • وظيفة بحث قوية في وحدة التحكم مع دعم Regex
  • واجهة برمجة تطبيقات Python قوية وقابلة للتوسعة لإنشاء الأوامر
  • النظام البيئي للوحدات المُختبَر في المعارك

وكيل Monarch

  • دعم لمعماريتي x64 وx86
  • أنواع مختلفة من الحمولات: .exe، .dll، .svc.exe
  • إخفاء النوم (Sleep) عبر Ekko أو Zilean أو Foliage مع دعم لانتحال مكدس الاستدعاءات
  • نظام مهام غير متزامن للمهام طويلة الأمد
  • محمّل COFF/BOF مستقر
    • دعم لـ BOFs غير المتزامنة
  • تنفيذ تجميعات .NET في الذاكرة
  • تنفيذ ملفات DLL في الذاكرة
  • التلاعب بالرموز وخزنة الرموز
  • تصحيح AMSI/ETW عبر نقاط توقف العتاد
  • إخفاء السلاسل النصية وقت الترجمة
  • وظيفة التدمير الذاتي
  • التبديل الديناميكي لملفات تعريف الشبكة
  • حواجز التنفيذ
  • تاريخ إيقاف الوكيل وساعات العمل

لقطات الشاشة
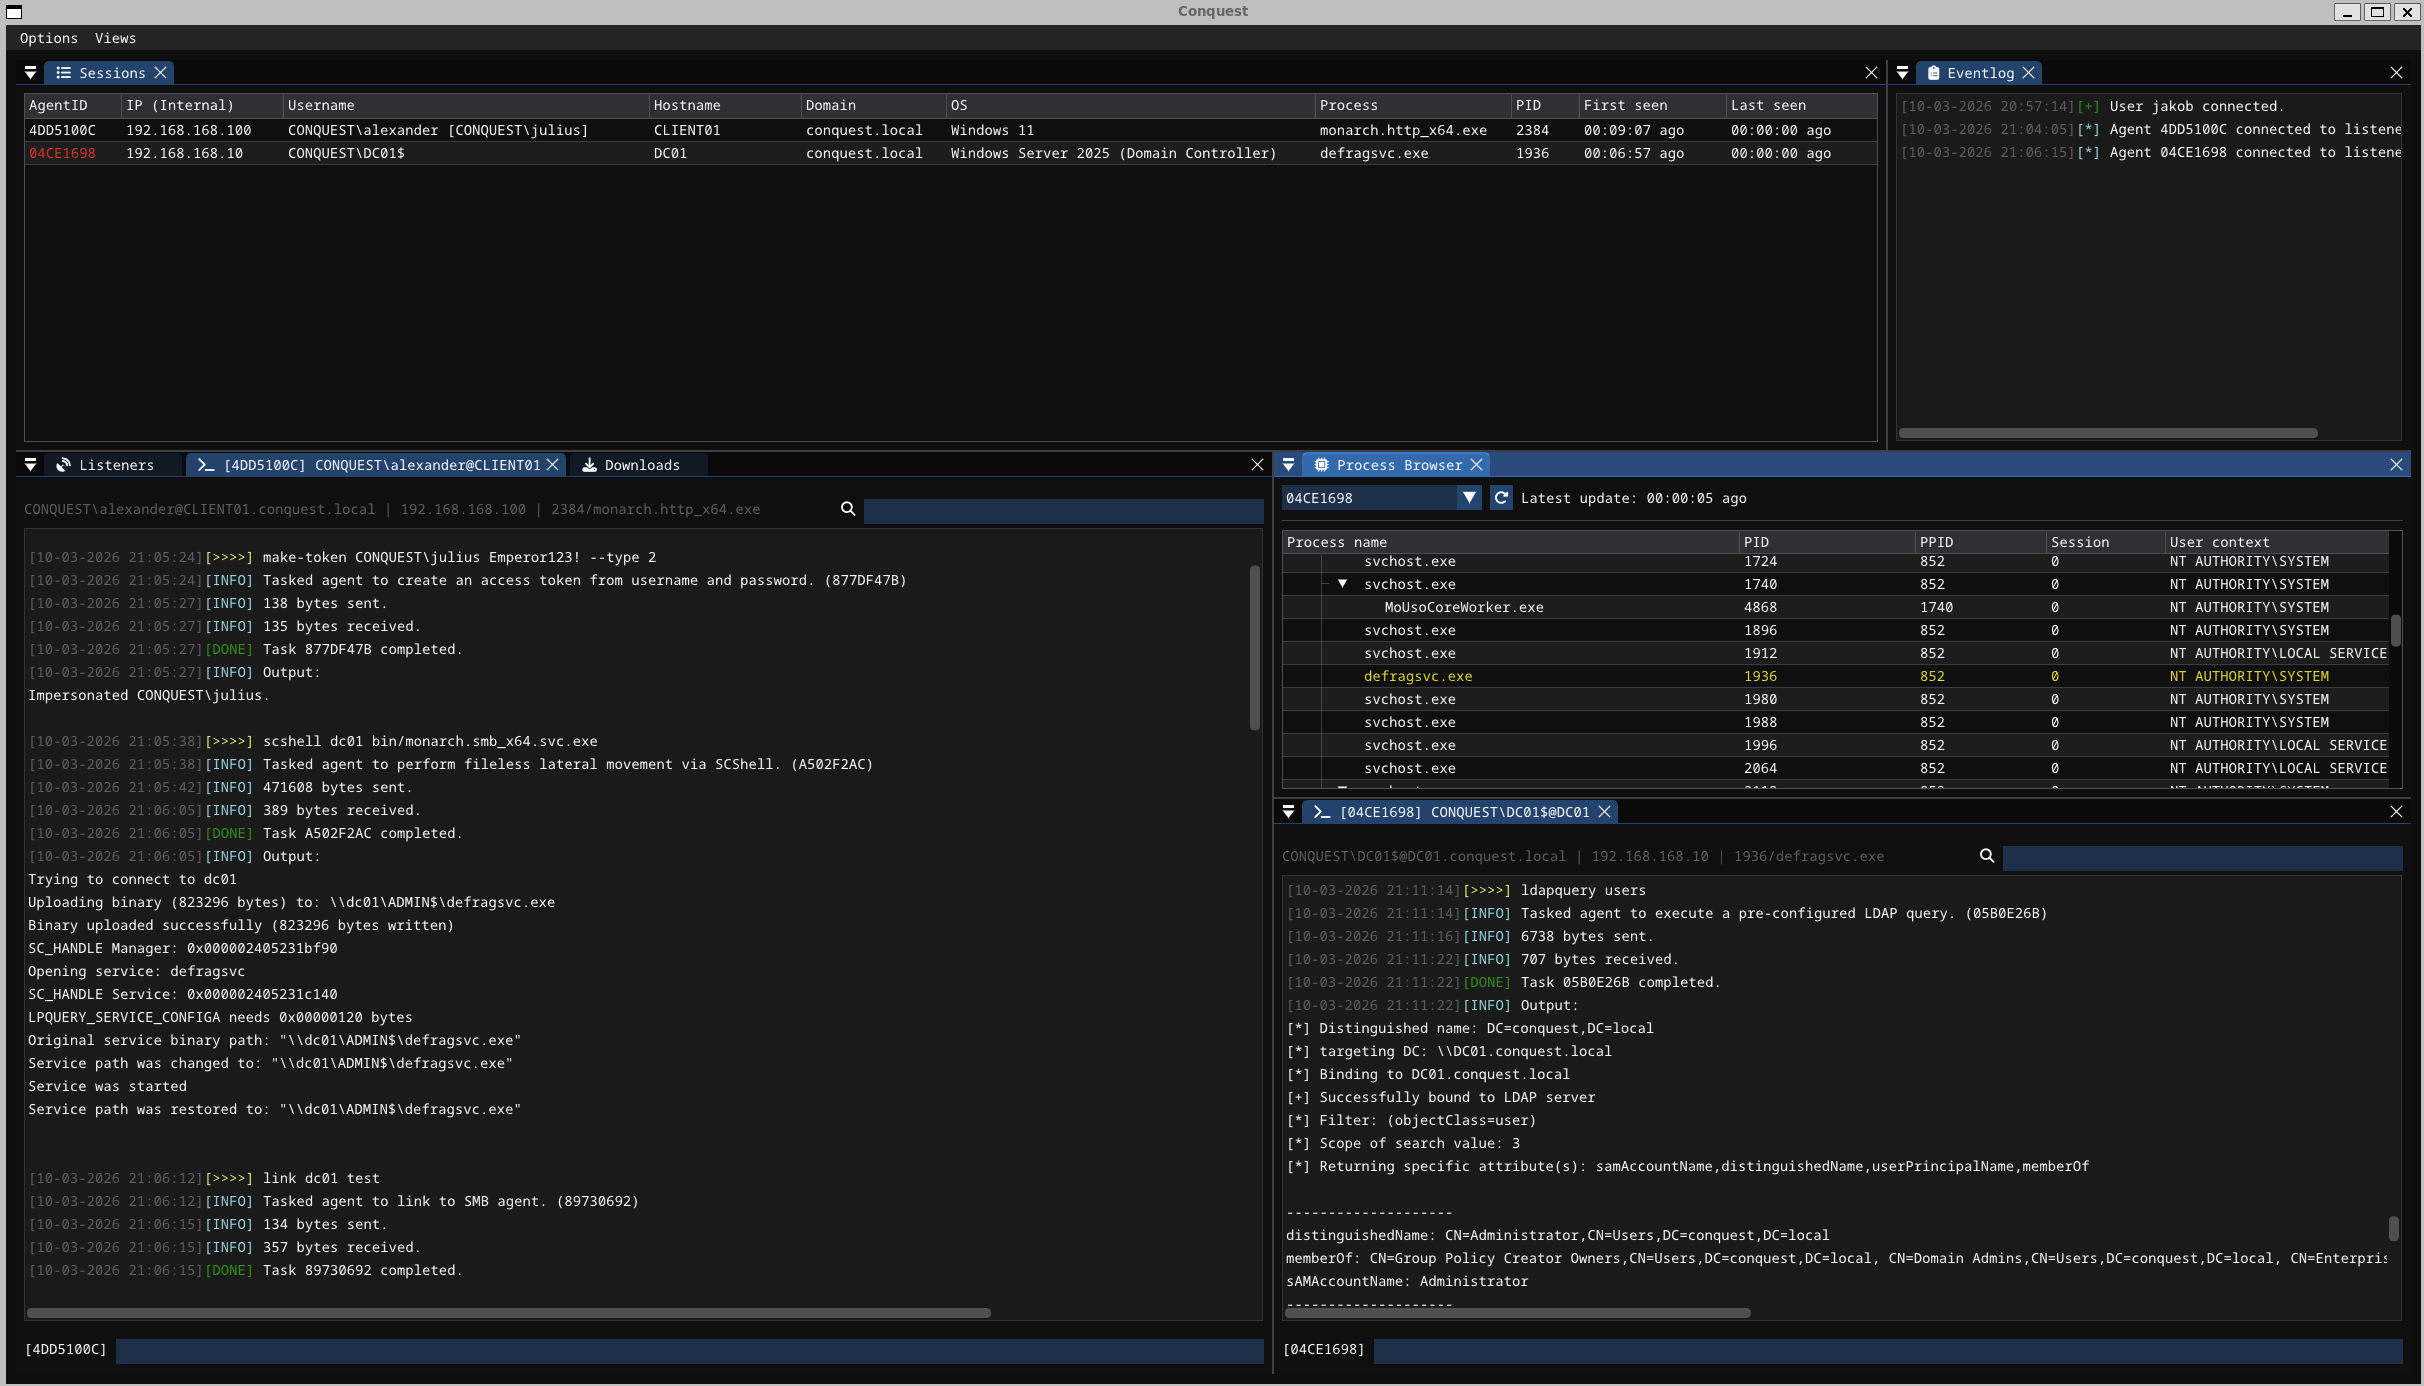
عميل Conquest

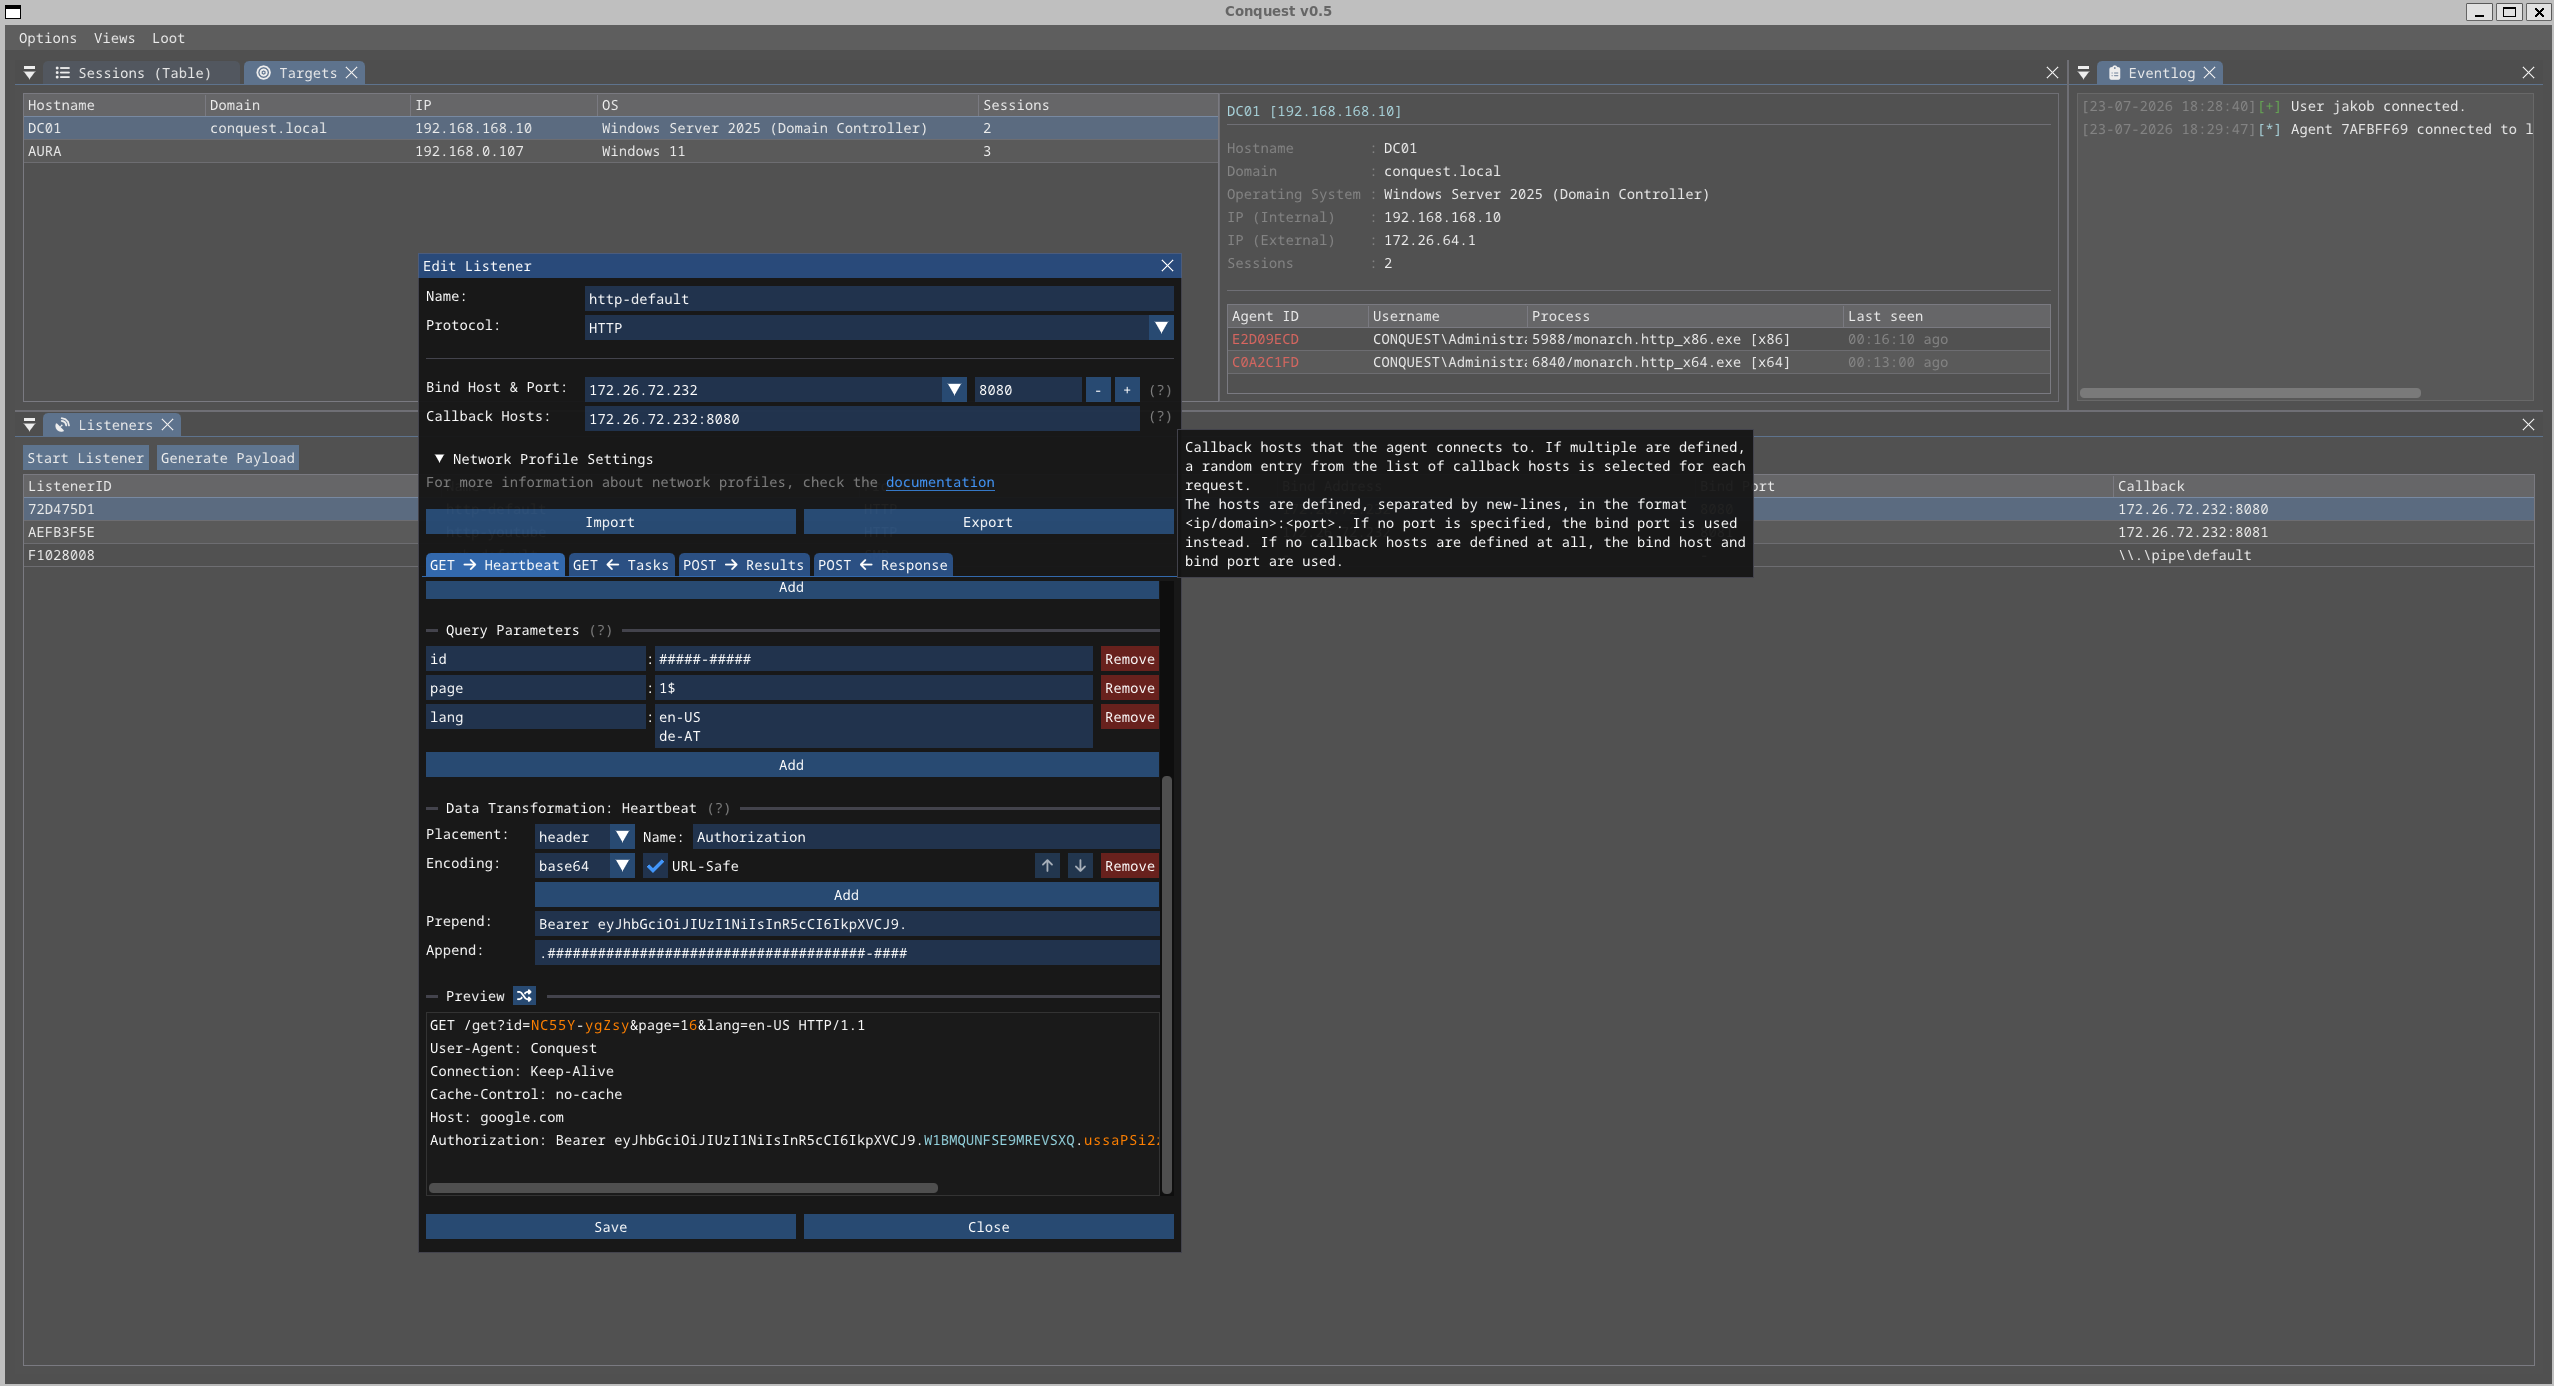
إعدادات المستمع

توليد الحمولة

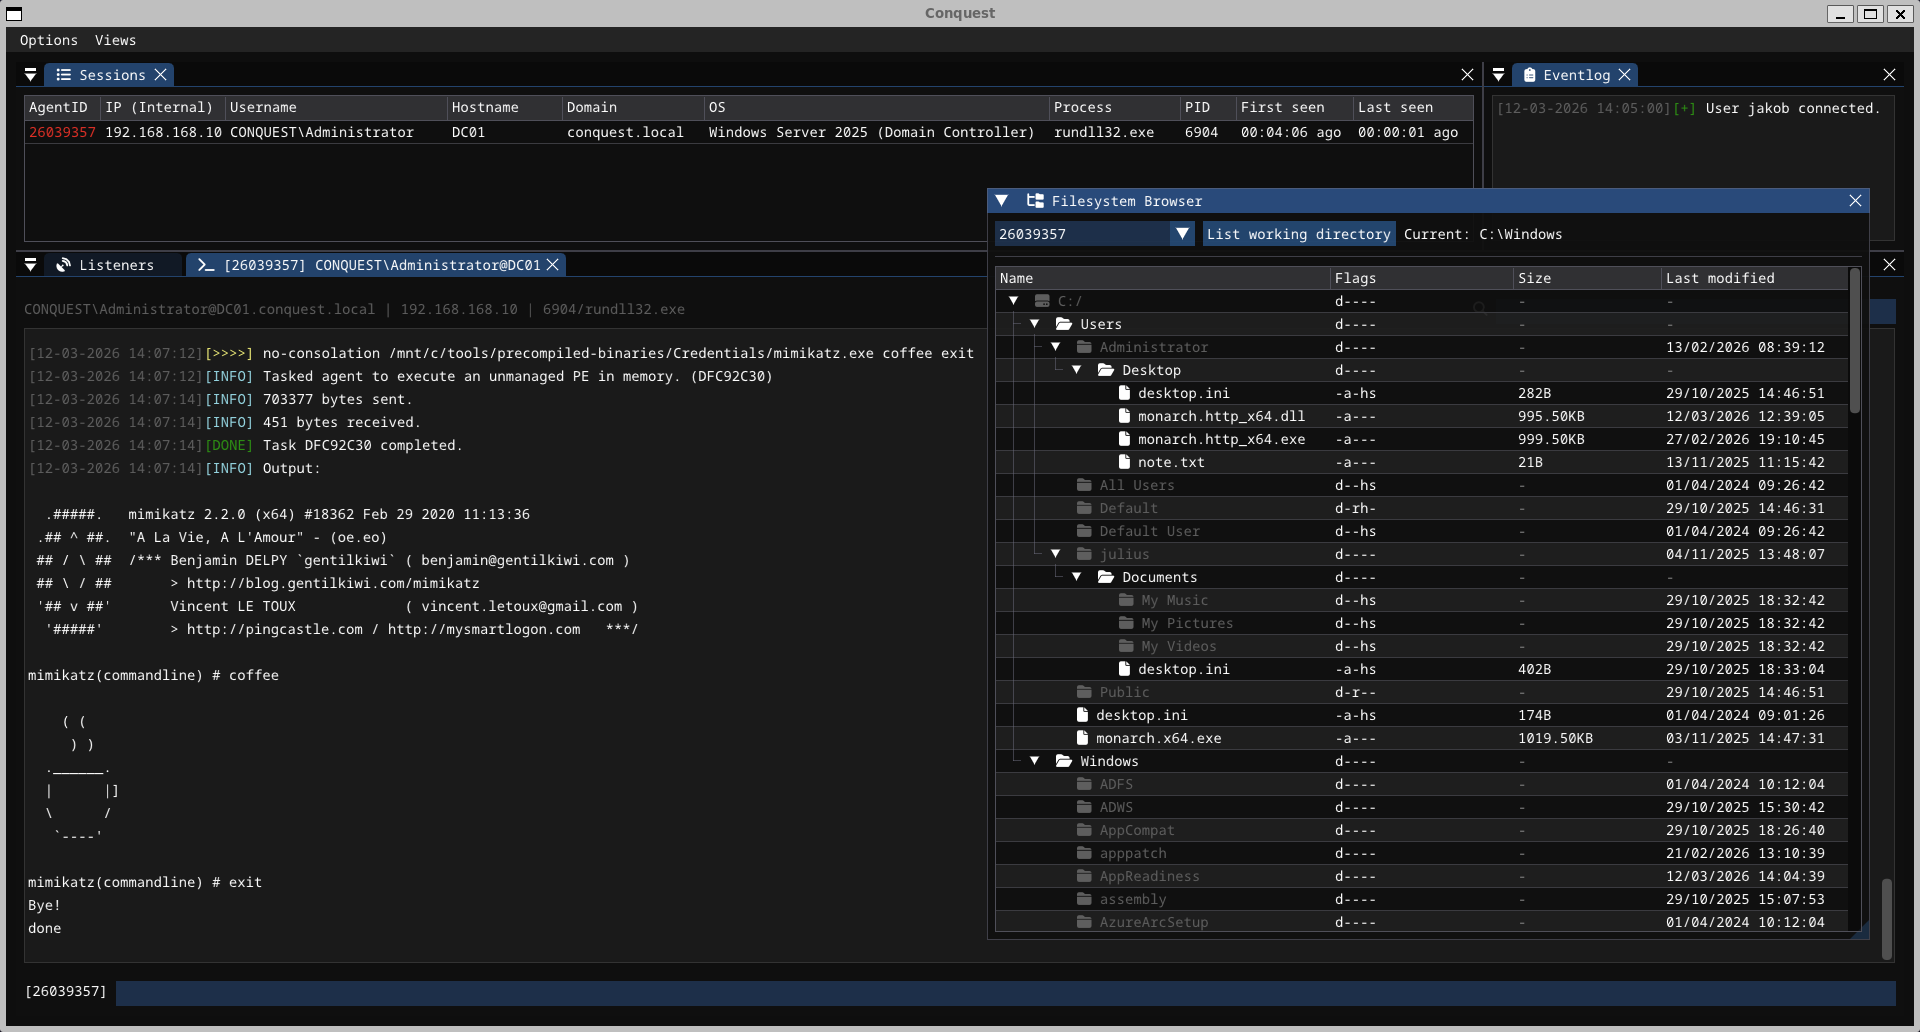
متصفح نظام الملفات

معاينة لقطة الشاشة

شكر وتقدير

ساهمت المشاريع والأشخاص التالية بشكل كبير في إلهام و/أو المساعدة في تطوير هذا الإطار.

  • الإلهام:
    • Havoc بواسطة C5pider
    • Cobalt Strike
    • AdaptixC2
  • التطوير:
    • imguin بواسطة dinau (غلاف ImGui للغة Nim)
    • MalDev Academy
    • Creds بواسطة S3cur3Th1sSh1t
    • malware بواسطة m4ul3r
    • winim
    • OffensiveNim
  • أنظمة C2 الحالية المكتوبة (جزئيًا) بلغة Nim

    • NimPlant
    • Nimhawk
    • grc2
    • Nimbo-C2
تنزيل الأداة