
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 aimoda/hitron-cfg-decrypter
CVE-2014-10069
 nccgroup/fips203
تنفيذ نقي بلغة رست لمعيار (مسودة) FIPS 203 الخاص بآلية تغليف المفاتيح القائمة على الشبكات النمطية، لتطبيقات الخوادم وأجهزة سطح المكتب والمتصفحات…
 exifdev/prineo_re
هندسة عكسية للمحرك الذي يشغل ألعاب PriPara على أنظمة الأركيد.
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ثغرة اسم مستخدم وكلمة مرور FTP مضمّنة بشكل ثابت
 vl4dr/cve-2024-42642
إثباتات مفهوم لاستغلال ثلاث ثغرات في آلية تحديث البرامج الثابتة لمحرك الأقراص الصلبة Crucial MX500 SSD، مما يتيح تجاوز سعة المخزن المؤقت واحتمالية…
 leoservalli/privilege-escalation-askey
ثغرة تصعيد الامتيازات على أجهزة توجيه ASKEY
 fi01/libmsm_cameraconfig_exploit
# استغلال بلغة C لثغرة CVE-2013-2595 تستهدف تلف ذاكرة النواة في برنامج تشغيل كاميرا Qualcomm MSM على أجهزة أندرويد، مما يتيح تصعيد الامتيازات المحلية.
 fabriziosalmi/aimp
بروتوكول شبكي غير خادمي مصمم لمزامنة الحالة المقاومة بين الوكلاء المستقلين في الشبكات المجزأة ذات النطاق الترددي المنخفض
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — بحث تصعيد الامتيازات لثغرة Linux kernel futex PI rt_mutex UAF على ARM32 يستهدف ساعة Huawei Watch 4 Pro (kernel 5.4.210)
 ggfuchsi-oss/lg-webos-kexec
يشغّل نواة لينكس مخصصة على تلفزيونات LG webOS المجذَّرة عبر kexec، مع دعم مقلوب الهندسة لمراقب نظام SoC، وحمولات framebuffer، وسير عمل بناء نواة…
 mavlevin/d-link-cve-2021-27342-exploit
استغلال لثغرة CVE-2021-27342 (تجاوز حماية القوة الغاشمة لمصادقة telnet)
 otsmane-ahmed/cve-2025-29384-poc
استغلال لإثبات المفهوم لـ CVE-2025-29384، وهي ثغرة تجاوز سعة المخزن المؤقت القائمة على المكدس خطيرة في أجهزة التوجيه Tenda AC9. يتضمن وحدات Python و…
 szymonh/inspector-gadget
وصف CVE-2021-39685 ومثال استغلال لثغرة تجاوز سعة USB Gadget في Linux
 florentineprinzessinzusachsen/badbox-h713-projector
دليل تحليل وتنظيف برمجية BadBox الخبيثة على أجهزة عرض Allwinner H713 التي تعمل بنظام Android: الوصول عبر ADB، وإثبات الإصابة، والنسخ الاحتياطي…
 qbnasasn/google-tensor-chips
اختراقات Google Tensor
 teutekeune/ibssloader
أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
 keowu/sjcam
أبحاث الهندسة العكسية وبرامج ثابتة مخصصة لكاميرات إنترنت الأشياء القائمة على Allwinner V3، بما في ذلك محللات البرامج الثابتة، وعميل AVIOCTRL، وإثبات…
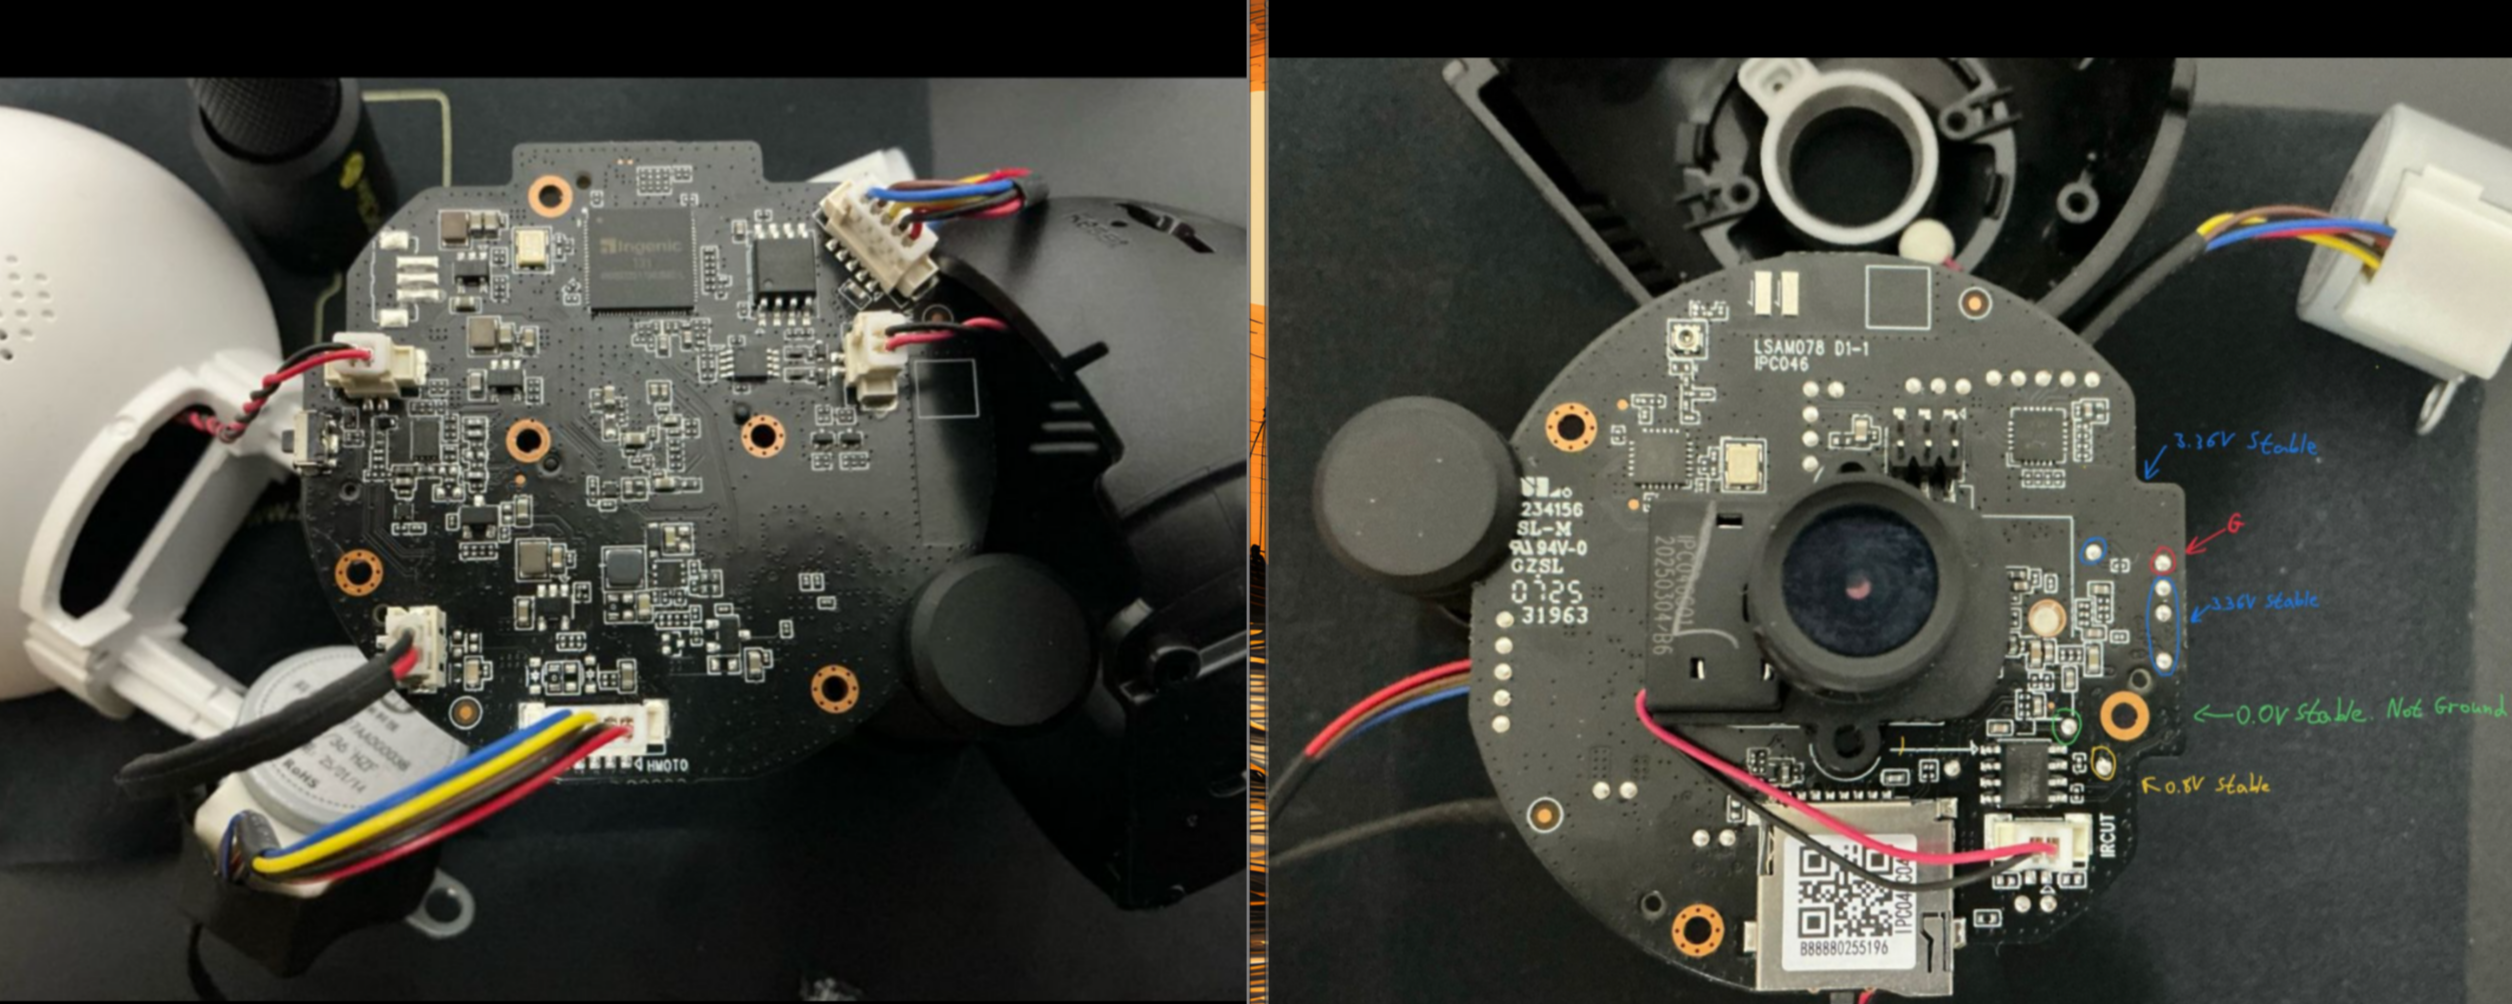 h3xdum/xiaomi-c200-firmware-analysis
من UART إلى الجذر: اختراق Xiaomi C200 عبر U-Boot








