Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password — CVE-2018-11311 | mySCADA myPRO 7 ثغرة اسم مستخدم وكلمة مرور FTP مضمّنة بشكل ثابت | Kitploit
أدوات/GitHubGitHub/emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
أمان الأنظمة المدمجةهجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةأمن SCADA/ICSأمان الأجهزة وإنترنت الأشياء
GitHub
مشاركة
emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

CVE-2018-11311 | mySCADA myPRO 7 ثغرة اسم مستخدم وكلمة مرور FTP مضمّنة بشكل ثابت

عرض المستودع
12436منذ 8 سنواتلم تتم المراجعة بعد

mySCADA myPRO 7 بيانات اعتماد مضمّنة

CVE-2018-11311

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-11311

https://www.exploit-db.com/exploits/44656/

http://myscada.org/wp-content/uploads/downloads/BOXv7/changelog.txt

Changelog v7.0.46
-----------------
- fix of possible vulnerability as described here https://vuldb.com/?id.118038
  - This release disables download of project using FTP protocol. The download is performed over secure SSL channel now. 
  - You don't have to do anything to activate this, it is done automatically. After the installation restart your system TWICE please. 
- minor bug fixes - speed optimisation  

I. الخلفية

myPRO هو نظام HMI/SCADA احترافي مصمم بشكل أساسي لمراقبة العمليات الصناعية والتحكم فيها. myPRO هو حل فعّال ومبتكر لأي صناعة تحتاج إلى العمل دون توقف. يضمن myPRO إشرافاً موثوقاً، وواجهة سهلة الاستخدام، وأماناً فائقاً. وهو يدعم أنظمة التشغيل Windows (32/64-بت)، وMac OS X، وLinux (32/64-بت). (المزيد: https://www.myscada.org/mypro/)

II. وصف المشكلة

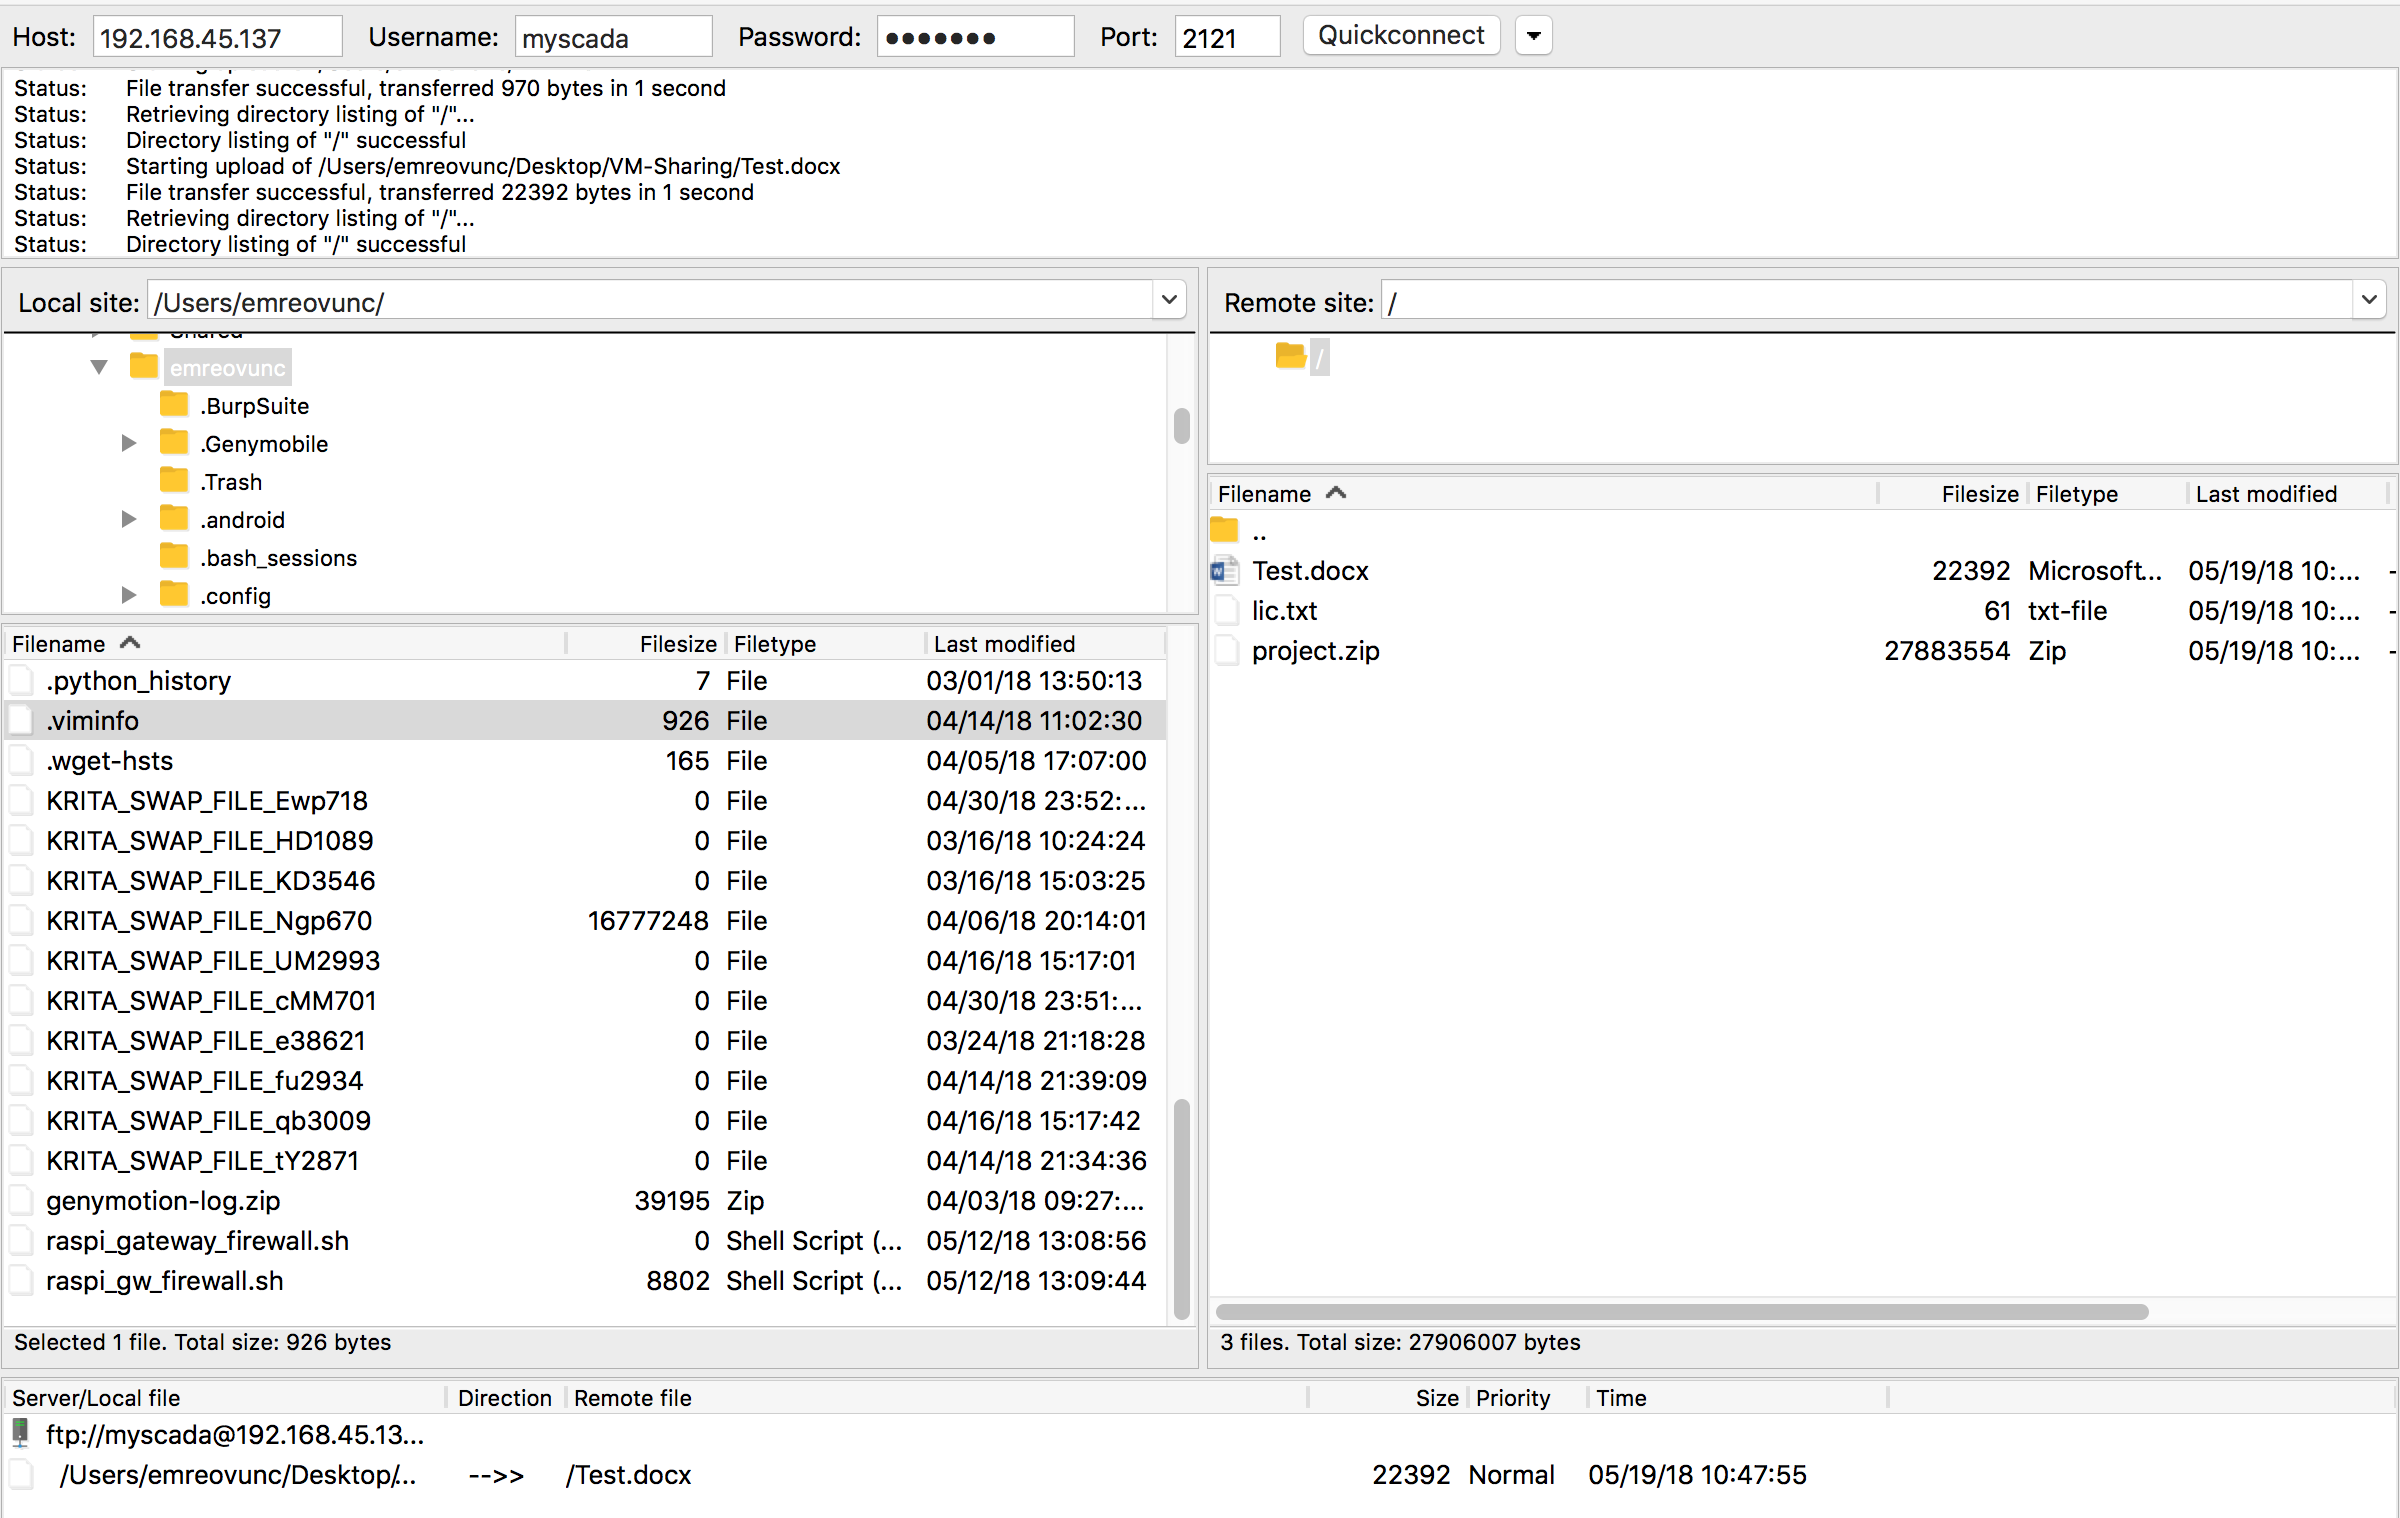
في أحدث إصدار من myPRO (v7)، تم اكتشاف أن معلومات اسم المستخدم وكلمة المرور لخادم FTP -الذي يعمل على المنفذ 2121- محفوظة في الملف باستخدام الهندسة العكسية. يمكن لأي شخص يتصل بخادم FTP بحساب مخوَّل رفع أو تنزيل الملفات على الخادم الذي يشغّل برنامج myPRO.

III. الجانب التقني

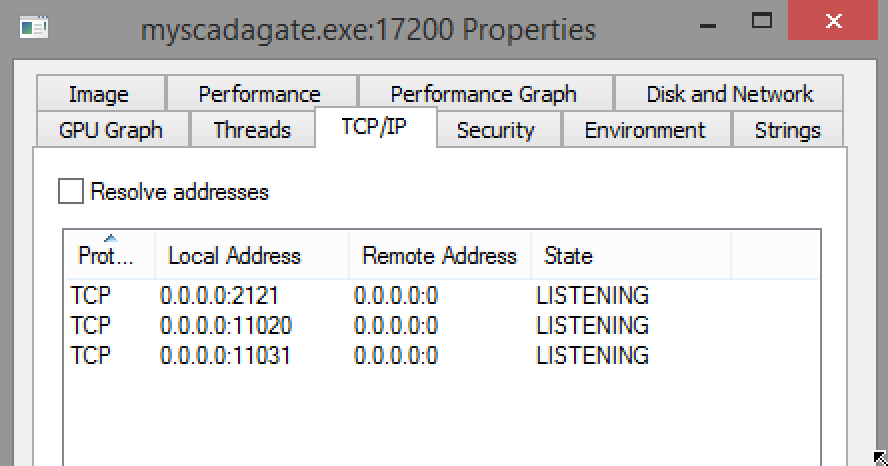
أولاً، اكتشفت المنافذ التي يستمع إليها myPRO. يمكنك الحصول على معلومات حول المنافذ والخدمات التي تعمل عليها باستخدام أمر netstat. كما ترى من الصور، عند تثبيت myPRO، يمكنك رؤية العديد من المنافذ المفتوحة. تعمل الثغرة على جميع المنصات المدعومة.

(username:password) = (myscada:Vikuk63)

alt tag

alt tag

alt tag

في بحثي الأول على نظام Windows، يحتوي myPRO على العديد من العمليات، ولاحظت أن ‘myscadagate.exe’ يستمع إلى المنفذ #2121. المنفذ 2121 مهم لأنه قد يكون خدمة ftp.

alt tag

alt tag

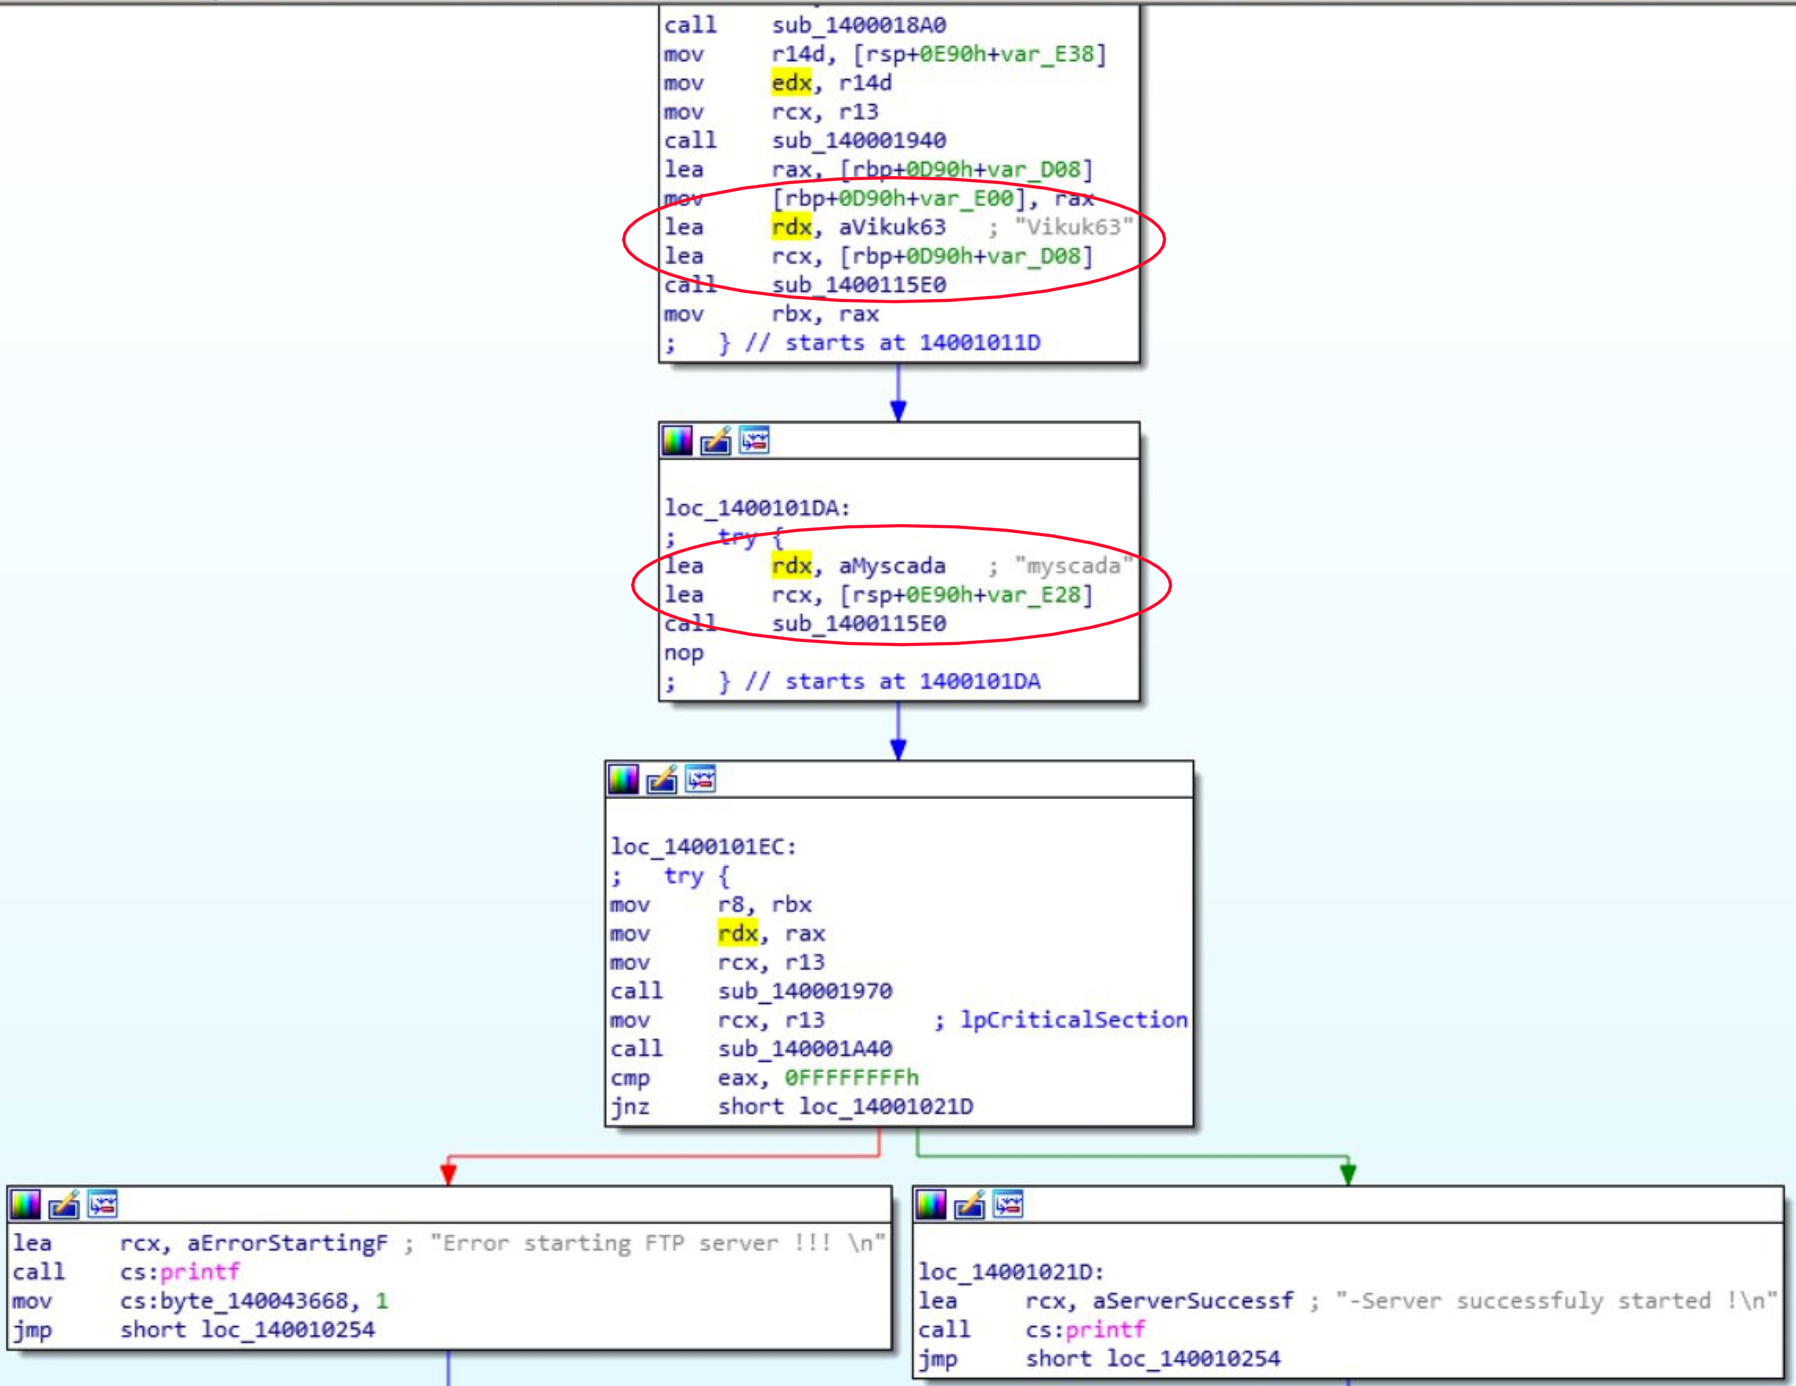
كما ترى من الصورة أدناه، وجدت أنهم وضعوا اسم المستخدم وكلمة المرور (myscada:Vikuk63) في الكود المصدري. لقد حصلت على الوصول عن طريق الاتصال بالمنفذ 2121 لخادم myPRO باستخدام أي عميل FTP.
alt tag

alt tag

alt tag

IV. الحل

كحل بديل، تحتاج إلى تقييد الوصول إلى المنفذ 2121 من الخارج. لا يوجد حل دائم من البائع لأنه لا يتوفر أي تصحيح (patch).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →