Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Prineo_RE — هندسة عكسية للمحرك الذي يشغل ألعاب PriPara على أنظمة الأركيد. | Kitploit

أدوات/GitHubGitHub/exifdev/prineo_re
أمان الأنظمة المدمجةالهندسة العكسيةالتشفيرتحليل الملفات الثنائيةالتعلم والتعليمتحليل البرامج الثابتة
GitHubexifdev/prineo_re

Prineo_RE

هندسة عكسية للمحرك الذي يشغل ألعاب PriPara على أنظمة الأركيد.

عرض المستودع
5136منذ شهر واحدلم تتم المراجعة بعد
مشاركة

نبذة

PriPara (الاسم الداخلي Prineo) هي لعبة أركيد إيقاعية طُوّرت بواسطة SynSophia.

الهدف

كان هدف هذا المشروع هو عكس هندسة صيغة النماذج (model format) الخاصة بسلسلة الأركيد من أجل نقل الشخصيات الحصرية إلى الإصدار الأحدث من اللعبة على Nintendo Switch.

لقطات الشاشة

بعض لقطات الشاشة المثيرة للاهتمام التي التُقطت أثناء عملية الهندسة العكسية.
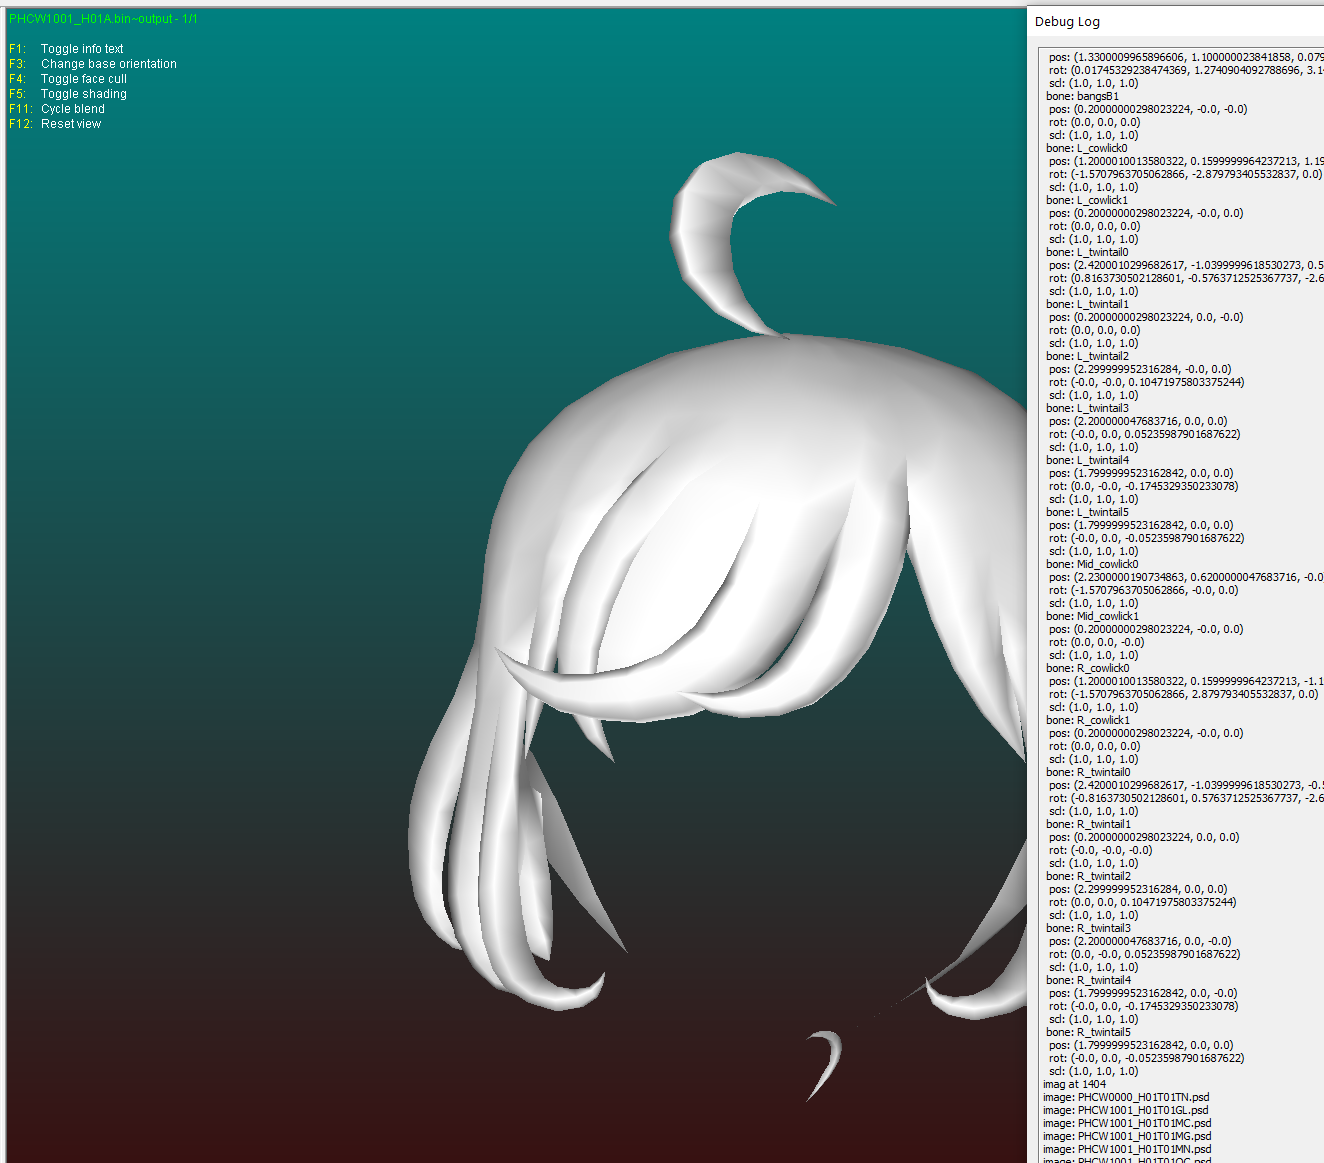

Early Noesis addon import إصدار مبكر من إضافة Noesis — أول استيراد جزئي للنموذج (14-09-2025)
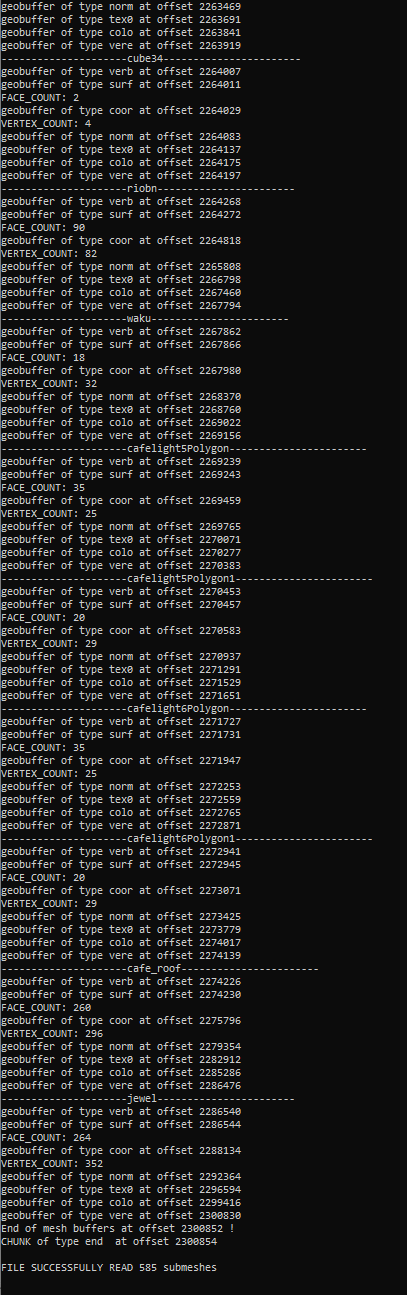

C# model reader قارئ نماذج بلغة C# استُخدم لاختبار تطبيقات إزالة التسلسل (deserialization) (06-12-2025)
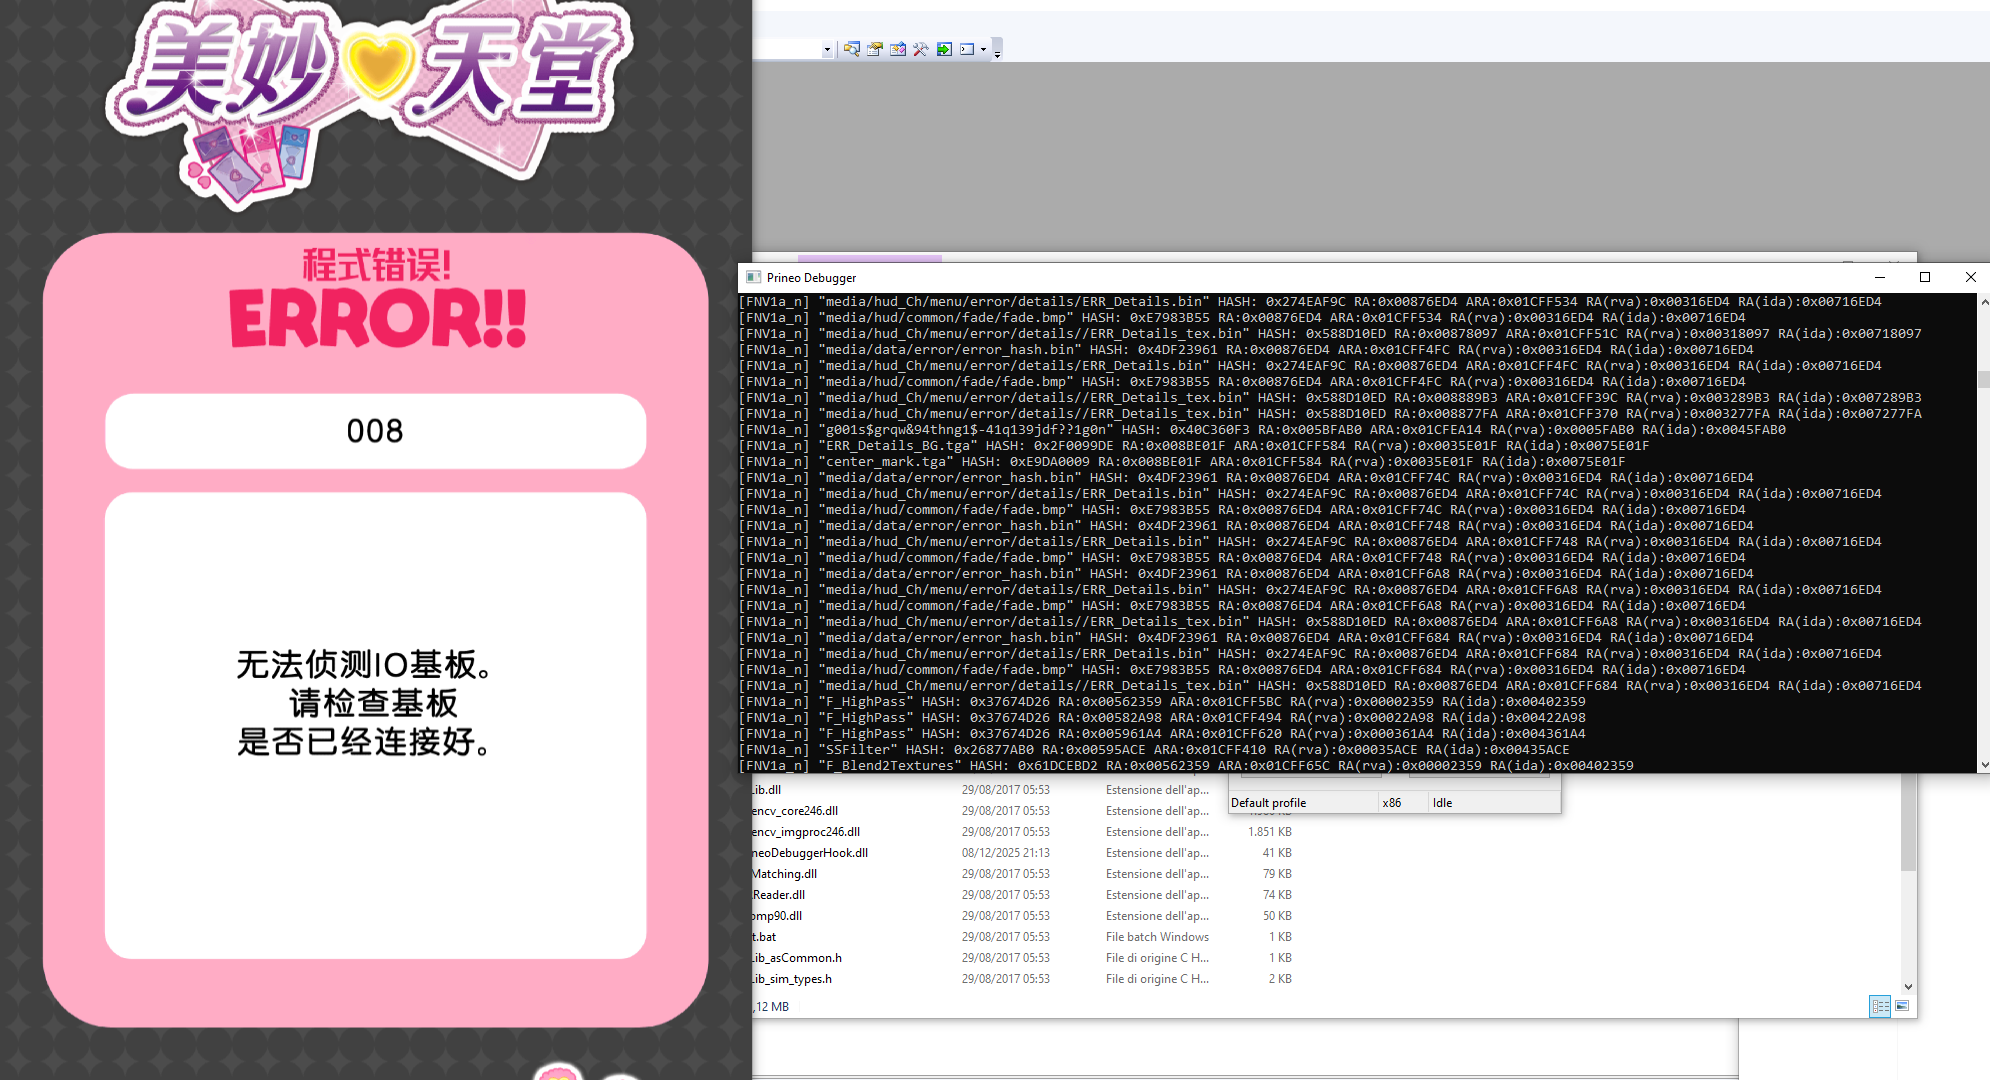

Hooking hashing function تشغيل نسخة مستخرجة ومفكوكة التشفير داخل جهاز افتراضي (VM) واعتراض دالة التجزئة (hashing function) عبر حقن DLL باستخدام MinHook وXenos، مع استخدام الخاصية الجوهرية ReturnAddress لتتبع استدعاءات دالة التجزئة (08-12-2025)
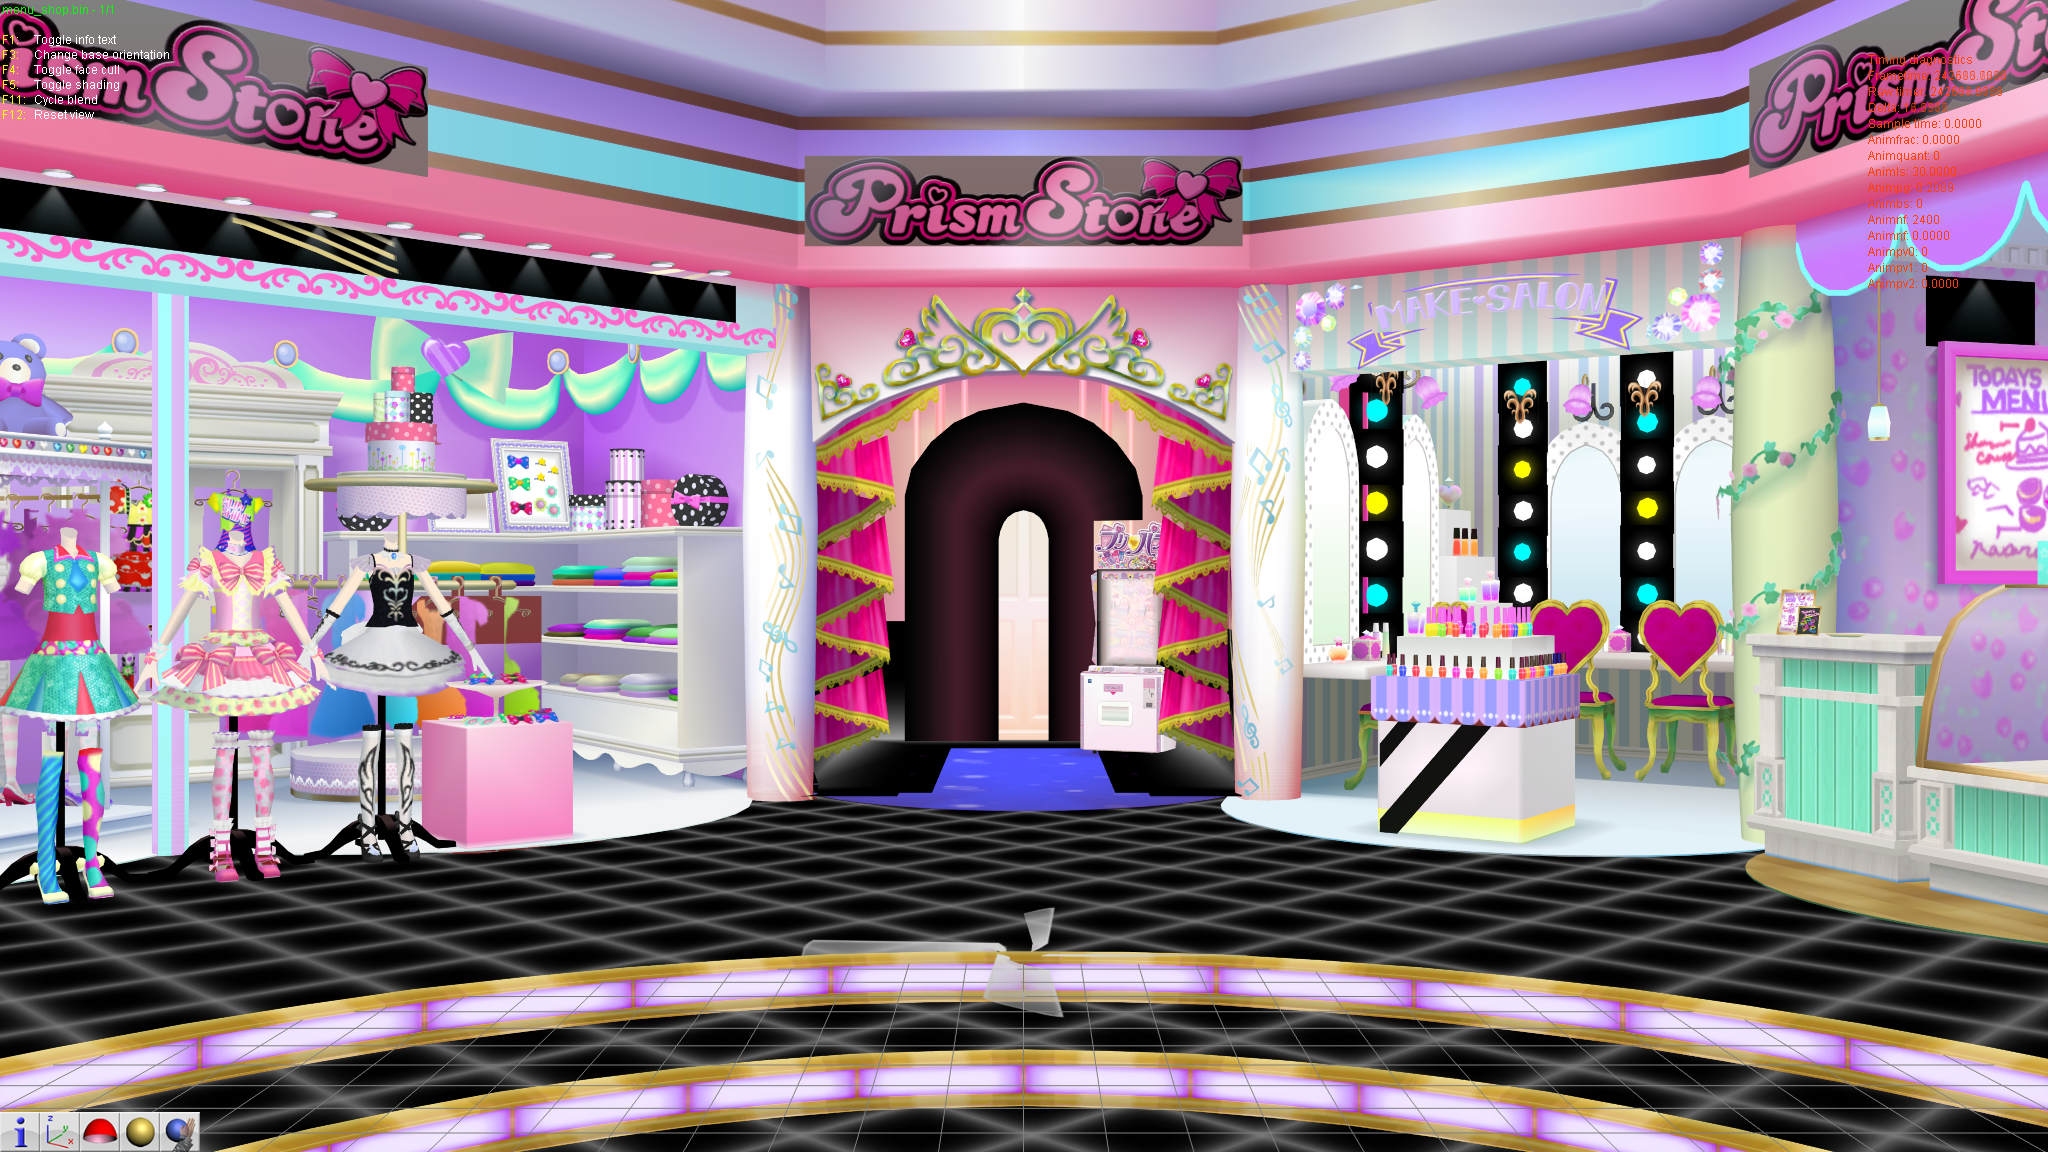

Imported scene مشهد مستورد من اللعبة عبر إضافة Noesis (27-12-2025)
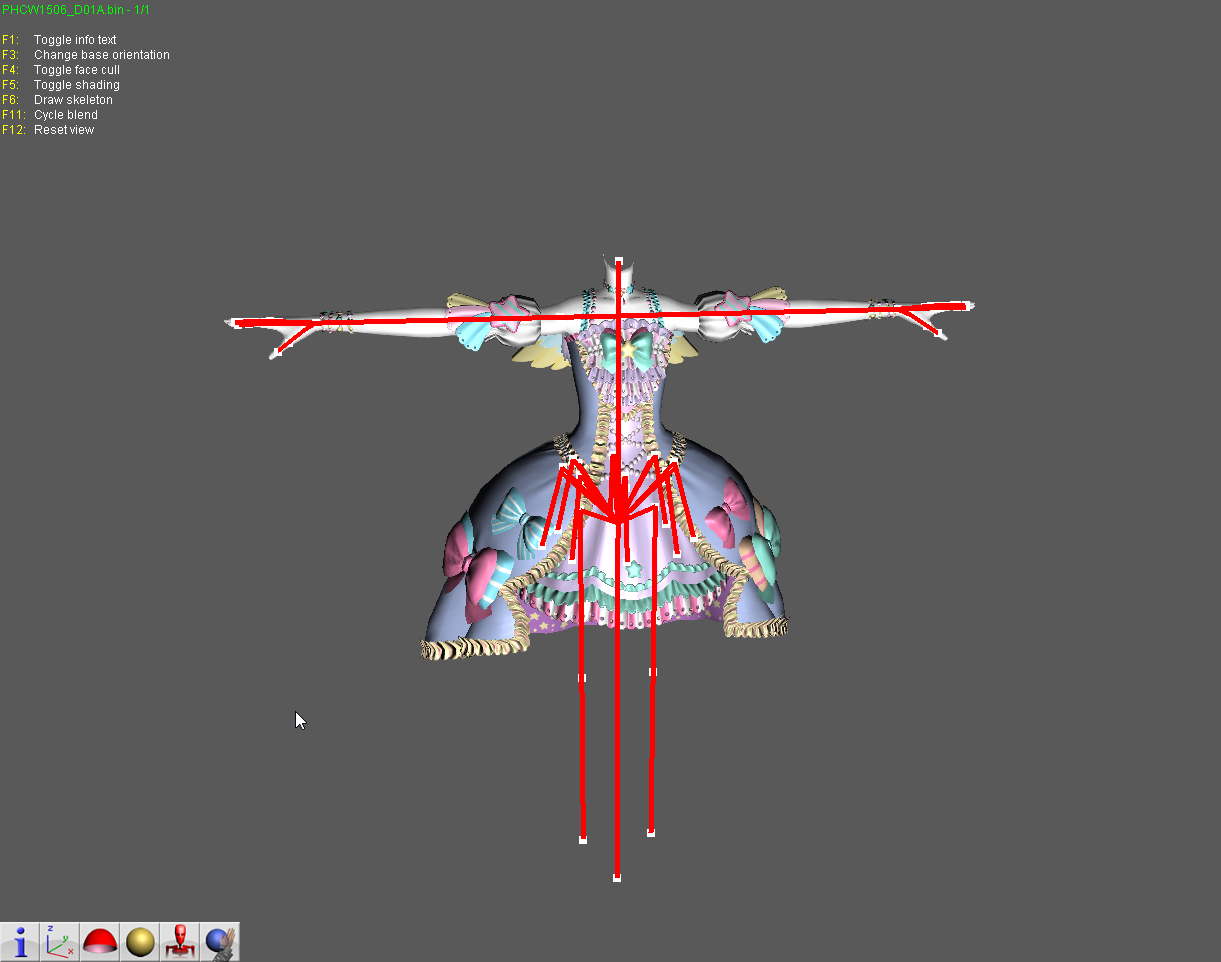

Imported model نموذج مُهيكل (skinned) مستورد من مورد مشفّر عبر إضافة Noesis
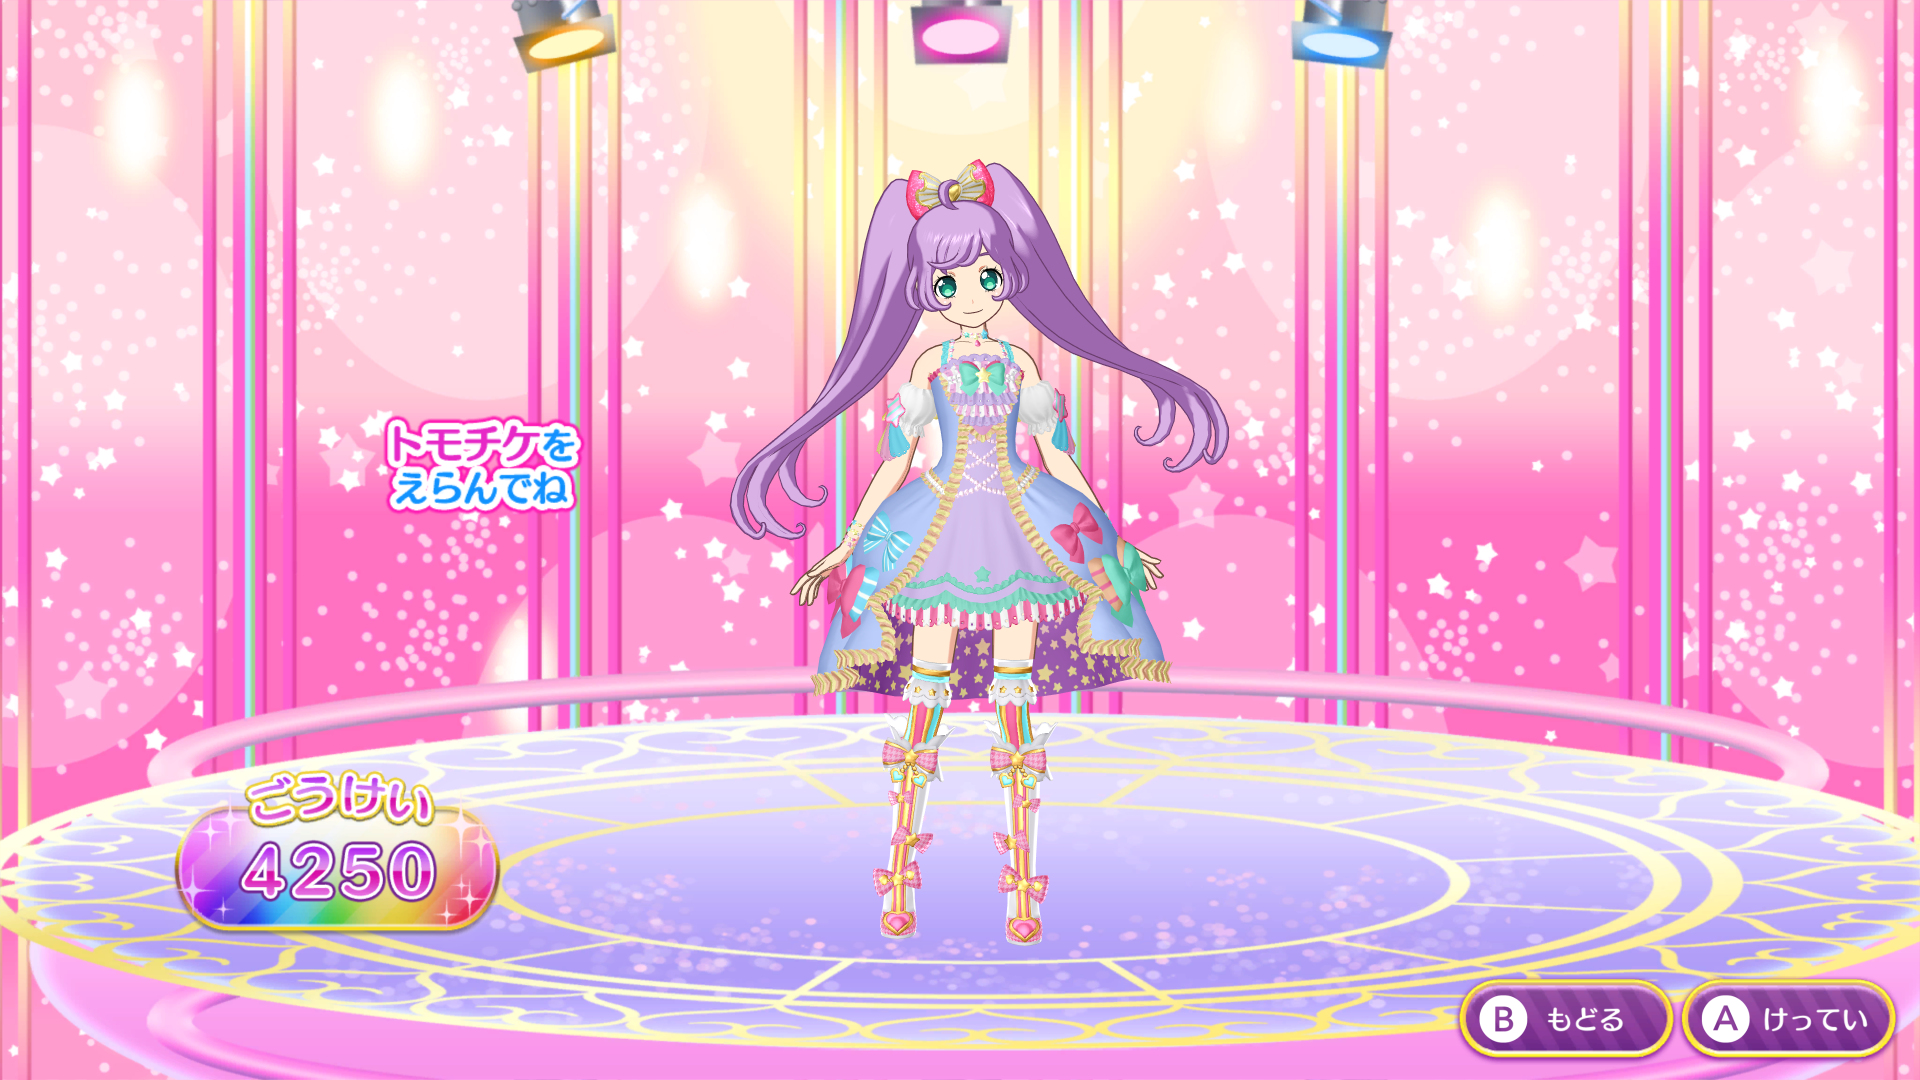

Ported model Ported model2

فستان منقول من PriPara arcade إلى إصدار NintendoSwitch، والنموذج مُصدَّر باستخدام إضافة Noesis


تطبيقات تشفير مخصصة

تُطبّق اللعبة نسخًا معدّلة من البدائيات التشفيرية القياسية.


1. FNV-1

  • ترتيب معكوس للعملية
  • أساس الإزاحة الأولي (initial offset basis) مفقود

التطبيق: https://github.com/ExIfDev/Prineo_RE/blob/main/Noesis/fmt_prineo.py#L1130-L1140


2. Mersenne Twister

  • يطرح بدلًا من الجمع
  • مضاعف مخصص 0x13F8769B
  • مقنّع إلى 31 بت
  • عملية twist معدّلة بثابت مخصص
  • ثوابت قناع (mask) معدّلة

التطبيق: https://github.com/ExIfDev/Prineo_RE/blob/main/Noesis/fmt_prineo.py#L1074-L1128

بحث صيغة الملفات

  • اللعبة: PriPara (Prineo)
  • اتجاه اليد: يمين
  • ترتيب البايتات (Endianness): LE
  • اتجاه لف المثلثات (Triangle Winding): CW
  • النوع: sparse chunk
  • MaxPolyC: 65535
  • MaxBoneC: 255

تشير الوثائق التالية إلى الملفات بعد فك ضغط SSZL.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →