
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit
 nat-lab/cve-2018-5951
ثغرة حجب الخدمة في MikroTik RouterOS
 0xkol/ripple20-digi-connect-exploit
استغلال RCE للثغرة CVE-2020-11896 (ثغرة تجاوز سعة الكومة في IP-in-IP من Ripple20) التي تستهدف Digi Connect ME 9210
 cplusplus17/deco-filepush-disclosure
الإفصاح عن ثغرة قراءة/كتابة ملفات بصلاحيات الجذر في قناة التصحيح الخاصة بـ TP-Link Deco XE75 Pro V3 (أكواد tmpsvr 0xC456/0xF0)، مع تحليل CVSS وإعادة…
 zzz66686/cve-2017-14262
استغلال لـ CVE-2017-14262 يستهدف أجهزة Samsung NVR: يستخرج تجزئة كلمة مرور admin MD5 عبر طلب CGI غير مصادق عليه ويسجل الدخول بالتجزئة للحصول على وصول…
 v0lp3/cve-2022-39066
إثبات المفهوم لثغرة حقن SQL التي تؤثر على راوتر ZTE MF286R.
 tangrs/cve-2026-1668-poc
استغلال إثبات المفهوم لـ CVE-2026-1668.
 jaydcarlson/c2-printf
طباعة رسائل التتبع عبر اتصال مصحح الأخطاء Silicon Labs C2
 dest-3/cve-2023-46012
ثغرة أمنية في LINKSYS AC1900 EA7500v3 IGD UPnP تتمثل في تجاوز سعة المخزن المؤقت للمكدس مما يسمح بتنفيذ التعليمات البرمجية عن بُعد
 nccgroup/zipdefrag
تم تقديمه في Recon Montreal 2018
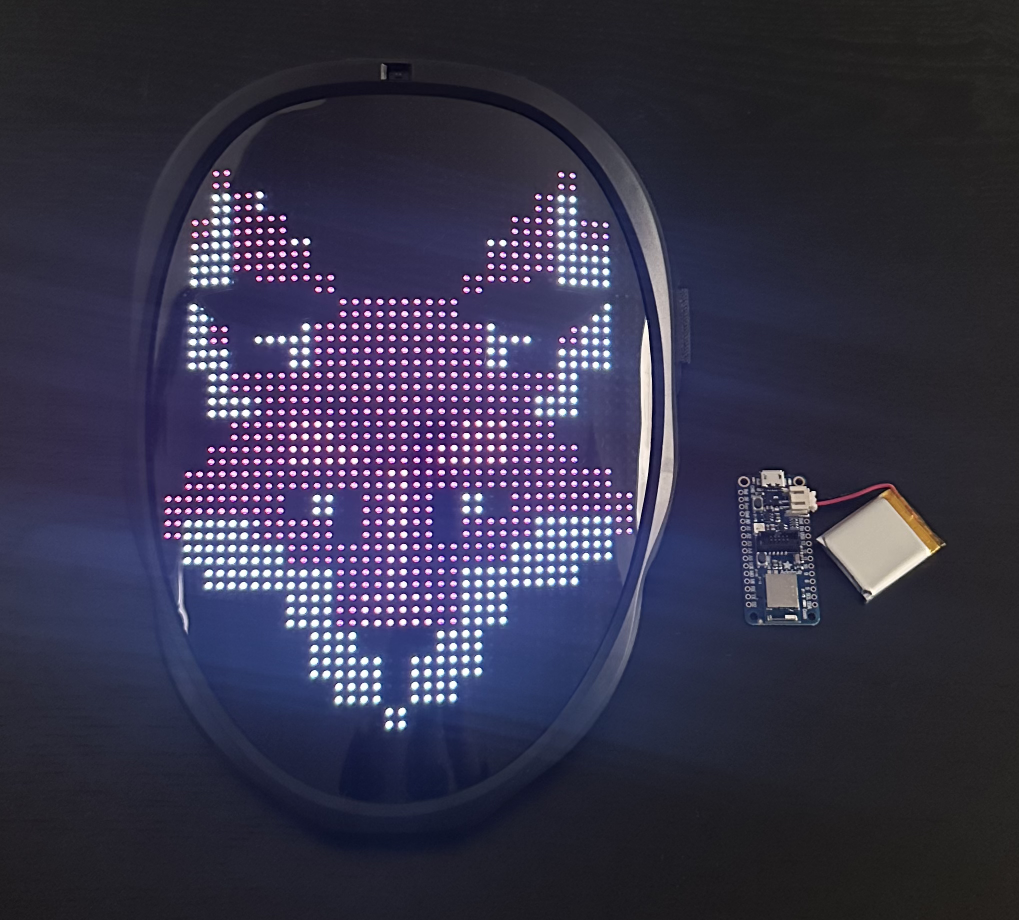 bishopfox/shining-mask
أداة تعتمد على تقنية BLE تكتشف تلقائيًا وتستغل أقنعة Shining LED المضيئة عن طريق رفع صورة مخصصة دون أي تفاعل من المستخدم، مما يثبت وجود ثغرات أمنية…
 oscardagrach/cve-2019-5700
CVE-2019-5700
 aureliusivan/ubl-itel-s23
فتح قفل Bootloader لهاتف Itel S23 (S665L) / Unisoc T606 باستخدام CVE-2022-38694
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC لـ CVE-2025-24132 (AirBourne). حالياً يقوم فقط بتفعيل الفائض ويسبب تعطلًا.
 tylermcm/wonderlanternz7
مختبر بحثي تجريبي لبرنامج ثابت (firmware) لكاميرا Nikon Z7: أداة تعديل المصدر، وبيئة محاكاة QEMU، وأدوات التحقق لبناء صور برامج ثابتة معدّلة…
 nonamecoder/cve-2023-22906
إثبات المفهوم لـ CVE-2023-22906
 j-baines/even-you-brutus
القاموس القوة الغاشمة لواجهة الويب Mikrotik RouterOS 6.x
 bishopfox/you-re-doing-iot-rng
النتائج وكود الأجهزة من عرض DEF CON 29 "أنت تقوم بعمل IoT RNG"
 nccgroup/thingernet-graph
نص برمجي بلغة Python لتوليد تمثيل Cypher في neo4j لمجموعة من أجهزة إنترنت الأشياء بغرض التصور المرئي والاستعلام.








