
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 binderlabs/dircreate2system
تسليح ثغرات إنشاء الدلائل ذات الصلاحيات المرتفعة عبر Windows Error Reporting للحصول على NT SYSTEM
 appsecco/vulnerable-mcp-servers-lab
مجموعة من الخوادم المعرَّضة للثغرات عمداً لتعلّم اختبار الاختراق لخوادم MCP.
 zer0condition/gdrvloader
مُحمل برنامج تشغيل غير موقّع باستخدام CVE-2018-19320
 zhuyansen/awesome-ai-reverse-engineering
أدوات هندسة عكسية مفتوحة المصدر للذكاء الاصطناعي لوكلاء البرمجة: Ghidra MCP، وIDA Pro MCP، وjadx، وFrida، ومهارات وREA. 122 مستودعًا، كل منها مقروء…
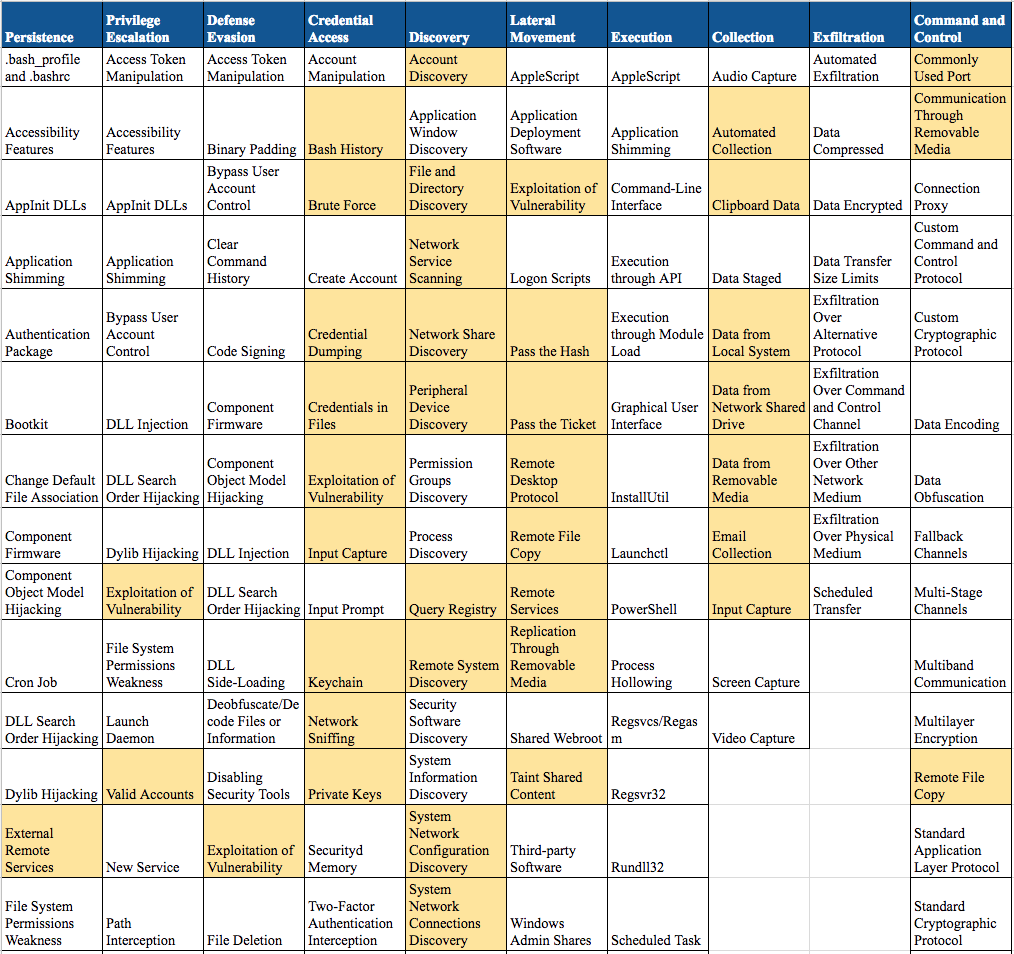 0x4d31/deception-as-detection
تقنيات الكشف القائمة على الخداع المرتبطة بإطار MITRE’s ATT&CK
 jymcheong/autottp
تكتيكات وتقنيات وإجراءات آلية
 nextronsystems/ransomware-simulator
أداة محاكاة آمنة لبرامج الفدية لاختبار كشف مضادات الفيروسات. تحاكي مرحلة الماكرو، حذف نسخة الظل للحجم، تشفير المستندات، وإسقاط الملاحظات دون الإضرار…
 arosenmund/defcon33_silence_kill_edr
مواد ورشة عمل DEFCON تطبيقية لقتل وإسكات وكلاء EDR: إعداد المختبر، BYOVD، أدوات مراوغة مخصصة بلغة C/C++، والهندسة العكسية.
 fknmega/aether
وكيل أبحاث أمنية واستخبارات مفتوحة المصدر (OSINT) مدفوع بالذكاء الاصطناعي يبني رسمًا بيانيًا معرفيًا حيًا من البيانات العامة، مع أدوات استطلاع مرفقة…
 fportantier/vulpy
تطبيق Python ضعيف لتعلم التطوير الآمن
 samyk/quickjack
Quickjack هي أداة تعتمد على النقر لتوليد هجمات النقر الخبيثة وتقطيع الإطارات المتقدمة بشكل بديهي.
 cy4nguy/python-ransomware
كود مصدر كامل لبرنامج الفدية بلغة Python مع توثيق كامل.
 gojue/ehids-agent
نظام كشف التسلل قائم على المضيف لنظام Linux يعتمد على eBPF.
 helixo32/crimsonedr
محاكاة سلوك AV/EDR لتدريب تطوير البرامج الضارة
 chompie1337/linux_lpe_ebpf_cve-2021-3490
استغلال تصعيد الامتيازات المحلية لنواة Linux المعتمد على eBPF والذي يستهدف CVE-2021-3490. يوفر وصول شل الجذر على نوى Ubuntu الضعيفة من 5.8.0-25 إلى…
 iss4cf0ng/openpetya
إثبات مفهوم لـ bootkit وتطبيق إقلاع UEFI مستوحى من برنامج الفدية Petya، مكتوب بلغة Assembly و C و C++
 binarly-io/supplychainattacks
مستودع منسّق لهجمات سلسلة توريد البرامج الثابتة الموثّقة، يضم مؤشرات الاختراق (IoCs) وأدوات الكشف ومراجع لمساعدة المدافعين على فهم ومواجهة اختراقات…
 antropos17/aegis
EDR مفتوح المصدر لوكلاء الذكاء الاصطناعي. يراقب العمليات والوصول إلى الملفات ونشاط الشبكة والشذوذات السلوكية في الوقت الفعلي باستخدام 110 بصمات وكلاء…








