

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ransomware-simulator — أداة محاكاة آمنة لبرامج الفدية لاختبار كشف مضادات الفيروسات. تحاكي مرحلة الماكرو، حذف نسخة الظل للحجم، تشفير المستندات، وإسقاط الملاحظات دون الإضرار بالملفات الحقيقية. | Kitploit
أدوات/GitHubGitHub/nextronsystems/ransomware-simulator
أدوات دفاعيةتحليل البرمجيات الخبيثةاختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubnextronsystems/ransomware-simulator

ransomware-simulator

أداة محاكاة آمنة لبرامج الفدية لاختبار كشف مضادات الفيروسات. تحاكي مرحلة الماكرو، حذف نسخة الظل للحجم، تشفير المستندات، وإسقاط الملاحظات دون الإضرار بالملفات الحقيقية.

مشاركة
عرض المستودع
4855847منذ 4 سنواتتمت المراجعة من قبل Kitploit

كويكباك - محاكي برامج الفدية

  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\ 

Nextron Systems GmbH

الهدف من هذا المستودع هو توفير طريقة بسيطة وغير ضارة للتحقق من حماية برنامج مكافحة الفيروسات الخاص بك ضد برامج الفدية.

تقوم هذه الأداة بمحاكاة سلوك برامج الفدية النمطي، مثل:

  • البدء من ماكرو مستند Word
  • حذف نسخ الظل لوحدة التخزين
  • تشفير المستندات (مضمنة وتم إسقاطها بواسطة المحاكي في مجلد جديد)
  • إسقاط ملاحظة فدية على سطح مكتب المستخدم

لا يقوم محاكي برامج الفدية بأي إجراء يؤدي فعليًا إلى تشفير الملفات الموجودة مسبقًا على الجهاز، أو حذف نسخ الظل لوحدة التخزين. ومع ذلك، يجب أن تؤدي أي منتجات مكافحة فيروسات تبحث عن مثل هذا السلوك إلى إطلاق التنبيه.

يمكن أيضًا تعطيل كل خطوة، كما هو مذكور أعلاه، عبر علامة سطر أوامر. يتيح لك ذلك التحقق من الاستجابات للخطوات اللاحقة أيضًا، حتى إذا اكتشف برنامج مكافحة الفيروسات الخطوات المبكرة.

الاستخدام

Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.

أمر التشغيل:

Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     الدليل الذي سيتم فيه تخزين الملفات التي سيتم تشفيرها (الافتراضي "./encrypted-files")
    --disable-file-encryption        لا تحاكي تشفير المستندات
    --disable-macro-simulation       لا تحاكي البدء من ماكرو عن طريق بناء سلسلة العمليات التالية: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              لا تسقط ملاحظة فدية زائفة
    --disable-shadow-copy-deletion   لا تحاكي حذف نسخ الظل لوحدة التخزين
-h, --help                           help for run
    --note-location string           موقع ملاحظة الفدية (الافتراضي "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")
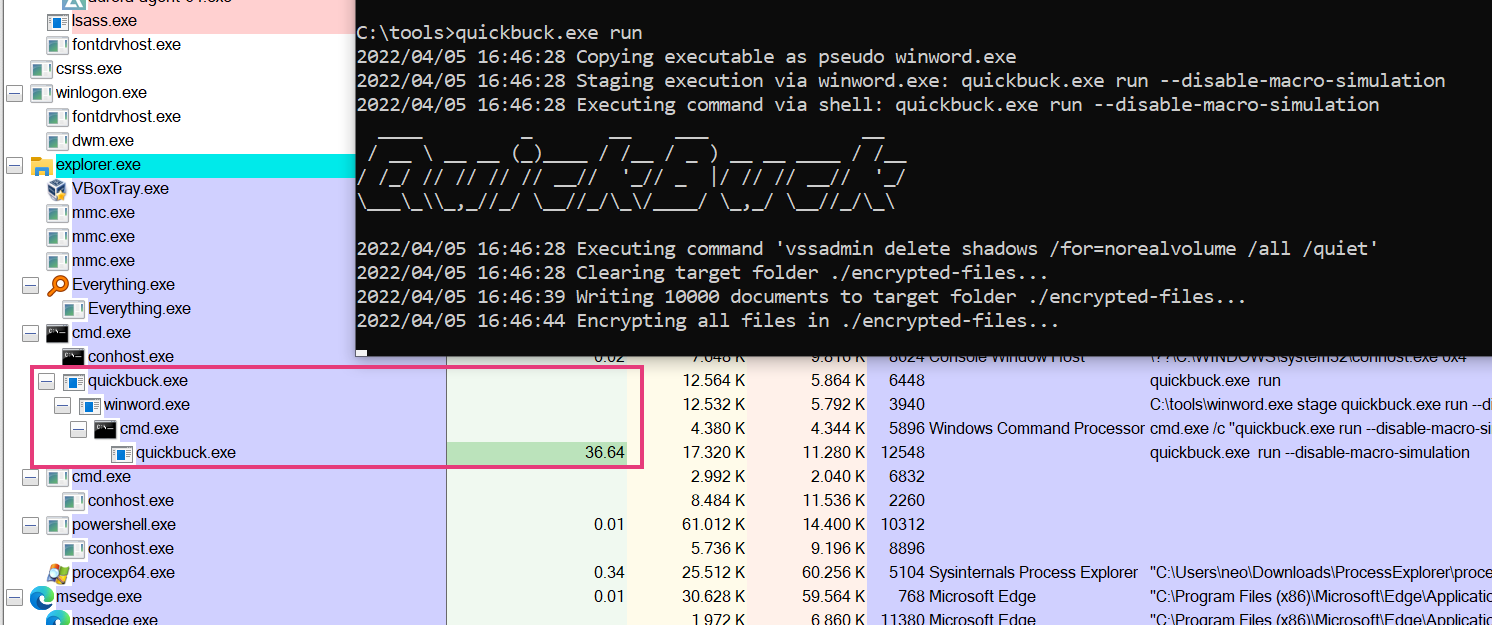

لقطات الشاشة

شجرة التنفيذ والعمليات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





