Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Aegis — EDR مفتوح المصدر لوكلاء الذكاء الاصطناعي. يراقب العمليات والوصول إلى الملفات ونشاط الشبكة والشذوذات السلوكية في الوقت الفعلي باستخدام 110 بصمات وكلاء و73 قاعدة كشف. محلي فقط، دون أي قياس عن بُعد. | Kitploit
أدوات/GitHubGitHub/antropos17/aegis
أدوات دفاعيةأمن الشبكاتاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثأمن الذكاء الاصطناعيكشف الشذوذ
GitHubantropos17/aegis

Aegis

EDR مفتوح المصدر لوكلاء الذكاء الاصطناعي. يراقب العمليات والوصول إلى الملفات ونشاط الشبكة والشذوذات السلوكية في الوقت الفعلي باستخدام 110 بصمات وكلاء و73 قاعدة كشف. محلي فقط، دون أي قياس عن بُعد.

عرض المستودع
14220205منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

AEGIS. وكلاؤك يملكون صلاحية الوصول. أنت تستحق الرؤية. لوحة تحكم أمنية محلية لوكلاء البرمجة بالذكاء الاصطناعي.

AEGIS — اطّلع على ما يفعله وكلاؤك من الذكاء الاصطناعي

وكلاؤك يملكون صلاحية الوصول. أنت تستحق الرؤية.

تضع AEGIS نشاط وكلاء الذكاء الاصطناعي المحلي في لوحة تحكم سطح مكتب واحدة. تتبّع عمليات الوكلاء المكتشفة مثل Claude Code وCodex وCursor وغيرها، وحقّق في ملاحظات الملفات الحساسة واتصالات الشبكة، وراجع مشروعًا أو مهارة قبل تشغيلها. مفتوح المصدر. Windows أولًا. لا اشتراك للمراقبة.

نزّل نسخة Windows التجريبية →   ·   استكشف AEGIS   ·   شاهد الواجهة

CI status MIT license Windows beta Monitoring data stays local

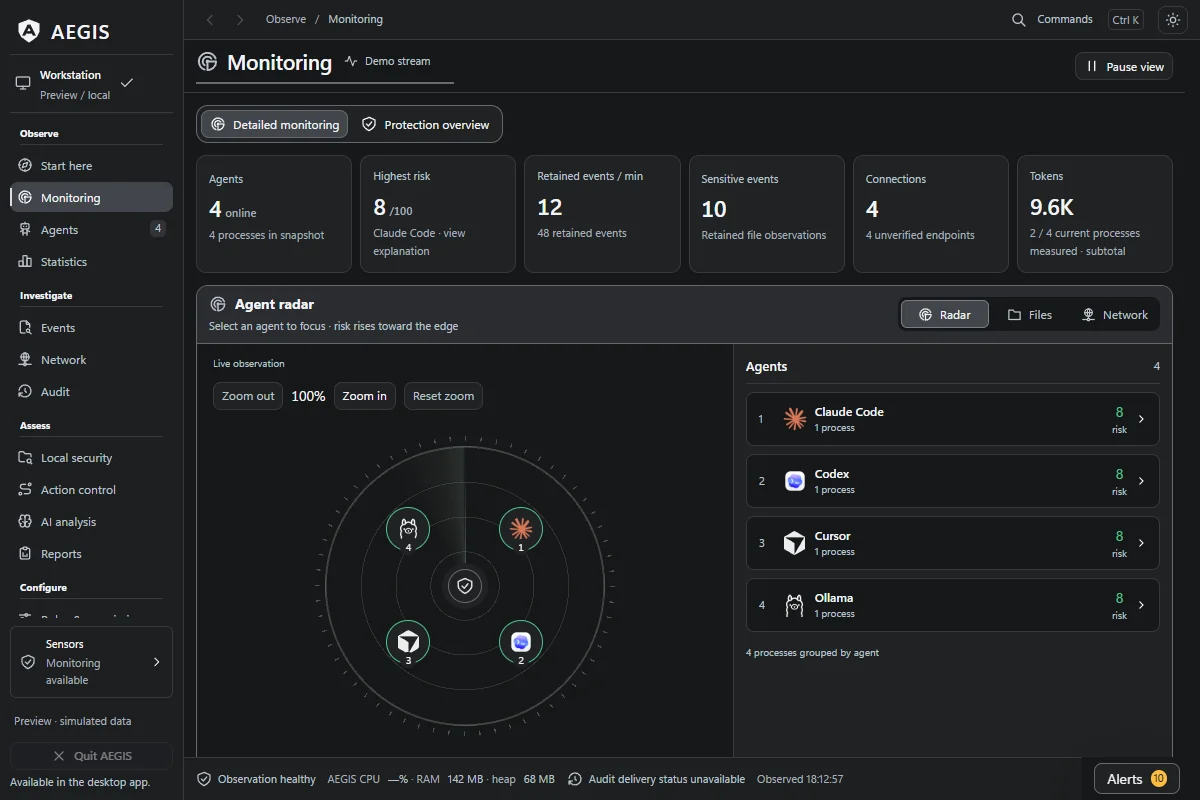
AEGIS Monitoring workspace: agent activity, resource charts and investigation tools

معاينة للواجهة ببيانات محاكاة، التُقطت في 11 أكتوبر 2026. لقطات الشاشة ومصدرها.

من «ماذا حدث للتو؟» إلى شيء يمكنك فحصه

  • تتبّع الوكيل الذي يقف خلف النشاط. استكشف العمليات المكتشفة، وأشجار العمليات الأصلية والفرعية، وملاحظات الملفات، ونقاط نهاية TCP في مكان واحد.
  • حقّق في النشاط الحساس. افتح تنبيهًا، وافحص أدلته وإسناده، ثم احتفظ بتقرير للمراجعة لاحقًا.
  • افحص مشروعًا قبل التشغيل التالي. راجع مشروعًا أو مهارة أو ملف تعريف وكيل محدّدًا بحثًا عن نتائج ثابتة وأدلة إعداد وتغييرات منذ لقطة محفوظة.
  • افهم استخدام Claude Code. افحص المجاميع الفرعية المقيسة للرموز من الجلسات المحلية المطابقة والتكاليف المقدّرة إلى جانب مخططات الموارد.
  • أضف ضوابط حيث تختار. اضبط سياسات إجراءات صريحة وبوابات MCP للتحقق من صحة المسارات المحددة. النطاق والإعداد.

تعمل المراقبة دون إضافة وكيل. فهي تراقب وتسجّل؛ أما الحجب التلقائي فيتطلب مسارًا مدعومًا مُعدًّا بشكل منفصل. قد يكون التعرّف والإسناد غير مكتملين. Windows هي المنصة الأساسية؛ وتبقى macOS وLinux تجريبيتين. القدرات والحدود.

التثبيت · استخدام AEGIS · الأسئلة الشائعة · خارطة الطريق · التوثيق · المساهمة

إصدار المصدر الحالي: 0.25.0-beta يحتوي كل مثبّت على الميزات الموجودة عند وسم إصداره. تحقّق من تنزيلك · جاهزية النسخة التجريبية

أبرز ميزات 0.25.0-beta

تتضمن نسخة Windows التجريبية المنشورة في 12 نوفمبر 2026 (UTC) بيان مثبّت موقّعًا وهذه التحسينات:

  • اختر من بين ثماني لغات للواجهة. تتوفر الإنجليزية والبرتغالية البرازيلية والإسبانية والفرنسية والألمانية واليابانية والصينية المبسطة والروسية في الإعدادات. تستخدم الكتالوجات الستة الجديدة ترجمات آلية مع تصحيحات موجّهة؛ وتعود الرسائل المفقودة إلى الإنجليزية. تفاصيل اللغة.
  • اقرأ إشعارات الشذوذ المترجمة. تستخدم تنبيهات الشذوذ المنبثقة الآن كتالوج ترجمة الواجهة، مع الرجوع إلى الإنجليزية للرسائل المفقودة.
  • اقرأ النتائج الملتقطة في لغتك المحددة. تتبع الطوابع الزمنية للأمان المحلي والنتائج المستوردة والتقاط الحاويات لغة الواجهة المحددة.

يحتفظ هذا الإصدار باستبدال تصدير JSON/CSV الأكثر أمانًا، وعدم اليقين الصريح في التسعير، ومقارنة نتائج الأمان المحلي، ومسار وحدة تحكم المالك في Windows المُهيأ صراحةً. تسرد ملاحظات الإصدار أيضًا تحديثات تبعيات وقت التشغيل والتطوير.

يميّز سجل الجاهزية بين سلامة الإصدار، وفحوصات المصدر، وسيناريوهات وقت التشغيل التي تم اختبارها على حزم سابقة محددة.

ابدأ من هنا

لجلسة سطح مكتب أولى: ثبّت نسخة تجريبية موثّقة، وافتح Monitoring أثناء تشغيل وكيل البرمجة الخاص بك، ثم اختر وكيلًا لفحص نشاطه المرصود. لمراجعة قبل تشغيل كود غير مألوف، افتح Local security واختر مجلد المشروع. لا حاجة إلى مفتاح API لمزوّد الخدمة لسير العمل هذه.

خطوتك التاليةإلى أين تذهب
استكشف الواجهةاعرض لقطات الشاشة دون تثبيت، أو شغّل معاينة المتصفح من المصدر. كلاهما يستخدم بيانات محاكاة.
استخدم تطبيق سطح المكتب في Windowsاختر إصدارًا منشورًا وتحقق من مثبّته، ثم اتبع سير عمل سطح المكتب.
ساعد في تحسين AEGISابحث عن مساهمة حسب المهارة، وتحقق من طلبات السحب النشطة بحثًا عن تداخل، أو اطرح سؤالًا.

ما الذي يفعله AEGIS

المجالالتغطية
العمليات112 وكيلًا (265 بصمة لاسم العملية)، وأشجار العمليات، واكتشاف مضيف IDE والإضافات؛ Windows أساسي، وmacOS/Linux تجريبي
الملفاتالتغييرات في الأدلة الحساسة المُهيأة ومسارات إعداد الوكيل؛ وملاحظات مقبض الملفات المفتوحة وRestart Manager في Windows
الشبكةنقاط نهاية TCP لمعرّفات العمليات (PIDs) الخاصة بالوكلاء المكتشفين، وأسماء نقاط النهاية، وأحكام allowlisted / unknown / flagged
السلوك73 قاعدة كشف للمسارات الحساسة عبر 8 فئات، وأساسيات متجددة لـ 10 جلسات، وتقييم الشذوذ وأدلة التسلسل
الموارد والاستخداممخططات CPU/RAM، وفحوصات LLM المحلية، والمجاميع الفرعية لرموز Claude Code والتكاليف المقدّرة
جرد وقت التشغيلأسماء توزيعات WSL قيد التشغيل ومرشحات Docker/Linux-native Podman المحلية؛ حداثة صريحة، دون فحص عمليات الضيف
المراجعة المحليةجرد المشروع والمهارات والملفات الشخصية؛ النتائج الثابتة، ومقارنة اللقطات المحفوظة، واستيراد التقارير دون اتصال
التحقيقنسخ الوكلاء، وعروض الملفات/الشبكة، والتنبيهات، وسجل التدقيق، والإحصاءات، وعمليات التصدير JSON/CSV/HTML/ZIP

لا تتطلب المراقبة أي إضافة وكيل أو اشتراك. تراقب المراقبة الافتراضية وتسجّل؛ ولا تحظر الأوامر أو تحتوي الوكلاء تلقائيًا. الإنهاء والتعليق والاستئناف إجراءات يدوية. راجع دليل القدرات الكامل.


التثبيت

Windows

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →