
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 karthikuj/cve-2022-42889-text4shell-docker
إثبات مفهوم معزول بـ Docker لـ CVE-2022-42889 (Text4Shell) مع حمولات RCE قائمة على البرامج النصية وDNS وبحث URL للاختبار الأمني والتعليم.
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 xh4h/satellian-cve-2020-7980
نص برمجي PoC يُظهر ثغرة RCE في جهاز تحكم Intellian Satellite
 makuga01/cve-2024-48990-poc
PoC لـ CVE-2024-48990
 dinosn/wp2shell-lab
كاشف غير إتلافي + مختبر Docker لأداة wp2shell (التباس مسار REST /batch/v1 CVE-2026-63030 + حقن SQL عبر author__not_in CVE-2026-60137) في نواة…
 arsolutioner/fortigate-belsen-leak
مستودع أبحاث يتتبع عناوين IP المتأثرة بتسريب إعدادات Fortigate المرتبط بـ CVE-2022-40684 من مجموعة Belsen
 nextcloud/security-advisories
👮 نصائح أمنية لـ Nextcloud
 nova-hunting/nova-tracer
NOVA - نظام حماية كلود كود من هجمات حقن الأوامر
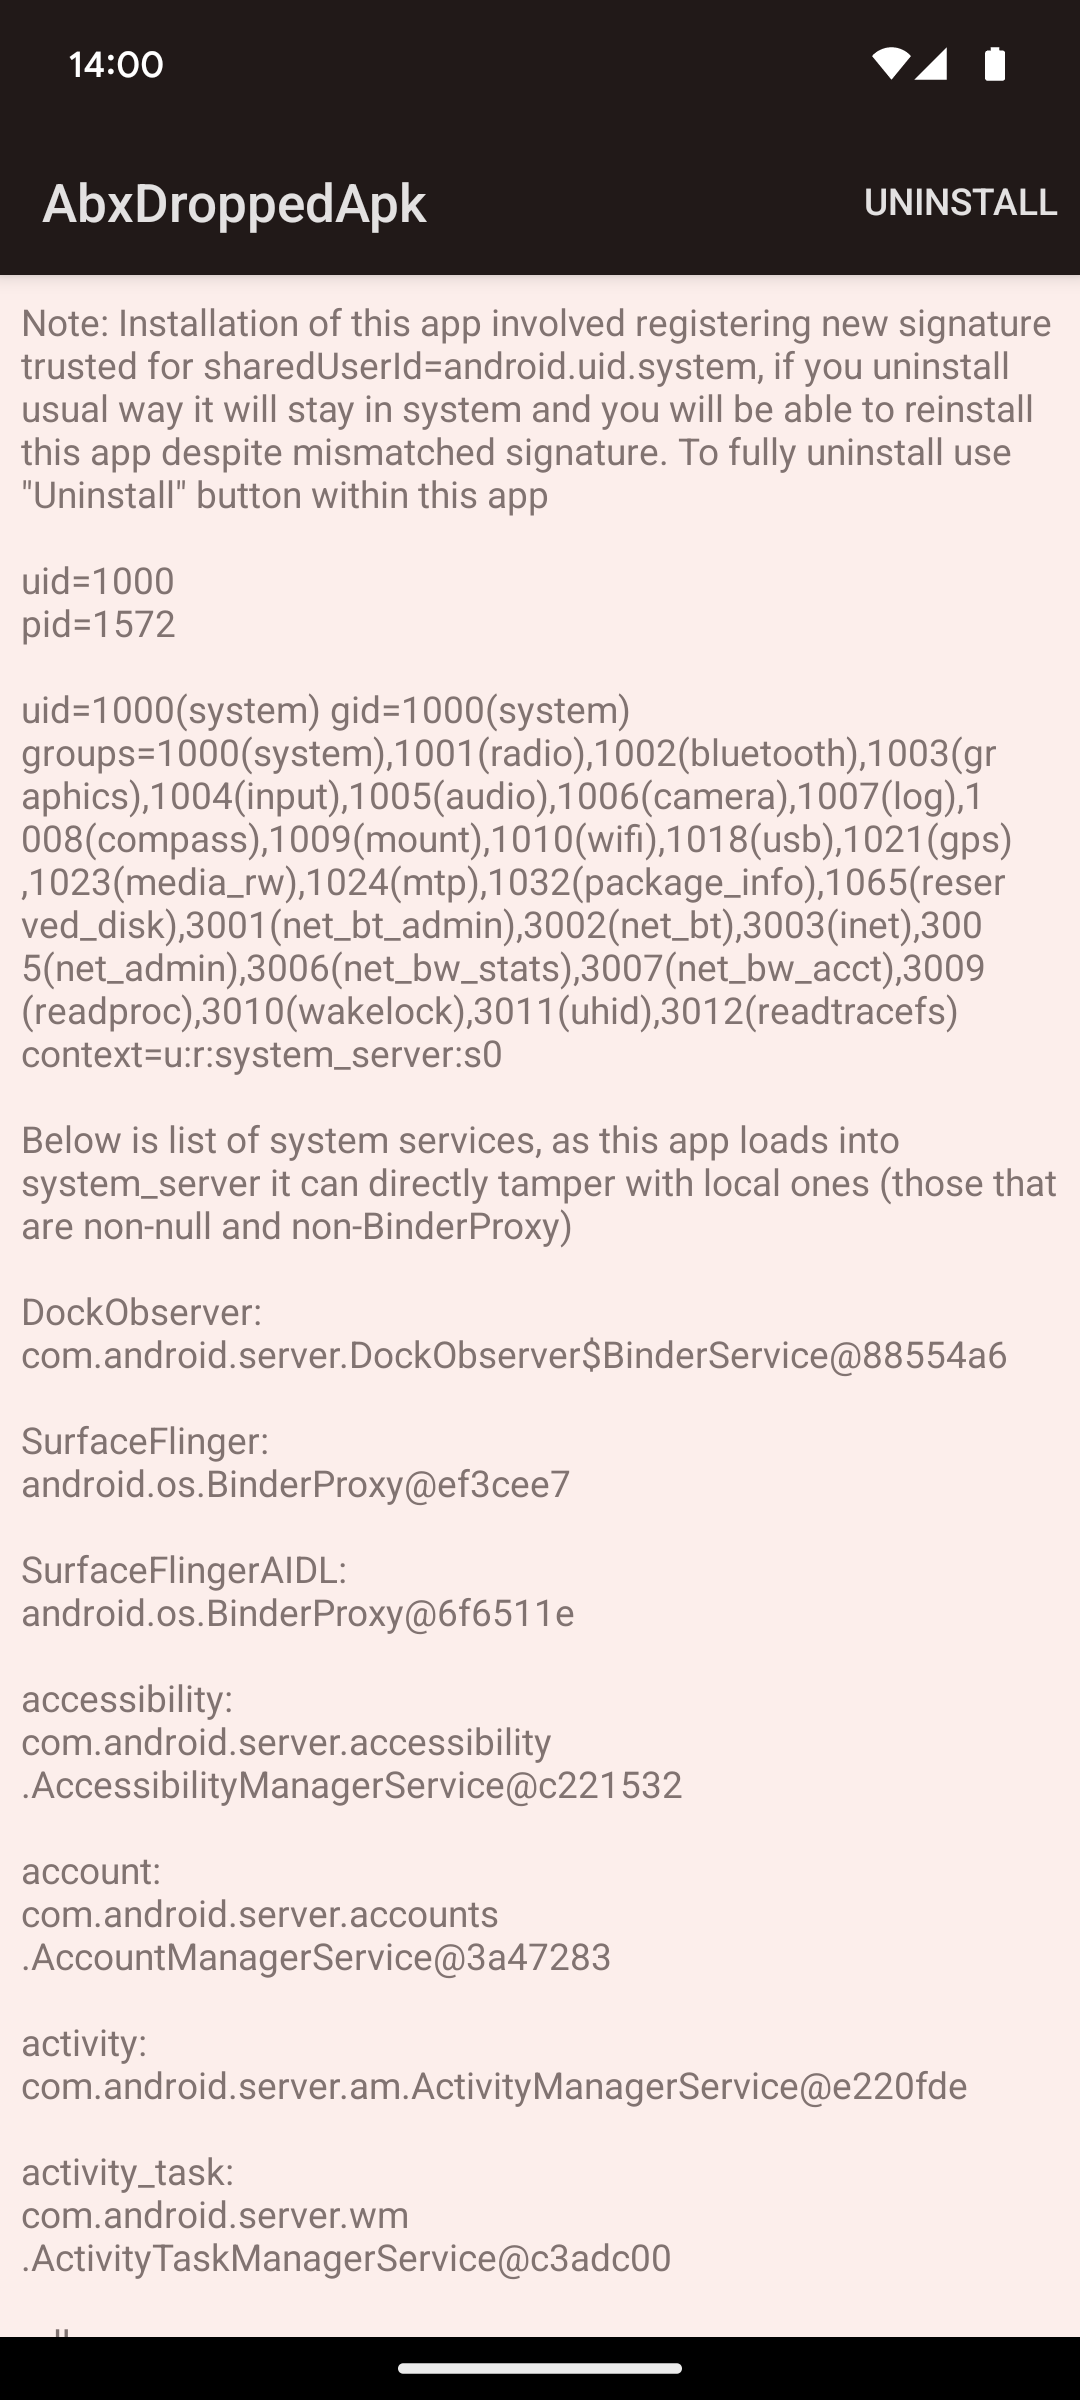 michalbednarski/abxoverflow
تقرير واستغلال لثغرة CVE-2024-34740، فيض عدد صحيح في BinaryXmlSerializer في أندرويد يؤدي إلى كتابة ملف إلى system_server ومن ثم إلى تنفيذ كود داخل…
 trustedsec/reel
إطار عمل لمحاكاة التصيد ورفع التوعية، للحملات القائمة على العقد، والتقاط بيانات الاعتماد، والتسليم عبر SMTP، وCAPTCHA، وإعادة استخدام بيانات الاعتماد…
 priyanshu-rawa/cybersecurity-handbook
قاعدة معرفة مفتوحة المصدر للأمن السيبراني تضم أكثر من 400 ملاحظة ومختبر وأوراق مرجعية سريعة تغطي الهجوم والدفاع والتشفير والسحابة والتحليل الجنائي.
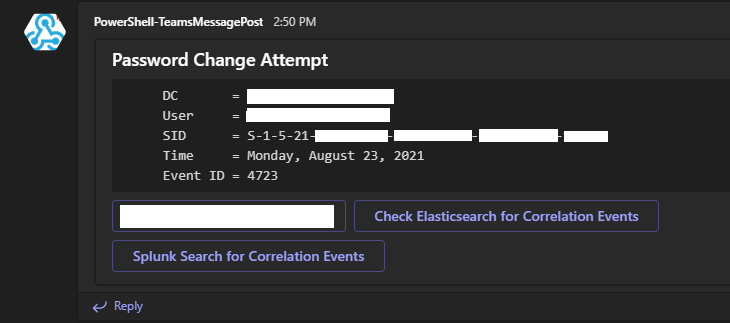 osbornepro/btps-secpack
مجموعة أدوات أمنية قائمة على PowerShell للشركات الصغيرة والمتوسطة، توفر تنبيهات آلية، تعزيز أمان Active Directory، إعادة توجيه أحداث Windows، دمج…
 trailofbits/ruzzy
مختبر إرشادي بالتغطية لرمز Ruby الخالص وامتدادات Ruby C
 zerodayevil/cve-2026-20817
مستودع مخصص لـ CVE-2026-20817، يوفر تفاصيل الثغرة الأمنية ومواد استغلالها لهذا الخلل الأمني المحدد.
 owasp/agent-security-regression-harness
اختبار انحدار أمني قابل للتنفيذ للتطبيقات الوكيلة والأنظمة المتكاملة مع MCP.
 emrekybs/draculaos
دراكولا أو إس هو نظام تشغيل لينكس مصمم بدقة لمهام OSINT (استخبارات المصادر المفتوحة) والاستخبارات السيبرانية.
 zx0cf1/shredder-rs
محرك طفرة متعدد الأشكال عالي الدقة لـ x86_64 يركز على تجزئة مستوى التعليمات والحفاظ على السياق.








