#1
أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.
موصى به من Kitploit
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
يعيد إنتاج خطأ تجاوز سعة العدد الصحيح CVE-2026-70638 في واجهة Android JNI الخاصة بـ llama.cpp مع عرض توضيحي آمن للعمليات الحسابية، ومولّد ملفات GGUF…
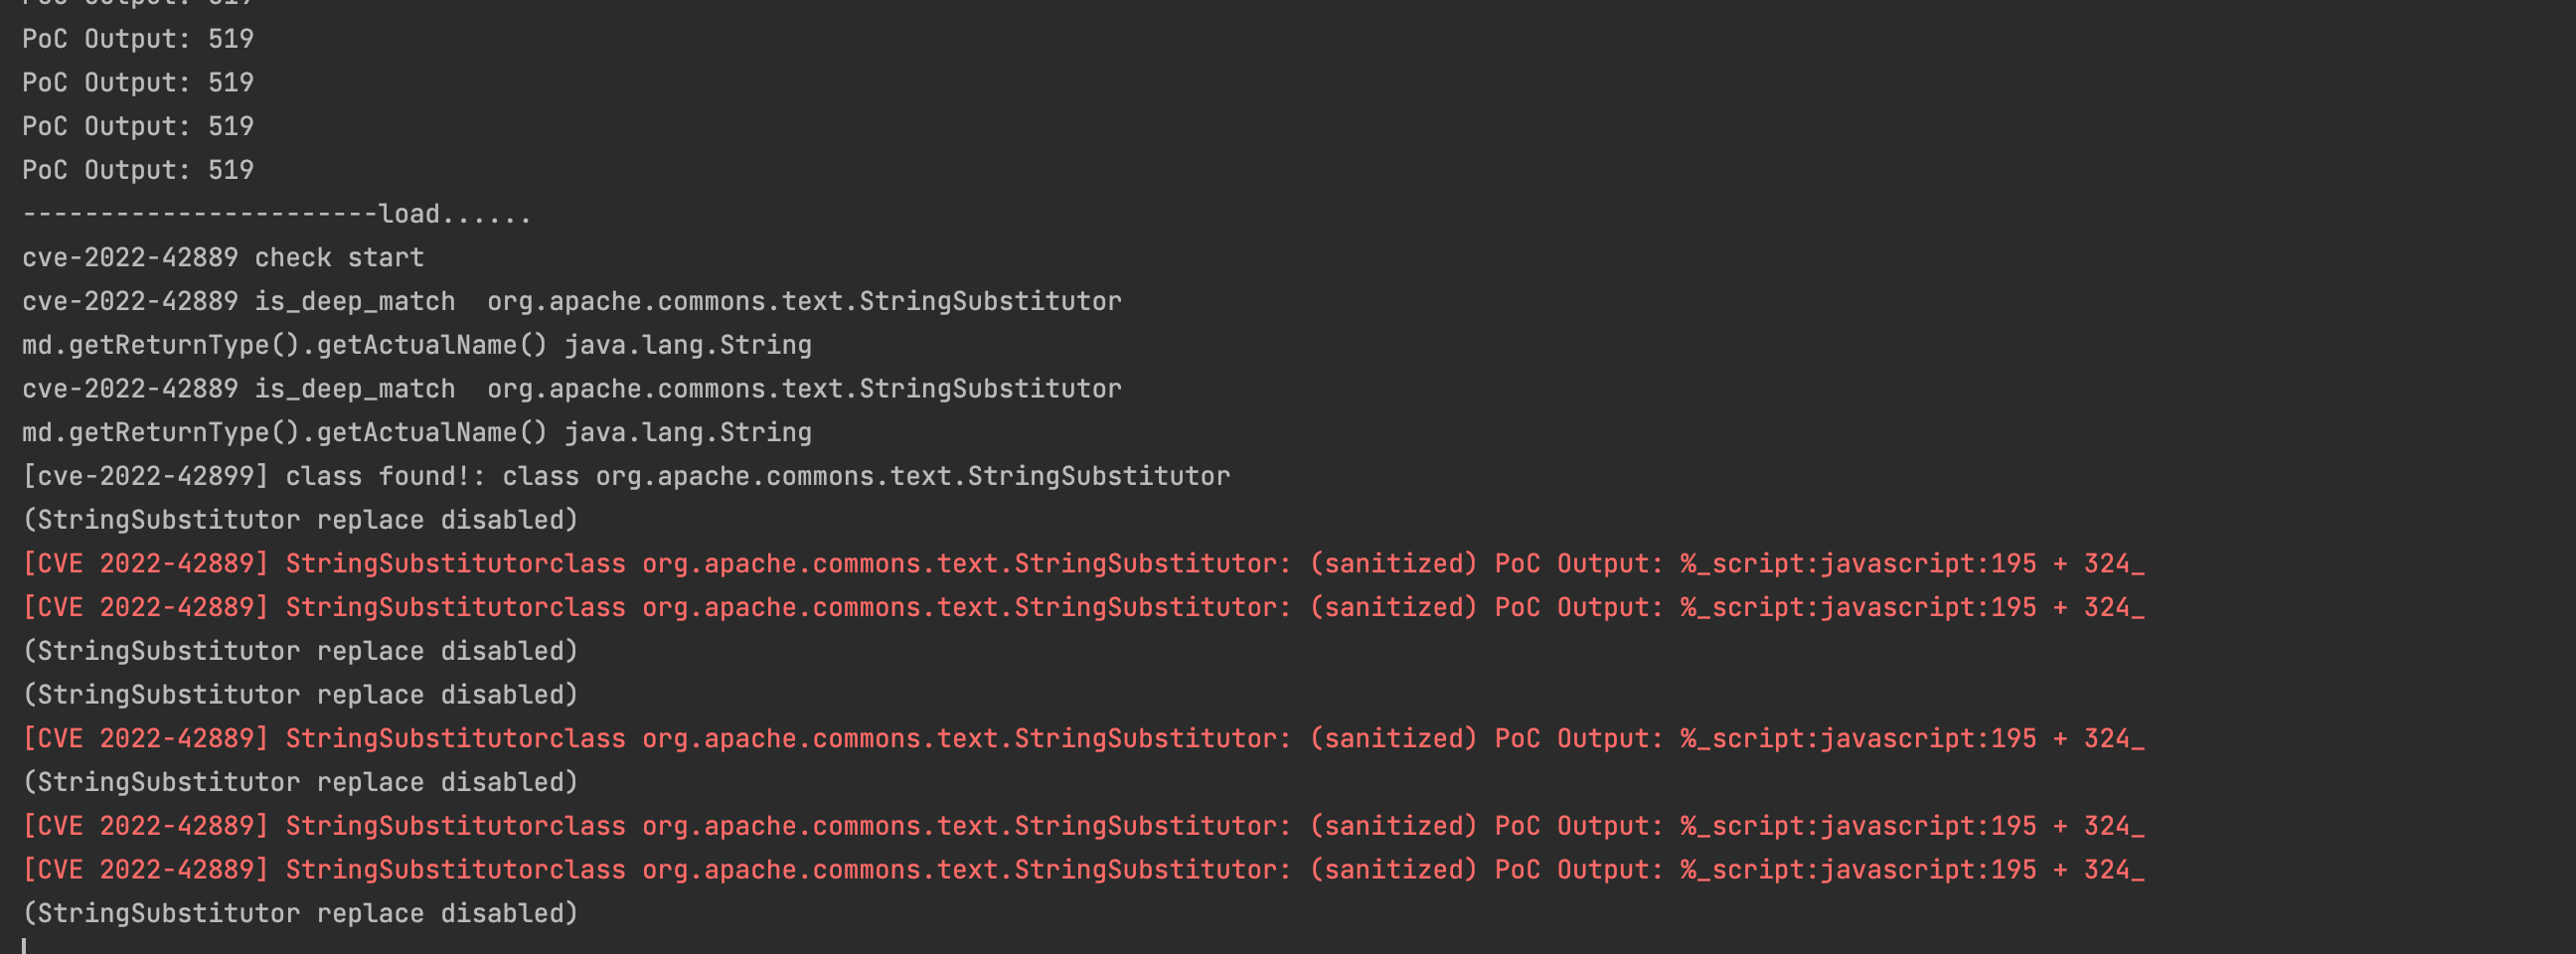 uk0/cve-2022-42889-intercept
اعتراض المعلمات غير القانونية عبر معلمات تشغيل JVM وكذلك pid الخاص بـ jps
 gmh5225/enigma-
إعادة تنفيذ بلغة C++ للنواة التحليلية الخاصة بـ Ghidra دون الاعتماد على JVM، مما يوفر تحليلًا ثنائيًا قابلًا للتضمين، وأسس Pcode/Sleigh، وواجهات…
 whatswrongandwhy/ptrace
أداة مساعدة مبنية على ptrace لتتبّع وتنقيح العمليات في Linux، تُستخدم لفحص استدعاءات النظام والذاكرة وتدفّق تنفيذ البرامج.
 gmh5225/frida-stalker-ntstrace
متتبع استدعاءات النظام القائم على frida-stalker على windows(x64).
 raka200juta/28458
# سكربت استغلال بلغة Python لثغرة CVE-2020-28458، وهي ثغرة تلوث النموذج الأولي (Prototype Pollution) في DataTables. يرسل حمولات مصممة بعناية إلى…
 tinopreter/docviewerexploitapp
هذا تطبيق استغلال (Exploit App) صنعته عند حل تحدي DocumentViewer (CVE-2021-40724) من MobileHackingLab. سيقوم بتنزيل مكتبة libdocviewe_pro.so من جهازك…
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
مكتبة تسلسل XML بلغة Java تركز على تحليل استغلال CVE-2021-21345 واختبار ثغرات إلغاء التسلسل لتطبيقات الويب.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
مكتبة واجهة برمجة تطبيقات أمان المؤسسات توفر ضوابط أمنية لتطبيقات الويب جافا، بما في ذلك المصادقة والتحكم في الوصول والتحقق من صحة المدخلات وترميز…
 abubakar-shahid/cve-2024-36886
بحث أكاديمي حول ثغرات نواة لينكس من نوع N-Day، يحلل CVE-2024-36886 في نظام شبكات TIPC ودورة الحياة والتأثير واستراتيجيات التخفيف.
 hupe1980/cve-2021-3129
وضع التصحيح في Laravel - تنفيذ التعليمات البرمجية عن بُعد (RCE)
 sunghoojung/reverse-engineering-browser
متصفح بحث محلي أولاً لنظام macOS مبني على إصدار Brave مخصص يلتقط حركة مرور الشبكة والبصمات والسكربتات والأدلة وقت التشغيل لهندسة تطبيقات الويب عكسيًا.
 fkie-cad/sandroid_dexray-intercept
أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…
 atomdrift-project/scan
كشف البرمجيات الخبيثة ليوم الصفر للملفات الثنائية والمصدرية والسكربتات (التي لا تكون سيئة)

 bishopfox/mauidll
استخرج تجميعات (.NET) المُدارة من مخزن تجميعات MAUI Android.
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.