
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الشفرة الديناميكي (DAST) | Kitploit
الفئات

تحليل الشفرة الديناميكي (DAST)

أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
zaproxy preview#1

zaproxy

GitHubzaproxy/zaproxy
15.6kمنذ 4 أيام
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4kمنذ يوم واحد
wapiti preview#3

wapiti

GitHubwapiti-scanner/wapiti
1.9kمنذ 5 أيام
nikto preview#4

nikto

GitHubsullo/nikto
10.6kمنذ شهر واحد
sqlmap preview#5

sqlmap

GitHubsqlmapproject/sqlmap
38.2kمنذ 18 ساعات
XSStrike preview#6

XSStrike

GitHubs0md3v/xsstrike
15.1kمنذ سنة واحدة
wpscan preview#7

wpscan

GitHubwpscanteam/wpscan
9.7kمنذ 0 أيام
Nettacker preview#8

Nettacker

GitHubowasp/nettacker
5.5kمنذ 7 أيام
ffuf preview#9

ffuf

GitHubffuf/ffuf
16.5kمنذ 3 أيام
dirsearch preview#10

dirsearch

GitHubmaurosoria/dirsearch
14.6kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
133 نتائج
المحتوى غير متوفر باللغة المطلوبة. عرض النسخة الإنجليزية.
MaFrida preview

MaFrida

GitHubtheshinigami/mafrida

وحدة Magisk تعمل على تبسيط تشغيل خادم Frida على Android، مع أوامر إدارة سهلة لتحميل إصدارات محددة، تمكين أو تعطيل الخادم، والمزيد.

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+5
38منذ 2 أشهر
ida_bochs_windows preview

ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

نص برمجي مساعد لتصحيح أخطاء نواة ويندوز باستخدام IDA Pro على مصحح أخطاء Bochs الأصلي (بما في ذلك رموز PDB)
dynamic-code-analysisreverse-engineeringdebuggers+1
62منذ 3 سنوات
ctxdebug preview

ctxdebug

GitHubddudle/ctxdebug

MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
static-analysisdynamic-code-analysisreverse-engineering+4
24منذ 5 أيام
slides preview

slides

GitHub0x3c3e/slides

CodeQL + DTrace = ثغرات كشف الذاكرة في XNU
static-code-analysisvulnerability-analysisdynamic-code-analysis+2
49منذ 3 سنوات
ComfyEngine preview

ComfyEngine

GitHubkashithecomfy/comfyengine

ComfyEngine هي مجموعة أدوات لاستكشاف الذاكرة صُممت للأشخاص الذين يحتاجون إلى مراقبة عملية قيد التشغيل، وتصحيحها، وبرمجتها نصيًا.

memory-forensicsdynamic-code-analysisexploitation+5
61منذ 9 أشهر
ICSFuzz preview

ICSFuzz

GitHubmomalab/icsfuzz

أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
embedded-systems-securityvulnerability-analysisdynamic-code-analysis+3
30منذ 4 سنوات
ExportHider preview

ExportHider

GitHubfrkngksl/exporthider

ExportHider: توليد جدول التصدير أثناء وقت التشغيل لإخفاء الدوال المُصدَّرة من ملف DLL.
dynamic-code-analysisexploitationreverse-engineering+4
33منذ 5 أشهر
idalib-cli preview

idalib-cli

GitHubylca0/idalib-cli

واجهة سطر أوامر أصلية للوكيل تغلّف IDA Pro IDALib لتحليل ثنائي عديم الحالة بمخرجات JSON: التفكيك، وفك الترجمة Hex-Rays، وCFG، والمراجع المتقاطعة،…
static-analysiscode-analysisdynamic-code-analysis+5
15منذ 14 أيام
apatchy preview

apatchy

GitHub0xbigshaq/apatchy

إطار عمل Fuzzing لوحدات خادم Apache HTTPD
vulnerability-analysiscode-analysisdynamic-code-analysis+2
22منذ 3 أشهر
dapr preview

dapr

GitHubnccgroup/dapr

منصة هجوم برامج التشغيل لنظام Linux
android-securityembedded-systems-securityexploit-frameworks+5
18منذ 7 سنوات
ghidra_stack_strings preview

ghidra_stack_strings

GitHubzxgio/ghidra_stack_strings

سكربت لكشف stack-strings باستخدام المحاكاة (بالاستفادة من Unicorn)
dynamic-code-analysisreverse-engineeringmalware-analysis+1
35منذ 9 أشهر
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

ربط Golang لـ PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
43منذ 2 سنوات
apiscope preview

apiscope

GitHubkaisonox/apiscope

إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
20منذ 3 أشهر
FIASSE preview

FIASSE

GitHubowasp/fiasse

إطار عمل لدمج أمن التطبيقات في هندسة البرمجيات (FIASSE) باستخدام نموذج هندسة البرمجيات القابل للتأمين (SSEM)
static-analysisvulnerability-analysiscode-analysis+7
10منذ 3 أيام
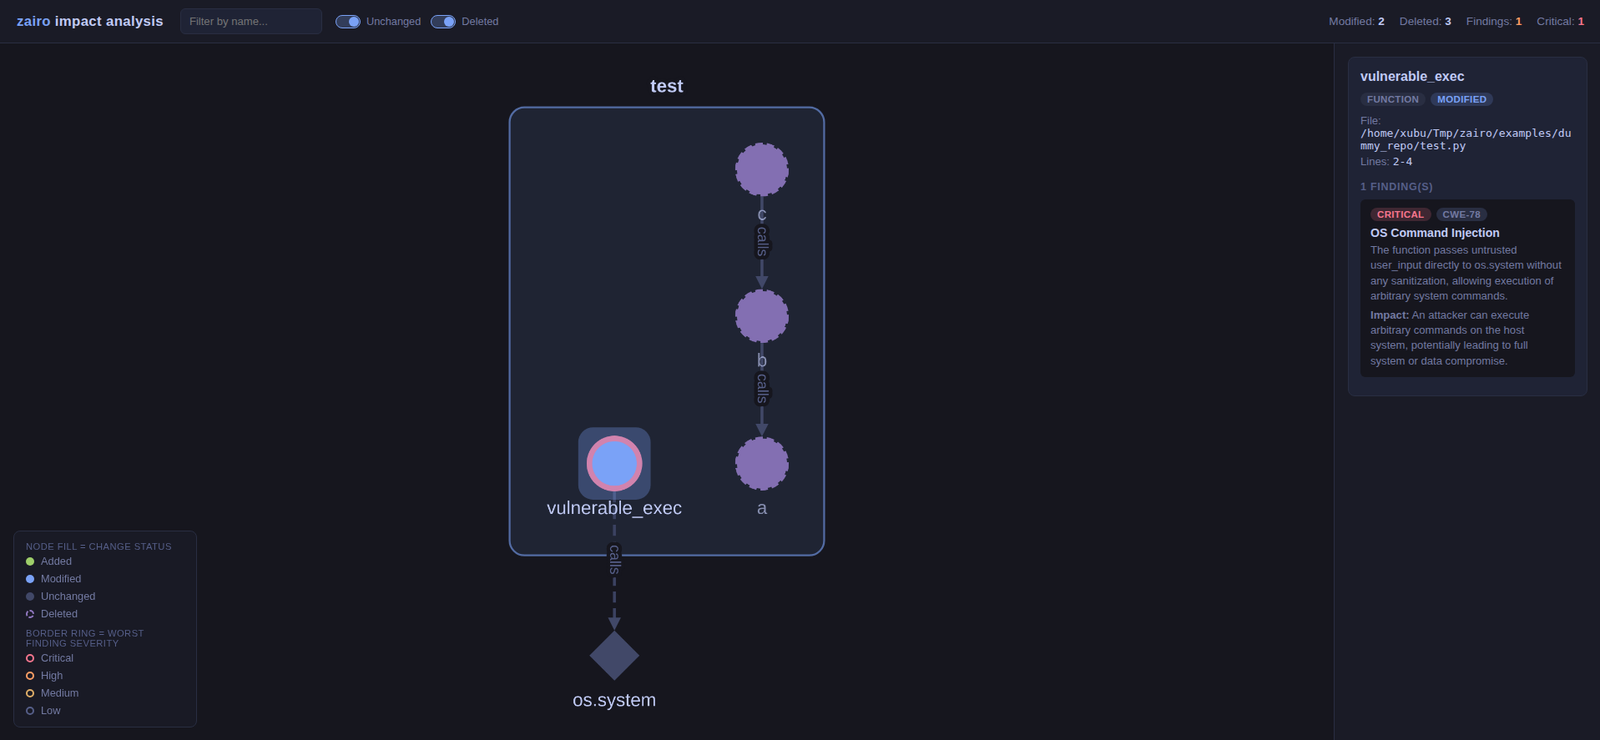
zairo preview

zairo

GitHubiamavu/zairo

يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…

static-analysisvulnerability-analysiscode-analysis+3
8منذ 28 أيام
Veridiff preview

Veridiff

GitHubveridiff/veridiff

مكتشف تباعد الفروع الديناميكي للكود الأصلي -- يتتبع تنفيذي Frida ويجد التعليمة الدقيقة التي يتباعدان عندها.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
4منذ 12 أيام
android_demystification_toolbox preview

android_demystification_toolbox

GitHubnccgroup/android_demystification_toolbox

ADT هي مجموعة أدوات مصممة للمساعدة في نمذجة سلوك التطبيقات، والبحث في الثغرات الأمنية واختبارها، وتسهيل الهندسة العكسية للتعليمات البرمجية العدائية.

android-securityvulnerability-analysiscode-analysis+5
8منذ 2 سنوات
CVE-2026-56848 preview

CVE-2026-56848

GitHubopen-flaw/cve-2026-56848

استغلال PoC لثغرة CVE-2026-56848، وهي ثغرة heap-use-after-free في Node.js HTTP/2 تتيح حجب الخدمة (DoS) عن بُعد دون مصادقة. يشمل مشغل raw-socket،…


vulnerability-analysisdynamic-code-analysisexploitation+2
منذ شهر واحد
السابق1…5678التالي







