
 #1
أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.
موصى به من Kitploit

 sunghoojung/reverse-engineering-browser
متصفح بحث محلي أولاً لنظام macOS مبني على إصدار Brave مخصص يلتقط حركة مرور الشبكة والبصمات والسكربتات والأدلة وقت التشغيل لهندسة تطبيقات الويب عكسيًا.
 fkie-cad/sandroid_dexray-intercept
أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…
 atomdrift-project/scan
كشف البرمجيات الخبيثة ليوم الصفر للملفات الثنائية والمصدرية والسكربتات (التي لا تكون سيئة)

 bishopfox/mauidll
استخرج تجميعات (.NET) المُدارة من مخزن تجميعات MAUI Android.
 gmh5225/frida-stalker-ntstrace
متتبع استدعاءات النظام القائم على frida-stalker على windows(x64).
 veridiff/veridiff
مكتشف تباعد الفروع الديناميكي للكود الأصلي -- يتتبع تنفيذي Frida ويجد التعليمة الدقيقة التي يتباعدان عندها.
 ylca0/idalib-cli
واجهة سطر أوامر أصلية للوكيل تغلّف IDA Pro IDALib لتحليل ثنائي عديم الحالة بمخرجات JSON: التفكيك، وفك الترجمة Hex-Rays، وCFG، والمراجع المتقاطعة،…
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
 gmh5225/enigma-
إعادة تنفيذ بلغة C++ للنواة التحليلية الخاصة بـ Ghidra دون الاعتماد على JVM، مما يوفر تحليلًا ثنائيًا قابلًا للتضمين، وأسس Pcode/Sleigh، وواجهات…
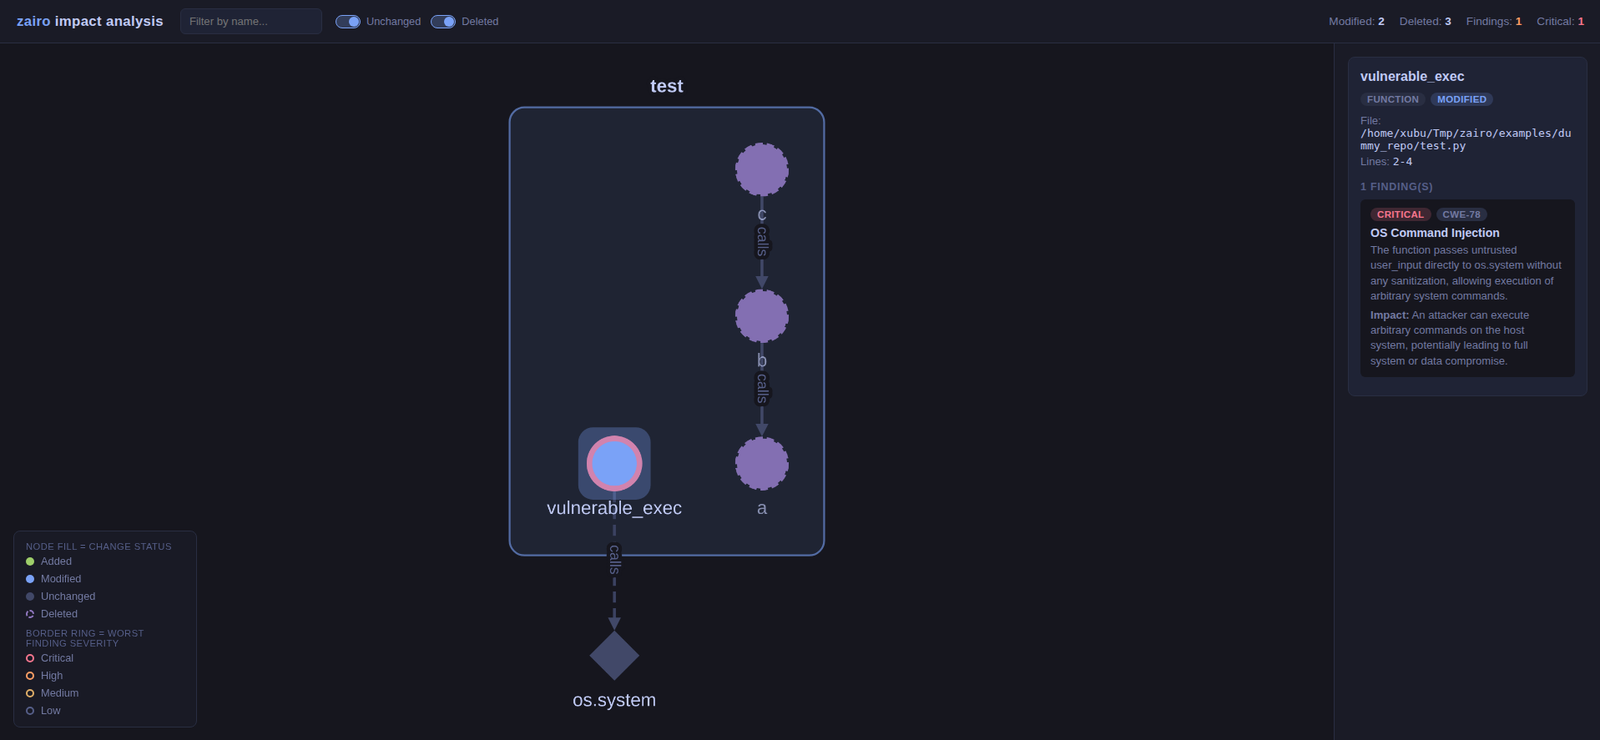 iamavu/zairo
يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…
 trailofbits/polytracker
أداة تتبّع مبنية على LLVM لتتبع التلوث الشامل، وتحليل تدفق البيانات، والتتبّع.
 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 angorafuzzer/angora
مُشوِّش موجَّه بالتغطية يستخدم تتبُّع التلوث والتحسين القياسي لحل قيود المسار دون الحاجة إلى تنفيذ رمزي، مما يحسّن تغطية الفروع لاكتشاف الثغرات…
 splx-ai/agentic-radar
ماسح أمني لسير عمل نماذج اللغة الكبيرة الوكيلية
 tomnomnom/gf
غلاف حول grep، لمساعدتك في البحث عن الأشياء
 google/honggfuzz
مُختبِر تخريبي برمجي موجّه نحو الأمان. يدعم الاختبار التخريبي التطوري المدفوع بالتغذية الراجعة بناءً على تغطية الكود (قائم على البرمجيات والأجهزة).
 rust-fuzz/cargo-fuzz
أمر فرعي لـ Cargo للاختبار العشوائي الموجَّه بالتغطية في Rust باستخدام libFuzzer: إنشاء أهداف الاختبار العشوائي وتشغيلها، وتقليل حالات الفشل…








