Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/therealdreg/ida_bochs_windows
تحليل الشفرة الديناميكي (DAST)الهندسة العكسيةمصممي الأخطاءتحليل الملفات الثنائية
GitHubtherealdreg/ida_bochs_windows

ida_bochs_windows

نص برمجي مساعد لتصحيح أخطاء نواة ويندوز باستخدام IDA Pro على مصحح أخطاء Bochs الأصلي (بما في ذلك رموز PDB)

عرض المستودع
62934منذ 3 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

ida_bochs_windows

برنامج مساعد لتصحيح أخطاء نواة Windows باستخدام IDA Pro على مصحح أخطاء Bochs الأصلي (بما في ذلك رموز PDB)

python3 + idapython 7.4
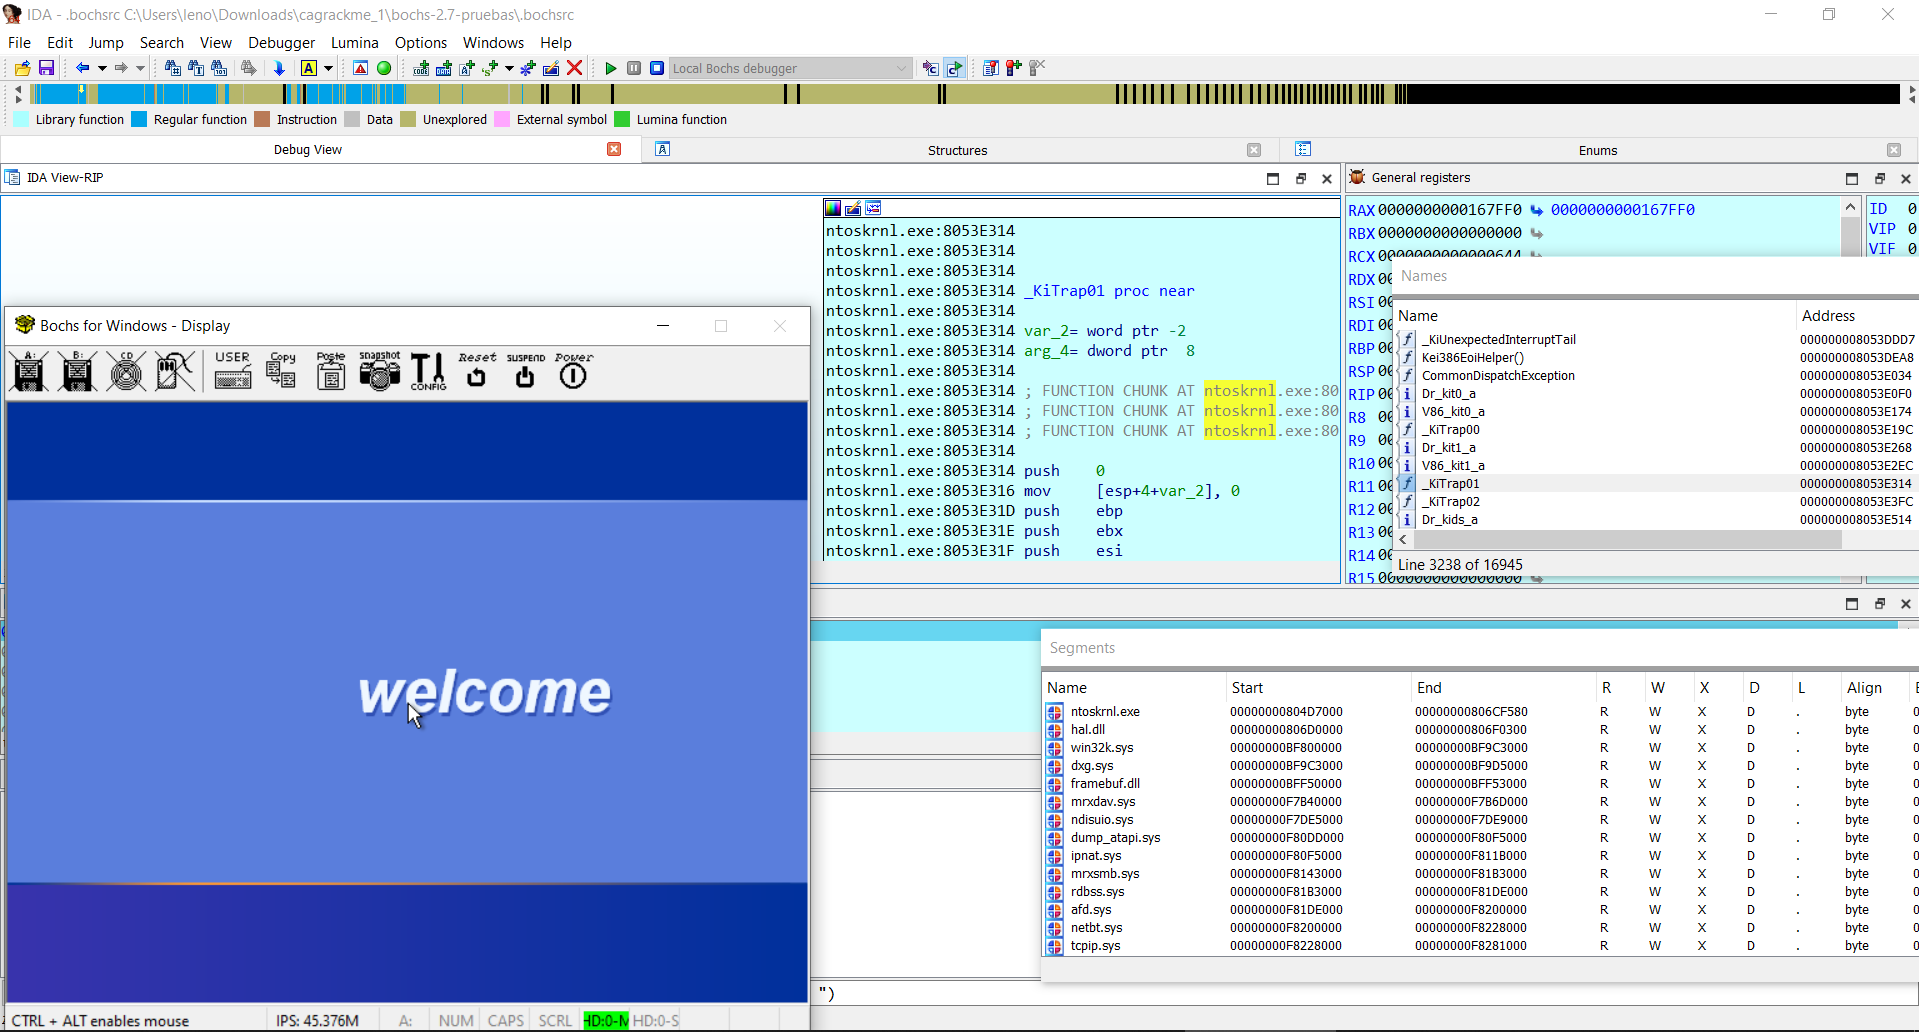
bochimage

مصحح أخطاء Bochs:

names

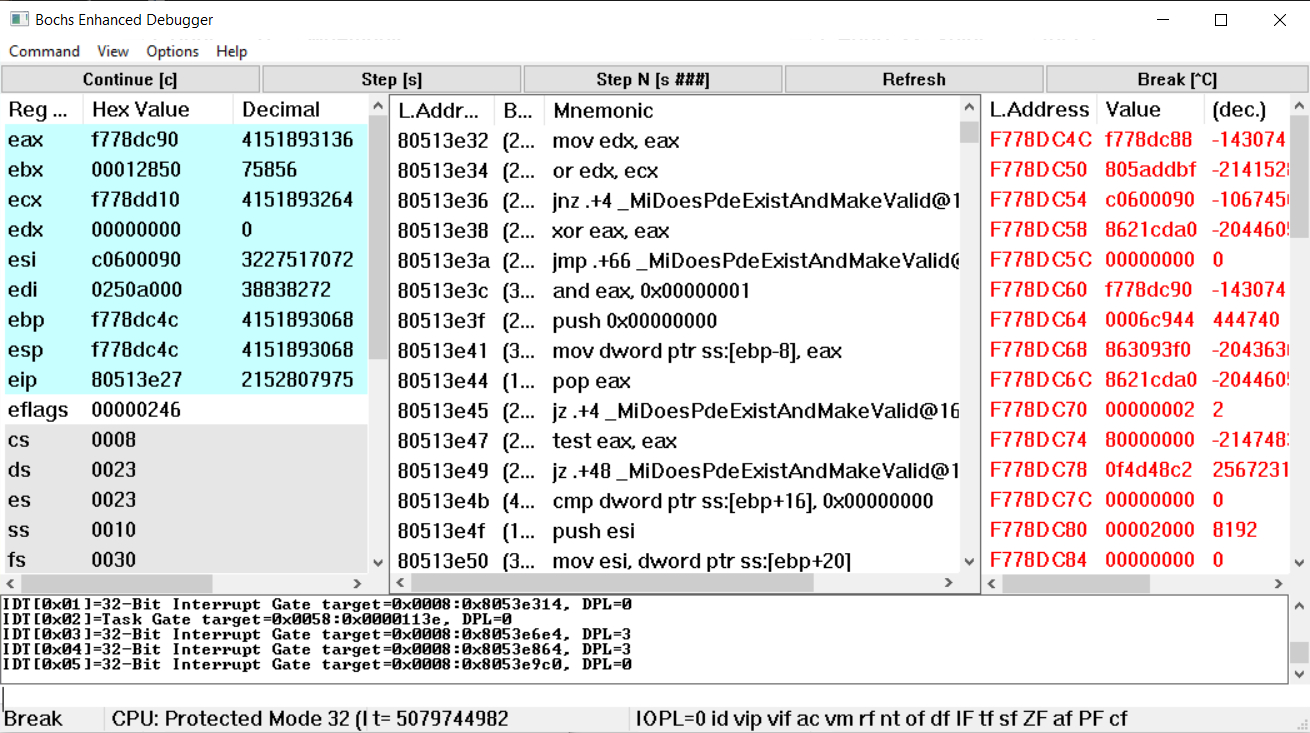
واجهة مصحح أخطاء Bochs الرسومية:

debugui

الاستخدام

تحذير: قبل فتح IDA يجب عليك تعيين متغير البيئة: _NT_SYMBOL_PATH إلى رموز Windows، مثال:

SRV*C:\winsymbols*

عدّل "C:\Program Files\IDA Pro 7.7\cfg\dbg_bochs.cfg"

BOCHSDBG = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\bochs.exe";
BOCHSRC = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\.bochsrc";

انتقل إلى IDA .....

افتح IDA PRO،

انتقل إلى Debugger -> Run -> Local Bochs Debugger

التطبيق:

C:\Users\leno\Desktop\Bochs-pruebas\bochs\.bochsrc

انقر على Debug Options -> Set specific options -> اختر صورة القرص (Disk image)

ابدأ جلسة تصحيح وانتقل إلى File -> Script File -> ida_bochs_windows.py

سيسألك هذا السكربت عن ملف رموز Bochs

تم!

تصدير أسماء IDA إلى ملف لتصحيح أخطاء Bochs الخام

  1. افتح IDA PRO، وابدأ جلسة تصحيح، وانتقل إلى File -> Script File -> ida_bochs_windows.py
  2. نفّذ ida_names_to_bochs_sym.py
  3. اختر ملفًا لحفظ المعلومات

استخدم الملف المُنشأ في مصحح أخطاء Bochs (ldsym global + مسار الملف)، مثال:

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_syms.txt"

تصدير مقاطع IDA إلى ملف لتصحيح أخطاء Bochs الخام

  1. افتح IDA PRO، وابدأ جلسة تصحيح، وانتقل إلى File -> Script File -> ida_bochs_windows.py
  2. نفّذ ida_segs_to_bochs_sym.py
  3. اختر ملفًا لحفظ المعلومات

استخدم الملف المُنشأ في مصحح أخطاء Bochs (ldsym global + مسار الملف)، مثال:

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_segs.txt"

دمج bochs_segs.txt و bochs_syms.txt

قد يكون من المفيد جمع المقاطع والرموز معًا:

type bochs_segs.txt > bochs_segs_and_syms.txt
type bochs_syms.txt >> bochs_segs_and_syms.txt

الآن، عندما تكون التعليمات خارج مقطع معروف يسهل رؤيتها:

bochsend

فيديو تجريبي

https://youtu.be/X8bJ421iaVA

ذات صلة

برنامج مساعد لتصحيح أخطاء نواة Windows باستخدام IDA Pro على VMware + GDB stub (بما في ذلك رموز PDB):

  • https://github.com/therealdreg/ida_vmware_windows_gdb

برامج مساعدة لتصحيح أخطاء Windows مع الرموز لـ Bochs و IDA Pro (ملفات PDB). مفيدة جدًا للتبديل بين وضع المستخدم <--> وضع النواة:

  • https://github.com/therealdreg/symseghelper

برنامج مساعد لتصحيح أخطاء نواة Linux باستخدام IDA Pro على VMware + GDB stub (بما في ذلك بعض أدوات الرموز المساعدة):

  • https://github.com/therealdreg/linux_kernel_debug_disassemble_ida_vmware

تفريغ رموز PDB بما في ذلك دعم تنسيق تصحيح أخطاء Bochs (مع دعم Wine):

  • https://github.com/therealdreg/pdbdump_bochs

أدوات لتصحيح أخطاء نواة Linux على Bochs (بما في ذلك الرموز، ومصحح أخطاء Bochs الأصلي، و IDA PRO):

  • https://github.com/therealdreg/bochs_linux_kernel_debugging

الاعتمادات

مبني على العمل الأصلي IDA-VMware-GDB بواسطة Oleksiuk Dmytro (المعروف بـ Cr4sh) https://github.com/Cr4sh/IDA-VMware-GDB


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →