
 #1
أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.
موصى به من Kitploit
 iss4cf0ng/nebulapulsar
NebulaPulsar هو إطار عمل إثبات مفهوم للزرع في الذاكرة لصفحات الويب الخلفية (webshells) الخاصة بـ Java (JSP) و ASP.NET (ASPX/ASHX/ASMX)، تم تطويره في…
 chichou/vscode-frida
إضافة frida غير رسمية لـ VSCode
 jaeles-project/jaeles
السكين السويسري لاختبار تطبيقات الويب الآلي
 kaisonox/apiscope
إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز
 0xbigshaq/apatchy
إطار عمل Fuzzing لوحدات خادم Apache HTTPD
 trailofbits/polytracker
أداة تتبّع مبنية على LLVM لتتبع التلوث الشامل، وتحليل تدفق البيانات، والتتبّع.
 gmh5225/enigma-
إعادة تنفيذ بلغة C++ للنواة التحليلية الخاصة بـ Ghidra دون الاعتماد على JVM، مما يوفر تحليلًا ثنائيًا قابلًا للتضمين، وأسس Pcode/Sleigh، وواجهات…
 mandiant/strace
أداة إعادة تنفيذ DTrace على نظام ويندوز
 narfindustries/http-garden
إطار عمل للاختبار التفاضلي لتنفيذات HTTP
 dolevf/graphw00f
أداة بصمات محرك خادم GraphQL ترسل استعلامات حميدة ومشوهة لتحديد التقنية الخلفية وتقييم الدفاعات الأمنية عبر مصفوفة تهديدات GraphQL.
 steven-michaud/hookcase
أداة للهندسة العكسية لـ macOS/OS X
 memn0ps/matrix-rs
Rusty Hypervisor - هايبرفايزر Blue Pill من النوع الثاني لنواة ويندوز مكتوب بلغة Rust (الاسم الرمزي: Matrix)
 hackmanit/tinja
TInjA هي أداة سطر أوامر (CLI) لاختبار صفحات الويب بحثًا عن ثغرات حقن القوالب، وتدعم 44 من محركات القوالب الأكثر صلة لثماني لغات برمجة مختلفة.
 enablesecurity/wafw00f
أداة آلية لتحديد بصمة جدار الحماية لتطبيقات الويب (WAF) تحدد وتكتشف أكثر من 200 منتج من منتجات WAF من خلال تحليل استجابات HTTP للطلبات العادية…
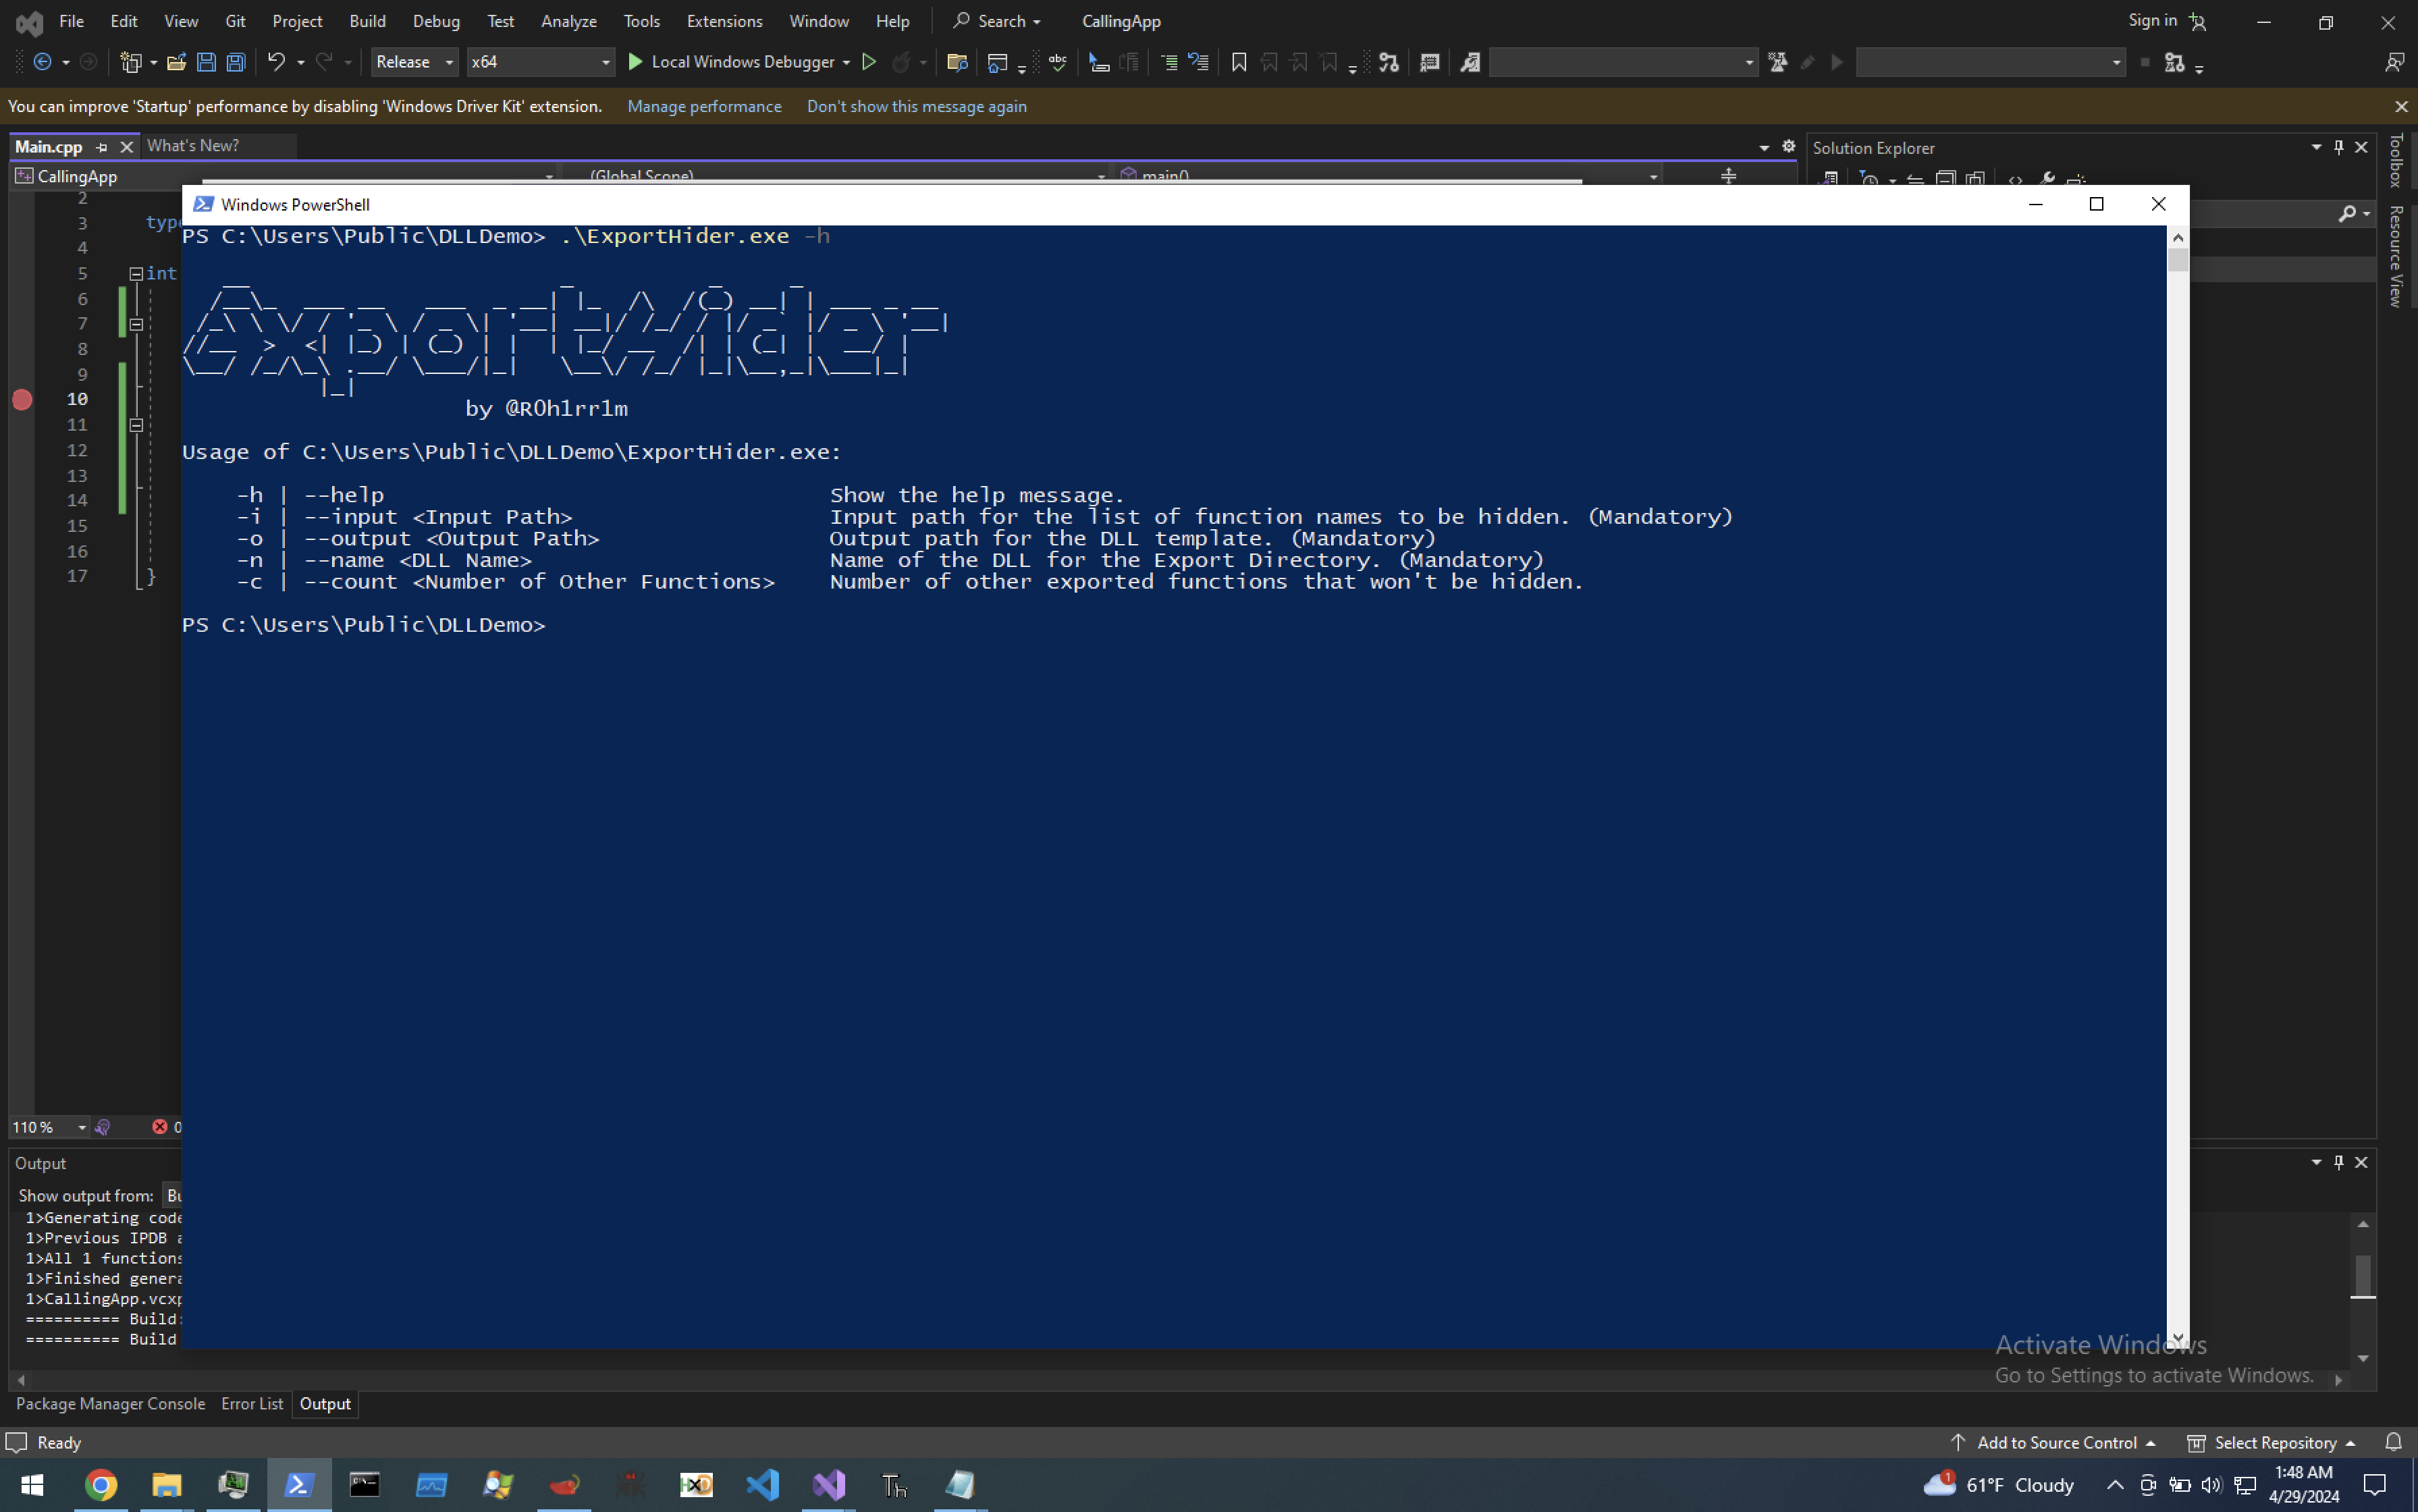 frkngksl/exporthider
ExportHider: توليد جدول التصدير أثناء وقت التشغيل لإخفاء الدوال المُصدَّرة من ملف DLL.

 dougwithseismic/dezlock-dump
أداة استخراج مخطط وقت التشغيل + RTTI للألعاب Deadlock، CS2، Dota، وغيرها (Source 2). لا حاجة إلى source2gen.
 stealthcopter/wordpress-hacking
مجموعة من الموارد المفيدة لاختراق ووردبريس وإضافاته وقوالبه








