
 #1
أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.
موصى به من Kitploit

 epi052/feroxbuster
أداة سريعة وبسيطة ومتكررة لاكتشاف المحتوى مكتوبة بلغة Rust.
 binsec/xyntia
Xyntia، أداة إزالة التعتيم (deobfuscator) بالصندوق الأسود
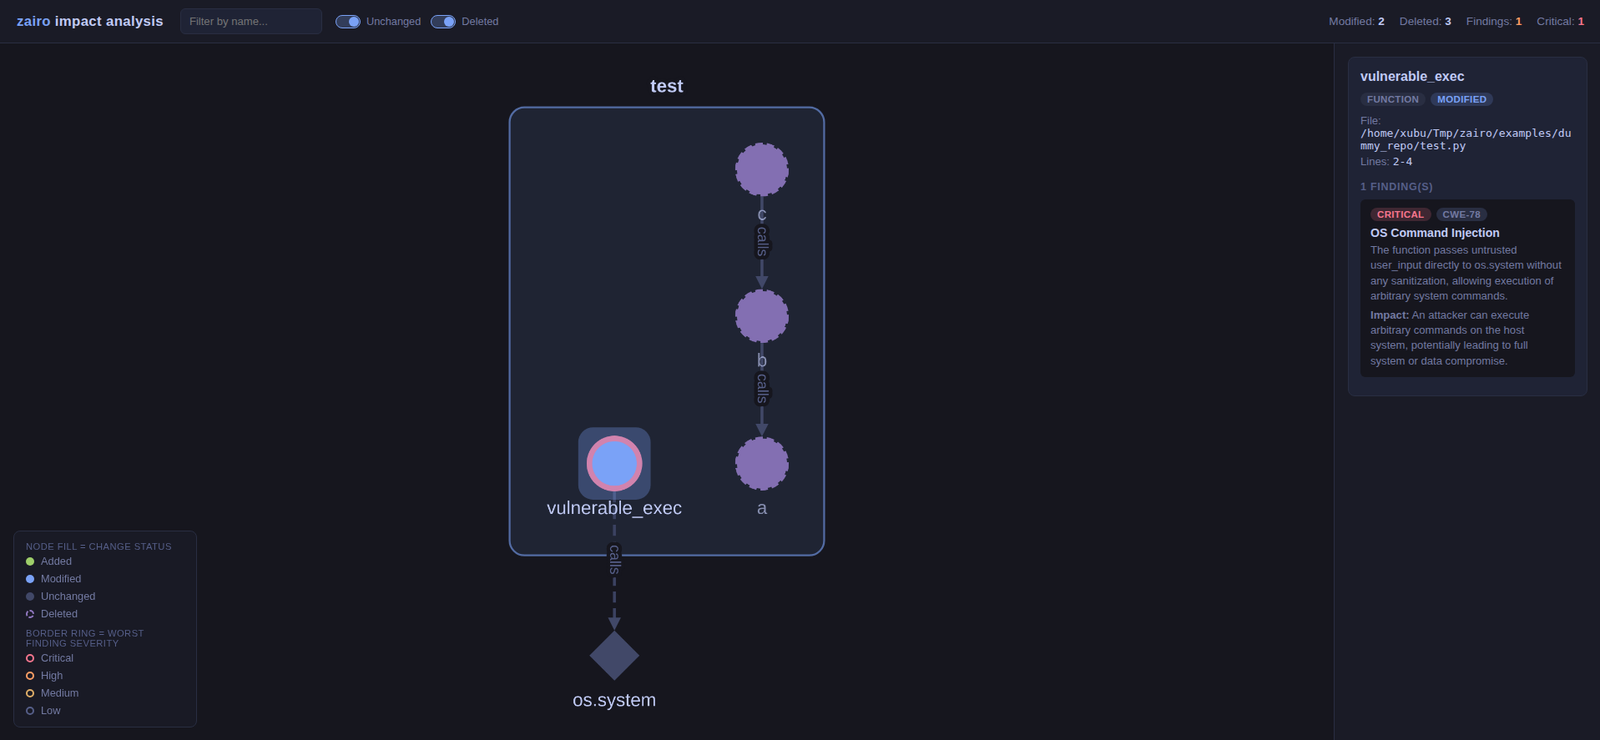 iamavu/zairo
يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 microsoft/detours
مكتبة اعتراض لواجهات برمجة تطبيقات ويندوز في وقت التشغيل لربط استدعاءات الدوال ومراقبتها وفحصها. تدعم إعادة كتابة الثنائيات وحقن DLL، مما يتيح أدوات…
 open-flaw/cve-2026-56848
استغلال PoC لثغرة CVE-2026-56848، وهي ثغرة heap-use-after-free في Node.js HTTP/2 تتيح حجب الخدمة (DoS) عن بُعد دون مصادقة. يشمل مشغل raw-socket،…
 r00tkitsmm/pishi
Pishi هي أداة تغطية كود مثل kcov لنظام macOS.
 sullo/nikto
Nikto ماسح خادم الويب
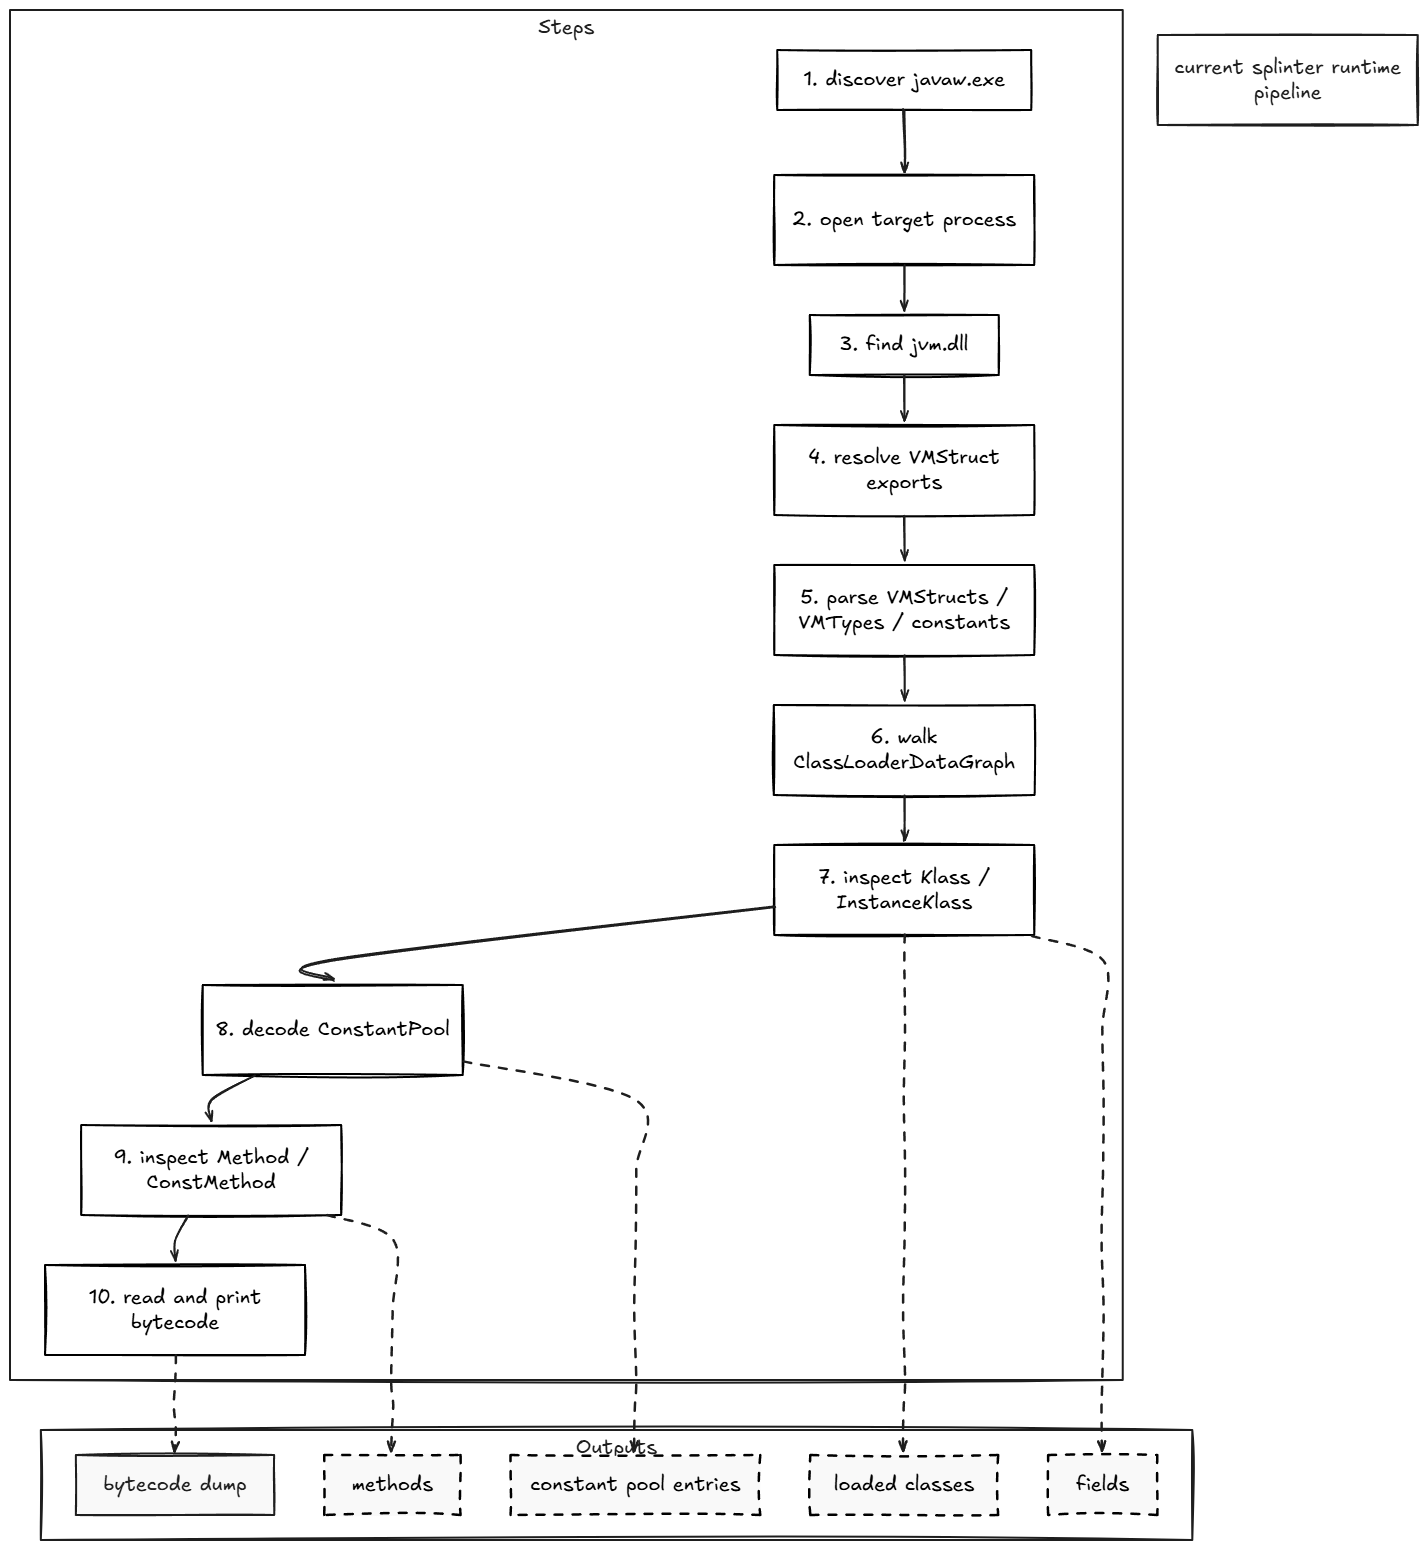 awrped/splinter
أداة تحليل JVM في وقت التشغيل لفحص الفئات والطرق والحقول ومجمع الثوابت والبايت كود
 chichou/grapefruit
مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
يعيد إنتاج خطأ تجاوز سعة العدد الصحيح CVE-2026-70638 في واجهة Android JNI الخاصة بـ llama.cpp مع عرض توضيحي آمن للعمليات الحسابية، ومولّد ملفات GGUF…
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 rbmm/ntdetours
تطبيق Detours (x64/x86) الذي يستخدم استيراد ntdll فقط
 whatswrongandwhy/ptrace
أداة مساعدة مبنية على ptrace لتتبّع وتنقيح العمليات في Linux، تُستخدم لفحص استدعاءات النظام والذاكرة وتدفّق تنفيذ البرامج.
 rust-fuzz/cargo-fuzz
أمر فرعي لـ Cargo للاختبار العشوائي الموجَّه بالتغطية في Rust باستخدام libFuzzer: إنشاء أهداف الاختبار العشوائي وتشغيلها، وتقليل حالات الفشل…
 theshinigami/mafrida
وحدة Magisk تعمل على تبسيط تشغيل خادم Frida على Android، مع أوامر إدارة سهلة لتحميل إصدارات محددة، تمكين أو تعطيل الخادم، والمزيد.
 smackers/smack
سلسلة أدوات تحقق برمجية معيارية تترجم LLVM IR إلى لغة التحقق الوسيطة Boogie للتحقق من التوكيدات المقيدة والتجريبية غير المقيدة في برامج C.
 elyelysiox/recaptcha
توثيق والهندسة العكسية لـ reCAPTCHA







