#1

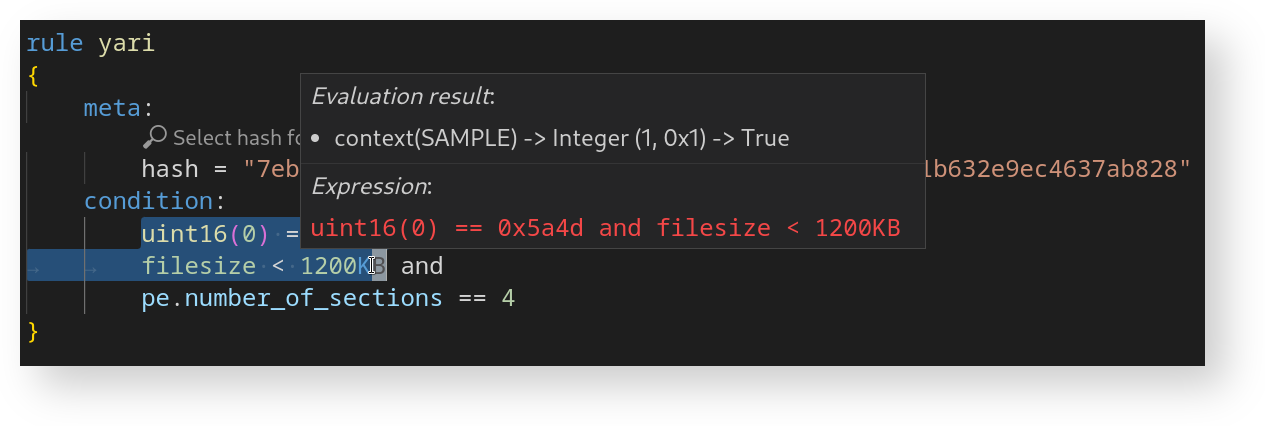
 microsoft/windbg-samples
أمثلة على الإضافات والبرامج النصية واستخدامات API الخاصة بـ WinDbg.
 fuzzysecurity/fermion
Fermion، غلاف إلكترون لـ Frida و Monaco.
 binsec/xyntia
Xyntia، أداة إزالة التعتيم (deobfuscator) بالصندوق الأسود
 hugsy/windbg_js_scripts
أدوات برمجية تجريبية للتعامل مع واجهة WinDbg JS API
 rbmm/ntdetours
تطبيق Detours (x64/x86) الذي يستخدم استيراد ntdll فقط
 dvyukov/centipede
محرك تشويب (fuzzing) موزّع موجّه بالتغطية، متوافق مع أهداف libFuzzer؛ يتوسّع ليدعم آلاف المهام المتزامنة، ويستخدم sanitizers وتقطير corpus لاكتشاف…
 0x3c3e/slides
CodeQL + DTrace = ثغرات كشف الذاكرة في XNU
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 google/buzzer
سلسلة أدوات اختبار (fuzzer) لـ eBPF تُولّد برامج eBPF عشوائية وتتحقق من سلوك المُتحقِّق (verifier) ووقت التشغيل (runtime) في النواة. تدعم الاختبار…
 hasherezade/pesieve-go
ربط Golang لـ PE-sieve
 awslabs/snapchange
فازينغ خفيف الوزن للقطة من الذاكرة باستخدام KVM
 lauriewired/artful
مكتبة ARTful لتعديل وقت تشغيل Android ديناميكيًا
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
يعيد إنتاج خطأ تجاوز سعة العدد الصحيح CVE-2026-70638 في واجهة Android JNI الخاصة بـ llama.cpp مع عرض توضيحي آمن للعمليات الحسابية، ومولّد ملفات GGUF…
 dere-ad2001/frida-labs
يحتوي المستودع على سلسلة من التحديات لتعلّم Frida لاستغلال أندرويد.
 google/oss-fuzz-gen
LLM مدعوم بالتشويش عبر OSS-Fuzz.
 narfindustries/http-garden
إطار عمل للاختبار التفاضلي لتنفيذات HTTP