Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/hugsy/bochscpu-python
التحليل الديناميكي (عزل)الهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubhugsy/bochscpu-python

bochscpu-python

روابط Python لـ BochsCPU

عرض المستودع
39432منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

logo3

bochscpu-python

Python 3.8+ Downloads Code style: black Licence MIT Builds

روابط Python لمشروع BochsCPU الخاص بـ @yrp باستخدام FFI لمحاكاة كود x86 بسهولة ودقة.

التثبيت

يتطلب bochscpu-python بيئة Python بإصدار 3.8 أو أحدث فقط.

عبر PyPI (الطريقة المفضلة)

بلا شك، الطريقة الأبسط لبدء التشغيل هي استخدام الإصدار المستقر المعبأ على PyPI

python -m pip install bochscpu-python

عبر البناءات المولّدة

حمّل آخر قطعة عمل متاحة من تبويب GitHub Actions للمستودع. فك ضغط ملف ZIP، ثم ثبّت ملف .whl الذي ستجده داخل مجلد wheel.

python -m pip install wheel/bochscpu-$version-$os-$arch.whl

من مستودع المصدر

أمر مباشر إلى حد ما:

python -m pip install .

أو دون استنساخ:

python -m pip install git+https://github.com/hugsy/bochscpu-python.git#egg=bochscpu-python

لاحظ أن هذا الأسلوب سيتطلب منك تثبيت جميع أدوات البناء اللازمة (كما هو موضح أدناه)

البناء

المتطلبات

  • Python 3.8+ (مع حزمة التطوير)
  • cmake
  • pip
  • مترجم متوافق مع C++20 (تم اختباره باستخدام cl لنظام Windows وclang++ لنظام MacOS وg++ لنظام Linux)

الخطوات

  • قم ببناء BochsCPU وBochsCPU-FFI وBochsCPU-Build باتباع التعليمات الموجودة في صفحاتها الخاصة
  • ... بدلاً من ذلك، يمكن تنزيل ملفات كائنات المكتبات الخاصة بـ BochsCPU-FFI لأنظمة Windows وLinux من build GitHub Actions
  • انقل ملفات *.lib إلى bochscpu/lib/<BuildType> (حيث يمكن أن يكون BuildType هو Debug أو Release أو RelWithDebInfo أو غير ذلك)
  • ثبّت المتطلبات: python -m pip install -r requirements.txt
  • قم بالبناء باستخدام cmake سيؤدي هذا إلى إنشاء ملف bochscpu pyd (وملف PDB الخاص به) والذي يمكنك استيراده من جلسة Python باستخدام import bochscpu.
  • ... بدلاً من ذلك، يمكنك أيضاً توليد ملف .whl من جذر المشروع:

الاستخدام

فقط قم باستيراد وحدة bochscpu ودع المتعة تبدأ! ستعمل حزمة التثبيت أيضاً على تثبيت ملفات الواجهة، مما يسمح لبيئات التطوير الحديثة (VSCode وPyCharm وغيرها) بتقديم إكمال مفيد.

يمكن إنشاء قالب أولي بسيط على النحو التالي:

import bochscpu, bochscpu.utils, bochscpu.cpu

sess = bochscpu.Session()
sess.missing_page_handler = bochscpu.utils.callbacks.missing_page_cb
state = bochscpu.State()
bochscpu.cpu.set_real_mode(state)
hook = bochscpu.Hook()
bochscpu.utils.callbacks.install_default_callbacks(hook)
sess.run([hook,])

سيؤدي هذا إلى إنشاء جلسة bochscpu، وتعيين حالة وحدة المعالجة المركزية (CPU) للوضع الحقيقي، وتعبئة الخطافات (hooks) مسبقاً باستدعاءات أساسية (لا تقوم إلا بـ print عند التنفيذ). لاحظ أن هذا المثال لن يفعل شيئاً في الواقع لأننا لم نخصص صفحات كود ولم نضبط السجلات بشكل صحيح للإشارة إليها.

يمكن العثور على قالب أكثر اكتمالاً في مجلد examples/

بعض الأمثلة

محاكاة تسلسل Fibonascii في الوضع الطويل x64

https://github.com/hugsy/bochscpu-python/assets/590234/adc5ac5a-a8eb-4982-9537-5ece3f32f8f8

الكود

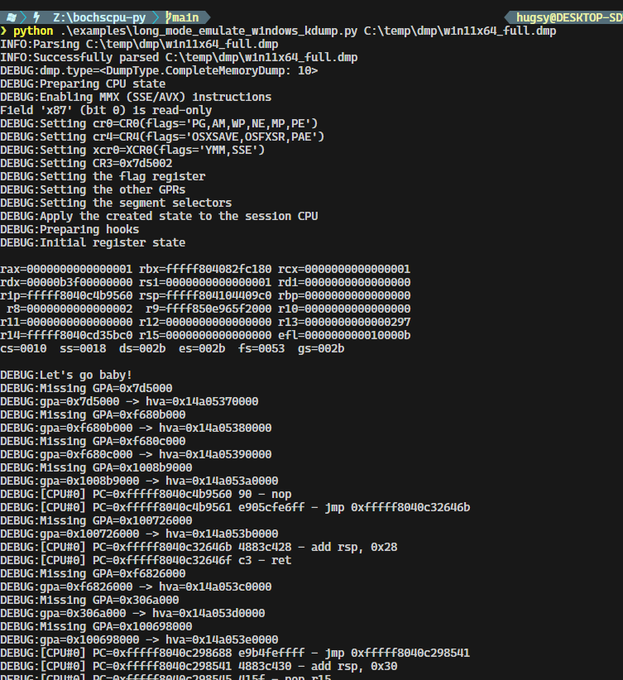
محاكاة كود من تفريغ ذاكرة Windows 11 x64

image

الكود

محاكاة كود تجميع شبيه بـ print("hello world") في الوضع الحقيقي 16 بت

https://github.com/hugsy/bochscpu-python/assets/590234/eb06af06-4b10-490e-ae40-a1d0aed333ca

الكود

محاكاة دالة rand() الخاصة بـ Glibc لنظام لينكس على x64

https://github.com/hugsy/bochscpu-python/assets/590234/2486adbc-0878-46f5-83ed-3bcf9774fd26

الكود

استمتع 🍻

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →