
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit

 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 rderaison/bromure
عزل مناسب للتطوير البرمجي الوكيل وتصفح الويب
 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.
 kevoreilly/capev2
استخراج تكوين البرامج الضارة والحمولة
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 kata-containers/kata-containers
Kata Containers هو مشروع ومجتمع مفتوح المصدر يعمل على بناء تنفيذ قياسي للآلات الافتراضية (VMs) خفيفة الوزن التي تبدو وتؤدي مثل الحاويات، ولكنها توفر…
 google/clusterfuzz
بنية تحتية قابلة للتوسع لاختبار الاختراق باستخدام محركات موجهة بالتغطية (libFuzzer, AFL, Honggfuzz)، مع إلغاء تكرار الأعطال تلقائيًا، وتقديم تقارير…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 manuelschipper/nah
a guard that blocks catastrophic agent actions
 radareorg/radare2
إطار عمل للهندسة العكسية ومجموعة أدوات لسطر الأوامر بأسلوب يونكس.
 nowsecure/r2frida
Radare2 وFrida أفضل معًا.
 anpa1200/aidebug
أدلة تركز على الهندسة العكسية للبرمجيات الخبيثة مع فحص عميق لملفات PE/.NET، وإعادة البناء عبر Ghidra، وفحوصات متقاطعة بالذكاء الاصطناعي، وYARA،…
 b2r2-org/b2r2
B2R2 هو إطار عمل تحليل ثنائي مُدار بالكامل مكتوب بلغة F#. يوفر مجموعة غنية من الخوارزميات والوظائف والأدوات للهندسة العكسية، وتحليل البرامج، وفحص…
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
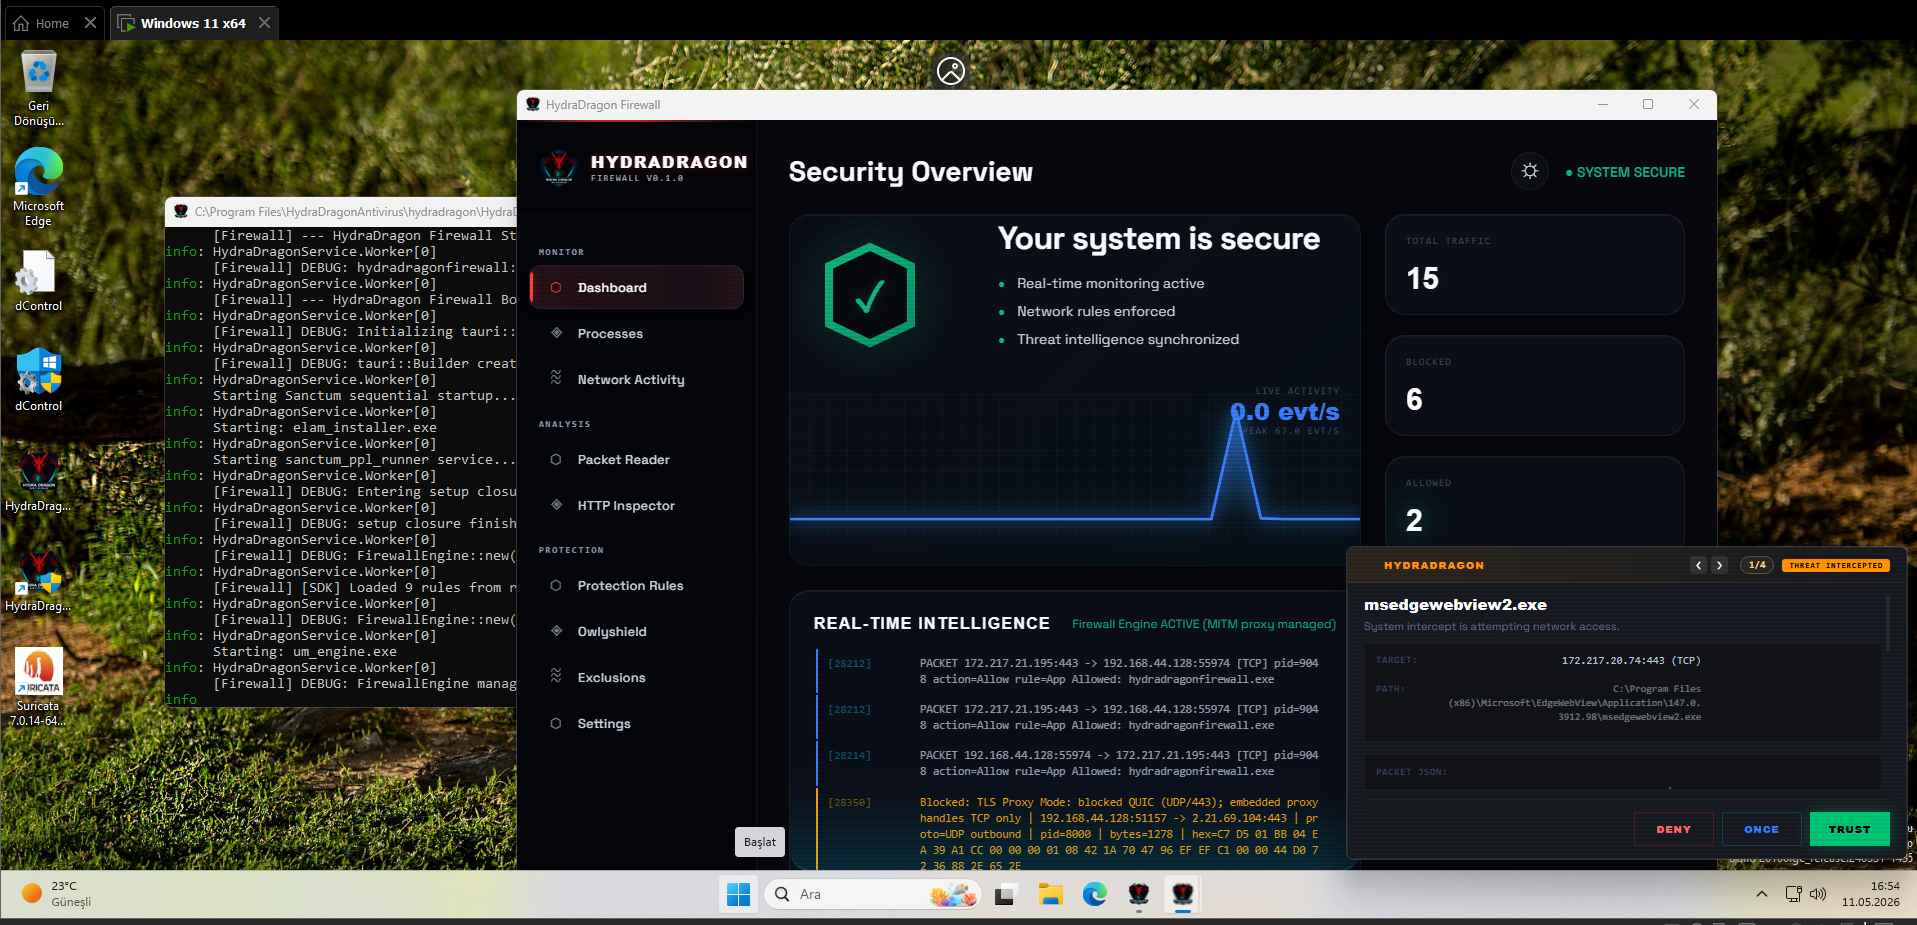 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 adshao/flounder
مدقق أمني مستقل ذو قبعة بيضاء لمراجعة الكود المدعومة بالذكاء الاصطناعي، وبحث مكافآت الثغرات، وبناء الاستغلالات، والتحقق القائم على التنفيذ.







