
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
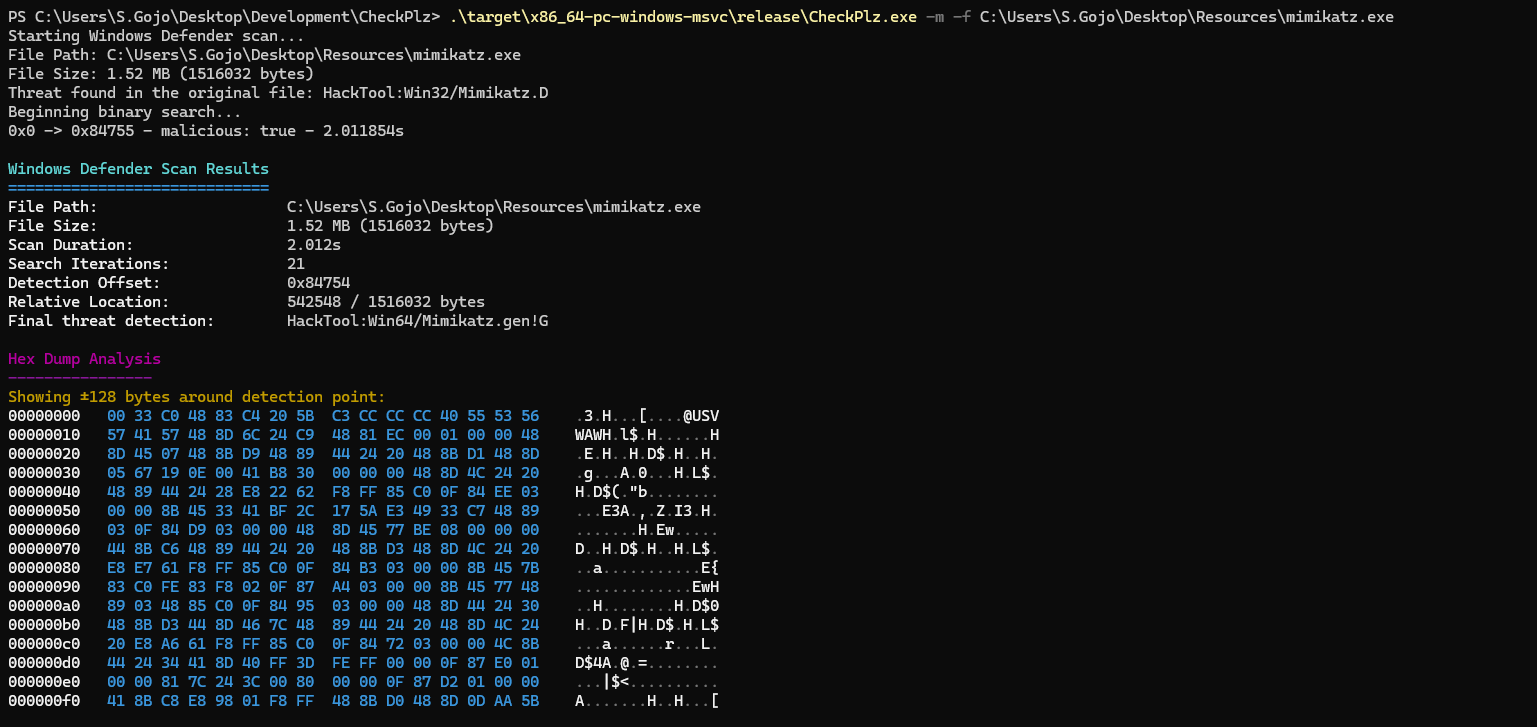
 blacksnufkin/checkplz
افحص الملفات بحثًا عن التهديدات المحتملة مع الاستفادة من AMSI (واجهة فحص البرامج الضارة) وWindows Defender. عن طريق عزل المحتوى الخبيث.
 saadahla/anti-sandbox
أداة بلغة C++ لكشف بيئات صندوق الرمل AnyRun، مما يمكن البرامج الضارة من تجنب التحليل الديناميكي وأنظمة الصندوق الرمل الآلية.
 akatorich/kernelflirt
مصحح أخطاء على مستوى نواة Windows بواجهة مستخدم بنمط OllyDbg/IDA، ونقاط توقف برمجية وعتادية، ورموز PDB، ومفكك تجميع، و17 إضافة لهندسة عكسية وتحليل…
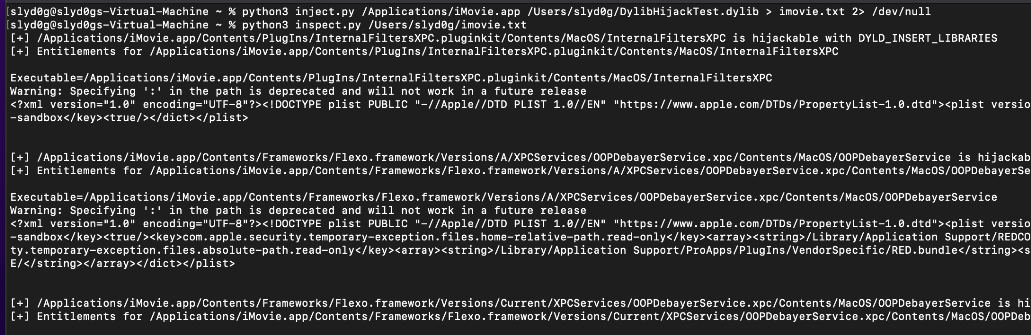 slyd0g/dylibhijacktest
اكتشف عمليات اختطاف DYLD_INSERT_LIBRARIES على macOS
 atlas0fd00m/vivisection
إضافة وأدوات تحليل لـ Vivisect
 gherardofiori/maliciousbrowserextensions
تم إنشاء هذا المستودع بعد بحثي الخاص في امتدادات المتصفح الخبيثة، من خلال جمع أعمال العديد من الآخرين والمقالات الإخبارية في مكان واحد. تُستخدم ملفات…
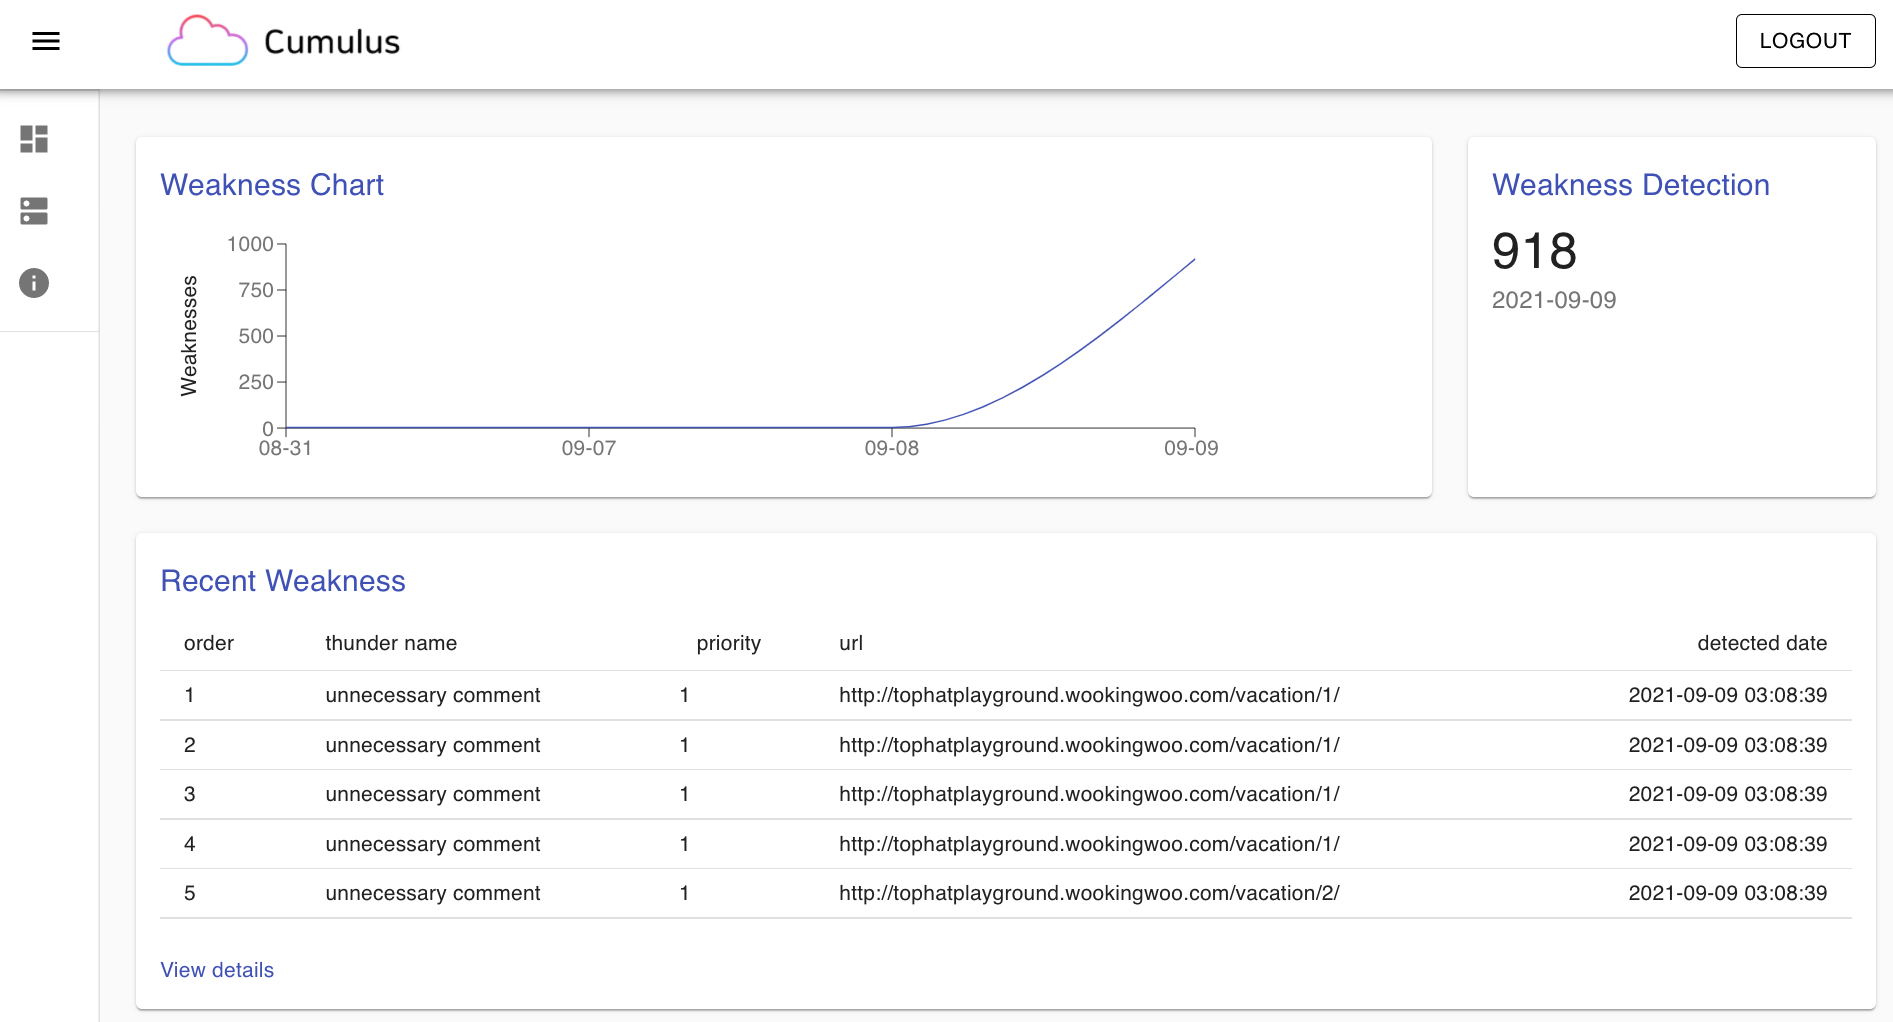 tophat-cloud/cumulus
SDK وماسح ضوئي لرصد نقاط الضعف في تطبيقات الويب في الوقت الفعلي. يكتشف هجمات XSS، وحقن SQL، والحمولات الحساسة، وثغرات الكود عبر التحليل الديناميكي…
 reverserid/jurig
وكيل ذكاء اصطناعي مستقل بالكامل للهندسة العكسية
 nishitm/gobox
صندوق رمل GO لتشغيل كود غير موثوق
 aethervm/aethervm
منصة تحليل ومحاكاة ثنائية أصلية لـ LLVM تقوم برفع كود الآلة AArch64 و x86_64 إلى LLVM IR لأغراض الأدوات، وإزالة التشويش، والاستعادة أثناء التشغيل.
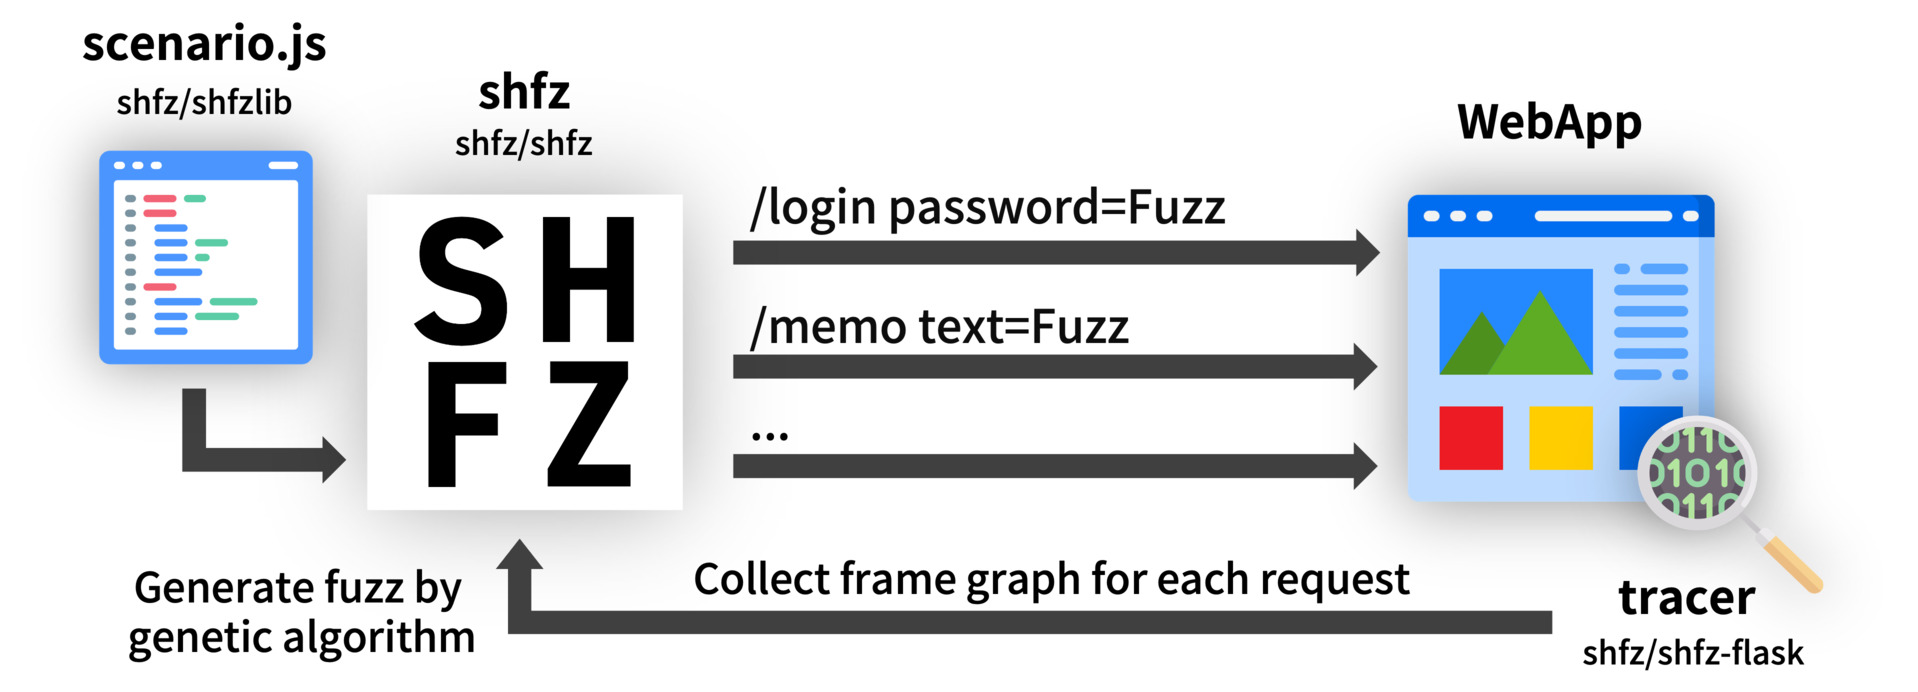 shfz/shfz
إطار عمل لاختبار الاختراق العشوائي (Fuzzing) لتطبيقات الويب قائم على السيناريوهات بلغة TypeScript
 kdbugk/game-of-kingshot-re
دراسة تعليمية في الهندسة العكسية للعبة Android تستخدم Unity/IL2CPP. توثق فك تشفير بروتوكول البوابة، تحليل SDK الأصلي لمكافحة التلاعب، تجاوز تثبيت…
 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 illegal-instruction-co/processhacker-mcp
خادم MCP لتحليل العمليات في وقت التشغيل واختراق الذاكرة للوكلاء الذكيين. يدعم تحميل الامتدادات الديناميكي، وضع القراءة فقط، تسجيل التدقيق، وتجميع كود…
 synacktiv/thats_no_pipe
مجموعة أدوات خطاف للأنابيب المسماة في Windows
 saint0x/fzy
لغة برمجة أنظمة تركز على التحقق من الصحة، الحتمية، والأداء
 raz0r/burp-radamsa
إضافة الفازر Radamsa لـ Burp Suite
 nccgroup/amfdser-ngng
إضافة لـ Burp Extender تأخذ كائنات AMF غير المسلسلة وتُرمّزها في XML باستخدام مكتبة Xtream.








