

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CheckPlz — افحص الملفات بحثًا عن التهديدات المحتملة مع الاستفادة من AMSI (واجهة فحص البرامج الضارة) وWindows Defender. عن طريق عزل المحتوى الخبيث. | Kitploit
أدوات/GitHubGitHub/blacksnufkin/checkplz
أدوات دفاعيةالتحليل الثابتالتحليل الديناميكي (عزل)تحليل الثغرات الأمنيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubblacksnufkin/checkplz

CheckPlz

افحص الملفات بحثًا عن التهديدات المحتملة مع الاستفادة من AMSI (واجهة فحص البرامج الضارة) وWindows Defender. عن طريق عزل المحتوى الخبيث.

عرض المستودع
41538منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

CheckPlz

CheckPlz هو إصدار مكتوب بلغة Rust من الأداتين الشهيرتين ThreatCheck و**GoCheck**، مصمم لفحص الملفات بحثًا عن التهديدات المحتملة بالاستفادة من AMSI (واجهة فحص مكافحة البرامج الضارة) وWindows Defender. ومن خلال عزل المحتوى الضار بدقة وتقديم تحليل شامل، يوفر CheckPlz تجربة فحص ملفات محسّنة وفعّالة.

المزايا الرئيسية

  • تكامل AMSI: إجراء فحوصات دقيقة للذاكرة المؤقتة لكشف التهديدات.
  • عزل التهديدات عبر البحث الثنائي: تحديد الجزء المسبب للكشف في الملف بدقة.
  • تحليل التفريغ السداسي عشر: تصور المحتوى الضار من خلال تفريغ سداسي عشر وASCII مفصل.
  • دعم التصحيح (Debugging): تفعيل المخرجات التفصيلية للحصول على رؤى أعمق.
  • مخرجات قابلة للتخصيص: الاختيار بين مخرجات طرفية خام أو ملوّنة وسهلة القراءة للبشر.

كيف يعمل

  1. فحص AMSI:

    • تهيئة سياق AMSI.
    • فحص محتوى الملف والذاكرة المؤقتة بحثًا عن التهديدات.
    • إذا تم اكتشاف تهديد، يتم إجراء بحث ثنائي لعزل الجزء الضار.
  2. فحص Windows Defender:

    • استدعاء MpCmdRun.exe لفحص الملف.
    • تحليل المخرجات لكشف التهديدات.
    • إجراء بحث ثنائي إذا تم العثور على تهديد.
  3. البحث الثنائي:

    • فحص أجزاء الملف بشكل تعاودي لتحديد موقع المحتوى الضار.
    • إنتاج سجلات ونتائج مفصلة.

التثبيت

  1. استنساخ المستودع:
    git clone https://github.com/your-username/CheckPlz.git
    cd CheckPlz
    
  2. تجميع المشروع:
    cargo build --release
    
  3. سيكون الملف التنفيذي متاحًا في target/release/checkplz.exe.

تعليمات الاستخدام

قم بتشغيل CheckPlz مع الخيارات المطلوبة:


Usage: CheckPlz.exe [OPTIONS] --file <FILE>

Options:
  -f, --file <FILE>  Path to the file to scan
  -d, --debug        Enable debug mode
  -a, --amsi         Use AMSI scan
  -m, --msdefender   Use Windows Defender scan
  -r, --raw          Raw output without ANSI colors
  -h, --help         Print help
  -V, --version      Print version

أمثلة على الأوامر

  • فحص ملف باستخدام AMSI:

    checkplz --file malicious.exe --amsi
    
  • فحص ملف باستخدام Windows Defender:

    checkplz --file suspicious.exe --msdefender
    
  • إجراء فحص باستخدام كل من AMSI وWindows Defender مع تفعيل مخرجات التصحيح:

    checkplz --file unknown.exe --amsi --msdefender --debug
    
  • إجراء فحص بتنسيق مخرجات خام:

    checkplz --file unknown.exe --amsi --raw
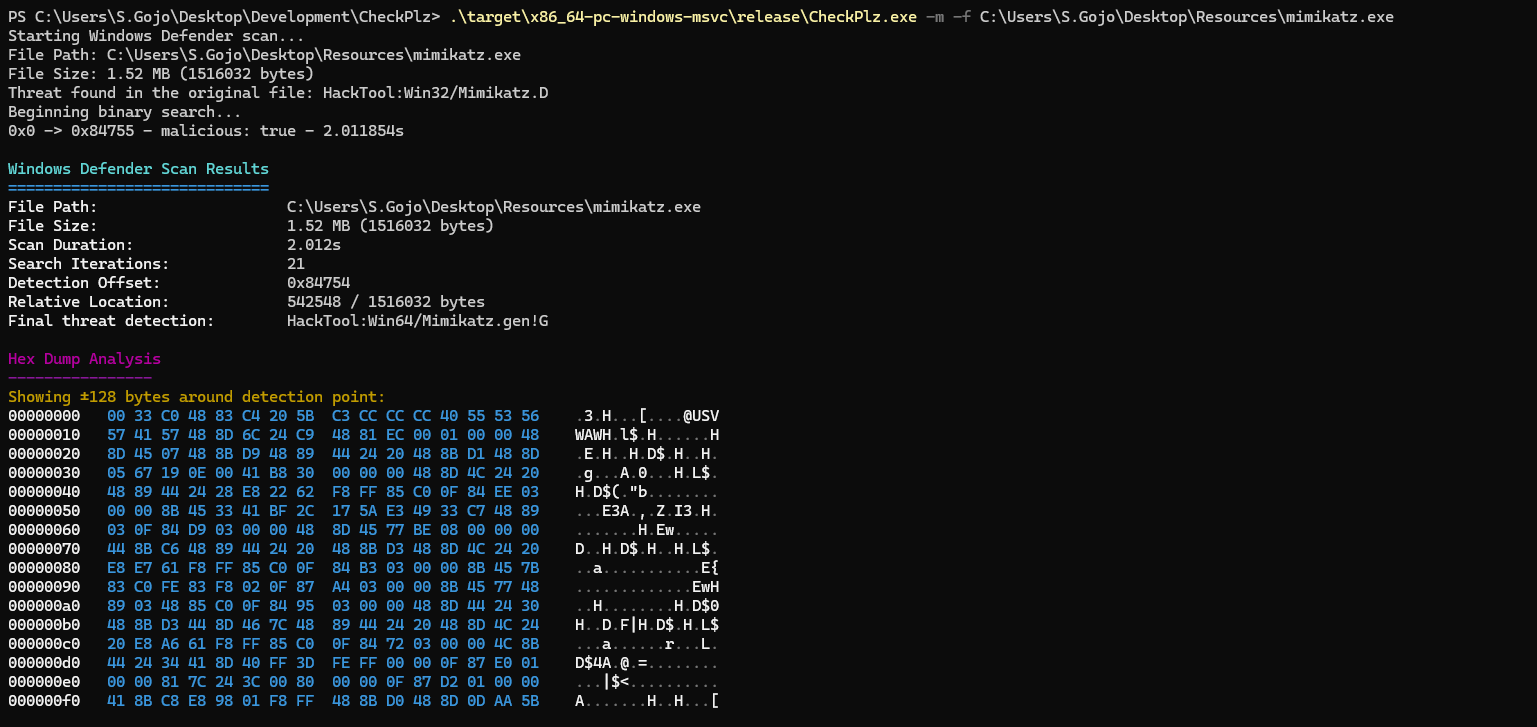
    

نظرة عامة على المخرجات

  • نتائج الفحص: عرض حالة الكشف، والإزاحات (offsets) الضارة المحتملة، والوقت المستغرق في الفحص.
  • تحليل التفريغ السداسي عشر: عروض تفصيلية للأجزاء المشبوهة مع إبراز البايتات الضارة. Screenshot 2024-12-27 163057
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






