
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
 nccgroup/triforceopenbsdfuzzer
اختبار Fuzzing لاستدعاءات النظام على OpenBSD amd64 باستخدام TriforceAFL (أي AFL و QEMU)
 0xsp-srd/aether
أداة لتحليل ذاكرة ويندوز وصيد التهديدات تقوم بمسح ذاكرة العمليات الحية بحثًا عن أنماط ضارة وتقنيات حقن وتجميعات .NET المحملة بشكل عكسي باستخدام نموذج…
 zypherion-technologies/unconfuserex
أداة فك تعتيم لـ ConfuserEx2 مع دعم لمكافحة العبث، والضاغط، والثوابت، وتدفق التحكم، واستعادة الموارد.
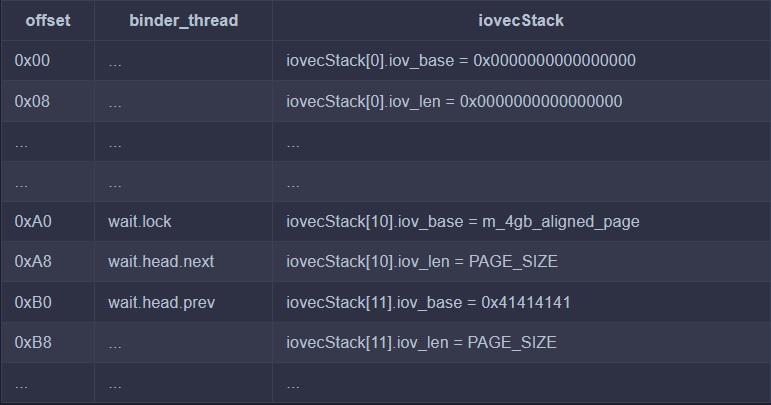 sharif-dev/androidkernelvulnerability
تشغيل وتحليل ثغرة نواة أندرويد CVE-2019-2215
 spoofzu/jvmxray
تحويل وصول تطبيق جافا إلى الموارد المحمية إلى رسائل سجل.
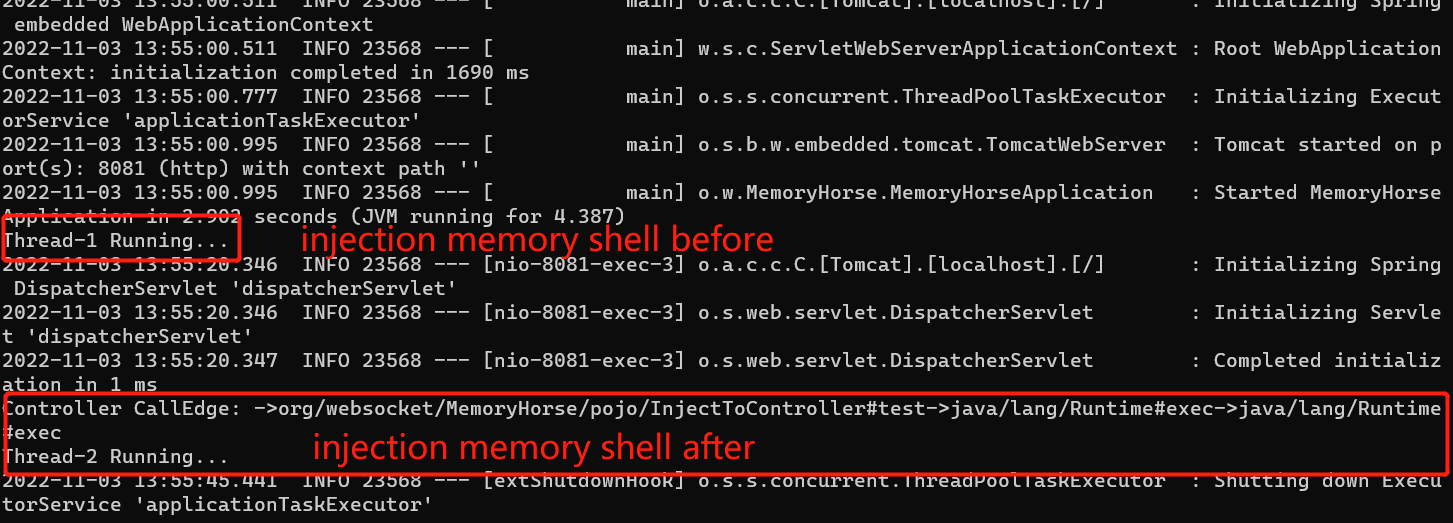 sf197/memoryshellhunter
ماسح Java Agent memory horse مدمج مع Call Graph modus
 capesandbox/cape-parsers
محللات نواة CAPE والمجتمع
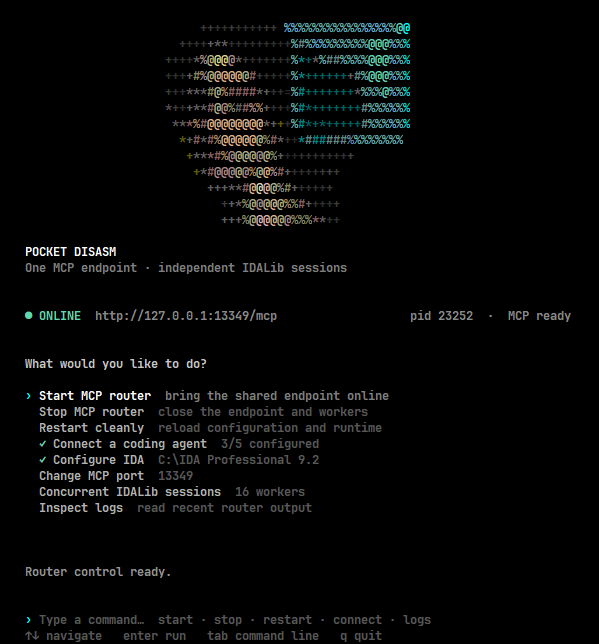 whoisqwerz/pocket_disasm
موجه MCP IDALib متعدد الجلسات للعوامل البرمجية. تحليل ثنائيات متعددة بالتوازي مع أدوات الهندسة العكسية المتوافقة مع IDA.
 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
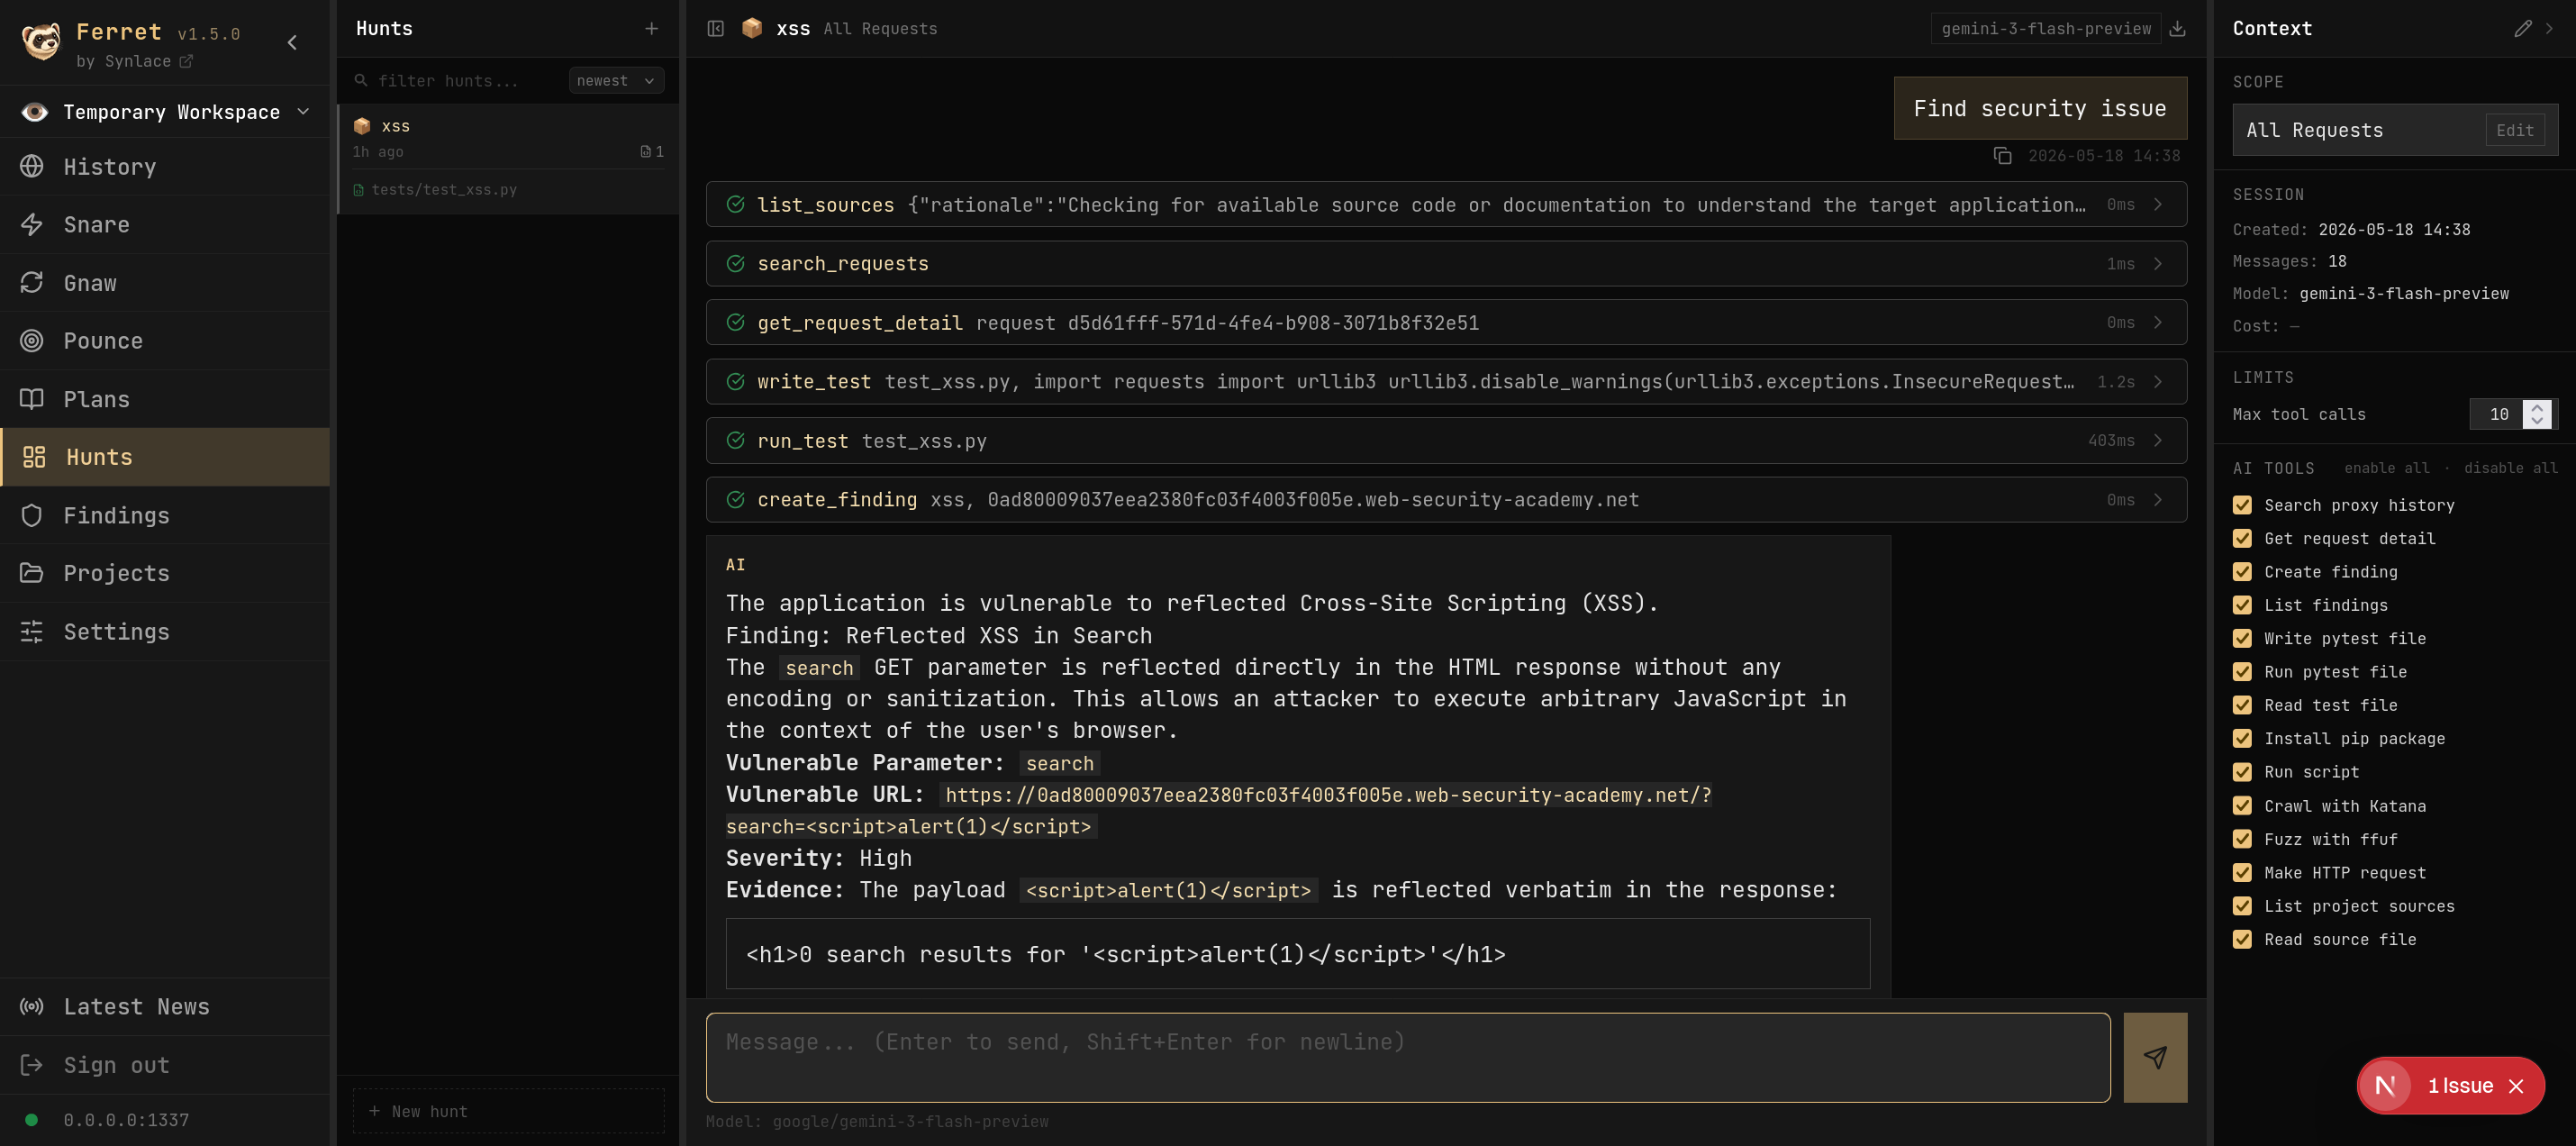 synlace/ferret
المجموعة التعاونية لاختبار اختراق تطبيقات الويب
 nccgroup/icpin
أداة Pintool لمراقبة فحص السلامة
 tejasprasad2008-afk/tracetree
أداة تحليل سلوكي في وقت التشغيل تعزل الحزم المشبوهة في حاويات Docker، وتتتبع استدعاءات النظام باستخدام strace، وترسم خرائط تسلسلات العمليات إلى رسوم…
 vrn21-arcanist/bouvet
صندوق رمل للوكلاء
 pdb333/cortex
مجموعة أدوات تحليل وقت التشغيل لنظام Windows تجمع بين فحص الذاكرة، والتنقيح، والأتمتة، وواجهات برمجة تطبيقات صديقة للذكاء الاصطناعي.
 frida/aurora
تطبيق ويب لإثبات المفهوم مبني على Frida
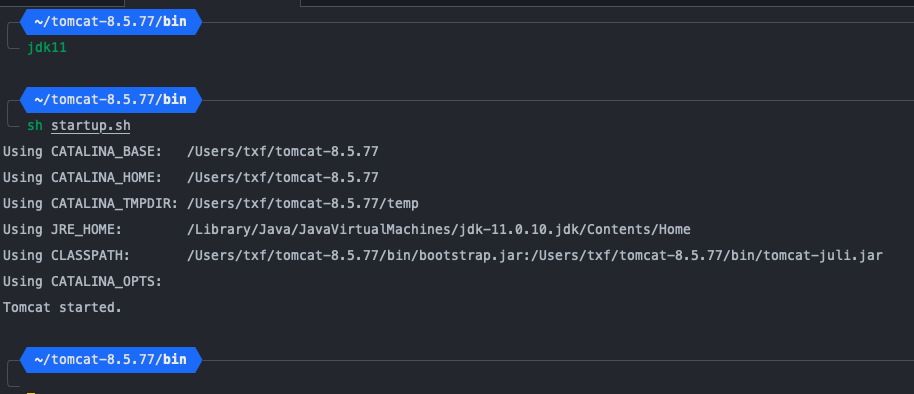 tangxiaofeng7/cve-2022-22965-spring-core-rce
كشف جماعي غير مدمر لثغرة CVE-2022-22965
 hackinglz/svg_phishing_tools
أدوات تحليل وإنشاء SVG لمرفقات التصيد الاحتيالي الشائعة بصيغة SVG
 off-by-1-labs/flawed
إصلاح القطع الأثرية المشابهة مع العيوب المدمجة








