 akatorich/kernelflirt
مصحح أخطاء على مستوى نواة Windows بواجهة مستخدم بنمط OllyDbg/IDA، ونقاط توقف برمجية وعتادية، ورموز PDB، ومفكك تجميع، و17 إضافة لهندسة عكسية وتحليل البرمجيات الخبيثة في الأجهزة الافتراضية.
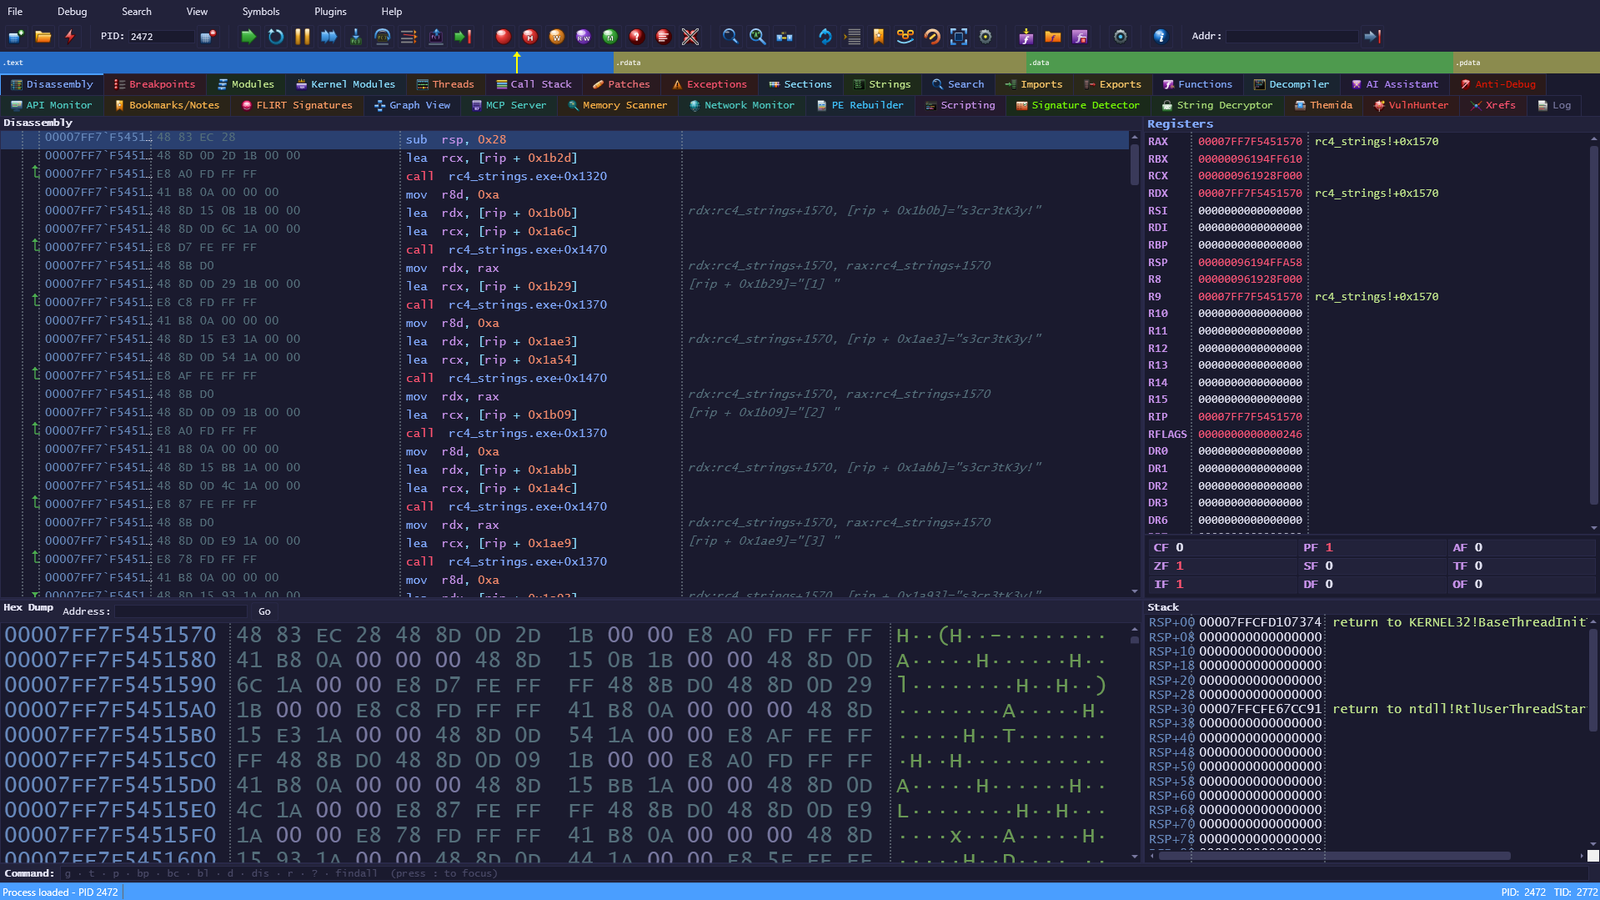
مُصحِّح على مستوى نواة Windows بواجهة على غرار OllyDbg/IDA Pro. مُصمَّم لأبحاث الأمن والهندسة العكسية وتحليل البرمجيات الخبيثة في بيئات الأجهزة الافتراضية (VMware).
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| المكوّن | اللغة | الوصف |
|---|---|---|
| KernelFlirt.UI | C# / WPF | واجهة المُنقِّح (تعمل على المضيف) |
| KernelFlirt.sys | C / WDM | برنامج تشغيل النواة — الذاكرة، ونقاط التوقف، وخطاف KdTrap المضمّن |
| KfRelay.exe | C | مرحّل TCP على الجهاز الافتراضي، يمرّر IOCTLs عبر الشبكة |
| KfLoader.exe | C | واجهة سطر أوامر لتحميل/إلغاء تحميل برنامج التشغيل عبر SCM |
| KfConsole.exe | C# / .NET 9 | مُنقِّح وحدة التحكم — REPL بأسلوب WinDbg/x64dbg فوق برنامج التشغيل نفسه |
| KernelFlirt.SDK | C# / .NET 9 | SDK الإضافات — واجهة برمجة تطبيقات المُنقِّح الكاملة للإضافات |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
تصحيح أخطاء برنامج تشغيل النواة: افتح علامة التبويب Kernel Modules، وابحث عن برنامج التشغيل الخاص بك، واضبط نقاط التوقف على أي دالة — في وضع المستخدم ووضع النواة.
لا تحتاج إلى واجهة WPF؟ KfConsole.exe (في bin\Console\) هو REPL بأسلوب WinDbg/x64dbg
فوق نفس برنامج التشغيل والمرحّل.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
أبرز الميزات: أهداف x64 + WoW64 (x86)، حل رموز PDB عبر Microsoft Symbol Server،
مُقيّم التعبيرات (rsp+8، [rsp]، module!func)، نقاط توقف شرطية،
Step Into / Step Over / Step Out، بدائيات مكافحة التنقيح، إخراج ملوّن بـ ANSI،
readline مع سجل دائم.
مرجع الأوامر الكامل: docs/cli.md
??)RegisterFunction9 سمات مدمجة (default-dark، x64dbg، monokai، ollydbg، ollydbg-light، ida-pro، dracula، long_night، sakura) مع تبديل أثناء التشغيل وأكثر من 100 مفتاح لون قابل للتخصيص.
| الإضافة | الوصف |
|---|---|
| Graph View | CFG بنمط IDA مع تلوين الكتل، والطي/التوسيع، والتنقّل بين الدوال |
| Xrefs | الإشارات المرجعية المتقاطعة — العثور على جميع المستدعين/المراجع لأي عنوان |
| FLIRT Signatures | التعرّف على الدوال عبر أنماط البايتات (.pat + MSVC CRT المدمج) |
| Signature Detector | كشف الحزم/المترجمات المتوافق مع PEiD (4445 توقيعًا) |
| PE Rebuilder | مُستخرِج PE مع إعادة بناء IAT (بنمط Scylla) |
| String Decryptor | فك تشفير السلاسل النصية آليًا |
| VulnHunter | ماسح استخدام واجهات API الخطرة |
| الإضافة | الوصف |
|---|---|
| API Monitor | اعتراض واجهات API في الوقت الفعلي مع تسجيل المعاملات |
| Network Monitor | التقاط حركة الشبكة (send/recv/connect) مع تصدير CSV |
| Memory Scanner | فحص القيم مع التصفية اللاحقة |
| Themida Unpacker | مُفكِّك حزم Themida/WinLicense آليًا |
| الإضافة | الوصف |
|---|---|
| C# Scripting | Roslyn REPL مع واجهة برمجة المُنقّح الكاملة، وتمييز الصيغة، والحالة الدائمة |
| AI Assistant | مساعد هندسة عكسية (متوافق مع OpenAI) مع أكثر من 65 أداة للمُنقّح |
| MCP Server | بروتوكول سياق النموذج — ربط عملاء الذكاء الاصطناعي (Claude Code، Cursor) بالمُنقّح |
| Session Manager | حفظ/تحميل الجلسة (نقاط التوقف، التعليقات، أسماء الدوال) مع إعادة تمركز ASLR |
| Bookmarks/Notes | إشارات مرجعية للعناوين مع تعليقات توضيحية، محفوظة بين الجلسات |
| Anti-Debug Bypass | ترقيع آلي لـ PEB/DebugPort/ThreadHide/HeapFlags |
تتشارك جميع الإضافات SDK مشتركًا يتيح الوصول إلى الذاكرة، ونقاط التوقف، والرموز، وواجهة المستخدم، والأحداث، والتحكم في التنفيذ، والتواصل بين الإضافات.
| المفتاح | الإجراء |
|---|---|
| F2 | تبديل نقطة التوقف |
| F4 | التشغيل حتى المؤشر |
| F5 / F9 | متابعة / تشغيل |
| F7 | Step into |
| F8 | Step over |
| Ctrl+F9 | Step out |
| F12 | إيقاف مؤقت |
| Space | المُجمّع المضمّن |
| Ctrl+G | الانتقال إلى عنوان |
| Ctrl+F | بحث ثنائي |
| F11 | ملء الشاشة |
| Shift+F5 | تشغيل سكربت |
| المستند | EN | RU |
|---|---|---|
| SDK & Plugin Development | SDK-en.md | SDK-ru.md |
| C# Scripting Reference | scripting-reference-en.md | scripting-reference-ru.md |
| CLI (KfConsole) | cli.md | — |
| Changelog | CHANGELOG.md |
دليل شامل لبناء إضافات KernelFlirt: إعداد المشروع، جميع واجهات API مع أوصاف كاملة للمعاملات، نماذج البيانات، تطوير واجهة المستخدم (WPF/theming)، الأحداث، الخيوط، التواصل بين الإضافات، الاستمرارية، واجهة API لمكافحة التصحيح، 4 إضافات مثال كاملة، أفضل الممارسات.
دليل البرمجة النصية C# REPL: جميع الاختصارات وطرق API مع المعاملات، 12 نموذج بيانات، أكثر من 18 وصفة واقعية (تحليل PE، فك تشفير النصوص، إعادة بناء IAT، برمجة أداة فك التغليف، فحص الذاكرة، تتبع API)، نصائح ومزالق.
المتطلبات: Visual Studio 2022 (C++)، WDK 10.0.26100.0+، .NET 9 SDK، Windows 10/11 x64








