
 #1
أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.
موصى به من Kitploit
 ang13t/dronextract
مجموعة أدوات التحقيق الرقمي لطائرات DJI، تقوم بتحليل ملفات القياس عن بُعد، واستخراج البيانات المخفية عبر إخفاء المعلومات، وتصور مسارات الطيران،…
 patrickdw123/paranoidf
ParanoiDF - حزمة تحليل PDF مبنية على PeePDF من إعداد Jose Miguel Esparza (http://peepdf.eternal-todo.com/). الأدوات المضافة: كسر كلمات المرور،…
 infobyte/cve-2023-21036
الكشف والتعقيم لـ Acropalypse Now - CVE-2023-21036
 qixils/anticropalypse
بوت ديسكورد للتخفيف من ثغرة aCropalypse (CVE-2023-21036, CVE-2023-28303) عبر الحذف الاسترجاعي للصور المعرضة للخطر
 notaswe/gocropalypse
كشف CVE-2023-21036 في Go
 cisagov/esxiargs-recover
أداة للاسترداد من برنامج الفدية ESXiArgs
 digital-dev/keepass-triggerless
KeePass 2.53.1 مع إزالة نظام ECAS Trigger System لمعالجة CVE-2023-24055
 reecdeep/hivev5_file_decryptor
خوارزمية فك تشفير ملفات Hive v5
 enferex/pdfresurrect
تحليل والمساعدة في استخراج الإصدارات الأقدم "المخفية" من ملف pdf من ملف pdf الحالي.
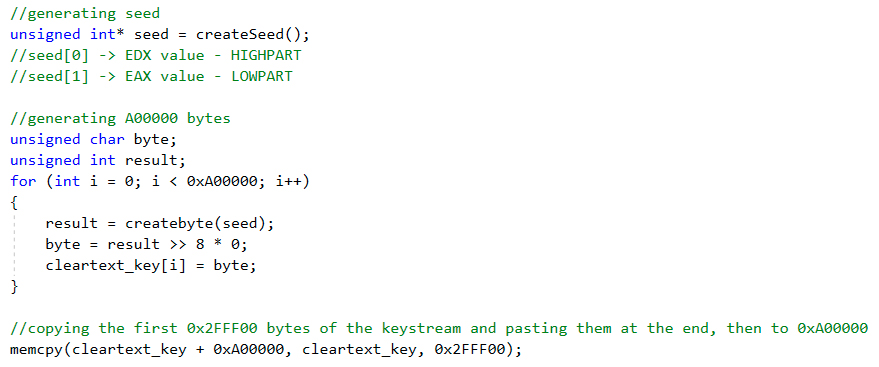 reecdeep/hivev5_keystream_decryptor
أشياء سيئة من أشخاص سيئين
 den4uk/andriller
📱 Andriller - هي أداة برمجية تحتوي على مجموعة من الأدوات الجنائية للهواتف الذكية. تقوم بإجراء استحواذ للقراءة فقط، سليم جنائياً، وغير مدمر من أجهزة…
 trinadh465/platform_external_gptfdisk_aosp10_r33_cve-2021-0308
مجموعة تقسيم الأقراص لأقراص GPT و MBR، تقدم أدوات تفاعلية وقابلة للبرمجة لإنشاء وتعديل وإصلاح جداول الأقسام، بما في ذلك إصلاح هياكل MBR التالفة.
 telegrip/telegrip
أداة فورينسيك ذات واجهة رسومية لجلب وتحليل بيانات تيليجرام من أجهزة أندرويد. تقوم بتحليل الرسائل والوسائط والبيانات الوصفية؛ وتُنتج تقارير مُتحقق من…
 trustedsec/tscopy
أداة Python تقوم بتحليل $MFT الخاص بنظام NTFS لنسخ الملفات المقفلة أثناء الاستجابة للحوادث، متجاوزة أقفال نظام التشغيل عبر قراءة مواقع القرص الخام.…
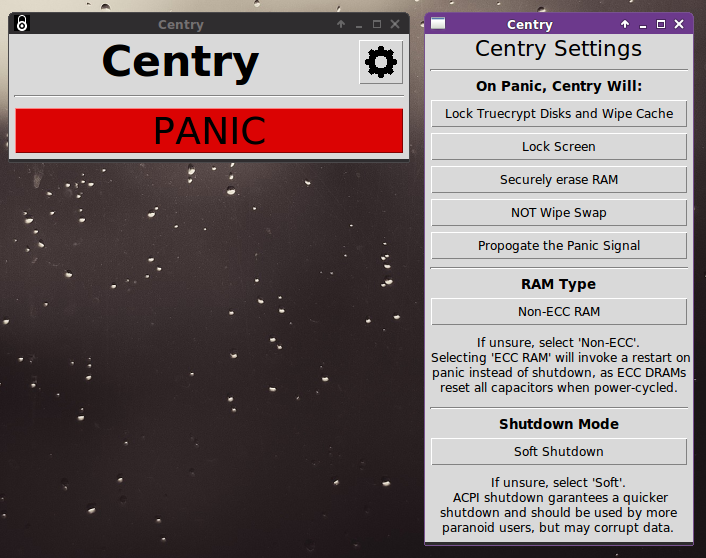 0xpoly/centry
زر طوارئ للحماية من هجمات الإقلاع البارد
 cado-security/rip_raw
Rip Raw هو أداة صغيرة لتحليل ذاكرة أنظمة لينكس المخترقة.
 gnu-mirror-unofficial/ddrescue
ينسخ البيانات من أجهزة التخزين التالفة أو التي توشك على التعطل، ويتعامل مع أخطاء القراءة، وينفذ عمليات إنقاذ فعّالة لاستعادة أكبر قدر ممكن من…
 grishinpv/poc_cve-2021-36934
تجارب إثبات المفهوم مع خدمة نسخ الظل لوحدة التخزين (VSS)








