#1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 wortell/log4j
مستودع يحتوي على جميع المعلومات والبرامج النصية وغيرها المتعلقة بـ CVE-2021-44228
 synacktiv/krustyloader-analysis
تحليل KrustyLoader
 demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
ابحث عن عملات BTC على الإصدارات الأقدم من Bitcoin Core التي تحتوي على الثغرة الحرجة OpenSSL 0.9.8 CVE-2008-0166
 orangecertcc/security-research
يستضيف الاستشارات الأمنية الخاصة بـ Orange CERT مع رمز إثبات المفهوم المصاحب للثغرات الأمنية المُفصح عنها، مُنظَّمة حسب معرّف CVE.
 nu11secur1ty/payload-lists
مجموعة منسقة من حمولات الحقن لاختبار أمان تطبيقات الويب، تغطي SSTI وXXE وXSS وSSRF وSQLi وNoSQLi وLDAP وحقن الأوامر والمزيد.
 sh0ckfr/log4j-cve-2021-44228-public-iocs
IoCs عامة حول log4j CVE-2021-44228
 onapsis/vulnerability_advisories
النشرات الأمنية من Onapsis. https://www.onapsis.com
 gitlab-security-oss/tldr
Sigma-based detection rules, log queries, atomic tests, and response procedures for monitoring and threat hunting in GitLab environments.
 j3ssie/dynast-bench
معيار تقييم DAST لتطبيقات معرّضة للثغرات عمدًا مع مفاتيح إجابات مرجعية لتقييم أدوات الفحص
 buraksevben/cves
مجموعة منسقة من استغلالات إثبات المفهوم لثغرات الويب بما في ذلك البرمجة النصية عبر المواقع وحقن SQL، مع تقارير فنية مفصلة لكل CVE.
 enablesecurity/vulnerability-disclosure-policy
كيف تتعامل Enable Security مع الثغرات الأمنية
 secprbench/secprbench
معيار مرجعي يتضمن 265 تغييرًا برمجيًا حقيقيًا يُدخل ثغرات أمنية عبر تسعة مشاريع بلغات C وC++ وRust، مع مهام مراجعة مزدوجة، وبيئة Docker معزولة…
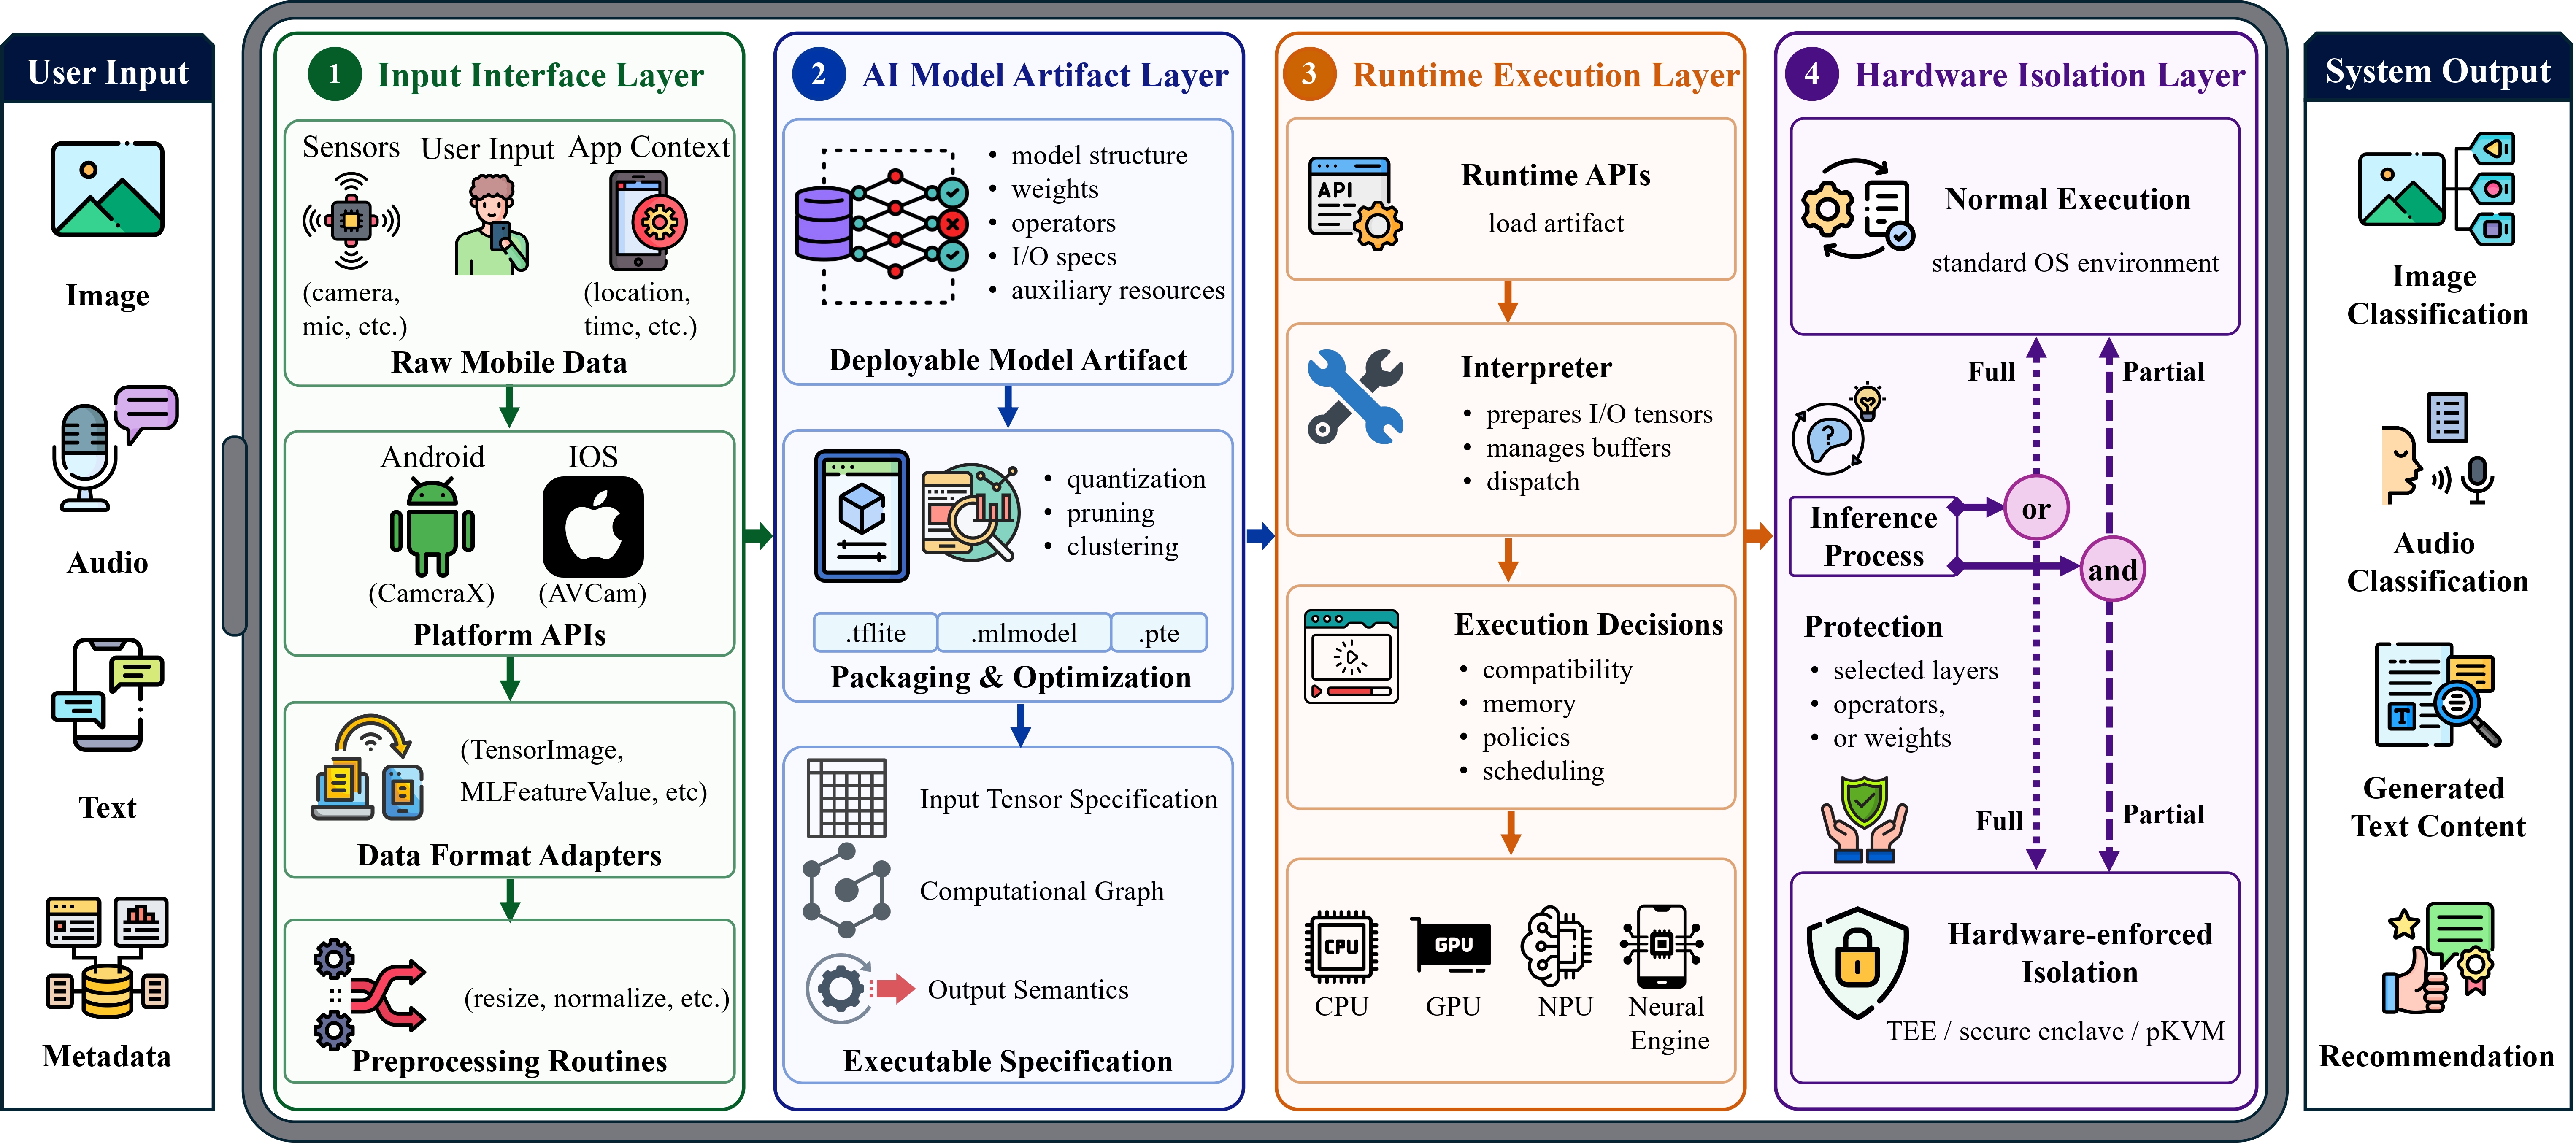 jinxhy/awesome-moai-security
قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات…
 jimmyader/cheatsheethost
صفحة مستضافة محليًا لأوراق الغش. تُستخدم حاليًا في الهندسة العكسية ومستضافة في مختبرات لأتمكن من تقييد أو الاستغناء عن (قفل جدار الحماية) حركة المرور…
 viralmaniar/vulnvault
قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر…
 jdgregson/disclosures
تقارير الثغرات الأمنية التي كشفت عنها علنًا.
 owasp/appsecdc2019
المستودع الرسمي لمؤتمر AppSecDC 2019، ويستضيف مواد العروض التقديمية والموارد والمحتوى المنسق من فعالية OWASP AppSecDC.