
 #1
 togg53192-cmd/jailbreaks
Curated collection of LLM jailbreak prompts and bypass techniques, documenting adversarial inputs that circumvent AI model safety guardrails.
 osintbrazuca/osint-brazuca
مستودع أنشئ بهدف جمع المعلومات والمصادر (مواقع إلكترونية/بوابات) وحيل OSINT ضمن سياق البرازيل.
 1llu50ry/mcp-reverse
خادم MCP يوفّر أكثر من 180 أداة لهندسة عكسية تجمع Ghidra وIDA وx64dbg وFrida و56 من الواجهات الخلفية الأخرى، مع محلّلات ثنائية أصلية وقاعدة معرفية…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 securewithumer/cve-2026-pocs
Exploit-Index : قاعدة بيانات CVE Proof of Concept (PoC) والاستغلالات المثالية. مُجمِّع عالي الأداء بدون API لثغرات 0day والثغرات الأمنية وThreat…
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 misp/misp
MISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 hack-with-github/awesome-hacking
مجموعة من القوائم الرائعة المتنوعة للمخترقين واختباري الاختراق وباحثي الأمن
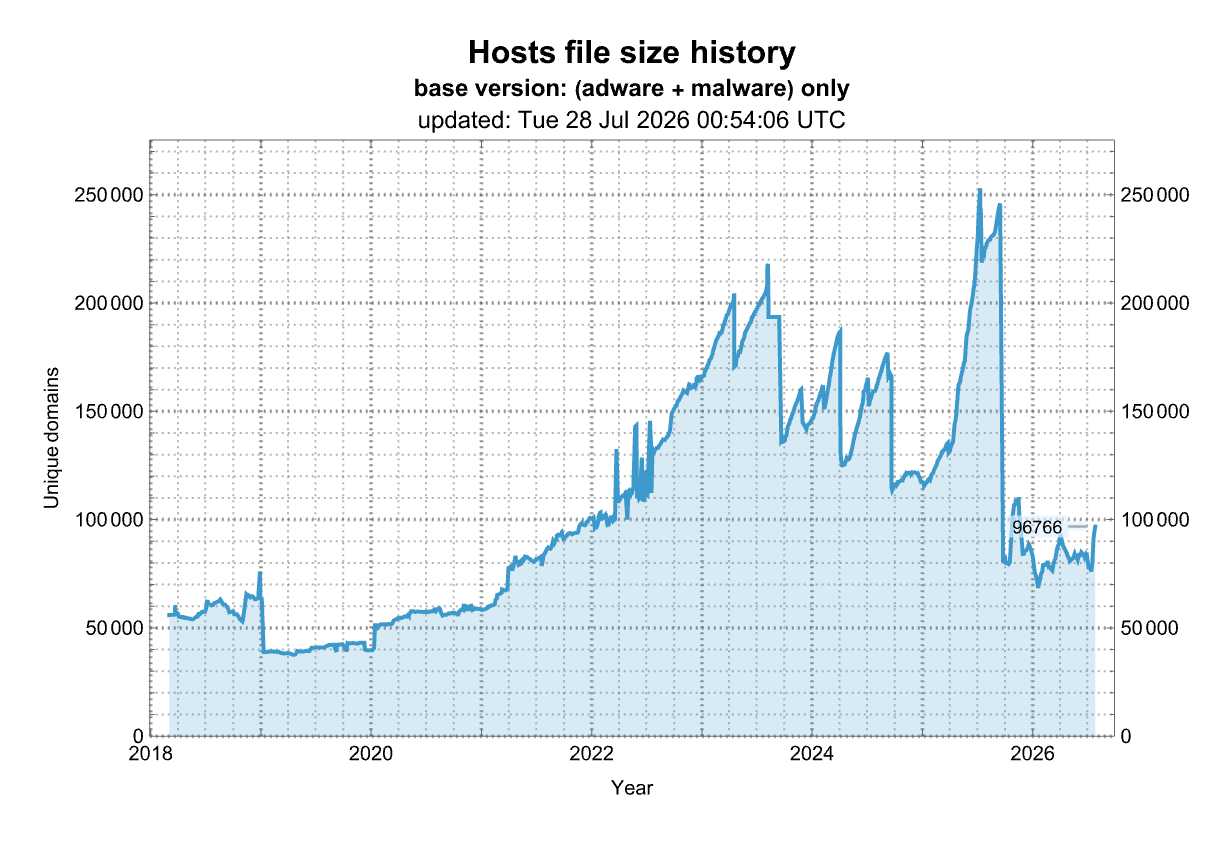 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 requie/ai-red-teaming-guide
دليل شامل للاختبار العدائي والتقييم الأمني لأنظمة الذكاء الاصطناعي، يساعد المؤسسات على تحديد الثغرات قبل أن يستغلها المهاجمون.
 itm4n/pentest-windows
مجموعة من أبحاث Windows internals وتقنيات الاستغلال التي تغطي تصعيد الامتيازات، وإساءة استخدام الرموز المميزة، وحيل ما بعد الاستغلال للفرق الحمراء…
 threekiii/awesome-redteam
قاعدة معرفية للفريق الأحمر والأمن الهجومي.
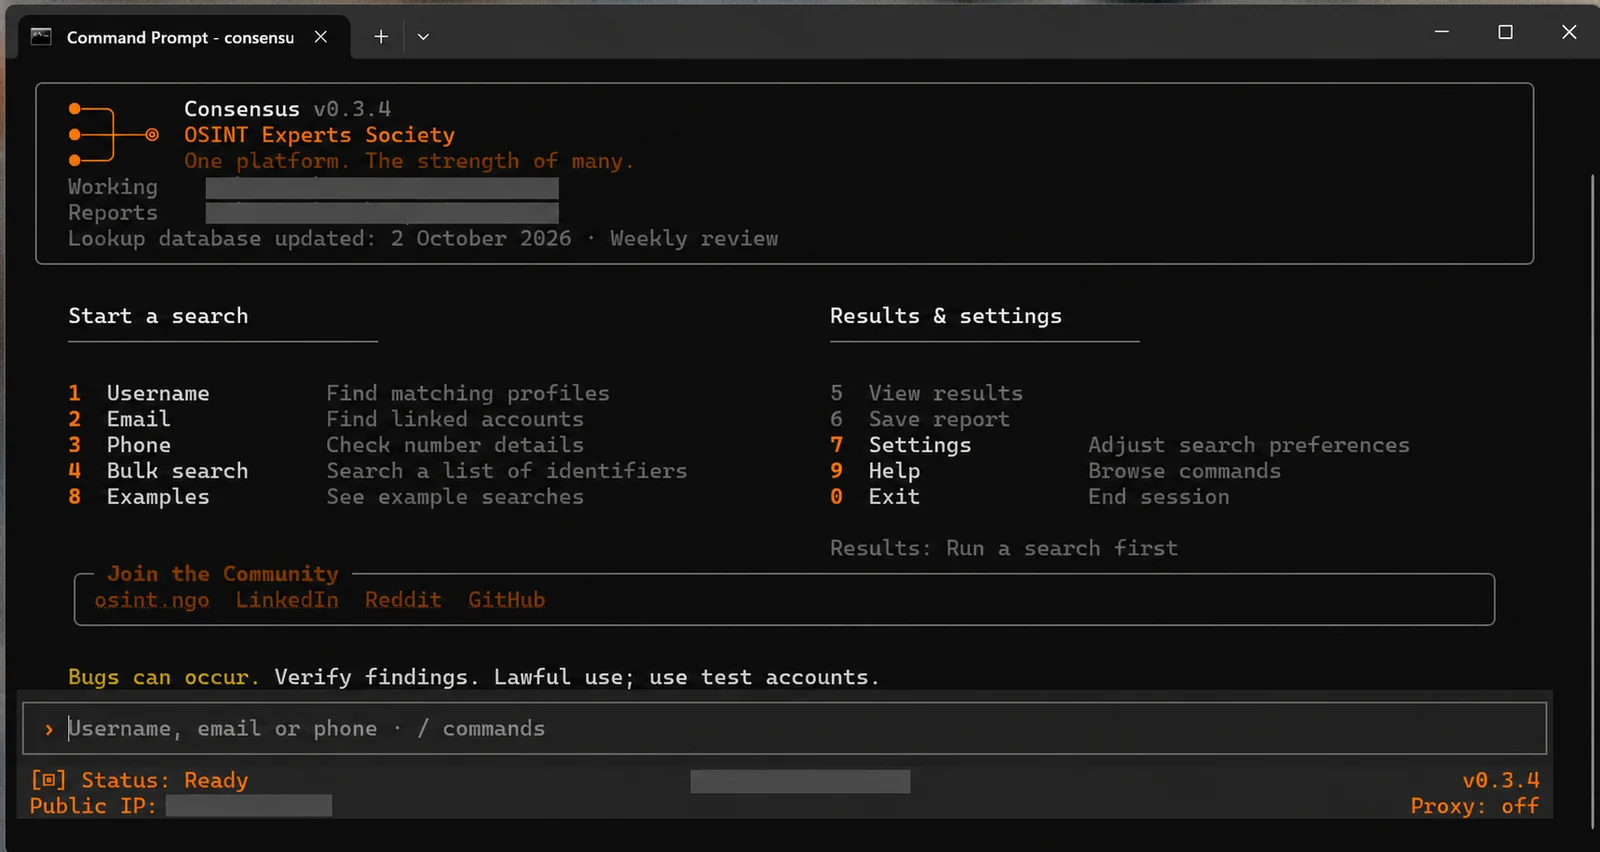 cipher387/osint_stuff_tool_collection
Curated collection of 1000+ online OSINT tools and services for geolocation, social media, domain/IP, email, image and archive investigations.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 irsdl/webhacklist
Independent web hacking research archive: official Top 10 nominees and winners since 2006, plus additional discoveries, preserved articles and…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things







