#1

 devtox/awesome-cybersecurity-blueteam
قائمة موارد مُنتقاة لفريق الأزرق تغطي عمليات مركز العمليات الأمنية (SOC)، وهندسة الكشف، والبحث عن التهديدات، والاستجابة للحوادث، والتحقيق الجنائي…

 novacode1337/sakuraosinttryhackme-completed
جولة تفصيلية في غرفة Sakura OSINT على TryHackMe تغطي استخراج بيانات SVG الوصفية، والتنقل بين أسماء المستخدمين، وتحليل مفاتيح PGP، وتتبع محافظ…
 entropq2/sakuraosinttryhackme-completed
جولة تفصيلية خطوة بخطوة في TryHackMe Sakura OSINT تغطي استخراج بيانات SVG الوصفية، والتحويل بين أسماء المستخدمين، وتحليل مفاتيح PGP، وتتبع محفظة…
 ahmedboin/jailbreak
مكتبة منظّمة حسب النطاق من أدلة الهندسة العكسية وأدلة إرشادية وملاحظات بحثية لتحليل البرمجيات وإعادة إنشاء التصحيحات، مع سير عمل قابل للتكرار لكل…
 0-am-x/huntbug-behind_the_curtain
استطلاع OSINT سلبي وأرشيف أدلة لـ huntbug.com - مؤشرات احتيال مُلاحَظة على منصة مكافآت ثغرات يُشتبه في كونها مزيفة (وليس حكماً قانونياً).
 wwwiesel/infosec-black-friday
كل العروض الخاصة بالبرمجيات/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
 cure53/xsschallengewiki
ويكي مُدار من المجتمع يفهرس تحديات XSS وحلولها، ويوفر تمارين عملية منسقة لتعلم استغلال cross-site scripting والدفاع عنه.
 joshhighet/ransomwatch
متعقب مطالبات برامج الفدية الشفافة 🥷🏼🧅🖥️
 privacytools/privacytools.io
🛡🛠 أنت مُراقَب. احمِ خصوصيتك ضد المراقبة الجماعية العالمية.
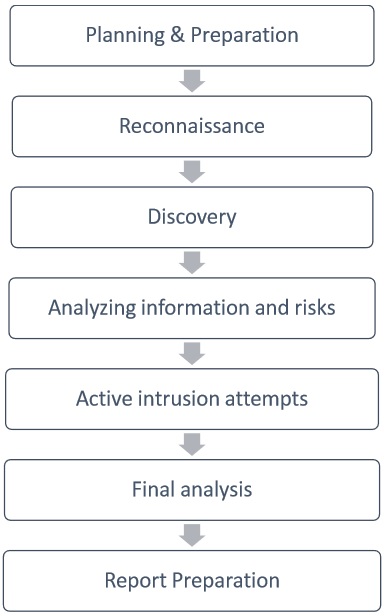 sundowndev/hacker-roadmap
مجموعة من أدوات الاختراق والموارد والمراجع لممارسة الاختراق الأخلاقي.
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 medicean/vulapps
إعداد سريع لبيئات ثغرات متنوعة (Various vulnerability environment)
 google/fuzzing
دروس وأمثلة ومناقشات ومقترحات بحثية وموارد أخرى متعلقة بالـ fuzzing
 offensive-security/exploitdb-bin-sploits
مستودع قاعدة بيانات الاستغلال القديم - المستودع الجديد موجود على https://gitlab.com/exploit-database/exploitdb-bin-sploits
 mandiant/threatpursuit-vm
آلة افتراضية لمطاردة التهديدات (VM): توزيعة مفتوحة المصدر بالكامل وقابلة للتخصيص تعتمد على ويندوز وتركز على تحليل معلومات التهديدات والصيد، مصممة…
 jerlendds/osintbuddy
رسوم بيانية للعقد، وتنقيب بيانات OSINT، وإضافات. اربط البيانات غير المهيكلة والبيانات العامة للحصول على رؤى تحويلية. يمكن العثور على النسخة المعاد…
 snoopysecurity/broken-vulnerable-code-snippets
مجموعة صغيرة من مقتطفات التعليمات البرمجية القابلة للاستغلال