
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 parbatzone/reconvault
🔍 منظم ملاحظات الاستطلاع لصائدي المكافآت ولاعبي CTF — النطاقات الفرعية، المنافذ، النقاط النهائية، الثغرات، كلها في مكان واحد.
 paulameg/simplectf-thm-walkthrough
أول تحدي CTF أُنجز بنجاح! يوثّق هذا المستودع مسيرتي في حل تحدي Simple CTF من TryHackMe. يغطي استطلاع الشبكة (Nmap)، واستغلال الويب (CVE-2019-9053)،…
 moscvv/thm-cybersec-portfolio
شروحات من غرف TryHackMe المكتملة — تصعيد الامتيازات في لينكس، وتجاوز سعة المخزن المؤقت في sudo (CVE-2019-18634)، وOWASP Top 10 (2025).
 fernandotdalcin/thm-blue-writeup
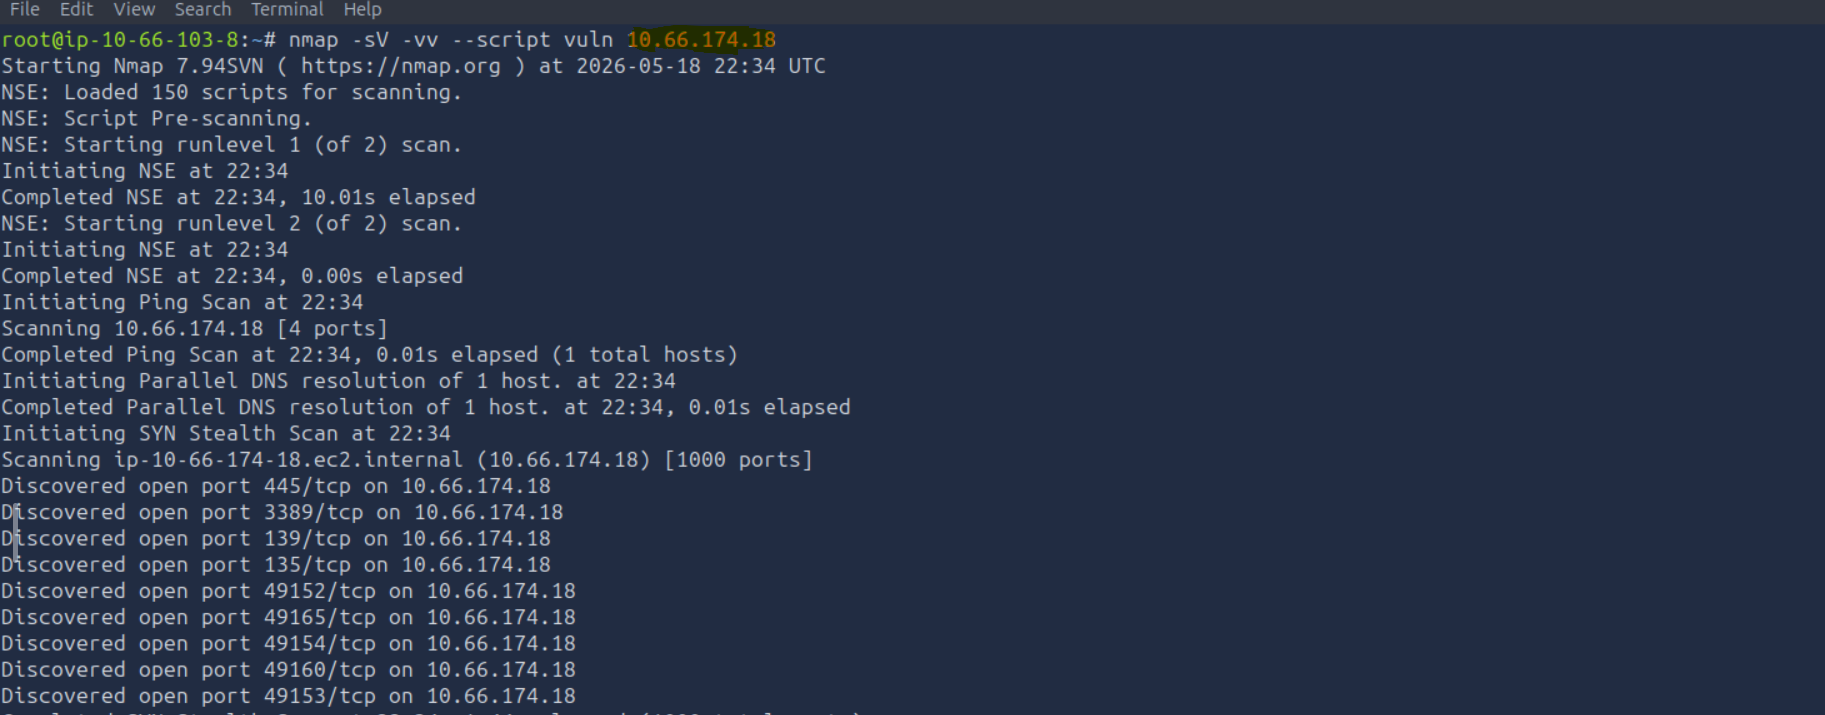
كتابة تقرير لغرفة Blue من TryHackMe — استغلال ثغرة EternalBlue (MS17-010/CVE-2017-0143).
 damiansuess/learn.bluejam
تعرف على ما هو BlueJam CVE-2017-0781
 horkimhab/cve-2026-23111
CVE-2026-23111 - Linux - مسودة
 infobyte/eko2020-challenge
تحدي التقاط العلم لـ Ekoparty 2020 يضم تطبيق ويب Flask به ثغرات أمنية لاستغلالها. مصمم لممارسة اختبار الاختراق العملي.
 andreaf17/poc-cve-2024-44349
استغلال إثبات مفهوم لـ CVE-2024-44349، وهو حقن SQL في Anteeo WMS الإصدار 4.7.x، يتيح تفريغ قاعدة البيانات وتنفيذ استعلامات SQL عشوائية.
 edgecases-purplehax/cve-images
صور مختبرية لـ nginx 1.30.0 ذات ثغرات متعمدة (CVE-2026-40701/42934/42945/42946) للبحث الأمني المعزول. للاستخدام المختبري فقط.
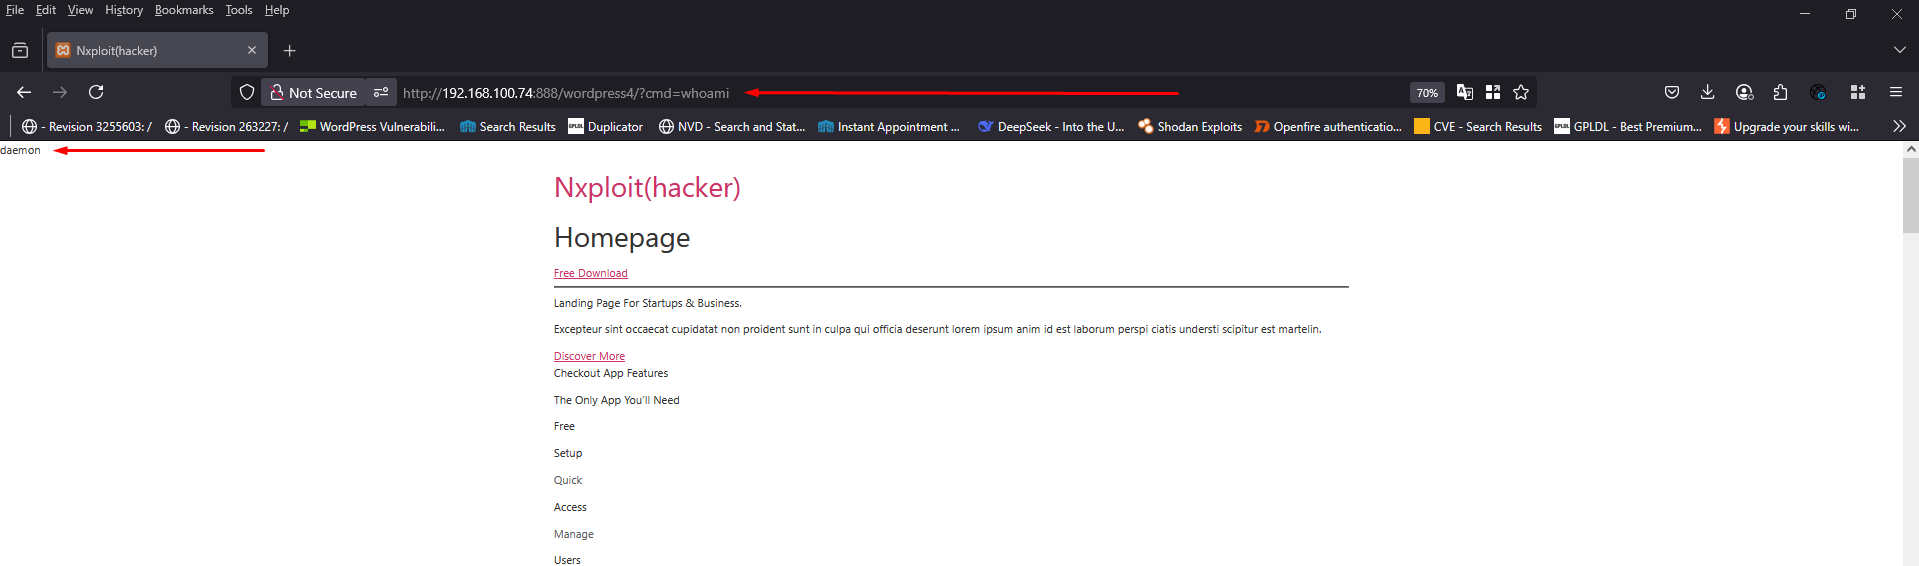 nxploited/cve-2025-39601
إضافة WordPress Custom CSS, JS & PHP <= 2.4.1 - ثغرة CSRF إلى RCE
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
حل لتحليل برمجية Gozi الخبيثة: يرجى الانتظار بصبر بينما أقوم بإعداد التقرير :)
 oscerd/process-injection-playground
مجموعة من العينات والمواد المتعلقة بحقن العمليات








