
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 jwsly12/cve-2022-46364-htb-ctf
استغلال CVE-2022-46364 في Apache CXF 3.2.14 لـ LFI و SSRF عبر حقن MTOM/XOP. بناء متعدد الأجزاء آلي واستخراج Base64 لبيئات HTB CTF.
 bohemian-miser/cve-2025-65018_exploit_challenge
تحدي CTF يستغل تجاوز سعة في الكومة (heap overflow) في دالة `png_image_finish_read` الخاصة بمكتبة libpng لاستبدال مؤشر دالة (function pointer) وفتح…
 lamaper/cve-2025-55182-toolbox
أداة استغلال آلية لثغرة CVE-2025-55182 (تنفيذ الأكواد عن بُعد في React/Next.js) مع تنفيذ الأوامر، وكشف الاتصالات الصادرة، وقشرة عكسية تفاعلية، وحقن…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
إثبات المفهوم (PoC) لثغرة تجاوز المصادقة التي تؤثر على التطبيقات التي تستخدم pac4j-jwt مع JWE (تشفير الويب JSON).
 mhamzakhattak/cve-2025-29927
إثبات مفهوم بأسلوب CTF يوضح تجاوز تفويض الوسيطة في Next.js الخاص بـ CVE-2025-29927. يتضمن تطبيق Docker ضعيف وسكريبت استغلال لاسترداد العلم (flag) من…
 cyb3rk1d/cve-2021-4034-poc
pwnkit
 d1se0/cve-2024-51428-poc
غلاف بلغة بايثون لاستغلال CVE-2024-51428 في ZoneMinder باستخدام حقن SQL الأعمى عبر sqlmap، مع أتمتة تعداد قواعد البيانات والجداول واستخراج البيانات…
 carlosrpastrana/cve-2011-2553
استغلال Bash لثغرة CVE-2011-2553 يتيح تنفيذ الأكواد عن بُعد ورفع الامتيازات على خدمات FTP القابلة للاستغلال عبر حرف خاص في حقل USER.
 h3raklez/cve-2025-21756
مختبر تعليمي يوضح استغلال use-after-free (UAF) في نظام vsock الفرعي لنواة لينكس لتصعيد الامتيازات المحلية إلى الجذر، مع إعداد تلقائي وتحليل سلسلة ROP.
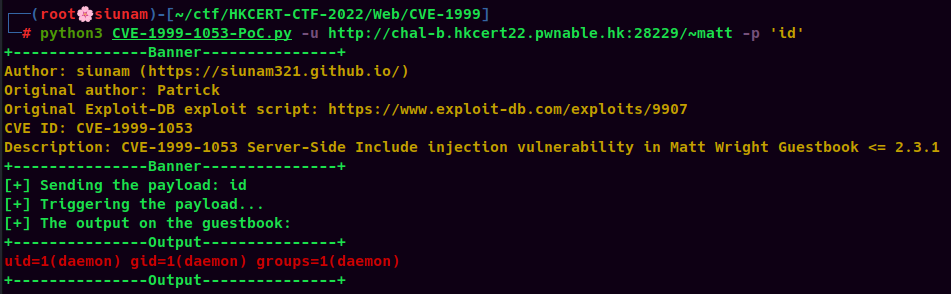 siunam321/cve-1999-1053-poc
CVE-1999-1053 استغلال إثبات المفهوم
 eliasdekiniweek/cve-2022-22980
استغلال CVE-2022-22980
 martinfrancois/cve-2018-1000529
إثبات المفهوم لـ CVE-2018-1000529: ثغرة XSS مخزنة في المكون الإضافي Grails Fields ≤2.2.7. يوضح الثغرة من خلال تطبيق Grails قابل للتشغيل ويتضمن جدولًا…
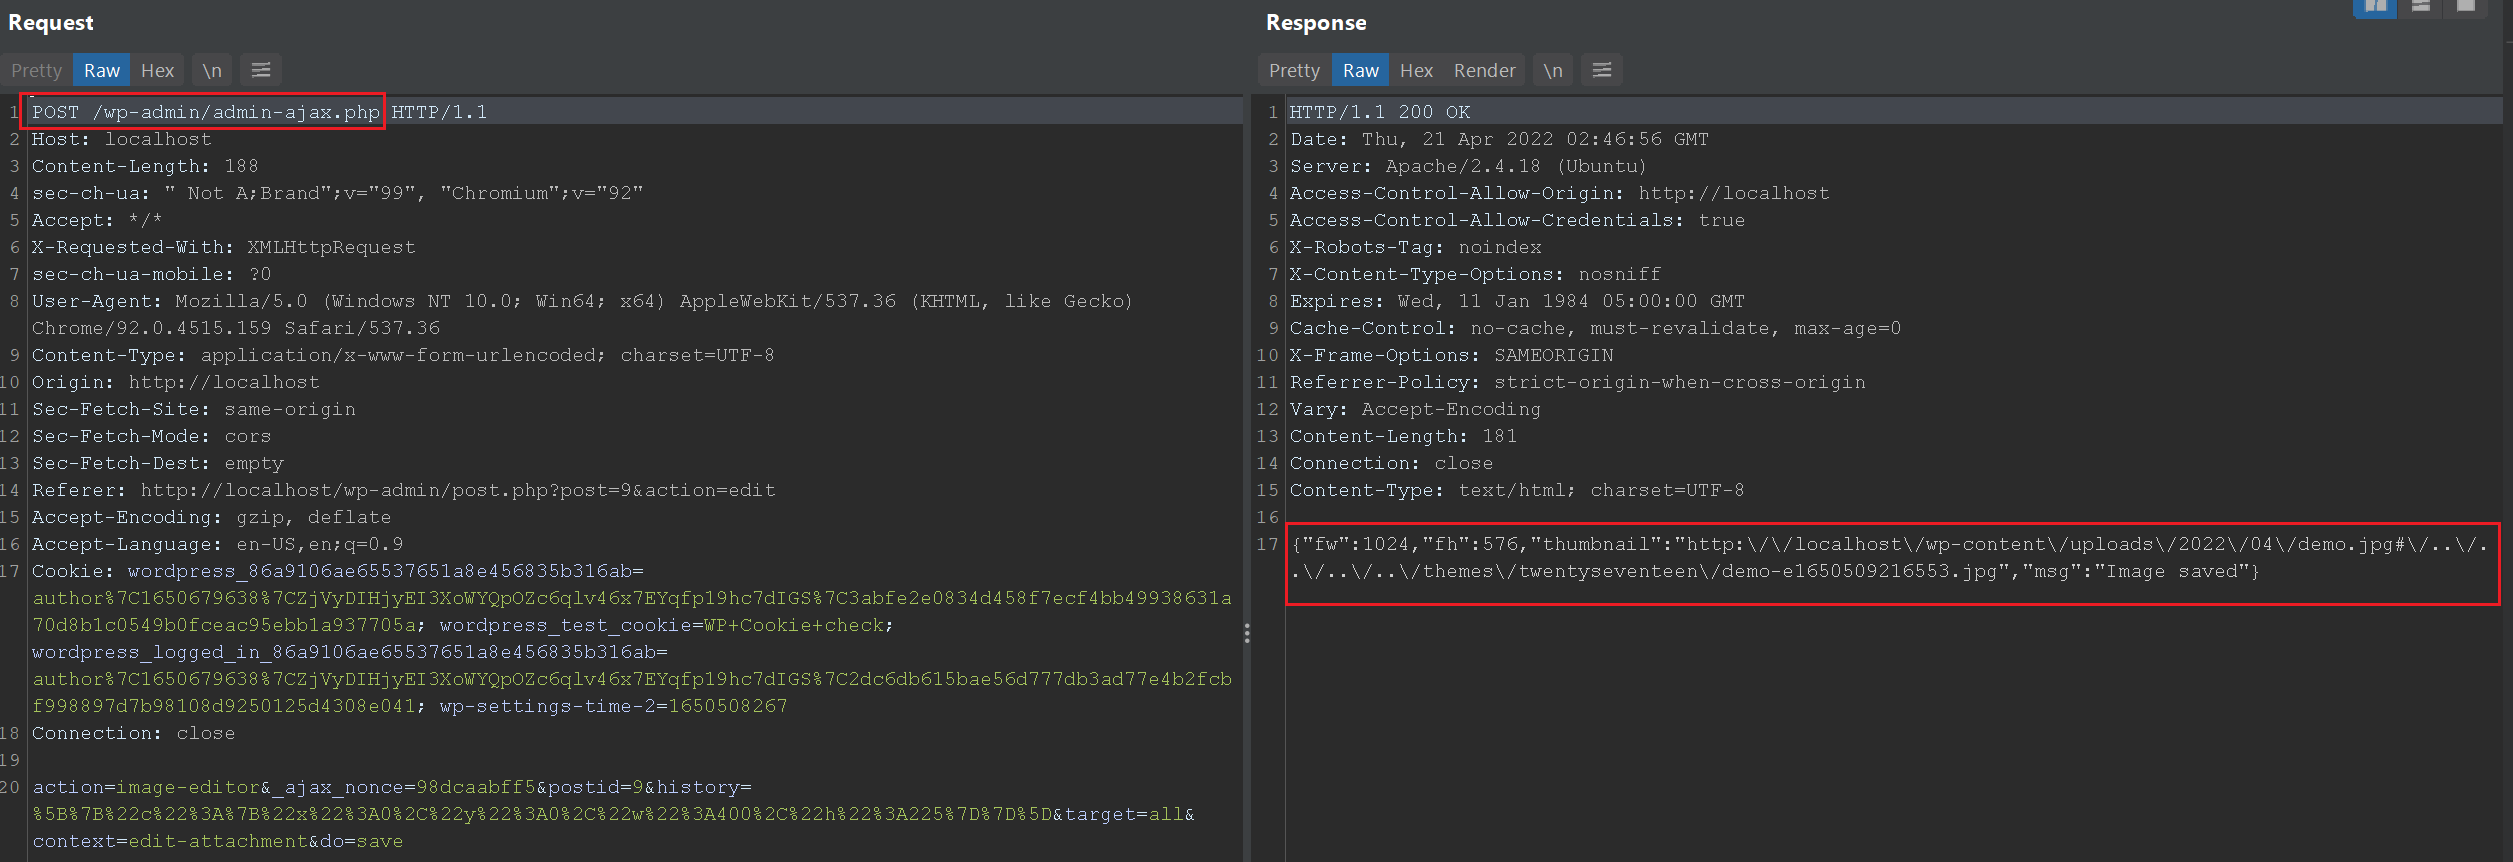 tuannq2299/cve-2019-8942
تحليل تقني مفصل واستغلال إثبات المفهوم لثغرات RCE في WordPress CVE-2019-8942 وCVE-2019-8943، موضحًا LFI-to-RCE عبر اجتياز المسار والتلاعب برفع الصور.
 maradonam18/-cve-2025-59528-poc
سكربت بايثون بسيط لاستغلال CVE-2025-59528، وهي ثغرة RCE مُصادَق عليها في تطبيق Flowise، وهي أداة ذكاء اصطناعي شائعة. وتُستخدم أيضًا في تحدي HTB…
 acfirthh/cve-2022-26134
PoC لـ CVE-2022-26134 لأغراض تعليمية وبحث أمني
 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - حقن SQL . النسخة الفعلية العاملة
 jwsly12/cve-2025-66034-htb-ctf
استغلال لجهاز VariaType من HTB يستفيد من حقن XML في fontTools لتحقيق تنفيذ أوامر عن بُعد (RCE) عبر حمولة قشرة عكسية بلغة PHP داخل بيانات وصفية لملف…
 awidardi/opsxcq-cve-2016-10033
لحل مشكلة CTFS.me








