Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/fernandotdalcin/thm-blue-writeup
الاستطلاعتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتCTFاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
مشاركة
GitHub
fernandotdalcin/thm-blue-writeup

thm-blue-writeup

كتابة تقرير لغرفة Blue من TryHackMe — استغلال ثغرة EternalBlue (MS17-010/CVE-2017-0143).

عرض المستودع
34منذ 6 أشهرلم تتم المراجعة بعد

TryHackMe — Blue | المرحلة 1: الاستطلاع باستخدام Nmap

الدورة: Cyber Security 101 | الغرفة: Blue | الأداة: Nmap


السياق

تهدف غرفة Blue بشكل أساسي إلى استخدام Metasploit. لكن التمرين الأول يركز على الاستطلاع — تحديد المنافذ المفتوحة ونقاط الضعف في الهدف قبل أي استغلال.


الأمر المستخدم

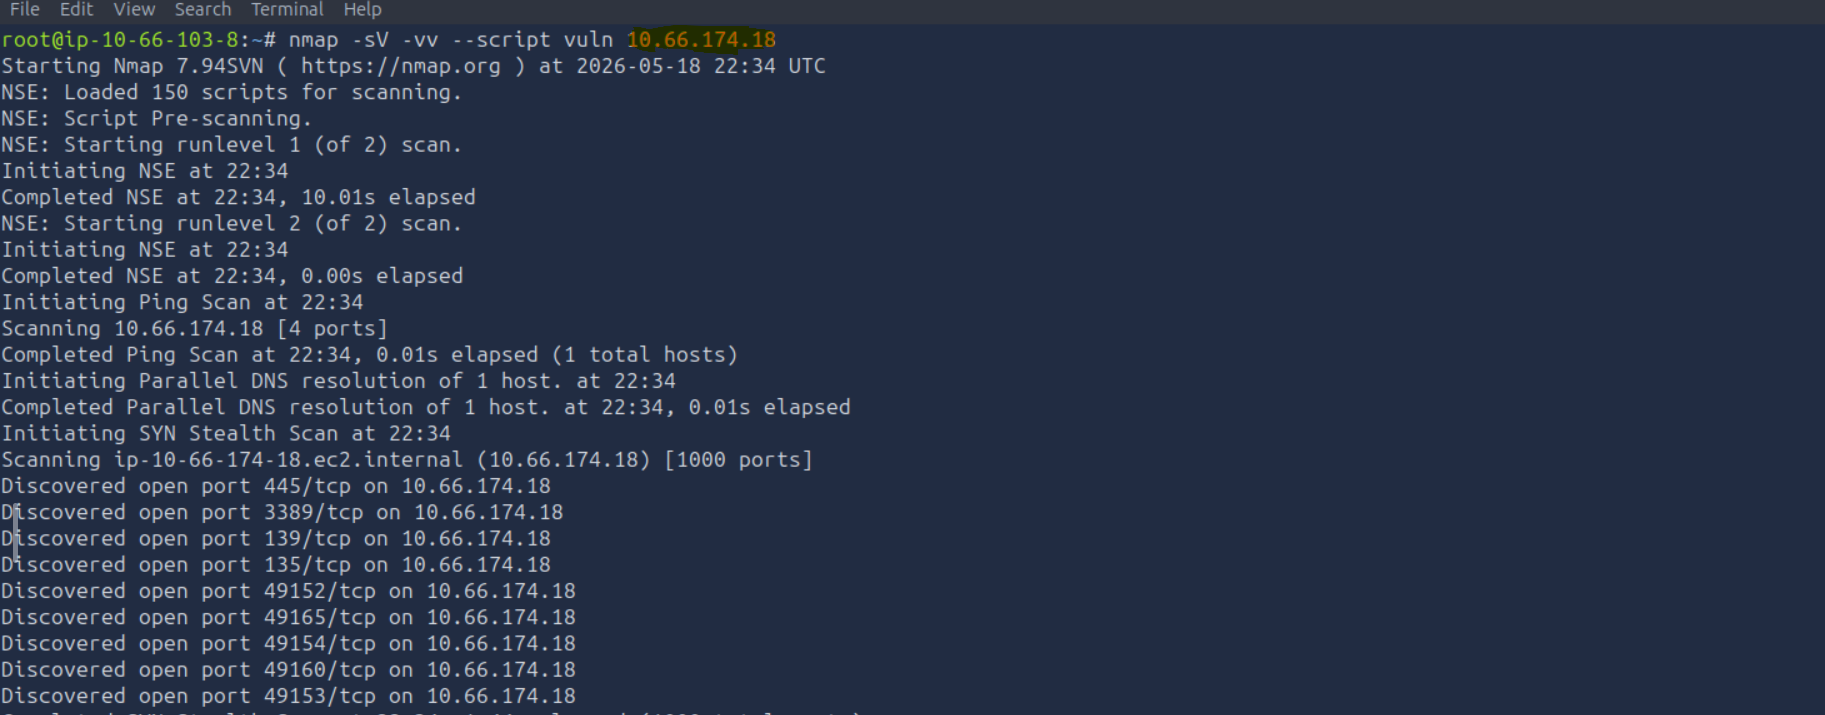
nmap -sV -vv --script vuln <IP>
العلامةالوظيفة
-sVيكتشف إصدار الخدمات على المنافذ
-vvمخرجات مفصلة
--script vulnينفذ سكربتات NSE للكشف عن الثغرات

المنافذ المكتشفة

مسح Nmap — المنافذ المفتوحة

المنفذالبروتوكولالخدمة
135TCPRPC
139TCPNetBIOS
445TCPSMB
3389TCPRDP
49152–49165TCPمنافذ Windows الديناميكية

الثغرة المحددة

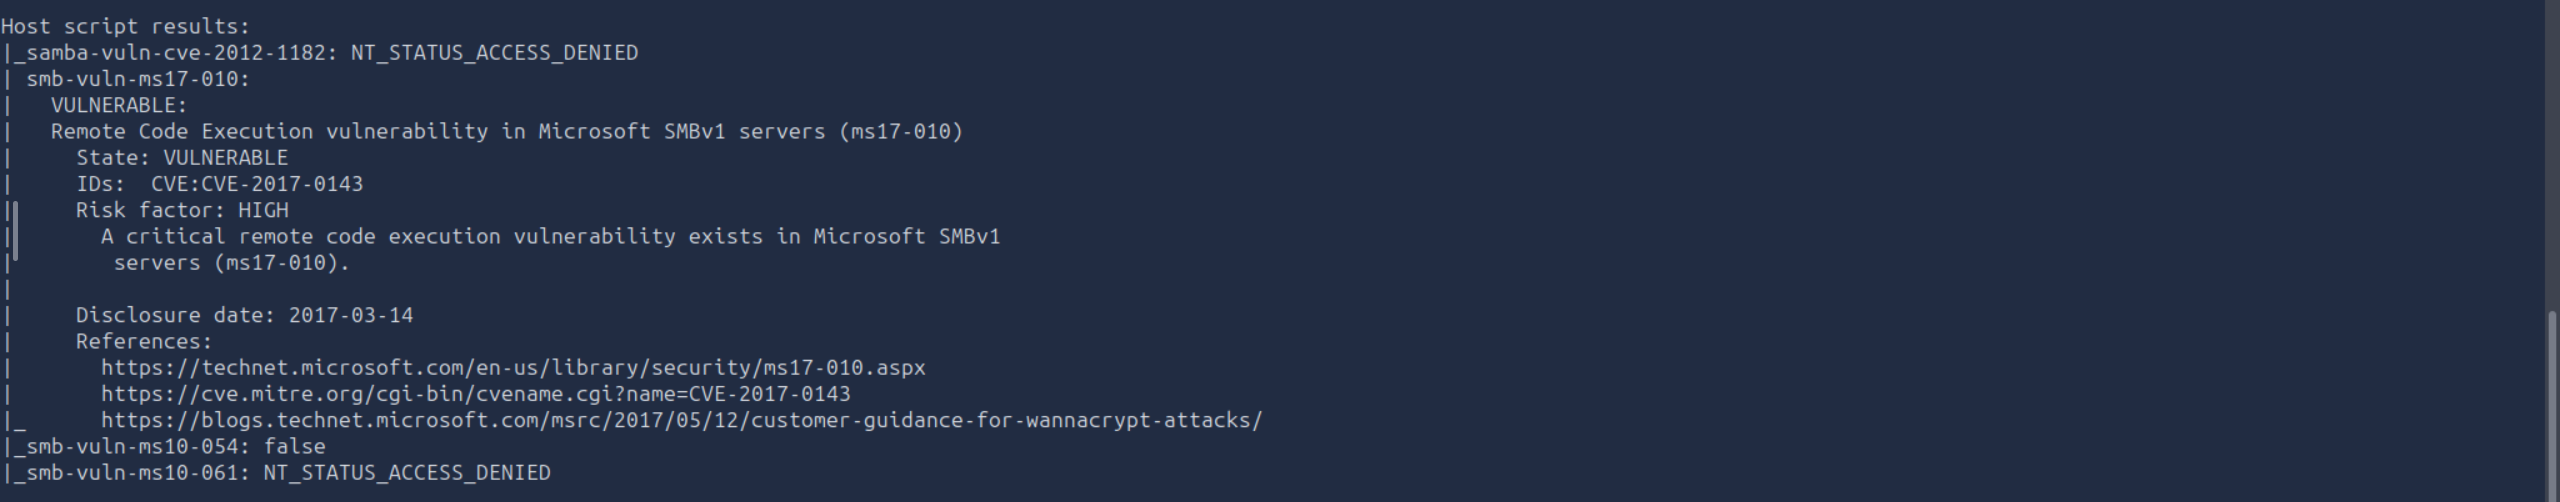
نتيجة MS17-010 — EternalBlue

smb-vuln-ms17-010: VULNERABLE
CVE: CVE-2017-0143
Risk factor: HIGH
Disclosure date: 2017-03-14

أكد سكربت NSE smb-vuln-ms17-010 أن SMBv1 نشط وضعيف أمام EternalBlue — نفس الثغرة التي استخدمها برمجية الفدية WannaCry في 2017.


منظور فريق الدفاع

هذه المرحلة من الاستطلاع هي تمرين قيّم أيضًا للمدافعين. ما يكشفه Nmap عن الهدف هو بالضبط ما يجب على محلل فريق الدفاع تحديده بشكل استباقي في شبكته.

ما يشير إليه هذا المسح لفريق الدفاع:

الملاحظةالإجراء الدفاعي الموصى به
SMBv1 نشط (المنفذ 445)تعطيل SMBv1 — بروتوكول قديم غير مدعوم
MS17-010 بدون تصحيحتطبيق تحديث الأمان المتاح منذ مارس/2017
RDP مكشوف (المنفذ 3389)تقييد الوصول عبر جدار الحماية أو VPN
المسح غير مكتشفتنفيذ تنبيهات لمسح المنافذ على الشبكة

السؤال الأساسي: إذا تمكن المهاجم من الحصول على هذه المعلومات في ثوانٍ باستخدام Nmap، فهل لدى فريق الدفاع رؤية حول سطح الهجوم هذا؟

الاستطلاع ليس مجرد مرحلة هجومية — بل هو مرآة لما يجب أن يراه فريق الدفاع أولاً.


الغرفة أُنجزت في مايو 2026 — TryHackMe Cyber Security 101

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →